ARTICLE · 1199875
iOS 27.0.1「完美越狱」现身! iPhone 18 Pro 重启后依然拥有 Root 权限
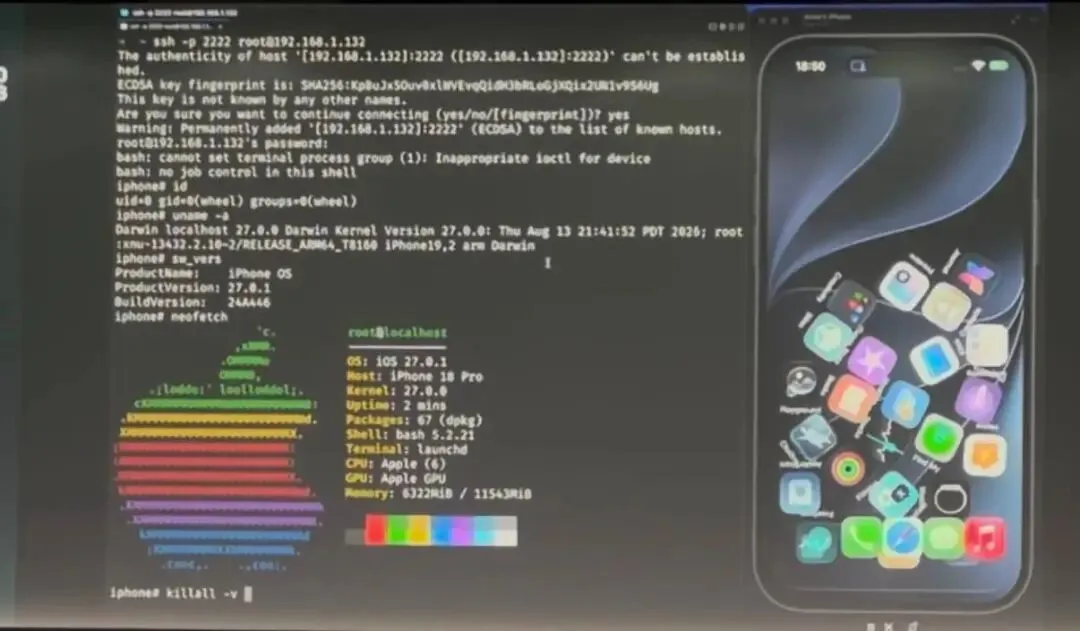
安全研究人员现场展示免引导越狱能力,但公开工具尚未发布。
苹果最新系统也被攻破了?
10 月 16 日,安全研究团队 Calif.io 在法国巴黎举办的 Hexacon 安全会议上,现场演示了 iPhone 18 Pro 运行 iOS 27.0.1 的越狱过程。更引人关注的是,这次演示并非简单获取系统权限,而是实现了重启后依然能够恢复越狱状态的效果。
【视频:Calif 官方现场演示】
重启之后,越狱状态依然保留
根据现场演示,研究人员首先重启了搭载 iOS 27.0.1 的 iPhone 18 Pro。设备重新启动并进入锁屏界面后,研究人员使用正常密码解锁手机,随后通过 SSH 建立连接,以 root 用户身份访问系统。
终端信息显示,设备运行的是 iOS 27.0.1,系统正常启动后依然能够获得最高级别的系统访问权限。
这也是本次演示最值得关注的地方:越狱状态能够在设备重新启动后继续生效,不需要每次开机都连接电脑重新执行越狱操作。这类能力通常被称为「免引导越狱」(Untethered Jailbreak)。
对于熟悉 iOS 越狱历史的用户来说,这无疑是一个值得关注的进展。随着苹果不断强化系统安全机制,现代 iPhone 想要实现持续的系统级控制,技术门槛已经相当高。
但先别急着升级,也别急着找工具
需要特别说明的是,现场成功演示不等于越狱工具已经公开发布。
截至目前,Calif.io 尚未公布本次越狱所使用的完整漏洞链,也没有提供普通用户可以直接下载使用的公开越狱工具。团队在官方发布中表示,相关演示内容将在适当时候公布。
因此,目前更准确的说法是:研究人员已经展示了 iOS 27.0.1 在特定设备上实现免引导越狱的可能性,但距离公开发布、普通用户安装以及广泛设备兼容,仍有一段距离。
至于后续是否支持其他 iPhone 型号、具体兼容哪些系统版本,以及越狱工具何时开放,都还需要等待进一步消息。
写在最后
这次 iOS 27.0.1 越狱演示再次证明,即使是苹果最新一代 iPhone 和最新公开系统,也不能被认为绝对不存在可利用的安全漏洞。
不过,对于普通用户而言,现在最重要的不是急着寻找来路不明的越狱安装包,而是关注 Calif.io 后续公开的技术细节与工具发布情况。
一句话总结:iOS 27.0.1 免引导越狱已现身现场演示,但公开工具尚未发布,暂时还不能据此认定所有用户都能实现越狱。