ARTICLE · 1199903
Claude Code 官方插件市场:315 条里 39 条自研
2026 年 10 月 16 日,GitHub Trending 日榜第 1 位是 anthropics/claude-plugins-official,页面标记当天新增 1,552 星。10 月 17 日早上核验时,这个仓库有 40,468 个星标、4,398 个 fork、1,141 个未关 issue,协议是 Apache-2.0。
它做的事不复杂:这是 Claude Code 的官方插件市场,一份 JSON 目录,列着插件名字和去哪个仓库取。中文教程通常这样介绍它——「官方维护的插件仓库,里面存放的是经过官方验证、可以直接被 Claude Code 加载的插件包」,并建议刚接触 Claude Code 的人直接拿它当模板。
315 这个条目数是对的。至于「经过官方验证」覆盖到哪一层,官方文档的说法和教程不一样。
315 条是谁提供的
市场文件在仓库根目录的 .claude-plugin/marketplace.json。2026-10-17 核验时,里面有 315 个条目。
按 source 字段拆开,是三组:
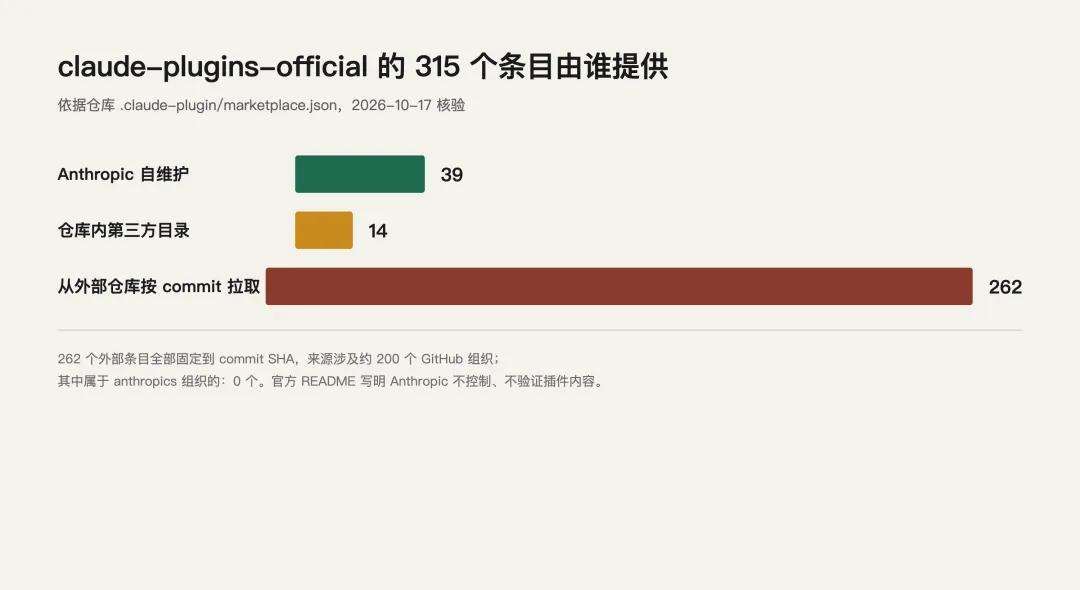
39 个是 Anthropic 自己维护的插件,源码就在这个仓库的 plugins/目录下,包括code-review、feature-dev、commit-commands、hookify、security-guidance,以及 12 个语言服务器插件。14 个是放在仓库 external_plugins/目录里的第三方插件,包括context7、github、linear、playwright、serena。262 个从仓库外部拉取,来源写成 git-subdir或url,指向别的 GitHub 仓库。
最后这 262 条每条都固定到一个 commit SHA,装到的版本是可复现的。但把这 262 个来源数一遍,属于 anthropics 组织的是零——它们指向 NVIDIA、Adobe、Firecrawl、Upstash、Atlassian、Oracle、SAP 这些公司,以及大量个人作者的仓库,一共涉及约 200 个 GitHub 组织。
作者字段说同一件事:315 条里 39 条署名 Anthropic,82 条没有作者字段,其余 194 条署名分散在 145 个其他名字或公司上。
所以「官方插件市场」里的「官方」,指的是这份目录由 Anthropic 托管,不是里面的每条内容都由 Anthropic 写过。
官方自己怎么说的
这个仓库的 README 第二段就是一段警告,原文是:
Make sure you trust a plugin before installing, updating, or using it. Anthropic does not control what MCP servers, files, or other software are included in plugins and cannot verify that they will work as intended or that they won't change.
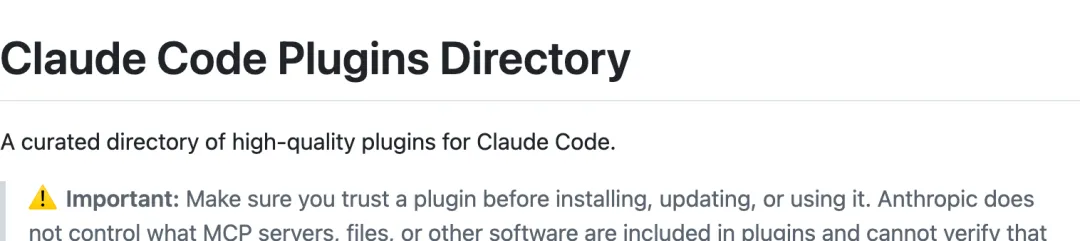
意思是:装之前先确认你信任这个插件;Anthropic 不控制插件里包含的 MCP server、文件或其他软件,也无法验证它们会按预期工作,或不会变化。
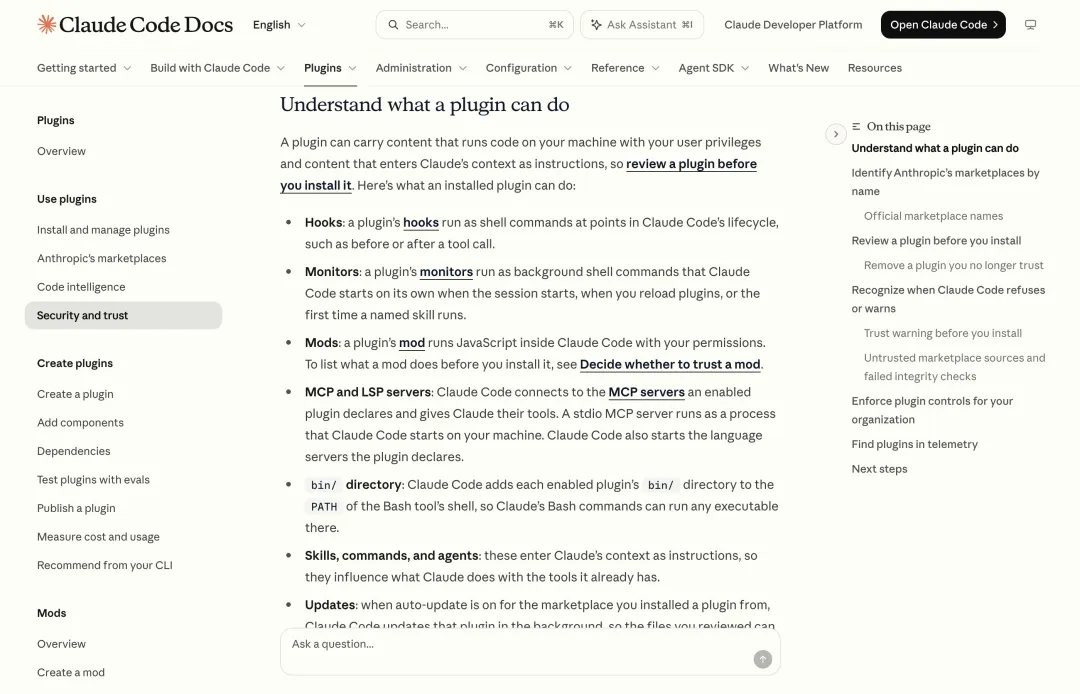
Claude Code 文档里的「插件安全与信任」一页把范围写得更具体,开头第一句是:
A Claude Code plugin you install can execute arbitrary code on your machine with your user privileges.
你装的插件可以用你的用户权限,在你的机器上执行任意代码。页面接着列出为什么:
hooks 是在 Claude Code 生命周期特定节点运行的 shell 命令; monitors 是会话开始时自动启动的后台 shell 命令; MCP 和 LSP server 是 Claude Code 在你机器上启动的进程; 插件的 bin/目录会被加进 Bash 工具的 PATH;mod 是跑在 Claude Code 里、带你的权限的 JavaScript。
关键的一句在下面:Claude Code 的权限规则和沙箱管的是 Claude 发出的工具调用,不管插件自己跑的代码。hooks、monitors、MCP server、LSP server 以及 mod 启动的进程,都在沙箱之外运行。
这不是假想出来的风险。就在核验这一天,仓库里新开的安全类 issue 有两条:skill-creator 的 eval viewer 用 json.dumps 把数据塞进内联 script 标签,没有转义结束标签,评测输出里出现这个字符串就能跳出脚本块(#6714);fakechat 的 Web 界面在引用回复那一行,把消息原文插进了 innerHTML(#6719)。
两条都不严重,也没有被利用的迹象。这是这个目录里会被读到的那部分代码。
两条不同的链
Anthropic 有两个东西都叫「插件目录」。
一个是 Claude Code 的 GitHub 市场,就是这篇在讲的 claude-plugins-official,随 Claude Code 首次交互式启动自动注册,315 个条目。
另一个是 claude.ai 上的目录(claude.com/marketplace/plugins),按「Works with Claude Code」筛选时网页显示 341 个插件。这条链有明确的审核流程:官方发布文档写着,插件每个新版本都会跑自动校验和安全扫描,新上架前有人工审核;MCP connector 默认按 Community 上架,Anthropic 可以升级为 Verified 复核,由审核者对着清单逐项测试每个工具。
claude.ai 目录里带「Anthropic verified」标签的条目(当天页面源码里这个标签出现 27 次),背书来自这条链。
GitHub 市场不在其中。在 /plugin 里装的是前者,它没有对应的逐项审核,也没有 verified 标签。后者的审核不覆盖前者。
装之前能看到什么
官方文档给了一套可以自己走的核对流程,不需要读源码。
第一步,claude plugin marketplace list 会打印每个市场是从哪个源加进来的。
第二步,在会话里跑 /plugin,选中插件,详情面板会列出它会装什么:命令、agents、skills、hooks、MCP 和 LSP server。对于远程插件,面板写的是 Component summary not available for remote plugin,这份摘要拿不到。
第三步更实用:克隆插件所在的仓库,然后跑
claude --plugin-dir <插件目录> plugin details <插件名>这条命令不启动会话,直接打印组件清单。我在本机对仓库里的 security-guidance 跑了一遍,输出是:
security-guidance 2.0.6Component inventorySkills (0)Agents (0)Hooks (4) SessionStart, UserPromptSubmit, PostToolUse, StopMCP servers (0)LSP servers (0)四个 hook,分别挂在会话开始、提交提示、编辑文件后和会话结束。要看它们到底跑什么,得打开 hooks/hooks.json。这个插件的文件里写着,SessionStart 执行 bash sg-python.sh ensure_agent_sdk.py,PostToolUse 匹配 Edit|Write|MultiEdit|NotebookEdit。
文档在这条流程后面加了一句提醒:详情面板告诉你「存在一个 hook」,但不会告诉你它运行什么。要读的是 hooks/hooks.json、.mcp.json 和 bin/ 目录。
~/.claude/plugins/known_marketplaces.json 记录的是本机上一次拉取的市场副本。我这台机器上这份副本的 lastUpdated 是 2026-07-16,里面是 255 个条目,而远端当天是 315 条。本机缓存会落后于远端,/plugin 里看到的列表也可能不是最新的。
「官方插件市场」这个说法本身是准确的:目录确实由 Anthropic 托管,随 Claude Code 自动注册,里面 39 个插件是 Anthropic 自己写的。
「经过官方验证」不是官方说法。目录里 262 条内容来自别的仓库,Anthropic 自己的文档写着不控制、不验证,并且这些插件可以在沙箱之外用你的权限执行代码。
装 code-review、commit-commands 这类仓库内插件,读的是 Anthropic 的代码;装剩下 262 条里的任意一条,读的是另一个组织的代码,只不过入口在同一个列表里。