ARTICLE · 1313951
面向AI Agent:从硬件信任根到纯软件信任根,换一套适合 AI 时代的信任逻辑
AGENT TRUST LAYER
AI Agent 浪潮下,一张全球信任层怎么搭
从硬件信任根到纯软件信任根,换一套适合 AI 时代的信任逻辑
2026.11.05 · 技术趋势观察
AI Agent 的浪潮正在加速到来。未来,海量智能体跨主体、跨地域、跨平台自动协作,自主执行交易、核验信息、流转资产。
安全可信,是这一切的前提。
长期以来行业习惯依靠 TPM、TEE 这类硬件信任方案构建可信环境,但这套方案,在大规模 Agent 组网的场景下,与生俱来的短板正在被放大。
硬件信任根,有三道绕不开的枷锁:中心化壁垒、高昂的边际成本、被动信任模型。
硬件方案高度依赖专用芯片与中心管控体系:每一台设备都需要搭载可信硬件,新增 Agent 就要叠加硬件成本;信任判定依赖中心服务器,交互双方没有自主核验权,信任是自上而下授予的。
它适合封闭机房、少数节点、集中管控的内网场景,却很难支撑开放、海量、自由组网的全球 Agent 网络。
VoidChain 面向 AI Agent 打造的纯软件信任基础设施,走出了一条完全不同的信任路线。
核心是三大能力:物理基线锚定 · 点对点自证 · 持续运行时证明
它不是硬件信任方案的简单替换,而是换了一套适合 AI 时代的信任逻辑。
CHAPTER 01
架构突破:点对点主权信任,破除中心化壁垒
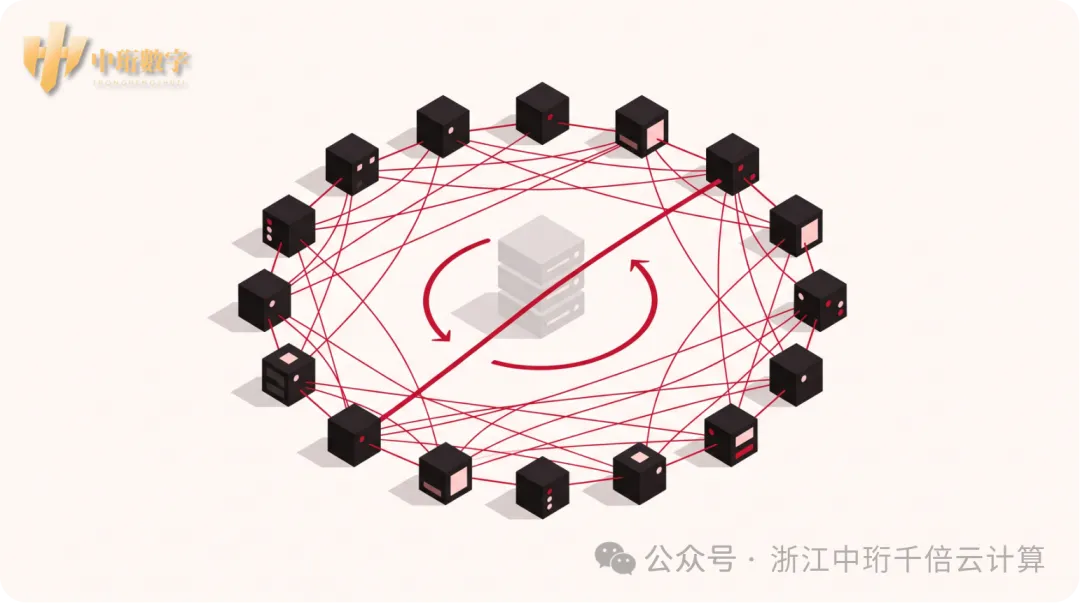
传统硬件信任,所有可信证据都汇总到中心服务器,Agent 之间无法直接互相验真,天然存在单点故障风险。
VoidChain 纯软件信任根,实现点对点主权信任,不需要中心节点中转。
·Agent 和 Agent 之间可以直接完成可信交互
原生支持跨主体、跨边界、跨平台组网,没有中心化裁判,信任主动权交还交互双方,适配分布式智能体自主协作的底层需求。
CHAPTER 02
成本降维:不依赖专用安全芯片,支撑大规模部署
硬件信任方案最大的落地阻碍之一,就是硬件带来的边际成本。想要大规模部署 Agent,就要批量采购、搭载专用可信芯片,体量越大,成本压力越高,限制了 Agent 规模化普及。
VoidChain 纯软件信任根,直接跑在现有的通用物理服务器之上,不需要 TPM、TEE 这类专用安全芯片,新增 Agent 不必再叠加芯片成本。
Agent 集群扩容以软件部署为主,
为 AI Agent 大规模商业化落地降低成本门槛。
需要说明:不需要专用安全芯片,不等于对硬件没有要求。它只认物理机,不支持虚拟机和容器;主机还需实测启用 IOMMU 等基础能力;它防的是远程软件攻击,不防物理拆机。
CHAPTER 03
原生持续证明:链上锚定指纹,可独立审计
硬件信任大多只做启动时刻的一次性校验,程序启动之后,运行过程的篡改、参数异动很难被感知;同时源码、程序证据掌握在管理方手中,第三方只能被动接收结论。
1源码哈希与程序哈希绑定,永久公开
VoidChain 将源码哈希与可执行程序哈希的绑定关系锚定在链上,绑定记录永久公开、不可篡改。任意第三方都可以独立审计、自主比对,核验源码与当前运行程序是否一致,不再依赖机构背书。
2持续运行时证明,不止检查启动那一刻
搭配持续运行时证明能力,在 Agent 全生命周期按周期持续校验环境基线、程序指纹;一旦发生未授权篡改,信任证明随即失效,本机 Agent 对外通信同步切断。
CHAPTER ——
硬件解决封闭安全,纯软件服务开放协作
硬件信任,解决的是封闭服务器内部的安全问题;而当 AI Agent 走向全球互联,跨机构协作、自动执行资产指令的时候,我们需要一张无边界、低成本、可自主验真的全球信任层。
VoidChain 纯软件信任基础设施的定位:
不止服务公链资产跨链安全,
也为 AI Agent 世界提供底层可信底座。
一边是万物上链、多链互通的资产信任;一边是 Agent 互联、自主协作的智能体信任,两条主线,共同构成 VoidChain 全维度的信任叙事。
全球 Agent 需要一张全球信任层。
硬件信任解决封闭服务器安全问题,
纯软件信任根要解决的,是开放 Agent 网络的互信问题。
VoidChain serves all chains
也 serves all Agents
本文仅为技术方向探讨,不构成任何投资建议、项目收益承诺。
∞
不止于此
想要了解更多关于 VoidChain 物理级安全架构
与实体链改的硬核细节,欢迎持续关注中珩云计算。