乐于分享
好东西不私藏

大数据安全架构设计方案(可下载)

大数据安全架构设计方案(可下载)
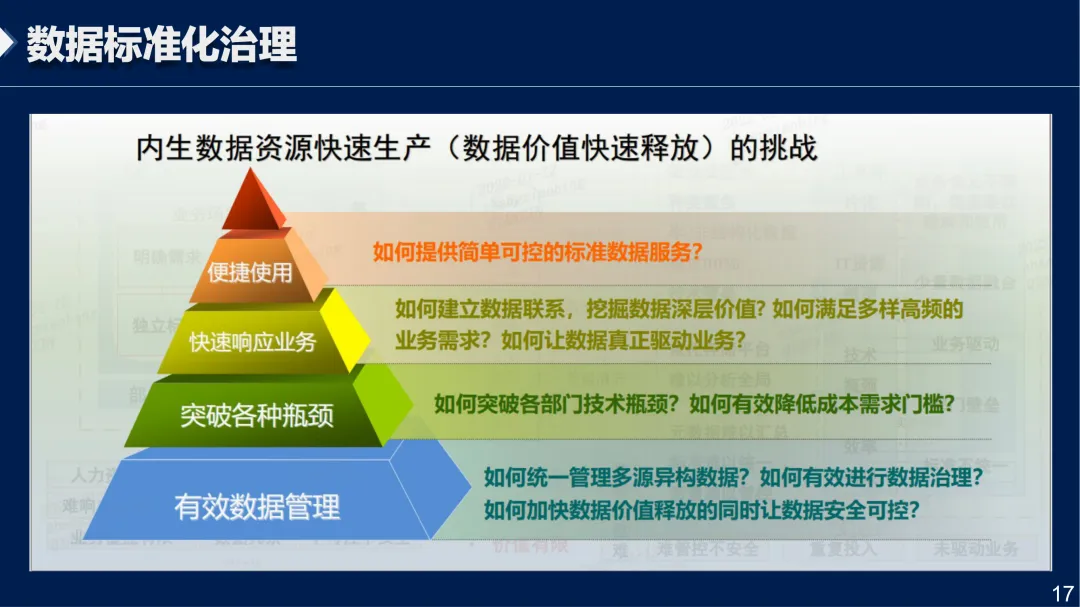
随着数字化转型深入推进,大数据技术在各行业深度应用,安全形势亦随之演变。传统安全防护体系以单点检测和被动防御为主,难以应对复杂多变的网络威胁。业界亟需构建一套集数据接入、处理、分析与应用于一体的安全基础设施,以支撑实战化安全运营。
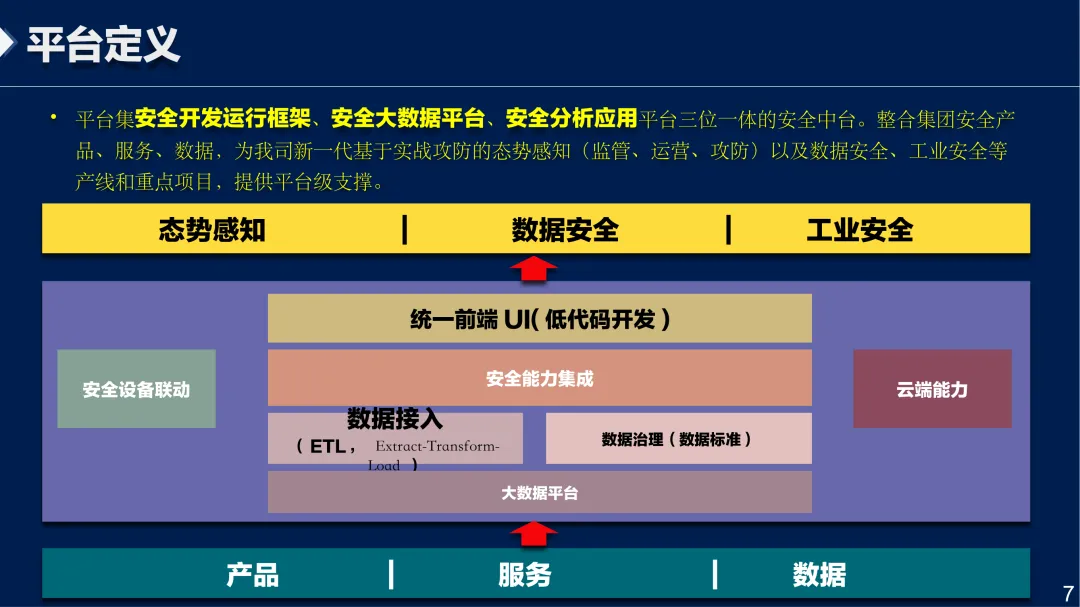
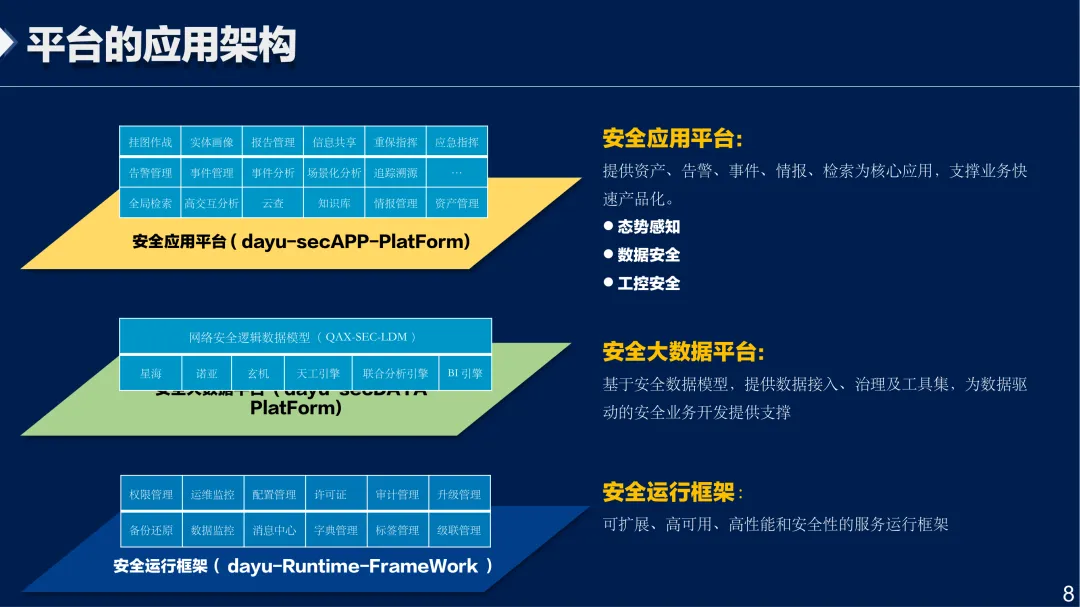
本文档提出一种大数据安全中台架构设计方案。该方案整合安全开发运行框架、安全大数据平台与安全分析应用平台,形成三位一体的安全能力底座,为态势感知、数据安全、工业安全等业务方向提供平台级支撑。

行业现状与需求分析

当前网络安全形势呈现两大趋势:其一,攻击手段持续升级,勒索病毒、高级持续性威胁(APT)、供应链攻击等层出不穷;其二,IT环境日趋复杂,传统数据中心与云计算、物联网、工业控制系统等新型基础设施并存,安全数据规模急剧增长。
安全运营中心每日需处理来自终端、服务器、网络设备、安全设备的海量日志与流量数据。据行业统计,中大型企业每日新增安全告警可达数十万条,其中真实威胁占比极低,告警疲劳问题突出。与此同时,安全分析人员短缺,人工研判效率低下,安全事件响应周期过长。
传统安全架构的局限性主要体现在三个方面:一是数据孤岛严重,各类安全设备日志格式各异,难以统一处理;二是检测能力分散,缺乏全局关联分析手段,无法发现多阶段组合攻击;三是响应机制僵化,安全处置依赖人工编排,难以实现自动化闭环。

核心挑战

数据接入与治理挑战

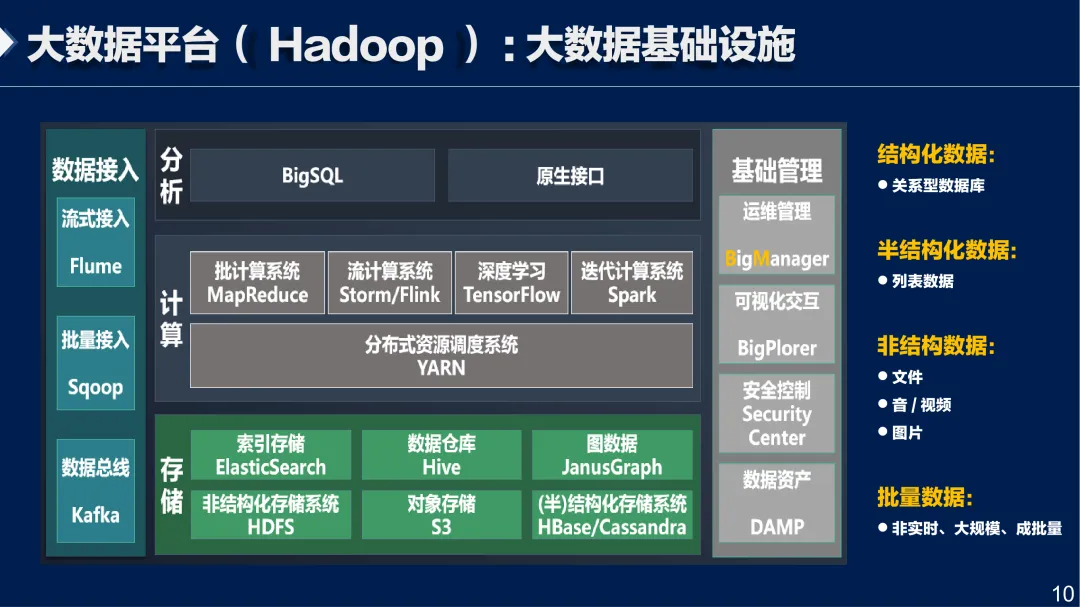
安全数据源类型繁多,涵盖结构化数据(关系型数据库)、半结构化数据(列表数据)及非结构化数据(文件、音视频、图片)。不同设备厂商的日志格式差异显著,字段命名不统一,时间格式各异,数据质量参差不齐。据统计,业界主流方案已覆盖数十种设备类型、数百种设备型号,标准化处理规则数量庞大,数据治理工作量巨大。

安全分析能力挑战

传统安全检测以单点规则匹配为主,缺乏对攻击链的全局认知。以“永恒之蓝”勒索病毒攻击为例,攻击过程涉及DNS解析异常、系统计划任务创建、端口扫描等多个阶段,各阶段日志分散在不同数据源中,唯有通过联合分析方能还原完整攻击路径。传统架构难以支撑此类跨数据源的关联分析需求。

平台扩展性挑战

安全业务场景持续扩展,从基础态势感知延伸到数据安全、工业安全、云安全等方向。平台需具备水平扩展能力,以应对数据量增长和计算复杂度提升。同时,底层技术组件迭代频繁,业务系统须与底层技术解耦,方可实现无感知升级。

解决方案概述

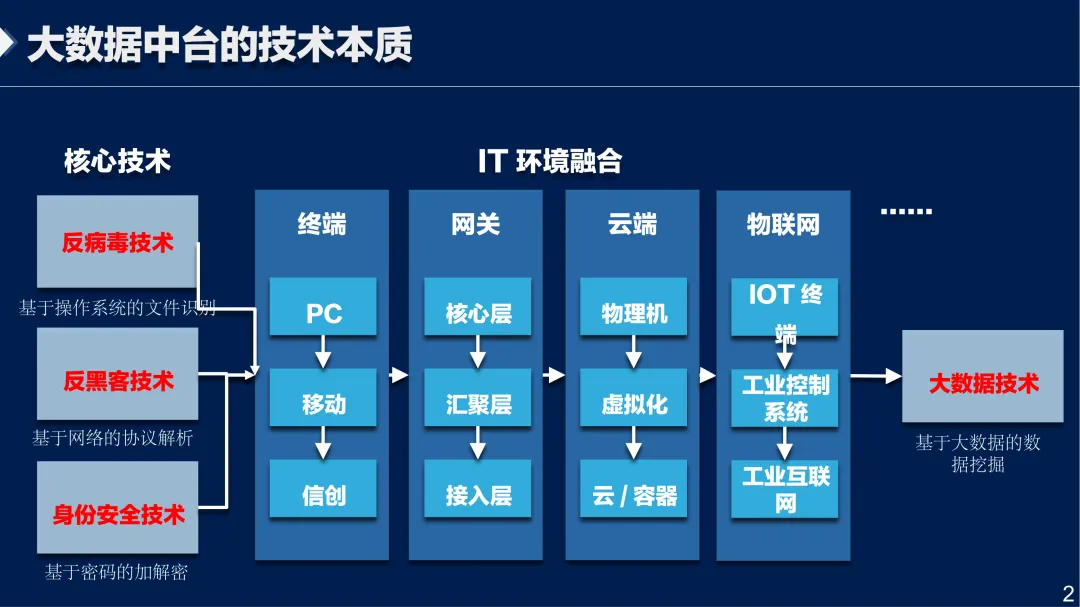
大数据安全中台定位为集安全开发运行框架、安全大数据平台、安全分析应用平台三位一体的安全基础设施。其中,安全运行框架提供可扩展、高可用、高性能的服务运行环境;安全大数据平台基于统一安全数据模型,提供数据接入、治理及工具集;安全应用平台提供资产、告警、事件、情报、检索等核心应用,支撑业务快速产品化。
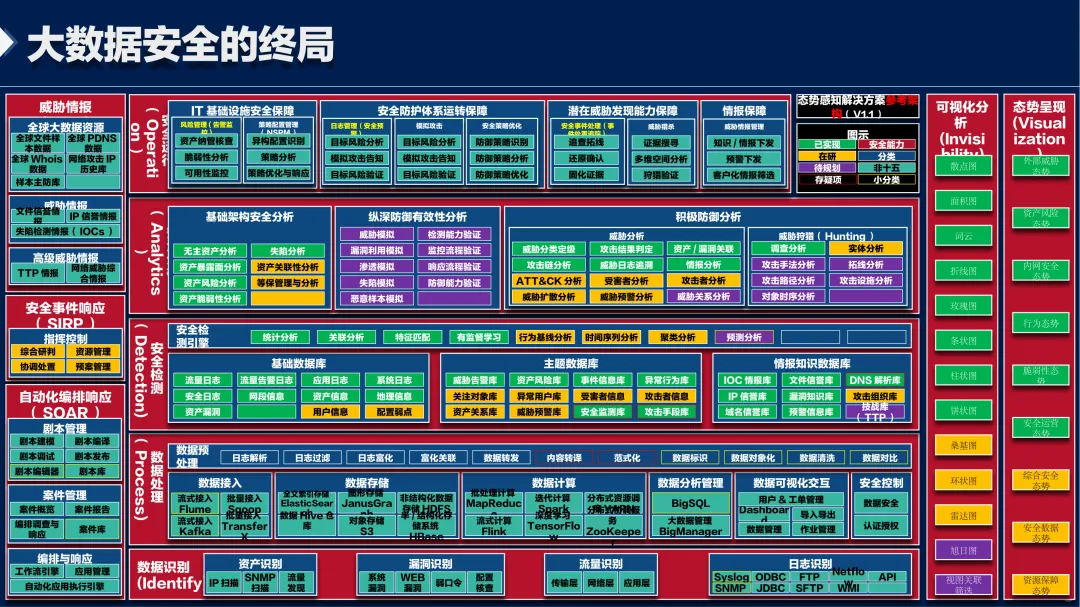
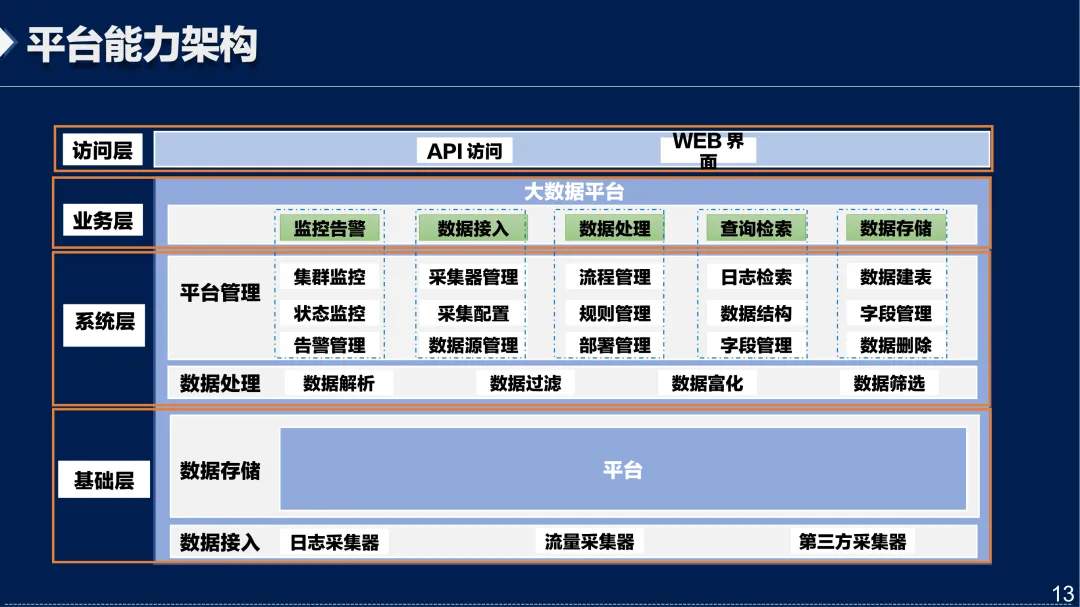
平台整体架构遵循分层设计原则,自下而上分为数据源层、数据接入与处理层、安全分析层、应用呈现层。数据源层涵盖安全设备、网络设备、主机系统、应用系统及威胁情报等多元数据来源;接入层通过日志采集器、流量采集器及第三方接口实现异构数据统一接入;分析层内置安全分析引擎与建模引擎;应用层面向态势感知、数据安全、工业安全等场景提供差异化能力输出。

关键能力

全局态势感知体系

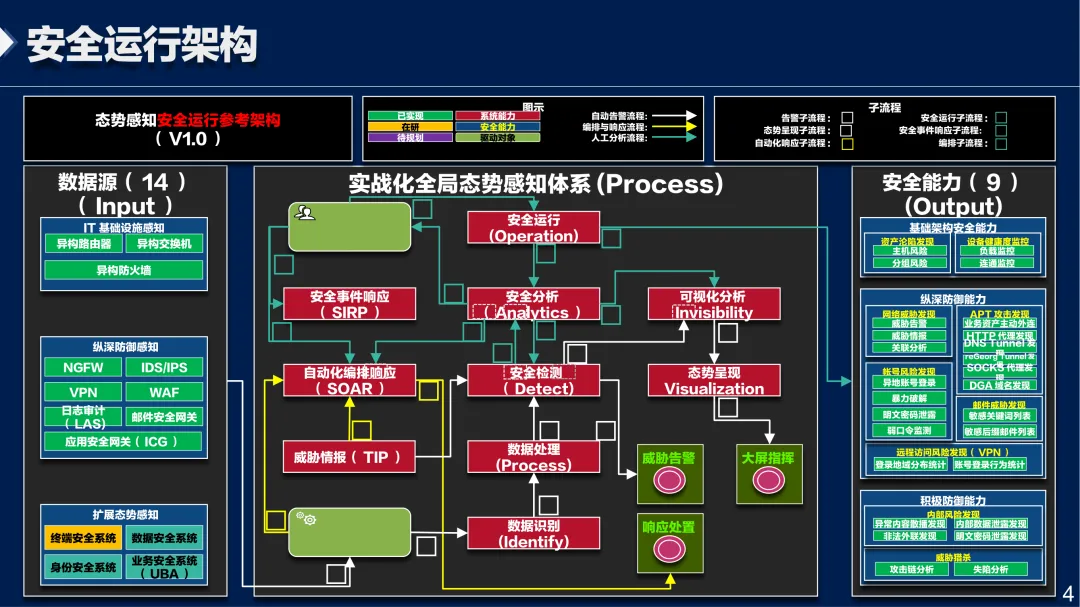
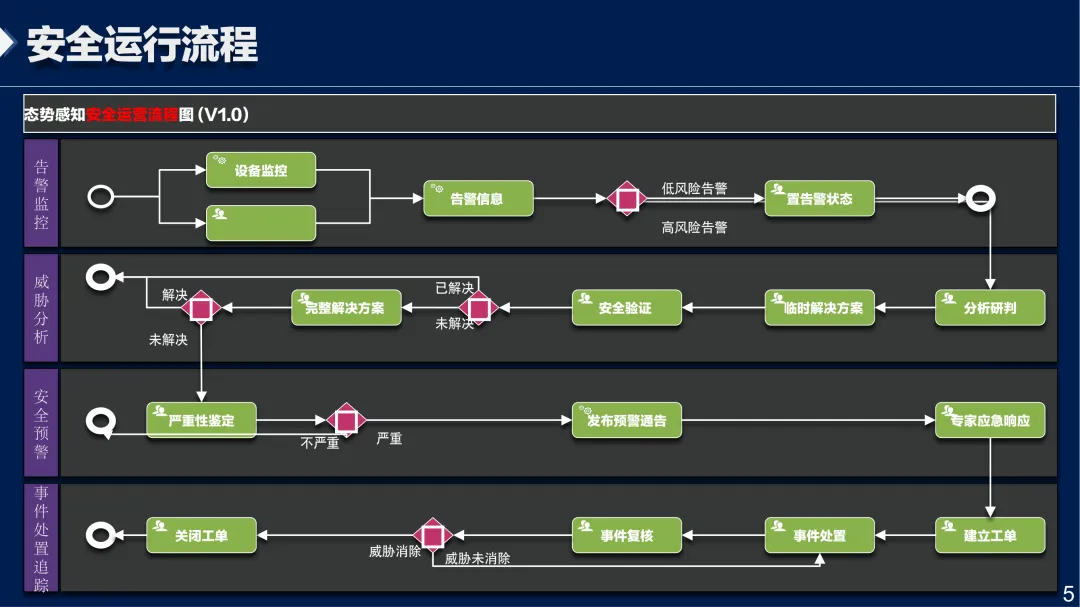
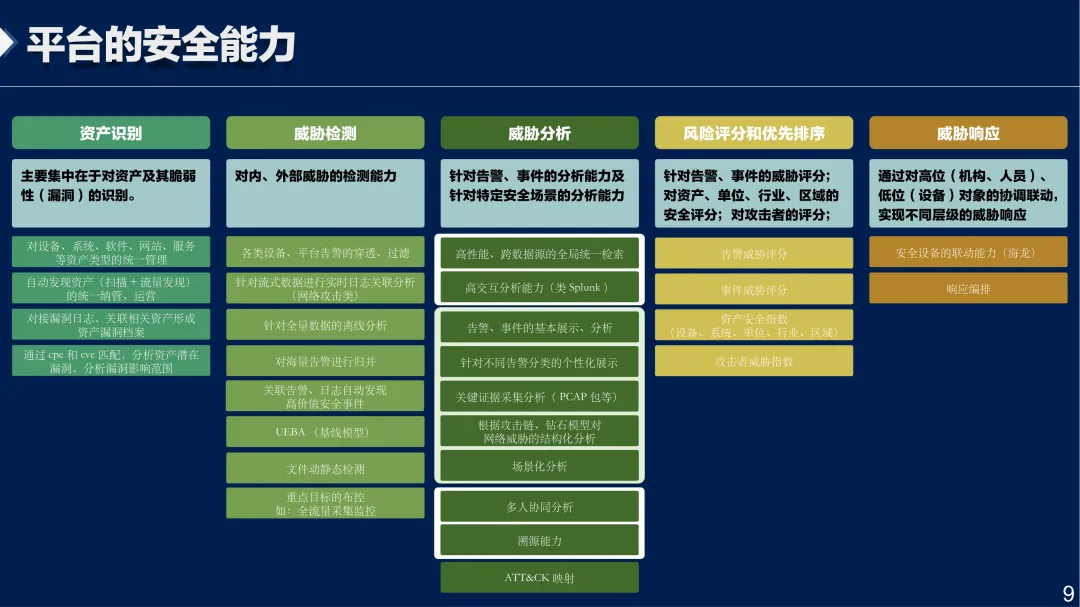
平台以实战化全局态势感知为核心目标,构建覆盖数据识别、安全分析、安全检测、安全运行、态势呈现的完整链路。通过自动化编排响应(SOAR)、安全事件响应(SIRP)与威胁情报平台(TIP)的协同联动,实现从威胁发现、分析研判到响应处置的全流程闭环管理。平台支持多层级态势呈现,涵盖资产视角、威胁视角、攻击者视角及行业区域视角。
在资产识别层面,平台通过主动扫描与流量发现相结合的方式,自动发现资产并统一纳管,支持对设备、系统、软件、网站、服务等资产类型的全面覆盖。同时对接漏洞日志,关联资产形成漏洞档案,通过CPE与CVE匹配分析潜在漏洞及其影响范围。

安全大数据处理能力

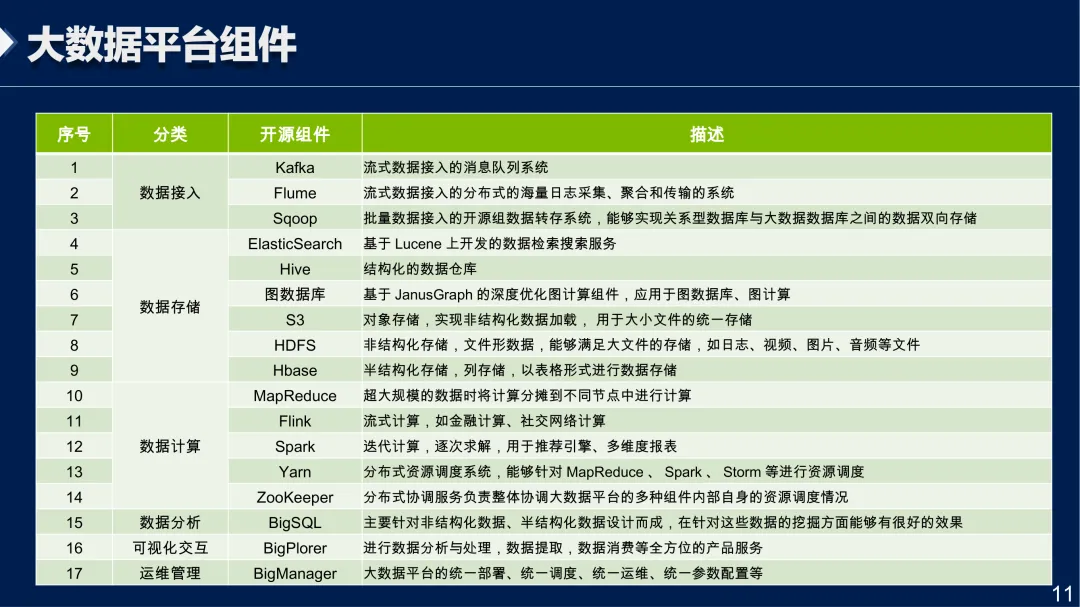
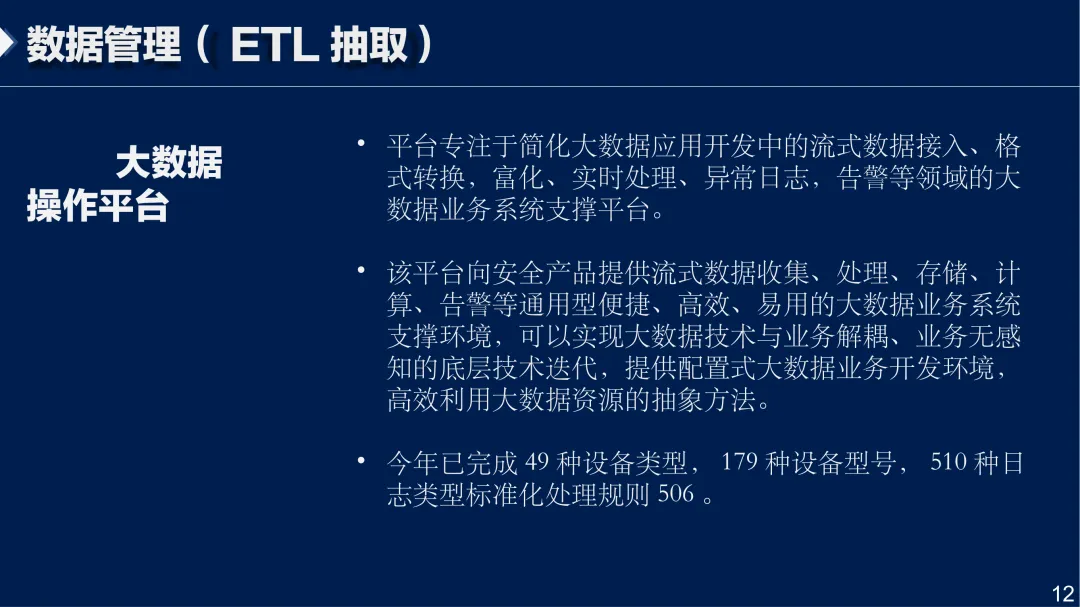
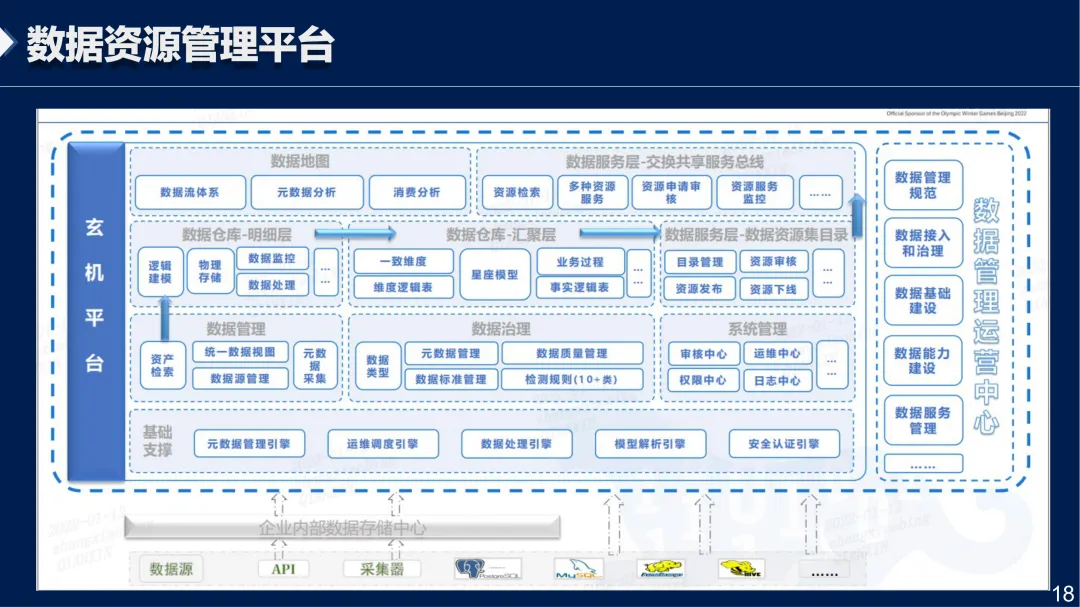
平台内置的数据管理模块专注于流式数据接入、格式转换、数据富化、实时处理及异常日志告警等环节。该模块向安全产品提供流式数据收集、处理、存储、计算、告警等通用型支撑环境,实现大数据技术与业务解耦、业务无感知的底层技术迭代。
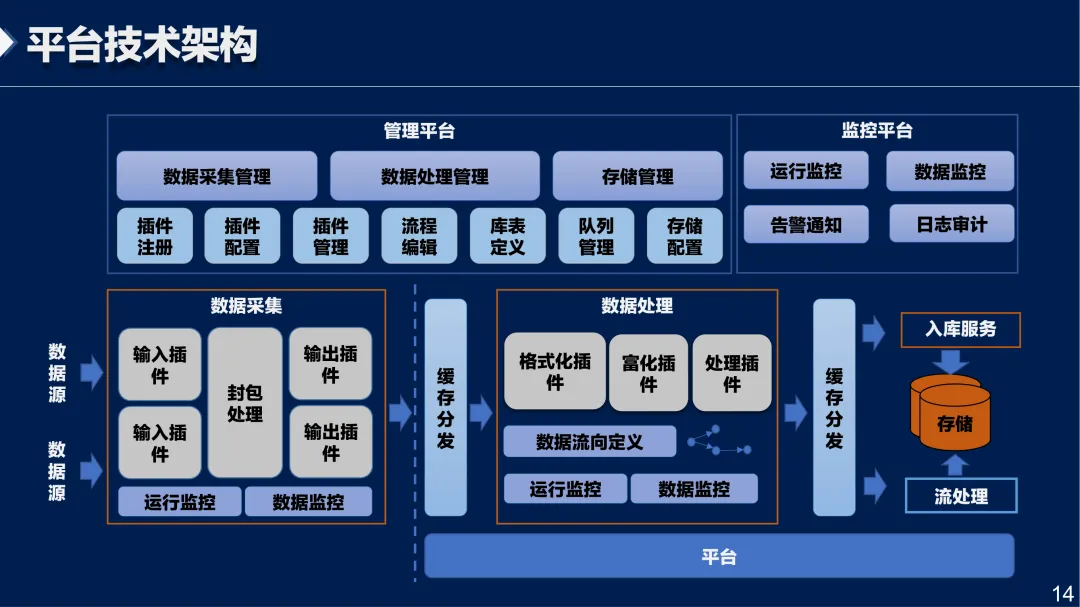
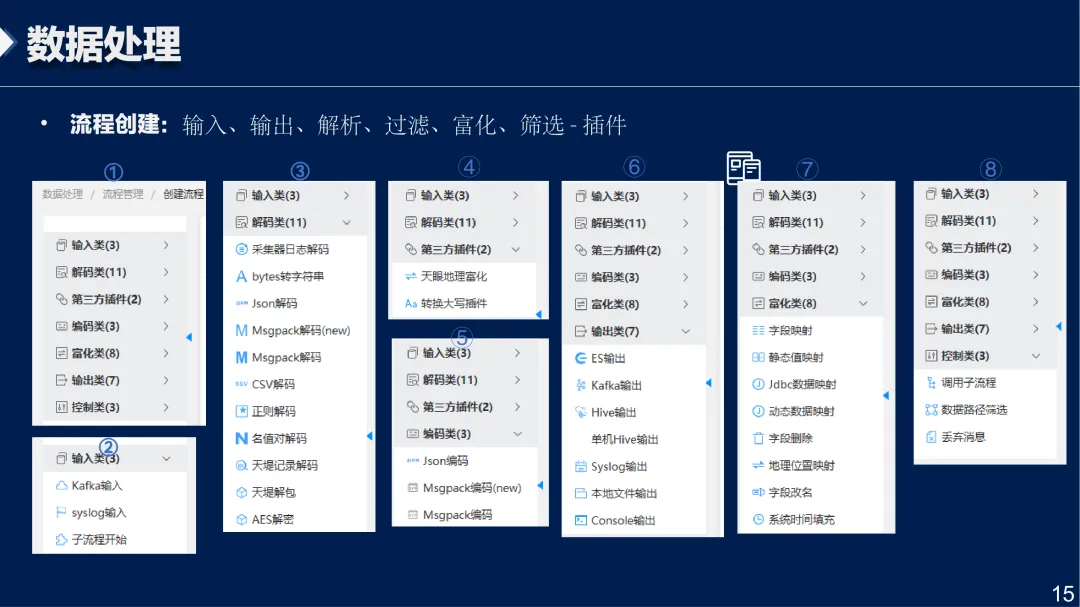
数据处理流程涵盖输入、解析、过滤、富化、筛选等关键环节,各环节以插件化方式灵活编排。平台支持日志采集器、流量采集器及第三方采集器的统一管理,提供数据源管理、采集配置、规则管理、字段管理等配置化能力。数据处理能力已覆盖49种设备类型、179种设备型号、510种日志类型的标准化处理规则。

安全分析与建模引擎

平台内置完整的联合分析引擎,支持跨数据源的全局统一检索与关联分析。以“永恒之蓝”勒索病毒攻击检测为例,引擎可在短时间内关联DNS解析日志、Windows系统日志及TCP流量日志,通过时间序列与行为特征匹配,判定主机感染状态及传播路径。
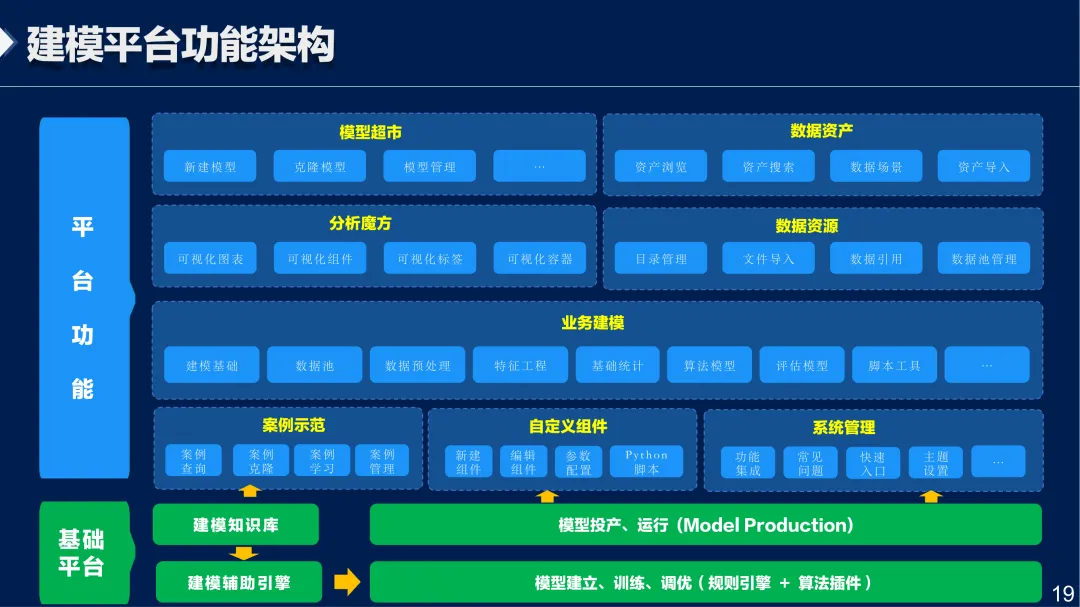
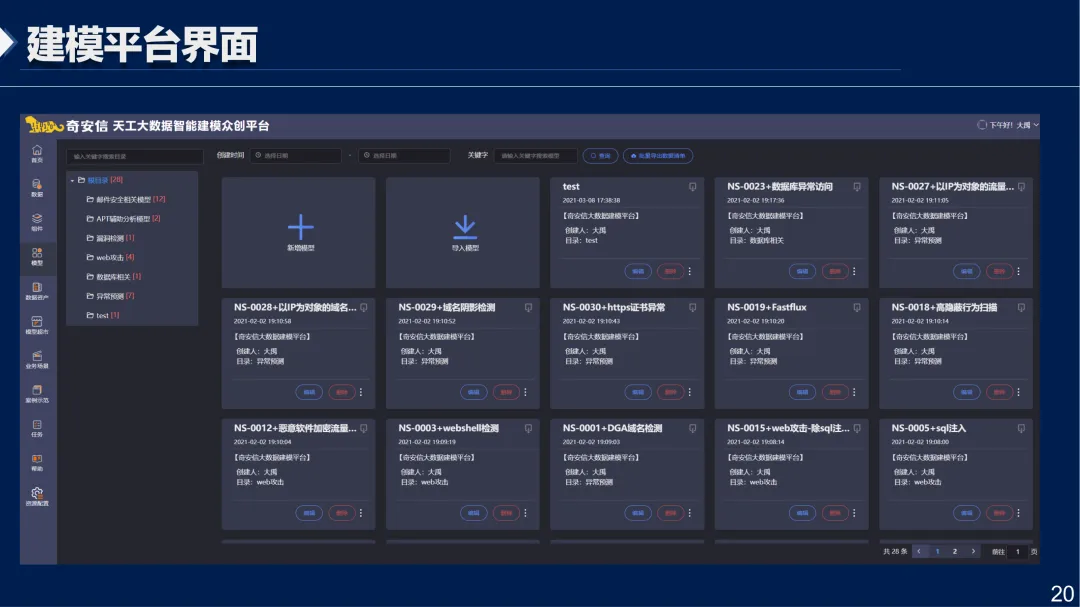
建模平台提供从数据预处理、特征工程到模型训练、评估、投产的全生命周期管理。平台内置规则引擎与算法插件,支持可视化建模与脚本建模两种模式。分析魔方模块提供可视化图表、组件及标签的灵活配置,支撑安全分析场景的快速搭建。模型超市支持模型共享与复用,降低重复开发成本。

威胁情报与响应编排

平台内置威胁情报管理模块,支持本地情报概览、情报管理、情报查询及APT档案管理。通过情报共享机制,实现全局威胁能力赋能。在响应层面,平台支持安全设备联动与响应编排,通过高位(机构、人员)与低位(设备)对象的协调联动,实现不同层级的威胁响应。

实施路径

平台建设遵循“基础先行、能力叠加、场景外溢”的实施路径。第一阶段以安全大数据平台建设为核心,完成多源异构数据的统一接入与标准化治理,构建数据底座。第二阶段叠加安全分析引擎与建模引擎,实现告警降噪、事件研判、攻击链还原等核心分析能力。第三阶段面向具体业务场景进行能力输出,包括地市级态势感知平台、工业互联网安全保障平台等。
在数据接入层面,实施过程需同步推进日志标准化治理与数据资源目录建设。通过数据资源管理平台实现数据资产的统一编目、检索与共享。在平台部署层面,支持物理机、虚拟化及容器化多种部署方式,适配不同规模的安全运营需求。
平台架构设计充分考量能力外溢需求。以地市级态势感知平台为例,可依托中台能力快速构建本地化部署方案,实现监测、通报、处置、指挥等业务的标准化交付。在工业互联网场景中,平台可扩展接入企业流量、标识解析日志、移动恶意程序等数据源,支撑工业互联网安全监测与态势感知。

价值收益

大数据安全中台的建设价值体现在五个维度:
第一,异构多源数据接入与治理能力,有效应对数据规模持续增长的扩展需求。平台通过标准化处理规则大幅降低数据接入成本,提升数据质量与可用性。
第二,内置全套安全分析引擎,覆盖现有复杂安全事件的检测与研判需求。通过联合分析与场景化建模,显著提升威胁发现准确率,降低告警误报率。
第三,专业建模引擎支撑未知威胁分析,为未来新型攻击场景的检测提供扩展空间。平台支持分析模型的持续迭代与优化,形成安全分析能力的良性演进机制。
第四,开放式业务场景支持,应对未来无限业务扩展需求。平台以中台化的架构设计,实现安全能力的复用与共享,新业务场景的上线周期大幅缩短。
第五,内置威胁情报平台,实现全局威胁能力的统一赋能。通过情报的集中管理与共享分发,提升各业务场景的威胁感知精度。

结语

大数据安全中台代表了安全架构演进的重要方向。通过构建统一的数据底座与分析能力平台,安全组织得以从被动响应转向主动防御,从单点检测转向全局感知。该架构方案已在多个行业场景中验证其可行性与有效性,为数字化转型进程中的安全保障提供了可复用的基础设施范式。
安全中台的建设并非一蹴而就,需要结合组织实际的安全运营成熟度,分阶段推进。核心在于建立数据治理的长效机制,持续积累安全分析模型与威胁情报,逐步形成组织自身的网络安全能力体系。

更多配图

— 篇幅限制,仅部分展示 —

下载完整方案

如需获取本方案完整材料(含完整文档、配套图表、可编辑源文件),可通过以下两种方式获取:

方式一:点击下方图片或扫描下方二维码,加入「解决方案库」知识星球会员,即可下载本公众号发布的全部(持续更新中)解决方案材料。

解决方案库

知识星球会员
微信扫码加入星球

方式二:方案整理不易,点击下方链接,请小编喝杯咖啡,回复"方案名称"小编将在24小时内回复下载地址。

👉 点我请咖啡 · 获取下载链接


一、版权声明

本文整合多家公开资料与行业报告,经深度研究后原创解读,著作权归本公众号所有。未经许可,谢绝转载或洗稿。文中引用的图表数据归原作者所有,如有异议请联系公众号后台,我们承诺核实后妥善处理。

第三方对本公众号原创内容的抄袭行为,我们将保留追究法律责任的权利。

二、关于知识星球

知识星球为深度知识服务社群,为您提供:系统化知识体系、持续行业追踪、专家一对一答疑、社群同行交流。星球内资料仅供会员个人学习研究,原有知识产权始终归属合法权利人,请勿商业传播。

相关学习资料