ARTICLE · 1139252
华夏银行信用卡App、南京银行旗下小程序被通报!前者涉及2项问题
近年来,移动应用存在侵害用户权益问题的情况时有出现,其中不少金融机构旗下App也存在相关问题。近日,又有2家银行旗下移动应用被通报,其中一款是来自一家全国性银行的信用卡App,另一款则是来自一家头部城商行的信贷小程序。
华彩生活App、“南京银行鑫享贷”微信小程序分别涉及2项、1项问题
9月22日,国家网络安全通报中心发布的信息显示,国家计算机病毒应急处理中心检测发现82款违法违规收集使用个人信息的移动应用。这些移动应用检测时间为2026年7月29日至9月4日。
据《银行科技研究社》梳理,此次82款移动应用中,有2款来自银行,为1款App和1款微信小程序。
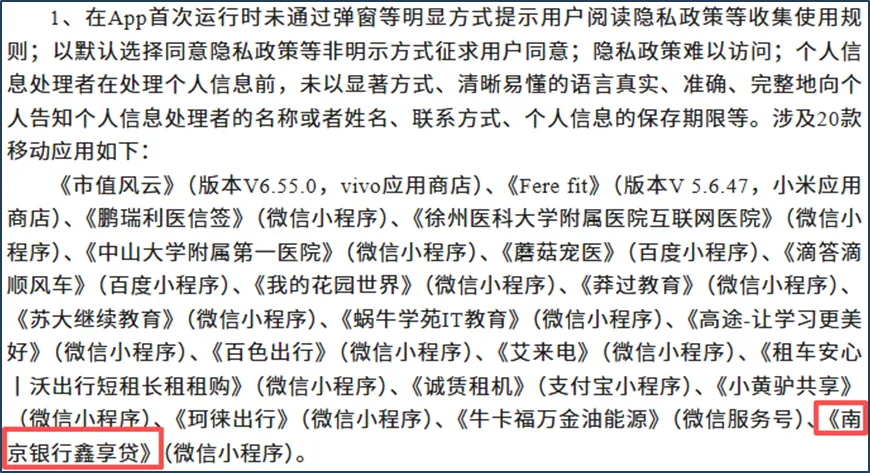
其中,“南京银行鑫享贷”微信小程序涉及1项问题:在App首次运行时未通过弹窗等明显方式提示用户阅读隐私政策等收集使用规则;以默认选择同意隐私政策等非明示方式征求用户同意;隐私政策难以访问;个人信息处理者在处理个人信息前,未以显著方式、清晰易懂的语言真实、准确、完整地向个人告知个人信息处理者的名称或者姓名、联系方式、个人信息的保存期限等。
华彩生活App则涉及2项问题:
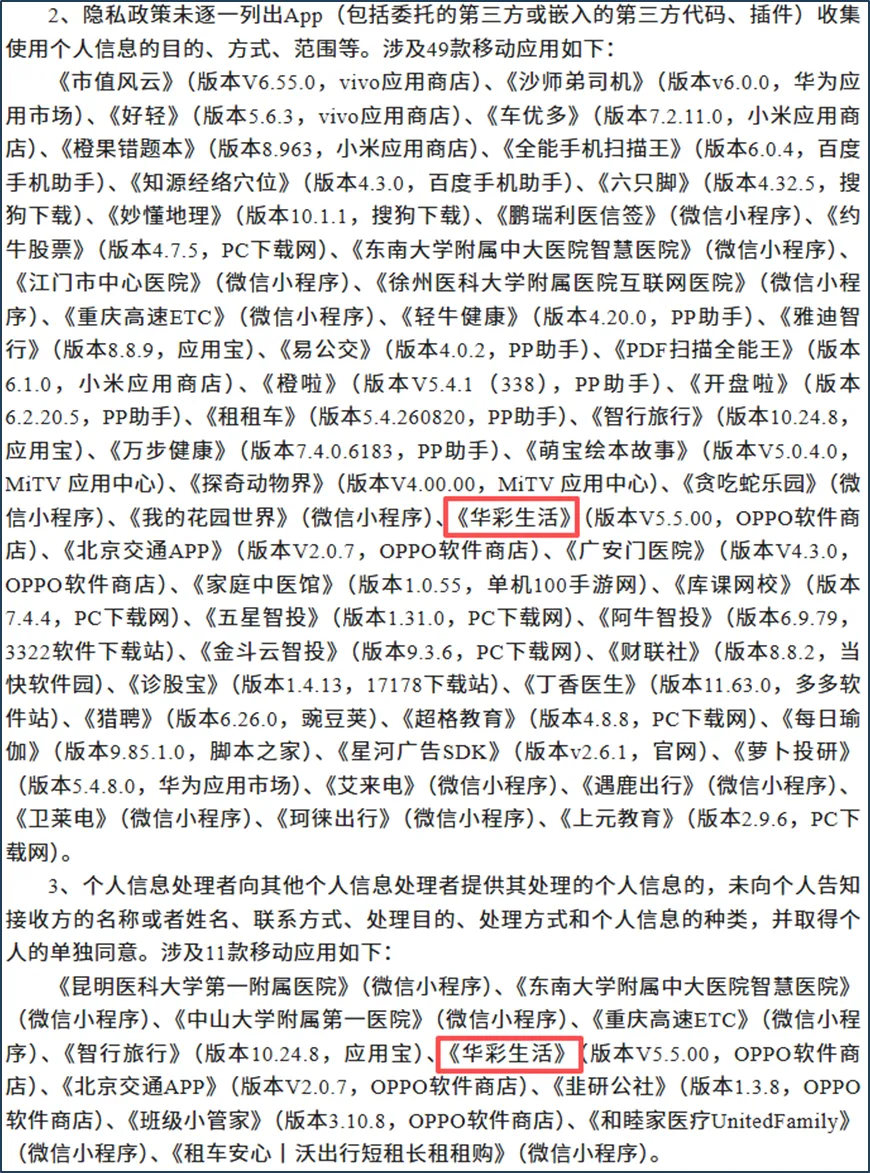
一是隐私政策未逐一列出App(包括委托的第三方或嵌入的第三方代码、插件)收集使用个人信息的目的、方式、范围等。
二是个人信息处理者向其他个人信息处理者提供其处理的个人信息的,未向个人告知接收方的名称或者姓名、联系方式、处理目的、处理方式和个人信息的种类,并取得个人的单独同意。
《银行科技研究社》体验发现,“南京银行鑫享贷”微信小程序在首次运行时有通过弹窗方式提示用户阅读隐私政策。因此,在上述问题中,该小程序可能涉及的是其他问题,或者是已进行整改。
据悉,“南京银行鑫享贷”为南京银行消费金融贷款产品服务小程序,为客户提供注册、实名、授信申请、签约、放款、还款等功能。其UI界面比较简洁,功能不算复杂。
而华彩生活App则是华夏银行信用卡中心官方App。在一年前,华彩生活已升级至5.0大版本,该版本融合金融、生活、消费为一体,升级了客户体验。在这个版本中,华夏银行除了强调核心金融功能的升级,也关注生活场景的覆盖。
目前,App Store信息显示,华彩生活App已进一步更新至5.5.00版本,正是此次被通报的版本,不过通报中是来自于另一家应用商店。
近几年已有数十款银行App被通报,涉及各个类型的银行
据《银行科技研究社》了解,在银行信用卡业务“撤退潮”之下,多家银行关闭独立的信用卡App。在数量渐少的信用卡App中,并不只有华彩生活App被通报过。
在约3年前的2023年9月28日,网信上海发布的信息显示,上海市网信办对属地46款App收集使用个人信息情况开展专项检查。其中包含一款银行App,为交通银行太平洋信用卡中心的买单吧App,彼时其所涉问题为4项,包括“强制收集非必要个人信息”“未提供用户主动勾选服务协议”“隐私政策内容不完整”“超范围收集个人信息”。不过,网信上海彼时表示,截至发文之时,各App运营单位均已完成问题整改。
而在2026年6月3日,国家网络安全通报中心信息显示,71款移动应用被通报,其中包含2款银行应用,“桂林银行信用卡”云闪付小程序就在其中。彼时,该小程序涉及2项问题。
事实上,如今的信用卡App早已不再满足于单纯的信用卡管理工具,而是持续向非金融场景拓展。就以买单吧App为例,其定位为面向所有用户开放的一站式金融和生活数字化服务平台。
若不限于信用卡App,从整个银行业被通报的App来看,数量比较多。
《银行科技研究社》近几年的统计数据显示,2023年被通报的银行App为20款,2024年为17款,2025年增至29款,2026年截至目前也已经有多款银行App被通报。
值得注意的是,从2023年以来,并非只有中小银行旗下的App被通报。这些被通报的App几乎涵盖各个类型的银行,包括政策性银行、国有商业银行、股份制商业银行、城商行、民营银行、外资银行、住房储蓄银行、农商行、农信社、村镇银行等。其中涉及的App类型也是多种多样。
可见,各类银行仍需对此类问题予以关注。
金融监管方对此也很重视,早在2024年9月,国家金融监督管理总局专门发布《关于加强银行业保险业移动互联网应用程序管理的通知》,其中提到:
金融机构应当严格落实国家法律法规和监管要求,建立移动应用个人信息保护制度,规范个人信息管理,遵循“合法、正当、必要”原则收集个人信息,向用户告知收集个人信息的目的、使用和保护个人信息的方式,公布投诉渠道信息,及时处理信息泄露和隐私合规相关问题,保障消费者权益。
金融机构应当将移动应用风险纳入全面风险管理,识别违规展业、侵害消费者权益等业务风险及网络安全漏洞等科技风险,健全风险防控措施,每年至少开展一次移动应用风险评估,每三年至少开展一次审计,发生重大移动应用风险事件时,应立即开展专项审计。