ARTICLE · 1192063
网关才是 OpenClaw 的本体:跑起来之后,手机和浏览器都能使唤它
之前几期,每次聊到定时任务、聊到消息推送,我都会补一句"网关得先跑起来"。后台有人问:这个网关到底是个什么东西?今天把这笔欠账还了,一次讲透。
直接点破:你之前在终端里用的 openclaw,只是它的"遥控器";网关(Gateway)才是本体——一个跑在你机器上的 WebSocket 服务器。遥控器只能你坐在电脑前按,网关跑起来之后,手机、浏览器、Telegram,全都能连进来使唤它。
不信?先看一眼你机器上网关现在的状态:
bash
openclaw gateway status
我这台没跑,输出长这样:
text
Gateway: bind=loopback (127.0.0.1), port=18789 (env/config)
Probe target: ws://127.0.0.1:18789
Dashboard: http://127.0.0.1:18789/
...
Connectivity probe: failed
connect ECONNREFUSED 127.0.0.1:18789
信息量很大,逐行拆。bind=loopback 意思是网关只监听本机(127.0.0.1),外面连不进来;port=18789 是它的端口;Dashboard 那行是网页控制台的地址;最后那个 ECONNREFUSED 是在直白地告诉你:没跑,连接被拒绝。
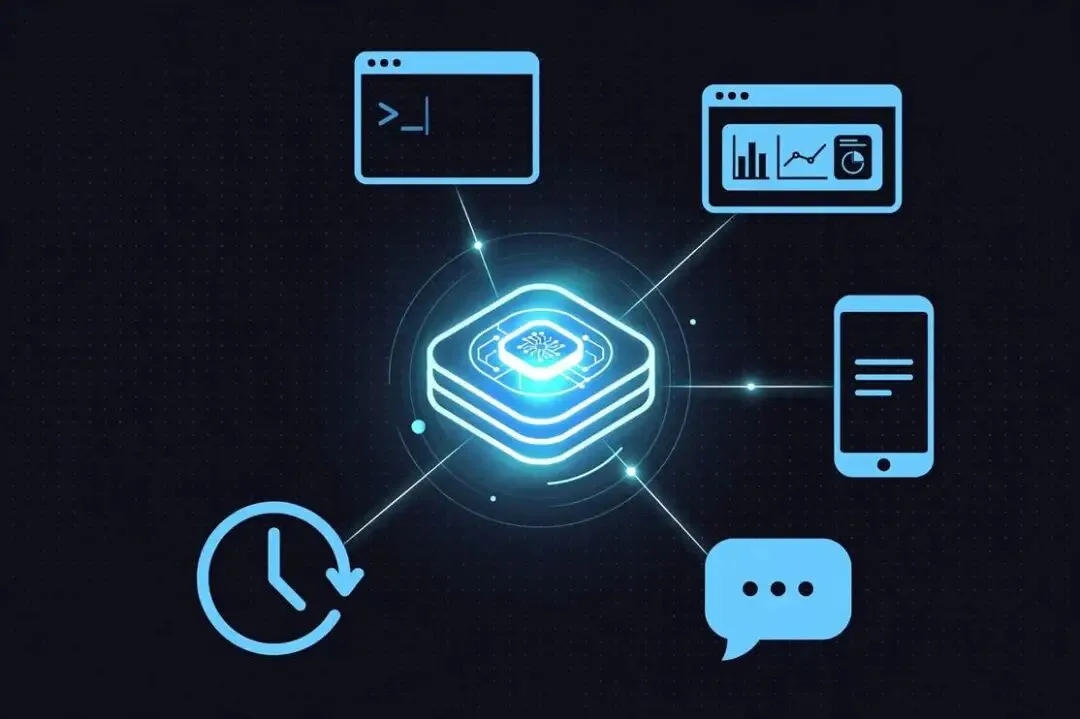
把这张图和上面的输出对照着看就明白了:网关是个"总机",终端、网页控制台、手机 App、Telegram 频道、定时任务,全是挂在它上面的"分机"。你之前在终端里敲 openclaw agent,那是直连;但凡是需要"远程"和"持续在线"的活——手机遥控、网页点点点、Telegram 收发消息、cron 定时跑——全都得经过这个总机。这就是为什么之前几期我反复说"网关是硬门槛"。
跑起来有两种姿势。调试的时候用前台模式:
bash
openclaw gateway run
终端会被占住,Ctrl+C 就停,适合第一次试。日志直接打在屏幕上,出问题一眼能看到。
长期用的话,挂成系统服务:
bash
openclaw gateway start
它会走你系统的服务管理器(Linux 上是 systemd,Mac 上是 launchd),开机自启、后台常驻。查状态、重启、停掉,对应的命令是:
bash
openclaw gateway status
openclaw gateway restart
openclaw gateway stop
有一点要注意:网关默认只绑 loopback,也就是只认本机。这是好事,之前"上锁"那期讲过最小授权原则——先别急着把门开到局域网。真有远程需求,启动时有 --bind 参数可以选 lan、tailnet 这些模式,但那是后话,先把本机这套跑顺。
网关跑起来之后,最直观的变化是多了个网页控制台:
bash
openclaw dashboard
这条命令会用你当前的 token 打开 Control UI(控制台)。如果不想自动弹浏览器,加个 --no-open 只打印地址,自己复制去打开。控制台里能看到会话、设备、任务状态,鼠标点点就能操作,比纯终端直观得多。
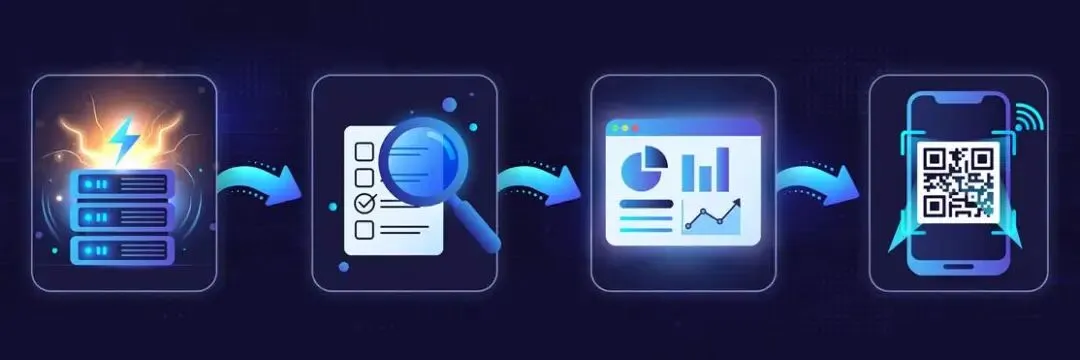
然后是手机。OpenClaw 有手机 App,配对就一条命令:
bash
openclaw qr
终端里会打出一个二维码,手机 App 扫一下就绑上了。扫完之后,你在地铁上掏出手机,就能给家里的 OpenClaw 派活——"帮我查一下那个仓库有没有发新版",它在家里的机器上跑完,结果推回你手机上。
这里有两个细节值得说。配对的时候加 --limited,手机端就只有受限的操作权限,拿不到 operator.admin(管理员权限)。出门在外,手机丢了也不至于让别人把你家机器掀了——呼应一下"上锁"那期的思路:权限能小就小。
配过的设备,用 devices 管:
bash
openclaw devices list# 看都配了哪些设备
openclaw devices approve# 放行等待中的配对请求
openclaw devices reject# 拒绝
openclaw devices remove# 踢掉某个设备
手机丢了、换了,第一时间 revoke 掉它的 token,再 rotate 换一轮,干净利落。
安全这块多说两句。网关支持四种鉴权模式:none、token、password、trusted-proxy。none 就是裸奔,局域网里都别用;token 是默认的共享密钥模式;password 是密码模式。之前"上锁"那期配的 gateway.auth.mode token,配的就是这个。bind 和 auth 是两道不同的门:bind 决定"谁能敲门"(本机/局域网/外网),auth 决定"敲门的人拿不拿得出钥匙"。两道门都得有,别只锁一道。
最后说说这东西适合谁。如果你只是偶尔在终端里问两句,网关跟你没关系,不用折腾。但凡出现下面任何一种情况,就该把它跑起来了:想在手机上使唤它、想给它配 Telegram 频道、想让定时任务真正 24 小时在线、想在网页上点点鼠标看状态。网关就是 OpenClaw 从"终端玩具"变成"家庭服务器"的分水岭。
说句带刺的:很多人(包括刚装完的我)把 OpenClaw 当成一个命令行工具在用,装完、配完 key、在终端里聊两句,觉得"不过如此"。真不是它不行,是你没把它当服务器用。网关跑起来之前,你用的连它一半功力都不到。
下期预告:还记得之前手写的那个 note-digest 技能吗?写完只躺在自己机器上有点浪费,下期讲怎么把它发布到 ClawHub,让全世界都能装你的技能——从"技能作者"到"技能发布者",这条路一次走完。
每天更新,只写三样东西:
1、免费 AI API,实测能跑才发,代码拿走就能用。
2、智能体技能,一天讲透一个技能或者应用,学完就能上手。
3、全球 AI 热点。
篇篇实测。觉得有用点个关注就行