ARTICLE · 1319722
聚焦个人信息保护:App合规治理政策新趋势与实践路径
导语
2025-2026年,随着个人信息保护相关法规制度持续完善,以及App违法违规收集使用个人信息专项治理深入推进,移动应用个人信息保护正从单项问题整改,逐步向全流程、常态化合规管理延伸。从通报情况来看,超范围收集个人信息、违规调用权限、第三方SDK不规范处理个人信息等问题仍然值得关注。与此同时,金融、医疗、教育、互联网广告、交通出行等行业,由于业务场景和个人信息处理方式不同,也面临着差异化的合规挑战。
面对持续完善的合规要求与不断演进的应用生态,企业应如何识别风险、落实整改,并建立持续有效的合规治理机制?
结合2025-2026年个人信息保护相关政策要求与典型合规实践,围绕重点行业App个人信息处理场景,梳理常见风险、合规要点及检测整改方法,为企业提升移动应用个人信息保护水平提供参考。
“
监管趋势:从共性问题整治走向场景化、持续化治理
盘点2025-2026年的通报数据与专项行动信号,个人信息保护执法正在发生深层次的结构性转变:监管的重心已不再局限于单一违规问题的“定点清除”,而是向“持续化核查”与“场景化治理”全面演进。
1
从形式合规走向实际行为核查
监管不再仅停留在检查隐私政策文本是否完整,而是向下穿透,核查App在实际运行中权限的调用频率、个人信息的采集动作与告知内容是否真实一致。静态的文本声明已无法应对动态的行为审查。企业须摒弃“改文本即合规”的侥幸心理,需要结合App实际运行行为开展深度的合规检测,确保“言行一致”。
2
从App主体延伸至第三方SDK及组件
第三方SDK的数据采集、权限使用、信息公示及共享行为已从“隐蔽角落”走向“问责前台”,成为常态化检查的重要对象。监管的穿透力已经越过App外壳,直接问责嵌入其中的第三方组件。企业须建立动态更新的SDK资产清单,全面掌握SDK版本变更及其背后的数据处理行为,避免“升级即违规”。
3
从共性问题整治走向重点行业场景治理
在通用合规底线之上,监管正在向金融、医疗、教育、广告、交通等五大重点领域“深耕”。不同行业因业务逻辑不同,面临的个人信息处理风险差异巨大,判定标准越来越依赖于业务场景的合理性。通用模板已经失效,企业需要结合业务必要性、敏感信息类型和行业要求,制定差异化的治理措施。
中央网信办、工业和信息化部、公安部关于开展2026年个人信息保护系列专项行动的公告
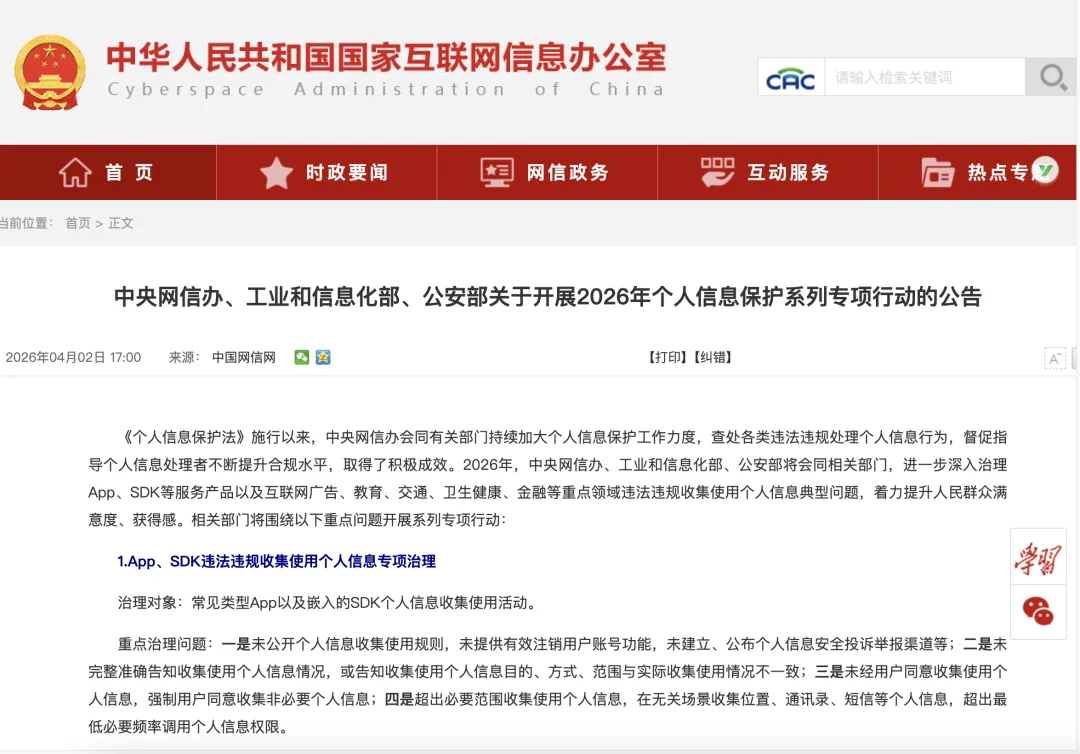
2026年4月,中央网信办、工信部、公安部联合发布的专项行动公告透露出一个关键信号:治理正在从“通用合规”走向“场景深耕”。
信息来源:中国网信网
发布时间:2026年4月2日
公告明确列出了金融、互联网广告、教育、卫生健康、交通等五大重点领域。每个领域的治理问题都带有鲜明的场景特征:
金融领域紧盯以风控为名过度索取通讯录、位置等权限,助贷平台向第三方提供个人信息,以及将人脸识别作为唯一核验方式;
广告领域指向个性化推荐的关闭机制和用户画像的合规边界;
教育领域关注未成年人信息保护和人脸识别滥用;
卫生健康领域严查病历信息泄露风险与人脸识别唯一验证方式;
交通领域则聚焦“无关场景收集位置信息”和“停车缴费强制注册”等突出问题。
“
企业挑战:App合规风险为何容易反复出现?
在与大量企业合规负责人的交流中,一个反复出现的困惑是:“我们上一次检测已经通过了,为什么新版本又被通报?”
1
SDK升级是最隐蔽的风险入口
每个SDK都有自己的数据收集逻辑和权限需求。当某个SDK从v1.0升级到v1.1时,可能新增了一项设备标识符的采集行为,或者在隐私政策中声明的使用范围与实际行为产生了偏离。App开发团队往往关注SDK的功能兼容性,却难以逐一审查每次升级带来的隐私影响。
2
权限逻辑调整可能触发“过度索取”判定
一个看似微小的交互改动——比如将位置权限的请求时机从“点击附近门店”提前到“App启动时”——就可能构成“提前要求”或“强制索取”。而合规检测工具不会读取产品经理的需求文档,它只记录实际发生的权限调用行为。
3
隐私政策的“同步滞后”是高频雷区
如新增了一项数据收集功能,代码上线了,但隐私政策文本尚未更新;或者仅更新了文本,但SDK的实际行为与文本描述不一致。“告知与实际不一致”正在成为比“未告知”更常见的违规类型。
“
治理建议:建立合规闭环,实现持续合规
企业需要的不是“更仔细地做一次检测”,而是一套能够跟随版本迭代持续运转的合规治理机制。这套机制应当形成“风险识别—问题整改—复测检验”的完整闭环。
1
风险识别:App动态行为检测与SDK成分审计并重
风险识别覆盖两个层次:一是App整体动态行为检测,将检测能力前置到提测、灰度、上架前多个节点,在运行中实时捕捉权限调用与数据采集行为,输出可追溯证据链,而非仅依赖静态扫描;二是SDK成分与行为审计,建立动态更新的SDK资产清单,厘清集成情况、数据收集、权限申请与数据流向,将权限使用与数据通信行为关联分析以定位问题来源,并对高风险SDK设置升级前合规预审,避免“升级即违规”。
2
问题整改:依据识别结果逐项修复
识别出的问题清单和证据链,需要转化为可执行的整改动作。企业应明确整改责任人与时限,推动开发团队逐项修复权限逻辑、数据采集行为与隐私政策文本的不一致;对涉及SDK的问题,同步推动SDK替换、版本回退或配置调整。整改不是“改完就算”,而要形成可核对的整改记录,为后续复测提供对照基准。
3
持续复测:让整改闭环真正闭合
整改不是终点,复测才是。一次整改完成后,需要验证修复措施是否真正生效、是否引入了新的问题。复测应当覆盖与初测相同的检测维度,并保留前后对比记录,确保问题项真正关闭。