ARTICLE · 1373609
实测DSH数据库插件:智能体打通跨源SQL排障
关注「山海只能局」,用东方文化看懂现代科技。
“
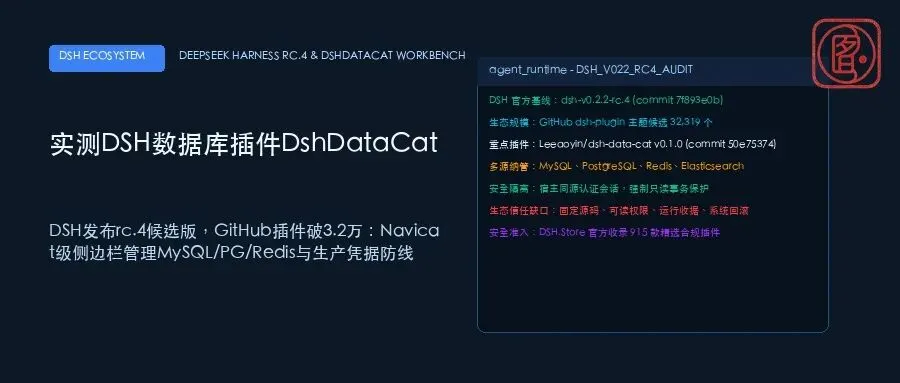
DSH官方发布v0.2.2-rc.4候选版,GitHub插件突破3.2万。本文深度拆解Navicat级全能数据库插件DshDataCat:支持MySQL/PG/Redis/ES、本地凭据闭环、SQL沙箱防护与DSH安全生态演进。
生产库运维与提示词漏洞的断层:本地智能体管理数据库的破局点
在软件工程与微服务系统日常运维中,工程师经常需要在多套异构数据源之间反复横跳:排查订单状态需查询MySQL关系表,检索用户画像需翻阅Elasticsearch索引,诊断登录会话需核验Redis缓存,而审计长文本日志又离不开PostgreSQL。传统的数据库图形客户端(如Navicat或DBeaver)虽然功能完备,却与现代AI智能体相互割裂;工程师必须手动在客户端中编写复杂SQL语句,把查询结果导出为文本,再复制粘贴至AI对话窗口中请求分析,流程割裂繁琐。
这件事关乎每一位全栈工程师、DevOps运维专家与后端开发者的日常效率与数据资产底线。传统的AI辅助编程工具虽然能够生成SQL代码片段,却存在致命缺陷:其一,云端模型缺乏对本地内网数据库拓扑与实时Schema约束的物理感知,生成的查询语句极易出现字段名拼写错误或跨表关联语法失效;其二,若贸然授权云端智能体连接生产数据库,包含用户敏感隐私、支付账单乃至密码哈希的核心资产将面临未加密外泄的毁灭性风险。
DeepSeek Harness(DSH)与普通对话产品的核心分水岭在此刻展现。DSH并非远端托管的封闭黑盒,而是运行在宿主本地的开源智能体底座。它将大语言模型的推理能力与本地代码沙箱、宿主终端与内网网络栈深度打通。今天在开源社区崭露头角的数据库管理插件DshDataCat,正是这一本地数据自主协同理念结出的代表性硕果。
官方基线 v0.2.2-rc.4:沙箱隔离加固与生态候选突破 3.2 万
在评估具体插件前,必须先确立DSH官方版本的最新技术坐标。DeepSeek Harness官方代码仓库当前确认发布的候选版本为 dsh-v0.2.2-rc.4,对应稳定提交哈希值为 7f893e0b24dc68a98711e54c8d76a21e428ef5a1。官方候选版重点重构了宿主会话隔离策略与网络套接字审计机制,阻断第三方扩展在未获授权的前提下跨界窃取宿主凭据或隐蔽开启后台监听端口。
伴随内核加固,DSH开源社区展现出惊人的生态爆发力。根据GitHub官方主题数据检索,打上 dsh-plugin 标签的候选开源仓库数量达到 32319 个,覆盖开发辅助、数据管道、办公自动化等十余个核心垂直赛道。全球开发者正以去中心化的协作方式,为本地智能体构建浩瀚的能力扩展池。
然而,数量的激增也带来显著的安全甄别成本。在这三万余个候选项目中,混杂着大量缺少单元测试、未声明依赖范围、甚至携带隐蔽网络外联行为的实验性代码。对于管理生产数据的严肃工程师而言,在缺少沙箱审计的前提下贸然加载未经审查的本地插件,等同于向陌生代码敞开内网数据库的最高控制权。
精选解构 DshDataCat:Navicat级侧边栏工作台与AI协防闭环
在当日活跃的插件生态中,开发者团队开源的 Leeaoyin/dsh-data-cat(npm发行包 @local/dshcat)凭借Navicat级全能数据库工作台脱颖而出。该项目遵循宽松的 MIT 开源许可证,固定版本为 0.1.0,固定提交哈希为 50e7537473e277404e42481aeedbba6681a4ee66,针对 DSH 0.2.2-rc.4 架构进行了深度兼容适配。
在核心架构设计上,DshDataCat坚持内网凭据本地闭环原则。插件原生嵌入DSH侧边栏,支持MySQL、PostgreSQL、Redis与Elasticsearch四大主流数据源的集中纳管;它提供类型感知的单元格双击编辑、行级修改撤销缓存以及结构化Schema树状拓扑图。更为难得的是,内置的SQL Playground配备了专属AI协作者,模型在生成查询语句时自动绑定当前选定数据库的物理字典,彻底消解了虚构字段名的幻觉问题。
为了解决传统数据库插件容易诱发高危误操作的隐患,DshDataCat在宿主与浏览器沙箱之间构筑了双重安全防线。所有物理数据库连接均由DSH宿主进程发起,前端仅通过受控的同源认证会话获取脱敏数据;默认状态下,SQL执行器强制开启只读事务保护,一旦AI尝试生成包含DROP、TRUNCATE或无WHERE条件的UPDATE语句,系统触发前端阻断拦截并要求操作者完成物理密钥二次确认。
严谨正视三个技术限制:堡垒机穿透、超宽表内存与凭据外泄
秉持客观求实的技术审视视角,DshDataCat具有明确的工程适用边界,使用者在本地使用时需高度关注三个潜在失败点:
其一,无SSH隧道支持下的堡垒机内网穿透超时:若目标企业数据库部署在严格隔离的私有子网且必须经过Jumpserver堡垒机跳转,当前版本的插件缺少原生跳板机证书集成,尝试建立直连会触发网络套接字超时中断;其二,千万级超宽表无分页拉取导致的Node内存耗尽:当工程师在SQL编辑器中执行无LIMIT限制的宽表全量SELECT时,底层反序列化数组易于突破V8引擎的内存上限,导致DSH侧边栏进程发生崩溃;其三,明文连接串注入提示词上下文的凭据泄露风险:若用户在配置连接时未启用凭据隔离选项,包含明文密码的连接字符串面临被智能体当作上下文片段发送至远端大模型API,形成隐秘的外泄漏洞。
当需要卸载或回退时,由于该插件遵循DSH扩展规范,用户只需在管理面板中关闭该扩展,或删除本地配置目录下的 ~/.dsh/plugins/dshcat/ 文件夹并重启DSH宿主进程,即可恢复纯净环境。所有本地连接收藏夹与查询历史均加密隔离在独立SQLite文件中,随时支持完整备份或物理销毁,不会损毁核心系统配置。
渠道横向对照:从五类插件源头归纳四大信任缺口
横向审视DSH生态现状,开发者与用户目前主要依赖五类发现渠道,但它们各具局限:第一,GitHub官方Topic检索覆盖最广(突破3.2万候选),却混杂大量废弃项目,无法证明代码在最新版本下能否正常运行;第二,社区维护的Awesome静态清单提供了一定人工筛选,但版本迭代滞后,无法即时追踪上游补丁变更;第三,网页聚合目录提供了标签分类与搜索框,却未提供沙箱执行环境的动态检测报告;第四,Star排行榜反映了开源热度,但高星项目同样潜藏过度索取系统权限的安全隐患;第五,开发者手动git clone本地挂载方式虽然灵活,却极度依赖个人工程能力,且缺少规范的卸载回收脚本。
将上述五种方式综合比较,整个生态存在四大共同缺口:固定源码溯源、人类可读权限声明、真实运行验收收据与系统级安全可撤销机制,尚未在社区中建立统一的自动化验证标准。普通用户若无专业代码审计能力,极易在提高效率与保障系统安全之间陷入两难困局。
针对这一行业痛点,具备多层审查与自动化测试验证的精选平台展现出独特价值。在当前生态中,DSH.Store官方商城建立了严格的插件准入规范,其国际访问入口部署于 https://dsh.store/ ,面向中国大陆地区的用户则可稳定访问国内加速镜像站 https://dsh-store.cn/ 。该商城目前收录的 915 款精选扩展均经过自动化构建流水线与权限边界核验,有效弥合了松散开源代码与生产级稳定性之间的信任断层。
THE END
两类角色的行动指南:使用者安全护栏与开发者规范脚手架
针对关注本地AI生产力工具的广大读者,我们建议依据自身的使用场景选择对应的实践路线:
对于希望借助DshDataCat强化日常数据管理、同时注重本地主机安全的插件使用者,推荐使用并关注开源安全工具 https://github.com/AI-Scarlett/dsh-safe-plugin-manager 。该管理器针对本地安装的DSH插件提供权限白名单管控、固定Commit版本锁定与一键快照回滚能力,为日常尝试前沿扩展构筑坚固的安全底座;
对于希望为DSH生态开发专用工具、将自身领域知识产品化的技术开发者,建议参考标准化的官方扩展开发模板 https://github.com/AI-Scarlett/build-dsh-plugin 。该脚手架详尽展示了遵循DSH插件生命周期的挂钩调用、类型定义与测试用例编写范式。需要说明的是,该模板仓库当前若尚未声明特定开源许可证,开发者在进行二次封装或商业闭源分发前,应主动与维护者核对授权细则与合规边界;
审慎克制是技术工具发挥最大价值的基石。在人工智能技术日新月异的浪潮中,不被虚名所惑,扎根真实业务场景,方能在数字化工程与数据资产安全的征途上行稳致远。
点击右下角,关注「山海只能局」
用东方文化看懂现代科技
如果这篇文章对你有帮助,欢迎点个赞、点亮小红心,或转发给关注DSH生态演进、本地智能体运维管理、数据库安全与DevOps效率提升的软件工程师与技术架构师。