ARTICLE · 1385723
app-store-compliance:把 117 条被拒经验做成开源剧本
app-store-compliance:把 117 条被拒经验做成开源剧本
每个发过 App 的人都懂那种挫败:功能测了八百遍,上架照样被拒,理由往往还读不明白。今天冲上 GitHub Trending 的项目 app-store-compliance(单日新增 542 星)就是冲着这个痛点来的:它把 App Store 和 Google Play 的常见拒稿原因整理成一本开源剧本——117 条有记录的拒稿模式与对应修法、隐私清单与数据安全自检,外加 95 个正在逼近的监管截止日期。提交前跑一遍它的两条命令,据说两分钟就能拦掉大部分「确定性死亡」。
117 条拒稿模式与修法95 个监管截止日期在跟踪2 分钟提交前自检AI 技能可直接接入编码智能体
第一性原理:把审核员当成一场对抗性测试
README 里最值钱的是那段「第一性原理」,值得每个开发者抄下来:
把商店审核员当作一场只运行一次的对抗性集成测试——他在真设备上跑,读不到你的意图,也没有耐心等你解释。提交那一刻,他需要的一切都必须存在、能用、显而易见。
顺着这个视角,绝大多数拒稿都不是「运气差」:缺演示账号、后端没上线、权限申请语没有真实理由、隐私表单和运行时行为对不上——项目把这些统称为「确定性拒稿」:每一个都可复现,也因此每一个都能在按下提交按钮之前修掉。这个框架把审核从玄学变成了工程问题,本身就是认知层面的贡献。
内容分三层:模式库、提交守卫、截止日期雷达
仓库的结构比一般「 awesome 清单」认真得多。数据层是 JSON 格式的拒稿模式库(rejection-patterns.json)和监管截止日期表——后者跟踪 EU AI Act、DSA、COPPA 和各年龄验证法的生效时间,对出海团队相当实用。工具层是 validate.py 和元数据审计脚本,能在提交前静态扫描工程;文档层则包含给「已经被拒」团队的申诉剧本,README 估算通读约十分钟。
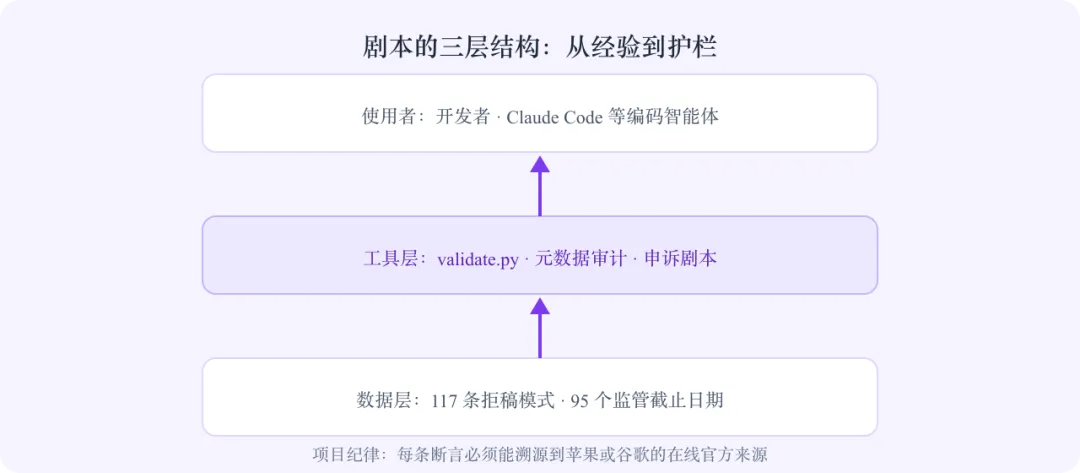
最能体现作者野心的是一条硬纪律:每一条事实性论断都必须能追溯到苹果或谷歌的在线官方来源,绝不发明指南条款号和统计数字——仓库里甚至有专门的引用白名单和禁词文件来保证这一点。在一个「AI 总结审核经验」经常一本正经胡说八道的领域,这种较真近乎偏执,也恰恰是这类知识库项目的生死线。
写给 AI 的合规手册:一个小项目的风向标意义
项目还专门做了给 AI 编码智能体用的 skill——Claude Code 可以直接加载它,在生成代码的阶段就把合规约束吃进去。这个设计指向一个正在成形的现实:当 AI 把写 App 的门槛压到接近零,提交量暴涨,瓶颈就从「能不能做出来」转移到「能不能过审」。合规知识过去靠老开发者的记忆传承,现在正被压缩成机器可读的规则集。
顺带一提,这个仓库的许可证本身也是个观察样本:早期代码 MIT、内容 CC BY 4.0,2026 年 8 月起整体迁移到 OpenRoots Agent License 2.3——一个专为「人类与 AI 智能体共同使用」设计的新许可证。推测这类许可实验会在知识库项目里越来越多:当你的文档被 AI 智能体批量消费,如何署名、如何约束再分发,都还是没写清楚的新规则。
核心观点:app-store-compliance 的价值不在星数,而在示范了一种新形态的知识工程——把「被拒 100 次换来的经验」变成 JSON、脚本和 AI 技能,让后来者(无论人类还是智能体)不必再交一遍学费。商店规则每季度都在变,这类活文档能不能持续保鲜,取决于贡献者社区能否跟上苹果的脾气。你的 AI 编程助手现在会写代码,但它知道你上次为什么被拒吗?
— END —LC 智趣厅 · 科技与生活的交点ihygg.cn