ARTICLE · 1052090
公司电脑又中病毒了?可能不是病毒太厉害,是这件事没做到位
前几天有个做IT的朋友发朋友圈吐槽:
"公司又中勒索病毒了,整个部门文件全被加密。老板问我怎么回事,我说我们补丁都打了啊。结果一查,中招那台电脑,高危补丁压根就没装上。"
评论区一堆同行共鸣:"太真实了,我们也这样。"
你以为打了补丁,其实根本没打上
很多公司管补丁,流程是这样的:
管理员在后台点一下"全量推送",群里发一句"大家记得更新系统",然后就觉得完事了。
但你想想你自己——
上班赶报表,电脑右下角弹个"更新并重启",你是不是点"稍后提醒"?
业务系统开着,你敢重启吗?搞丢一下午的活谁负责?
笔记本在会议室连不上WiFi,更新压根就没下载下来。
C盘红了好几个月了,补丁包根本装不进去。
你看,"推送了"和"装上了",中间差着十万八千里。
更扎心的是:大部分管理员根本不知道这些事发生了。后台只显示"推送成功",不显示"安装成功"。等病毒进来了,一查日志,才发现三分之一的电脑还停在半年前。
问题不是员工不靠谱,是流程靠不住
你可能会说:"那我强制不让点'稍后提醒'不就行了?"
没用的。强制弹窗,员工只会觉得你烦,该不重启还是不重启。业务高峰期你敢强制重启几百台电脑?出了生产事故你担着?
真正靠谱的做法,其实不是跟员工"斗智斗勇",而是换个思路:
别问员工装没装,自己去看。
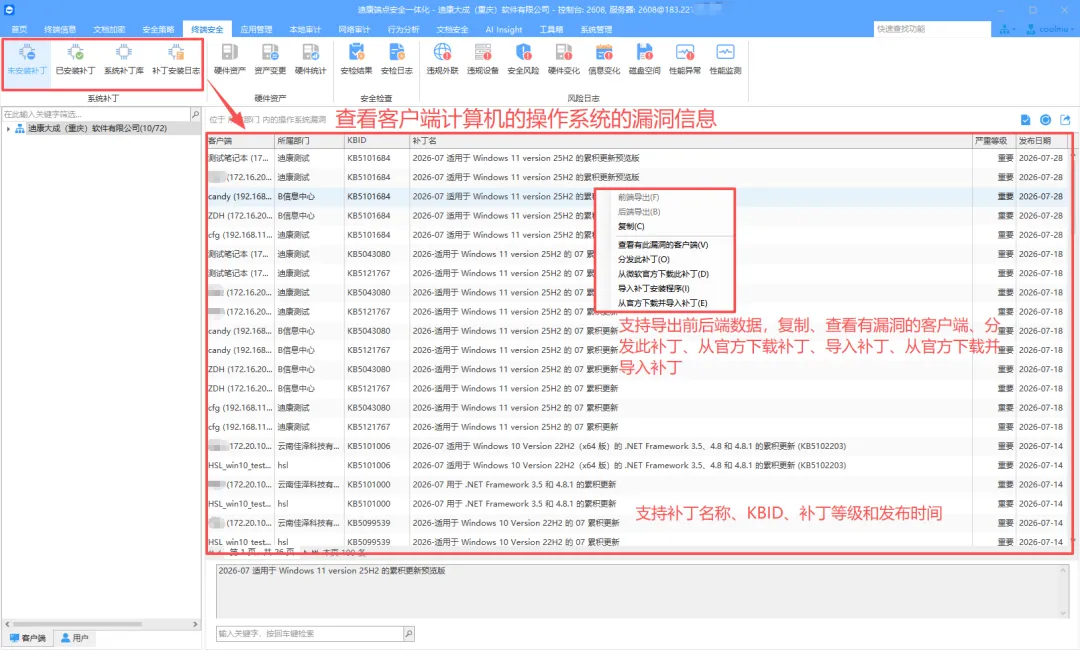
每台电脑缺什么补丁、装没装上、装成没成、要不要重启——这些数据,管理员在后台一眼就能看到。不用打电话催,不用Excel统计,不用群里喊。
失败的,单独拎出来处理。
"待重启"的,安排在午休统一重启。
高危的,先救急再普及。
工具只是帮忙,真正的改变是:从"靠人自觉"变成"靠数据说话"。
说句掏心窝子的话
做企业IT,最怕的不是活多,是活干了但不知道干没干到位。
补丁推了,不知道谁没装;
杀毒装了,不知道病毒拦没拦住;
外设管了,不知道谁偷偷插了U盘。
这些事,光靠群通知、靠员工自觉,人少还行,公司一大就是灾难。
把"看得见、管得住、查得到"这三件事做扎实,安全这件事才能真的落地。不然每个月补丁日,都是一次提心吊胆的赌运气。
最后
你公司打补丁是怎么管的?是真有人盯,还是也靠群通知碰运气?
评论区聊聊,看看大家都是什么画风👇
觉得有用,点个「在看」,转发给身边做IT的朋友~