ARTICLE · 1122561
企业上 AI 最贵的一课:权限比模型难管
先给结论
这一轮 AI 办公,大厂卖的不是工具,是权限。微软把 3000 万个付费席位卖了出去,可美国那边的统计说,每周真正打开的人只有约 1%。Gartner 判断,到 2027 年底超过四成的 Agent 项目会被取消,原因三条里,最少被提起的那条是「风险控制不足」。给 AI 开权限之前,先断掉它的三条链。
本文依据钛媒体 AGI 2026 年 9 月 30 日公开发布的《推演大厂AI办公之战》整理成稿。文中的企业披露数据(钉钉、飞书、企业微信、微软等)为公开口径或媒体转述,量级可参考,非深琮实测;研究结论均标注机构与发布时间。切口、论证顺序与判断标准为深琮观点。
过去三个月,字节、阿里、腾讯把组织架构各动了一遍。
盯着看的人多半在问「谁赢了」。但如果你是掏钱的那一方,真正该问的是另一件事:
当 AI 从「帮你写一段」变成「替你做一件事」,你的公司准备好把权限交出去了吗。
本文你会看到
01这轮打的不是模型,是「替谁干活」
02席位卖得动,用起来是另一回事
03三条链,断哪一条都行
04喂得越多,反而越不准
05三个问题,和一条能搬走的判断
先把战场摆清楚。
字节的动作最大。7 月 30 日,飞书的产品团队并入豆包;8 月 24 日,编程工具 TRAE 和智能体平台扣子也划进豆包;到 9 月 15 日的发布会,梁汝波把分工讲得明明白白:豆包负责智能,飞书承载业务上下文,火山引擎提供模型和算力。
阿里几乎是同一手棋。7 月,它把内部三条互相赛马的 Agent 产品线合并成「千问办公」;8 月调整财报分部,把模型、千问和千问办公放进同一个「AI 实验室与应用」。
腾讯 7 月底成立基础模型部,9 月把 WorkBuddy 做成企业版套件,接上腾讯文档、乐享和网盘。
被整编的,是三家攒了十年的家底。钉钉从中小企业的打卡、审批起步,官方口径是十周年的 2025 年 8 月,企业组织超过 2600 万,付费的超过 19 万,A 股上市公司里有 79% 在用。飞书以文档和多维表格见长,多维表格月活接近 1000 万。企业微信接入的企业和组织超过 1400 万家,每天通过它服务的微信用户超过 7.5 亿。
但这一轮跟前几轮不一样的,不是谁家的用户多。
是 AI 换了姿势。上一轮它是「帮你写」,人在屏幕前点每一步;这一轮它是「替你做」,自己点、自己发、自己改。替你做事,就得像新员工一样拿到三样东西:账号、权限、操作记录。
微软已经在自己的身份管理产品里,给 Agent 单独建档了。这件事看着不起眼,它意味着 Agent 不再是软件的一个功能,而是一个要有工号、有权限、有行为记录的主体。
先看一个数字。
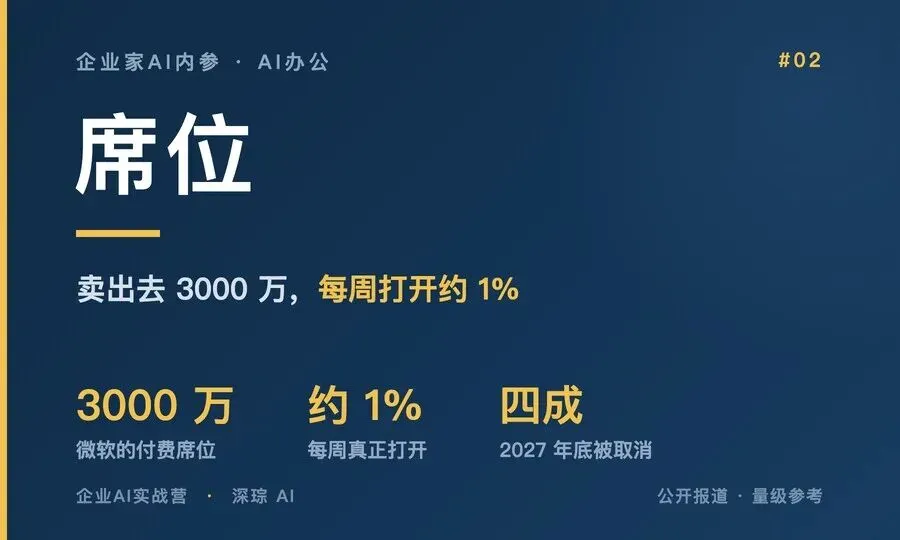
据微软在今年 7 月财报电话会议上确认,Microsoft 365 Copilot 的付费席位已经超过 3000 万个,半年翻了一番。
但同一款产品还有另一组数字。据 WindowsLatest 统计,它推出三年后,采用率仍低于 4.5%,每周真正打开 Copilot 的用户比例约 1%。
「付费席位」和「有人在用」本来就是两回事——企业买了许可证,只说明账号有权限,不说明有人打开。这不只是微软一家的病。
Gartner 在今年 6 月发过一份预测:到 2027 年底,超过四成的 Agent 项目会被取消。它给了三条原因:成本不断攀升、商业价值不明确、风险控制不足。
前两条已经被写烂了,第三条最少被人提起。Gartner 同一份预测里还有个数:上千家自称做 Agent 的供应商,真货大约 130 家。它把这个现象叫「代理洗白」——把聊天机器人、流程自动化、AI 助手重新包装一下,就敢叫 Agent。
最硬的证据来自大厂自己。WorkBuddy 现在能做到扫码绑定之后,直接在微信聊天窗口给电脑上的它下任务。但有个边界说得很清楚:这条通道目前只承担消息传递的角色,微信的聊天记录和企业微信的客户往来数据,尚未接进它的工作上下文。
不是技术上做不到,是没敢。一边是产品要能干活,一边是数据一旦接进去就再难收回来——这道题,连做了十年企业软件的公司也在慢慢解。
如果说上面那句「没敢」还是商业判断,那接下来这条是技术事实。
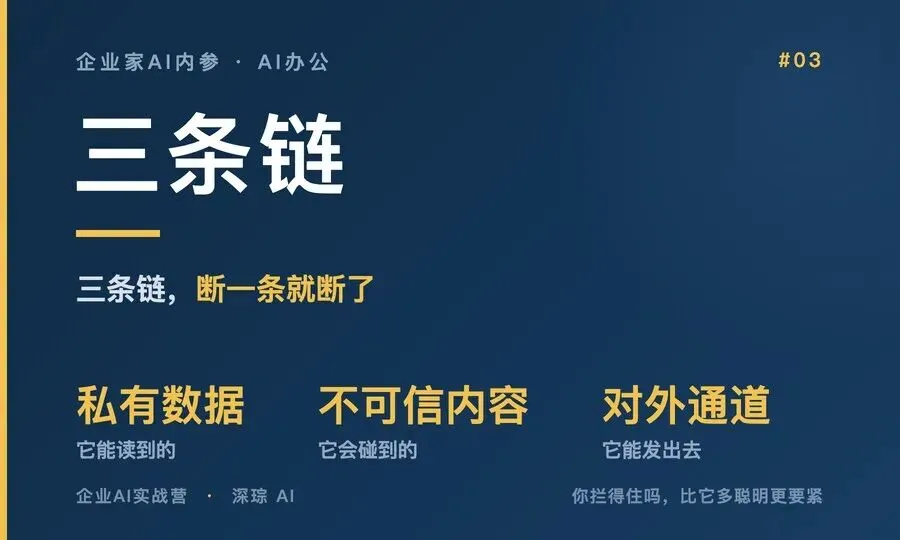
2025 年 6 月,开发者 Simon Willison 提出了一个概念,叫「致命三要素」。它的意思是:一个 AI Agent 只要同时具备三种能力,攻击就能闭环——
第一种,能读到你的私有数据;第二种,会接触到不可信的内容,比如一封外人发来的邮件、一个网页、一份别人上传的文档;第三种,能对外发消息,比如发邮件、发帖、调外部接口。
三种同时具备,攻击者就能把指令藏在内容里,让 Agent 自己把数据送出去。这不是假想,微软 365 Copilot、GitHub 官方的 MCP 服务、GitLab 的 Duo、亚马逊的 Q、Slack、xAI 的 Grok,都上过这份名单。
但这条对企业最有用的地方,不是让你去堵死所有攻击。
是告诉你只要断掉其中任意一条腿,链就断了:没有私有数据,偷不到东西;没有不可信内容,注入进不来;没有对外通道,偷到了也送不出去。
Meta 上个月在美国推出的个人 Agent Muse,就是照着这个思路设计的。它被关在一个隔离环境里,每一个对外的动作,都要由另一个名叫 Sentinel 的 Agent 审批放行;权限先给读、再给写,一点点放开;只有发邮件、付款这种撤不回来的操作,才停下来征求用户确认。
这套设计不便宜,也不聪明,但它回答了一个企业最关心的问题:它闯了祸,我拦得住吗。
还有一条反直觉的,值得每个打算上 AI 办公的老板知道。
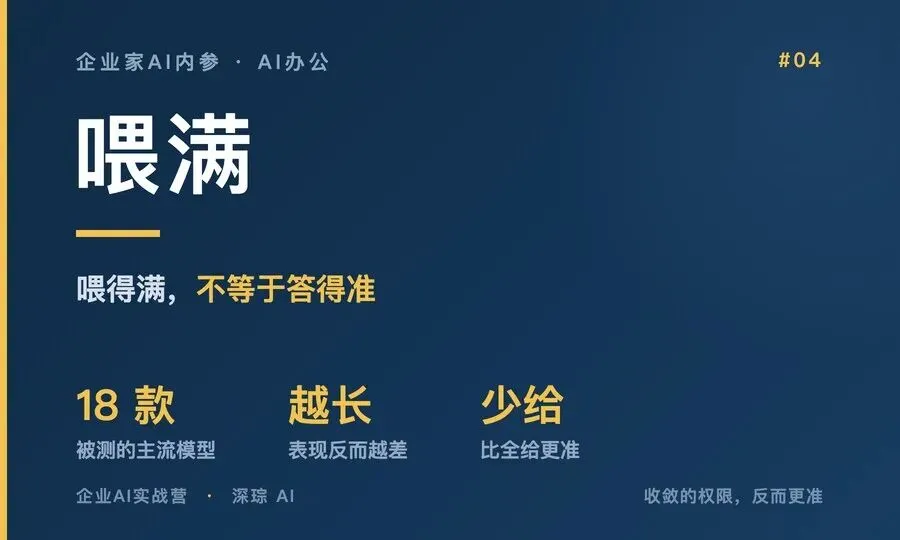
很多人的直觉是:把公司的资料尽可能全地喂给它,它就能懂我的业务。2025 年 7 月,向量数据库公司 Chroma 测了 18 款主流模型,结论正好相反——上下文越长,模型表现越差,连「照着复制一串重复的词」这种最简单的任务都会开始出错。
最反直觉的是它的对照实验:给模型一整段完整的对话历史,表现明显低于只给它其中真正相关的那几段。所有被测模型都是这个结果。
还有更奇怪的一条:逻辑连贯的文本,反而比打乱顺序的句子更难,因为结构会让不相关的干扰内容看起来更「相关」。
把这三条连起来,意思很清楚:喂得满,不等于答得准。难点从来不在「给多少」,在「选什么、什么时候给、按谁的权限给」。
换到权限上,就是一句很实用的话:收敛的权限,反而让 Agent 更准。你只让它看该看的那部分,它犯错的概率更低,你出事时能查的范围也更小。
回到开头那 3000 万个席位。它给出的教训不是「微软不行」,是「卖出席位,才刚开始」。
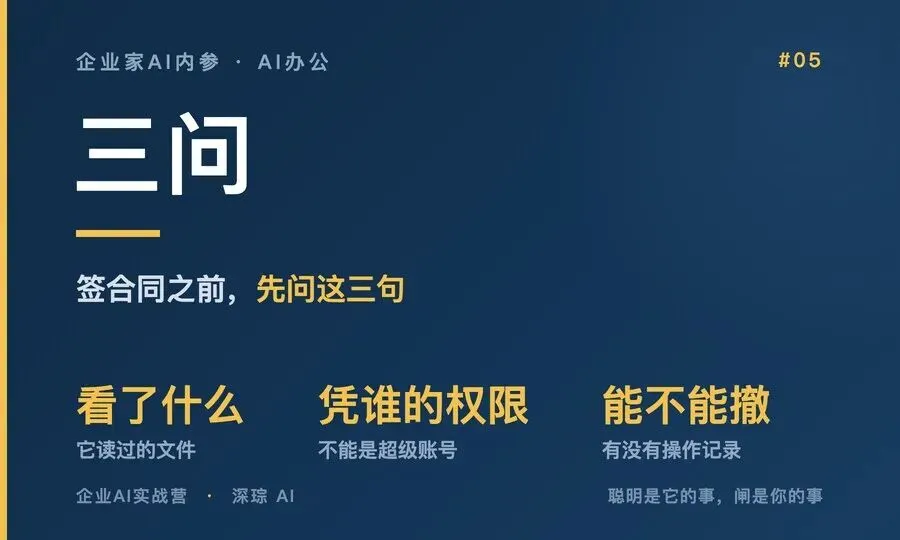
如果你的公司今年也要上 AI 办公,签合同之前,先把三个问题问出口:
第一,它看了什么?它读过的每一份文件、每一条记录,你事后能不能查到。
第二,它凭谁的权限做事?用的是某个员工的权限,还是它自己攒出来的一个超级账号。
第三,出了事能不能查、能不能撤?有没有完整的操作记录,能不能回滚到出事之前。
这三个问题不好答,但好答不好答,本身就是答案。
过去两年,企业买 AI 的姿势是先看演示、再看指标、最后才谈权限。顺序反了。演示看不出它闯祸的样子,指标看不出你拦不拦得住。
判断一个 AI 办公方案值不值得上,不看它演示时多聪明,看它出事时你能不能查到、能不能撤。
聪明是它的事,闸是你的事。
回扣开头那句话:这一轮大厂争的是上下文,是数据,是记忆。但对掏钱的企业来说,真正要守住的不是数据喂进去多少,而是权限放出去多少。
这周先做一件事:把公司现在在用的每一个 AI 工具列出来,逐个标上它能读什么、能以谁的身份行动。
标完,你会至少发现一个不该给那么大权限的地方。
Gartner 说四成项目会死。多数不会死于不够聪明,会死于没人管它的手。
你们公司现在在用几个 AI 工具?有几个是你清楚地知道它能读什么文件的?
评论区写下来。
转给你们公司的 IT 或者安全负责人,比收藏更有用