ARTICLE · 1154457
我把 Chrome 插件审核和隐私规范里的坑,做成了一个检测 Skill
fantexi
大家好,我是饭特稀。
我曾经有50多款 Chrome 插件一夜之间全部下架,多个开发者账号被同时封禁!
后来,前后申请的20个 Chrome 开发者账号,前19个接连被封。
这件事,我在之前的创业复盘里写过。当时我们快速试错,找外包开发,一周上线三四款插件。我盯着用户和收入,却没有仔细检查每一款插件的实现。
有些本地无法完成的下载,被转到服务器处理,过程中涉及用户 Cookie;有些网页数据的上传范围,也没有得到严格限制。
我们没有查看这些用户数据,但数据是怎么读取、怎么传输的,已经需要认真检查。
等问题集中爆发,账号、产品和之前积累的用户,一起受到影响。
现在,我又在做 Chrome 插件,也会用 AI 帮我开发。
这次,我把上架前要检查的政策、隐私和权限问题,整理成了一个开源 Skill:Chrome Web Store Policies Skill。
我自己的 SiteData 插件,这次就是用它检测、按结果优化,再完成上架的。
下面讲讲它检查什么,以及你怎么安装、怎么用。
01|功能更新了,隐私声明也要跟着检查
做插件时,很容易出现这种情况:
最初只有一个简单功能,后来加了登录、会员、统计、错误日志。代码一直在变,隐私政策还停留在最早的版本。
SiteData 的一次预审,就发现了这个问题。
旧隐私政策写着“无需注册或登录”,实际功能已经有账号和会员;一些数据处理、日志行为,也没有在旧政策里完整说明。
我后面按真实行为重写了这部分内容,删掉做不到的承诺,再围绕检测结果继续优化提交材料。
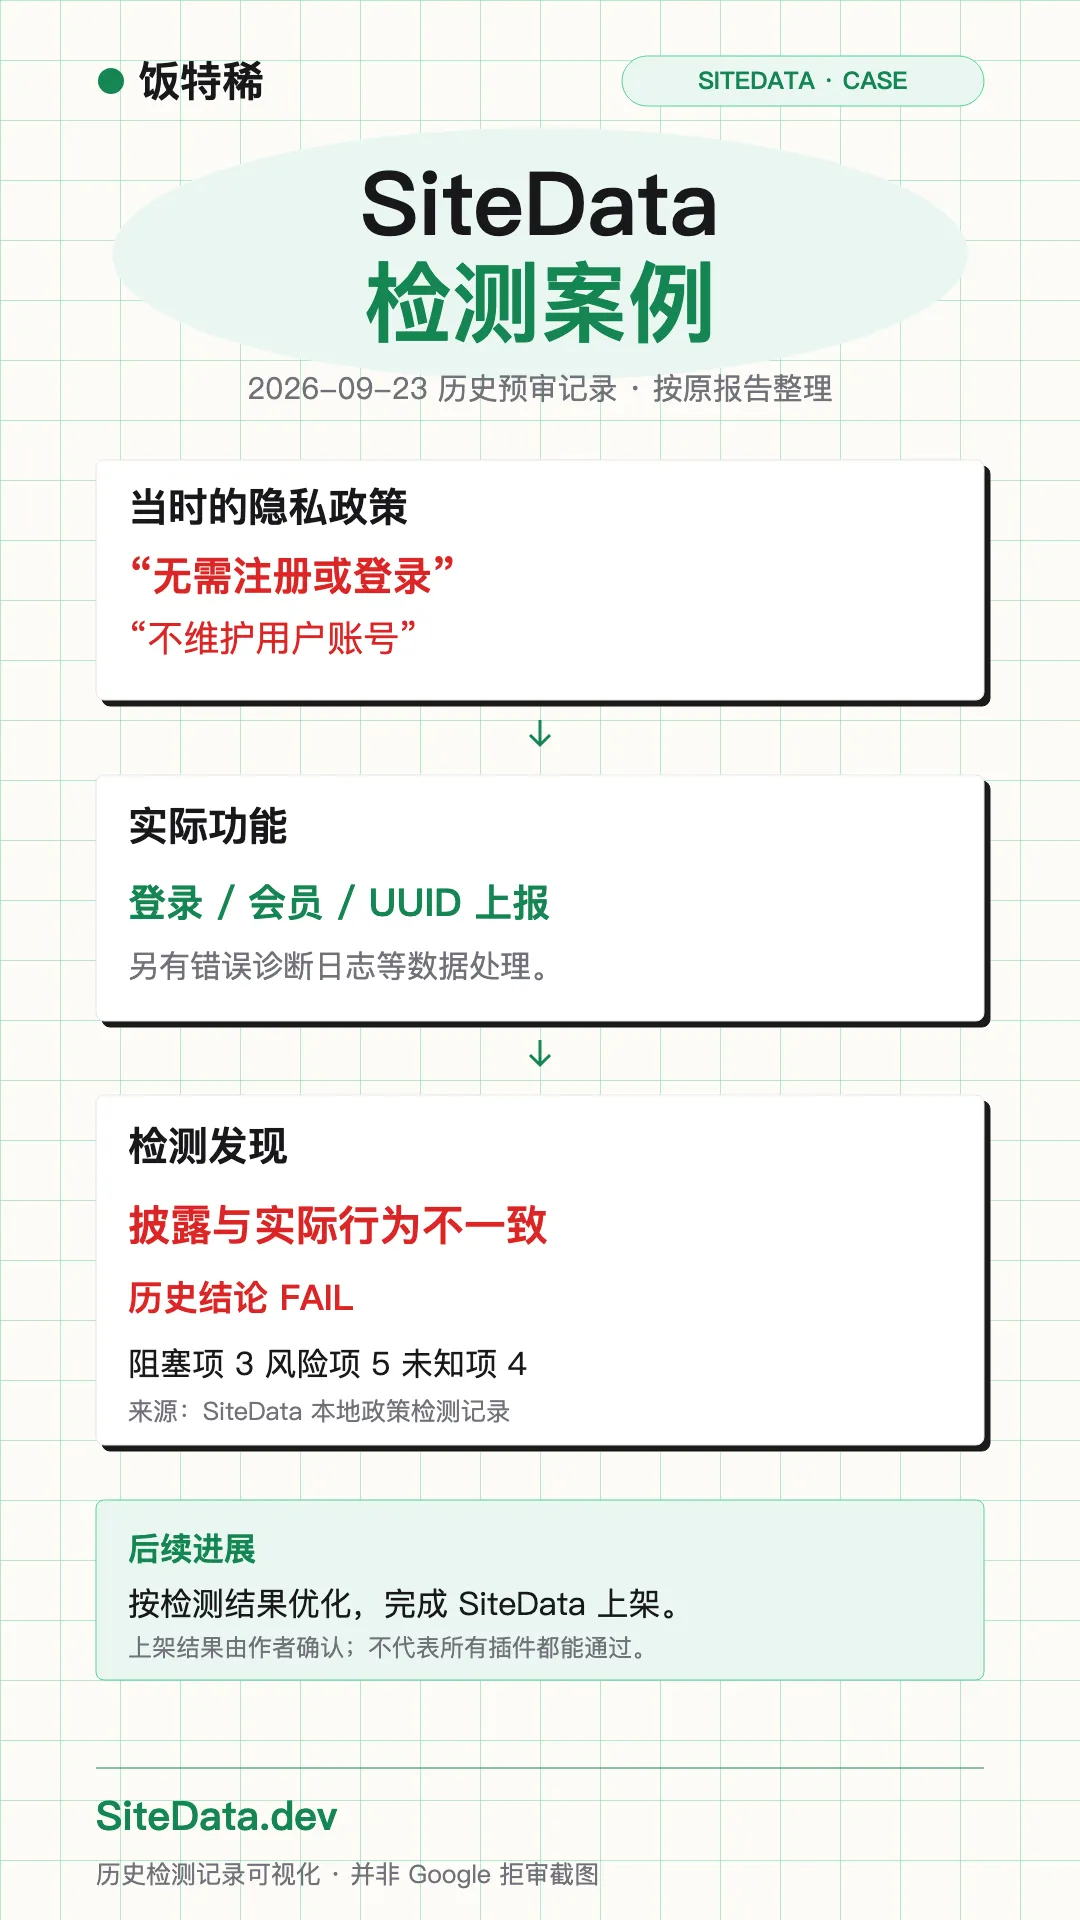
上图依据当时的本地预审记录整理,展示发现问题的过程;后续我按检测结果优化,完成了 SiteData 上架。
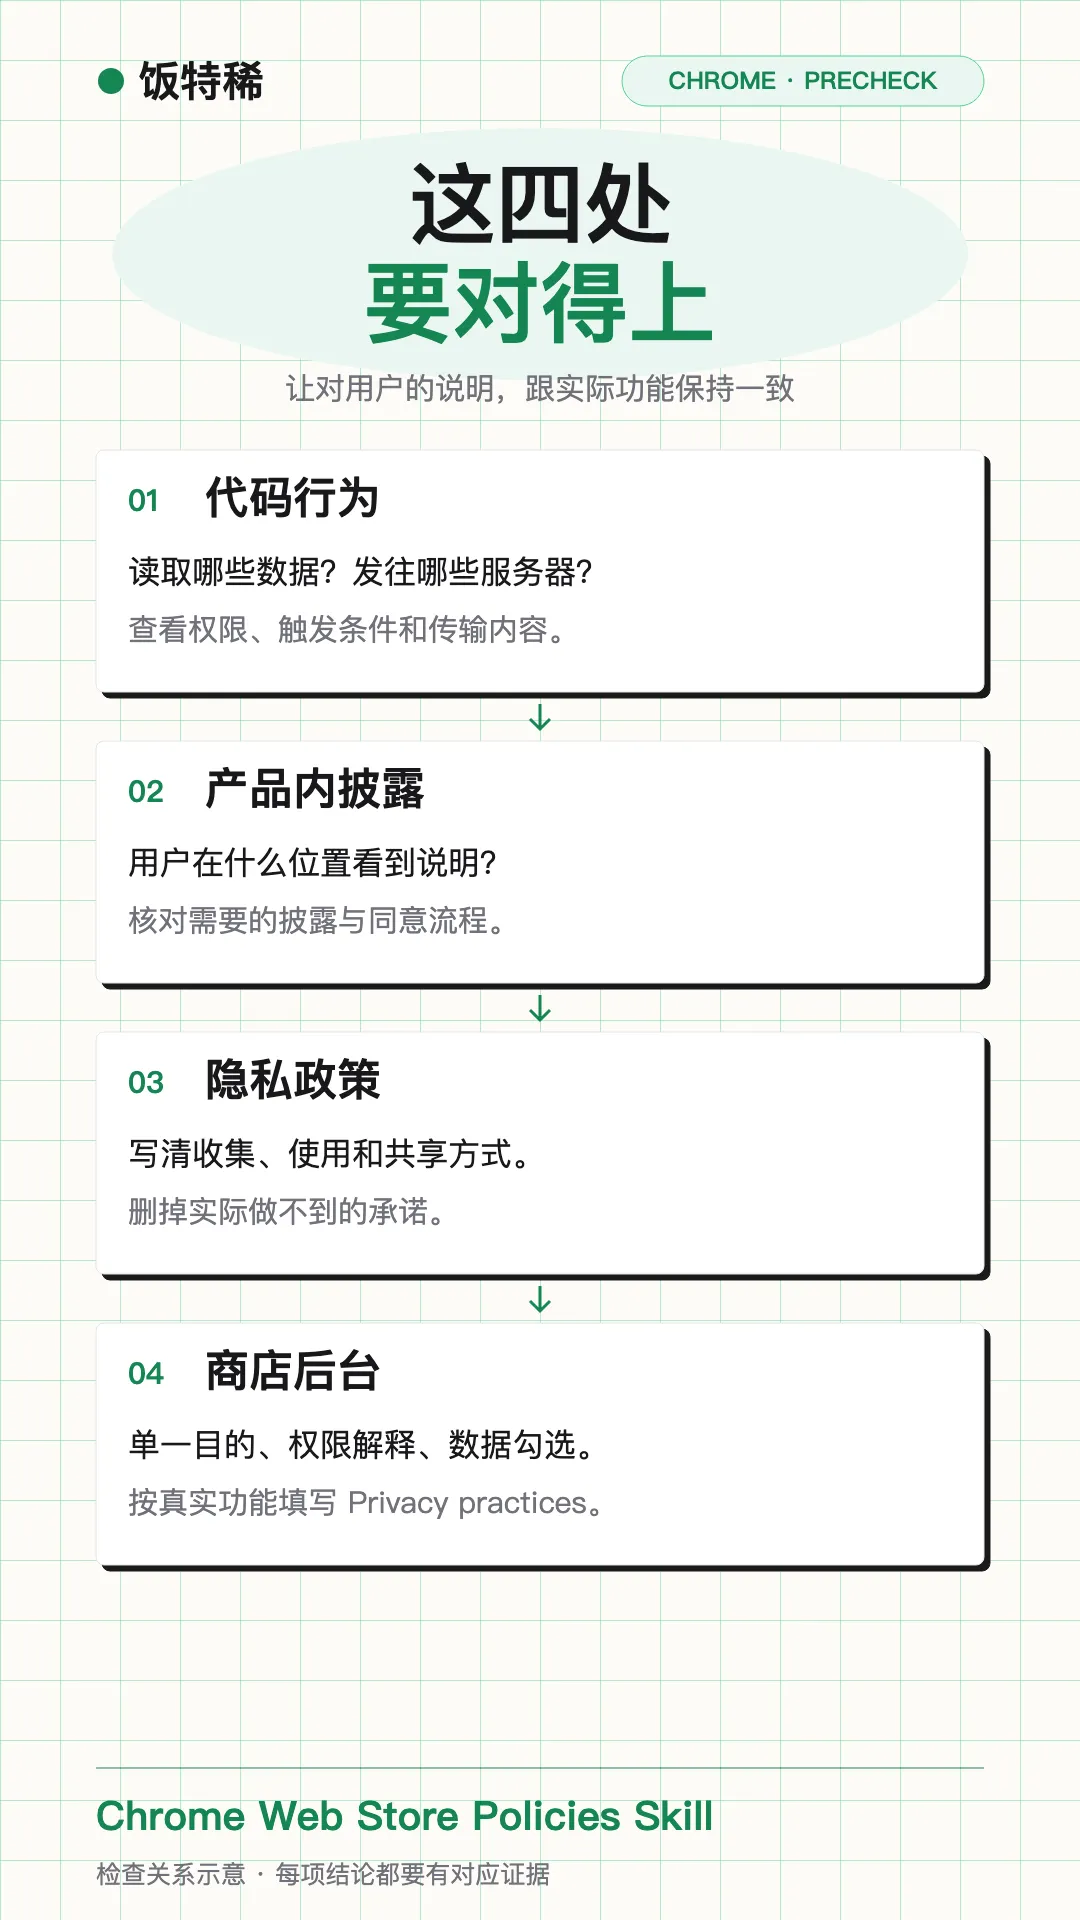
用户看到的说明,要跟产品实际做的事情对得上。
Google 的官方说明也明确要求:插件行为、隐私政策、开发者后台披露之间应当保持一致。本地处理数据,也仍然需要披露相应的数据处理方式。官方 User Data FAQ
所以,我现在会把几处材料放在一起看:
• 代码实际读取和发送了什么。 • 产品界面向用户说明了什么。 • 隐私政策写了什么。 • Chrome 商店后台勾选和解释了什么。
02|这个 Skill 怎样帮你检查
你可以把它理解成一套交给 AI 编程工具执行的预审流程。
装到 Cursor、Claude Code 或 Codex 后,AI 可以结合你的项目和提交材料,按流程检查,并给出证据和修改建议。项目说明
检查范围包括实际提交包、Manifest、权限、远程代码、单一目的、商店文案,以及隐私和数据处理情况。
例如,一个权限为什么需要?具体哪个功能在用?商店截图承诺的功能,在提交包里能不能正常工作?隐私政策是否漏掉了数据处理行为?这些都需要逐项核对。
后台也有对应的单一目的、权限解释、数据用途等字段,需要按真实功能填写。官方隐私字段说明
检测结果会指出问题在哪里、依据是什么、建议怎么改。缺少商店截图或后台字段等材料时,就标记为无法确认,告诉你还要补什么。
报告里出现的 PASS,是这轮预审的结论;最终是否通过上架审核,仍由 Google 决定。
另外,仓库设置了每周检查官方来源变化的流程。有变化会开 PR,经过人工核对后再更新清单。本地检测时,也会提示政策或 Skill 版本是否需要更新。
为了让大家更直观地看到检测后的输出,我在仓库里提供了两份报告示例。它们分别对应两个虚构产品,用于展示报告样式和判断方式。
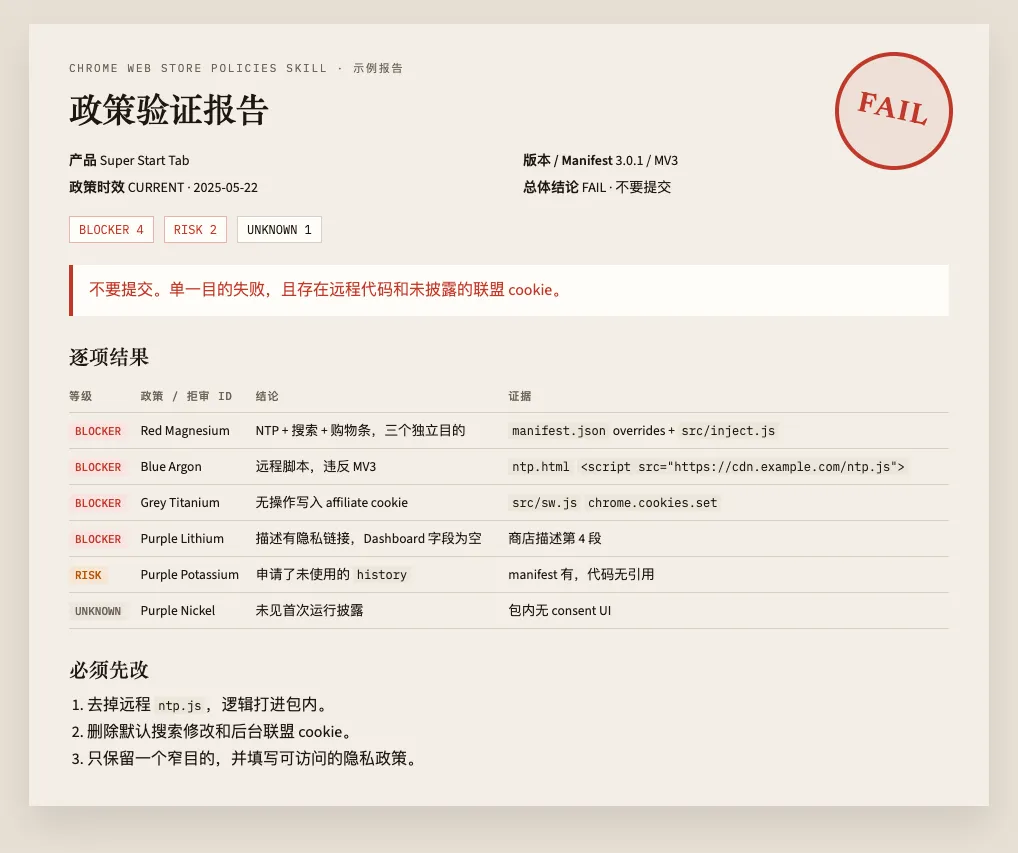
案例一:发现阻塞项,先修改。
示例里的 Super Start Tab 同时包含新标签页、搜索和购物条等功能,还存在远程脚本、静默写入联盟 Cookie、隐私字段未填写等问题。报告给出 FAIL,并列出对应证据和优先修改项。
案例二:材料与功能对齐,具备可提交条件。
另一个示例 Shop Coupons 围绕购物优惠这一目的展开,权限和披露有对应证据,报告给出 PASS,同时保留商店描述方面的提醒。
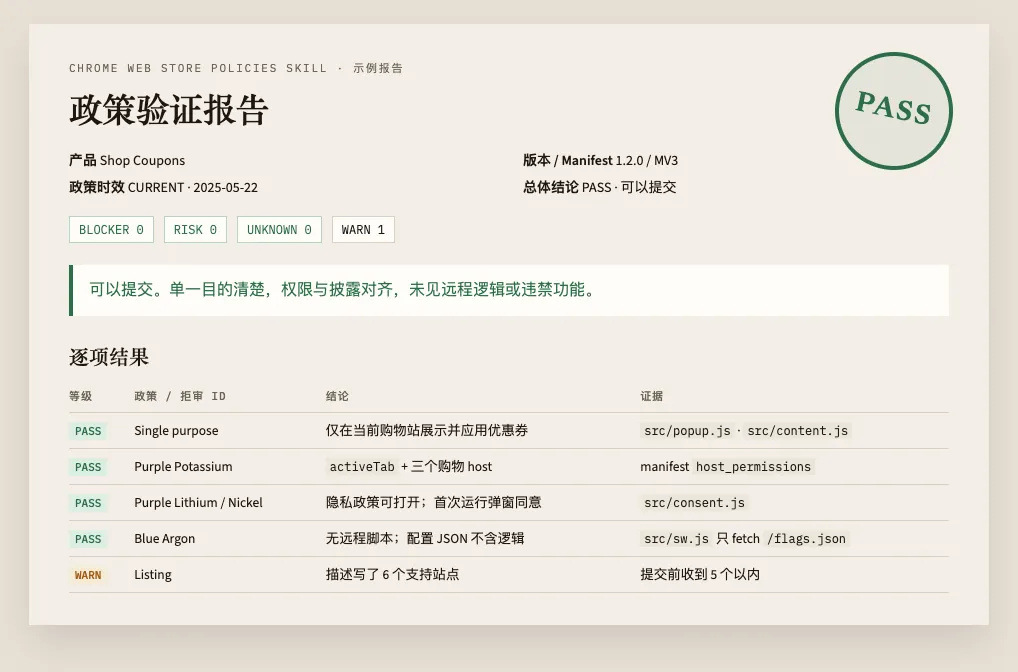
两张图片来自 GitHub 仓库的报告示例。图片中的日期和结论属于示例展示,实际预审仍要核对提交材料与最新官方政策。
03|怎么安装:按你使用的工具选择
先准备好 Node.js,以及你平时使用的 AI 编程工具。
在终端里运行下面两条命令,确认 Node.js 和 npx 可用:
node --versionnpx --version能显示版本号,就可以继续;如果提示找不到命令,先安装 Node.js。
然后,用 AI 编程工具打开你的插件项目,在项目根目录的终端里安装。下面三条,按你使用的工具选择执行:
Cursor:
npx skills add shineforever/chrome-webstore-policies-skill --agent cursorClaude Code:
npx skills add shineforever/chrome-webstore-policies-skill --agent claude-codeCodex:
npx skills add shineforever/chrome-webstore-policies-skill --agent codex按照终端提示完成安装。这些命令默认安装到当前项目;如果想让所有项目都能使用,在对应命令末尾加上 -g。
安装后,可以列出已安装的 Skill:
npx skills list全局安装则使用:
npx skills list -g查看是否包含 chrome-webstore-policy-review,再重新打开 Agent 会话。skills CLI 说明
可以先问它一句:
请确认你能加载 chrome-webstore-policy-review Skill,并说明这次预审需要我提供哪些材料。如果找不到这个 Skill,请明确告诉我。04|怎么使用:准备材料,检测,修改,再复检
第一步:准备真正要提交的那份包
源码仓库和最后上传到商店的包,可能存在差异。
先按项目自己的构建流程,生成 Chrome 上架包。比如 WXT 项目可能输出到 .output/chrome-mv3/,其他项目则以实际构建目录为准。
检测的包,应该和你准备提交的包一致。
同时准备以下材料:
• 商店名称、短描述、长描述、图标和截图。 • 可公开访问的隐私政策链接。 • 后台的单一目的、权限解释、数据采集勾选等字段。 • 请求哪些服务器,以及传输哪些数据的说明。 • 如果已经被拒审,补上邮件全文和拒审编号。
第二步:把这段话交给 AI
下面的路径和链接,替换成你自己的材料位置:
请使用 chrome-webstore-policy-review Skill,按 Chrome Web Store 政策预审我的扩展。实际提交包:填写构建产物目录。商店文案和截图:填写文件位置。隐私政策:填写公开链接。Privacy practices 字段:填写草稿位置。先检测,不修改代码。输出总体结论、逐项证据、具体修复建议和缺失材料。重点核对代码、产品内披露、隐私政策、后台声明的一致性。无法确认的项目请标记 UNKNOWN,不要默认通过。第三步:先看阻塞项,再补证据
这套 Skill 的总体结论分为四种:
FAIL | |
CONDITIONAL | |
INCOMPLETE | |
PASS |
不要只看最后一个单词。重点看每项证据:对应哪个文件、字段或产品行为,修改建议是否适合你的功能。
确认需要修改的范围以后,再让 AI 动手:
请先列出每个阻塞项的修改方案、涉及文件和功能影响。我确认范围后,再逐项修改。缺失的业务事实向我确认,不要编造隐私承诺。第四步:修改后,重新构建并复检
代码、文案或隐私政策改完后,重新生成提交包,把更新后的材料再次交给 AI:
请使用同一个 Skill 复检更新后的提交包和材料。逐项核对上一轮问题,说明哪些已解决、哪些仍有风险。检查公开隐私政策是否已经更新。对缺少证据的项目继续标记 UNKNOWN。如果收到拒审邮件,也可以直接让它针对邮件定位:
这是我的 Chrome Web Store 拒审邮件。请使用 chrome-webstore-policy-review Skill,按邮件里的拒审编号定位对应政策,结合提交包说明问题、修改建议和需要补充的证据。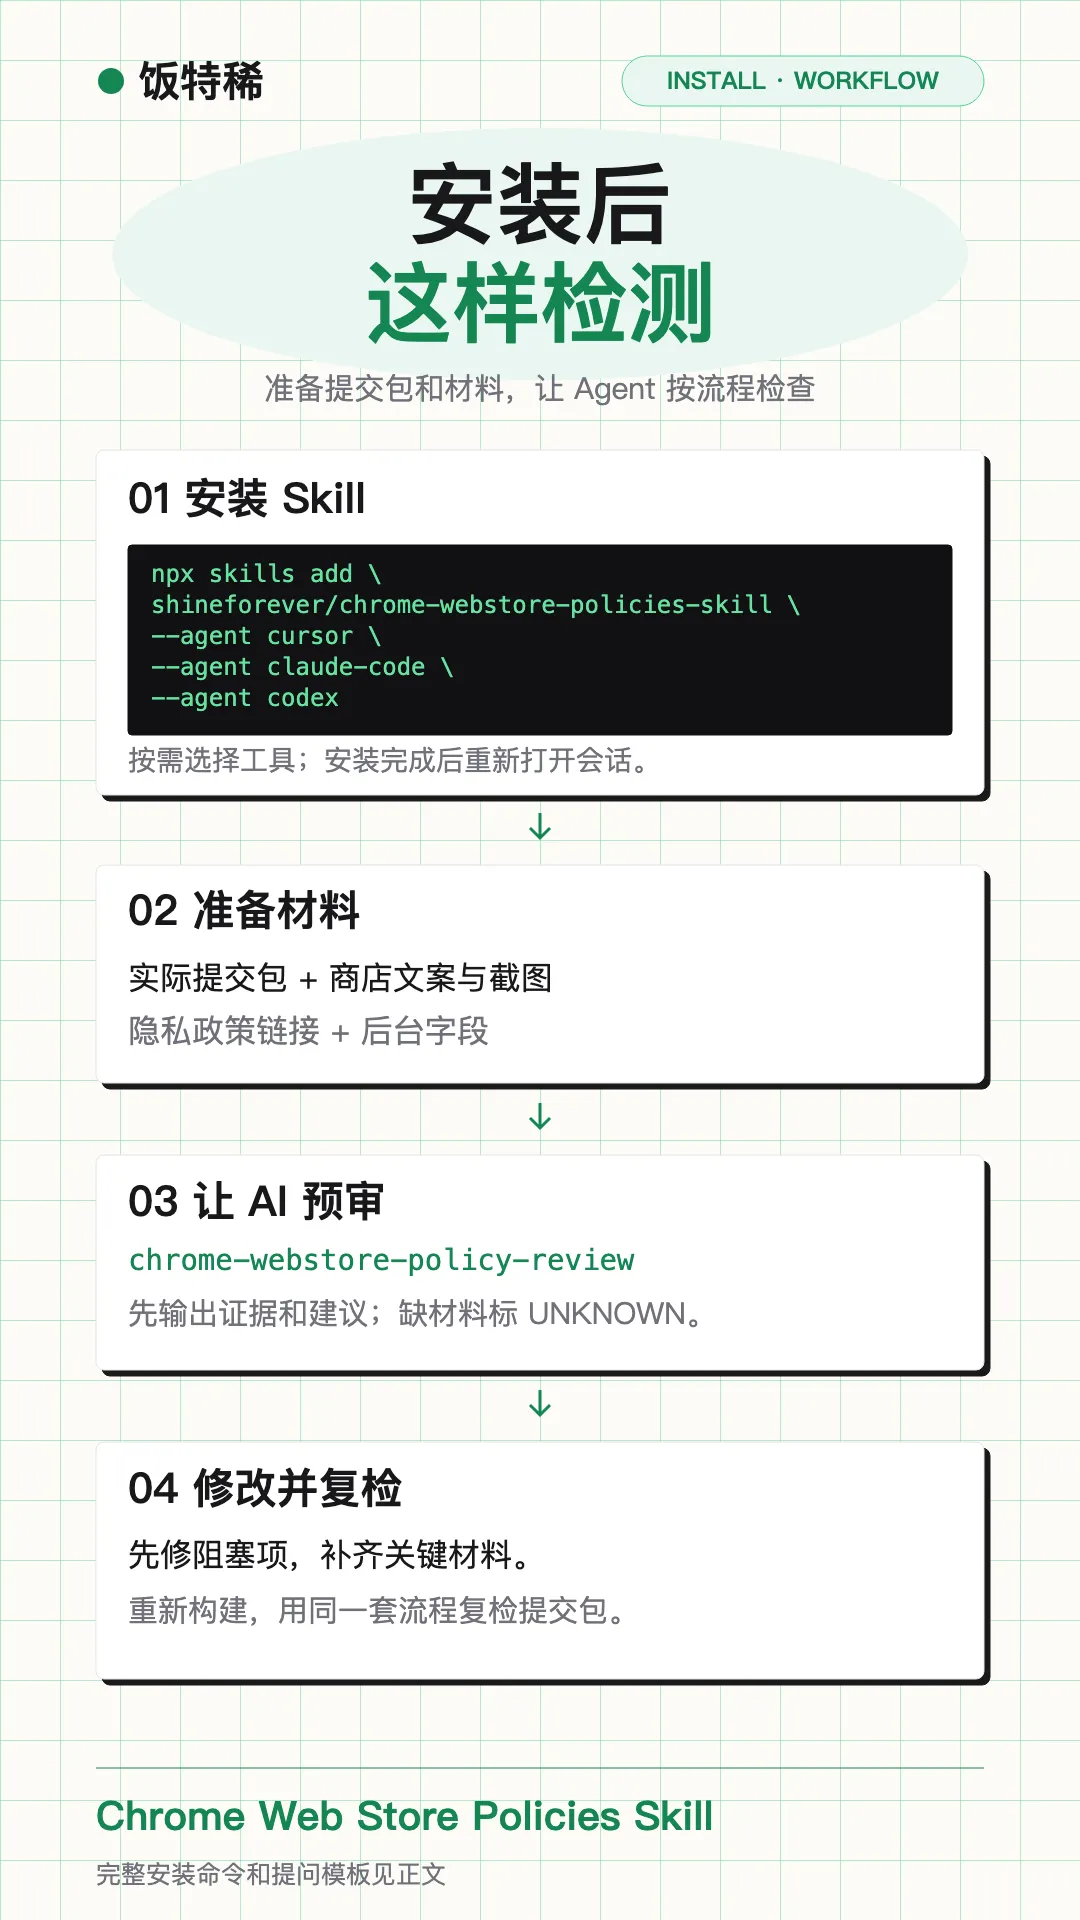
05|再分享一个做插件用户调研的接口
上架之外,还有一个问题:到底做什么功能,用户才愿意用?
我觉得,已有产品的好评和差评,是很值得看的材料。
好评可以看出用户最在意什么,差评可以发现哪些场景让用户反复遇到麻烦。对做新产品或优化现有插件,都有参考价值。
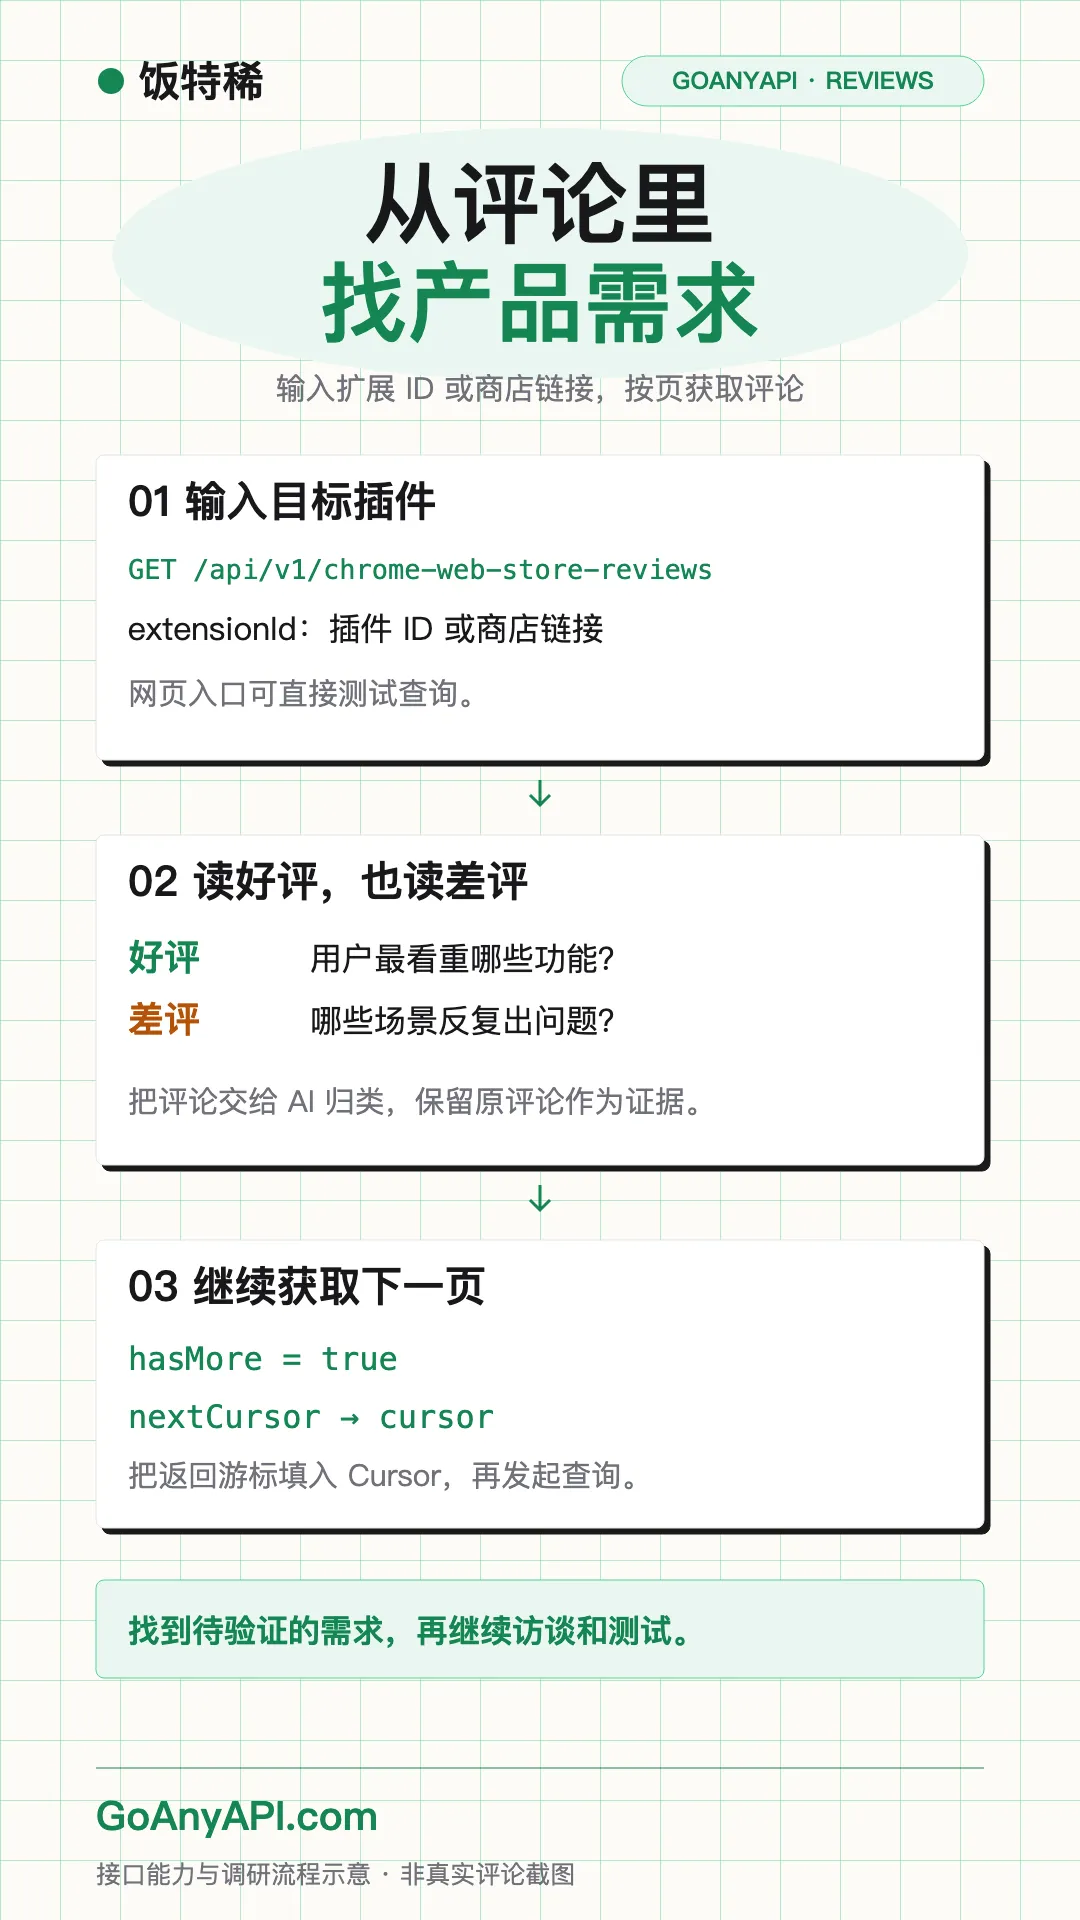
所以,我在 GoAnyAPI 做了一个 Chrome Web Store Reviews API,也提供了网页测试入口,方便查询插件评论。
使用步骤是:
1. 打开接口页面,登录账号。 2. 在 Extension ID or URL中填入目标插件 ID 或商店链接。3. 点击 Run Test,查看返回的评论。4. 如果结果中的 hasMore为true,把nextCursor填入Cursor,继续获取下一页。5. 把获取的评论整理后,交给 AI 做问题归类。
页面会发送真实请求。非空评论结果按页扣积分,空结果不扣积分,具体价格以页面显示为准。
可以给 AI 这样的要求:
请分析以下 Chrome 插件评论:归纳好评中的核心价值,以及差评中反复出现的问题。每个判断引用对应评论,给出具体使用场景。区分功能故障、体验问题、价格反馈和新功能需求。最后列出值得进一步验证的需求,不要把单条评论当成普遍需求。这些评论可以帮助我们找到下一步该问用户什么。有没有付费意愿、问题是否足够普遍,还需要继续验证。
06|把自己交过的学费,整理成别人能用的工具
以前,我花了很多时间追着开发、上架和增长跑。
现在再做插件,我会多花一点时间,看清楚权限、数据和对用户的承诺。
这次开源,就是想把这些检查整理成一个能实际使用的工具。你可以在提交前装上它,把包和材料交给 AI,先检查一遍。
安装命令、完整说明和示例报告,都放在这里:
Chrome Web Store Policies Skill 开源仓库
我踩过的坑,希望能帮你少踩一次。
相关阅读