ARTICLE · 1246643
企业用AI,如何守住数据安全这条底线?
随着AI逐渐进入企业日常工作,越来越多员工开始使用AI整理文档、分析数据、查询制度、生成报告。
AI带来了效率提升,但也带来了一个不能忽视的问题:当企业把业务交给AI时,如何确保数据安全、权限可控、结果可信?
对于个人使用者来说,AI可能只是一个提高效率的工具;但对于企业而言,数据背后可能涉及客户信息、经营数据、内部制度、合同内容和核心业务经验。一旦缺乏必要的管理措施,原本为了提高效率的AI应用,也可能带来新的风险。
因此,企业在推进AI落地时,不能只考虑功能是否强大,还需要提前思考:哪些数据可以使用?哪些人员有权访问?AI能够执行到什么程度?出现问题后又该如何追溯?
一、不是所有数据,都应该直接交给AI
企业内部的数据并不是完全相同的。
公开的产品介绍、通用操作指南,可以用于一般的知识问答;涉及内部经营情况、客户资料、财务信息和商业机密的内容,则需要更加谨慎地处理。
如果没有区分数据类型,员工很容易把不同敏感程度的资料统一上传到AI工具中,却没有意识到其中可能存在的风险。
例如,员工希望AI帮助整理一份客户拜访报告,可能只需要提供沟通重点和业务进展,并不一定需要提交客户的完整身份信息、联系方式以及其他敏感资料。
因此,企业首先需要建立清晰的数据使用规则。
哪些数据可以使用、哪些数据需要脱敏、哪些数据必须经过授权,应该在使用AI之前明确下来。
企业可以根据实际业务,将数据划分为公开数据、内部数据、敏感数据等类别,并针对不同类别设置相应的处理要求。
这不是为了限制AI的使用,而是让员工知道如何安全、规范地使用AI。
二、AI能看到什么,应该由权限决定
在企业应用中,另一个重要问题是权限管理。
假设一家企业建设了内部知识助手,员工可以通过自然语言查询产品资料、业务制度和工作流程。
如果系统没有区分岗位权限,那么普通员工可能会查询到原本只有管理层或特定部门才能访问的信息。
这就说明,让AI连接企业知识,并不意味着应该让所有人访问全部知识。在设计企业AI应用时,需要把原有的组织权限和数据访问规则考虑进去。
例如,销售人员可以查询自己有权限访问的产品资料和客户信息;财务人员根据岗位职责访问相关财务制度;管理人员则按照授权范围查看经营分析信息。
AI在回答问题、检索资料或调用内部系统时,也应遵循相应的权限要求。
权限不能只停留在登录页面,还需要贯穿数据检索、工具调用和业务执行的全过程。
只有确保员工通过AI获取的信息与其实际权限相匹配,企业才能更安心地把AI接入真实业务。
三、AI接入业务系统,必须明确操作边界
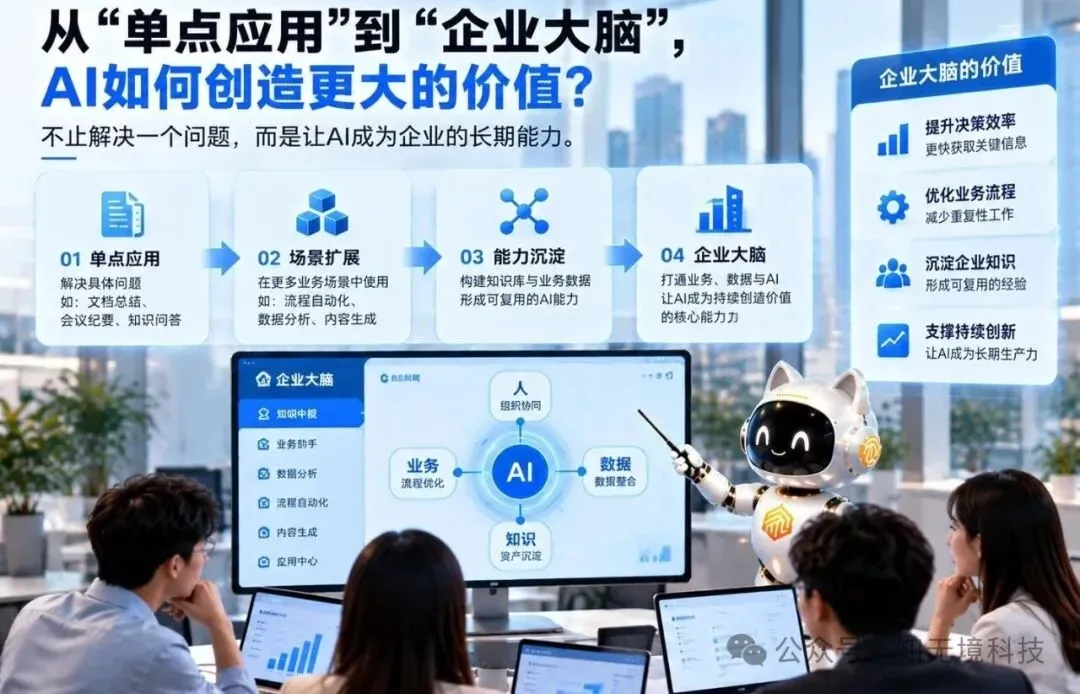
随着AI能力不断增强,它已经不只是回答问题,还可能参与信息查询、表单填写、流程发起和业务系统操作。能力越强,越需要明确边界。
例如,在费用报销场景中,AI可以帮助员工识别票据信息、整理报销材料、检查缺失字段,并根据企业制度提示可能存在的问题。
但对于涉及金额、审批权限或特殊业务规则的操作,就需要根据企业制度设置相应的确认机制,不能简单地让AI自行决定并完成所有动作。
企业可以根据风险程度,设计不同的处理方式:
低风险、规则明确的任务: 在授权范围内自动处理。
信息不完整的任务: 提醒补充资料,不直接进入下一步。
存在异常的任务: 标记问题并交由相关人员核查。
涉及重要决策的任务: 按照企业审批制度执行,由有权限的人员确认。
这里的关键不是让AI做得越多越好,而是让AI在明确的规则下完成适合它的工作。
真正成熟的企业AI,不仅要知道自己能做什么,还要清楚哪些事情不能擅自决定。
四、出现问题以后,能不能追溯同样重要
企业在使用AI时,还需要考虑另一个问题:如果AI给出了错误答案,或者某个流程出现异常,应该如何查明原因?
如果系统只留下最终结果,却没有记录相关操作信息,企业就很难判断问题究竟来自哪里。
例如,是员工提供的信息不完整?是知识库内容已经过期?是业务规则没有及时更新?还是AI调用工具时发生了异常?
因此,企业应当根据业务风险和合规要求,建立必要的记录与审查机制。
对于重要的AI应用,可以在符合相关规定和隐私要求的前提下,记录必要的操作人员、调用时间、执行动作、使用依据、审批结果和异常情况。
同时,还需要明确记录的访问权限、保存期限和使用范围,避免为了追溯而收集过多不必要的信息。
当问题出现时,企业才能更准确地定位原因,并针对数据、规则、流程或系统进行改进。
可追溯不是为了增加管理负担,而是为了让AI应用出了问题能够查清、能够纠正、能够持续改进。
五、数据安全不是上线前检查一次就够了
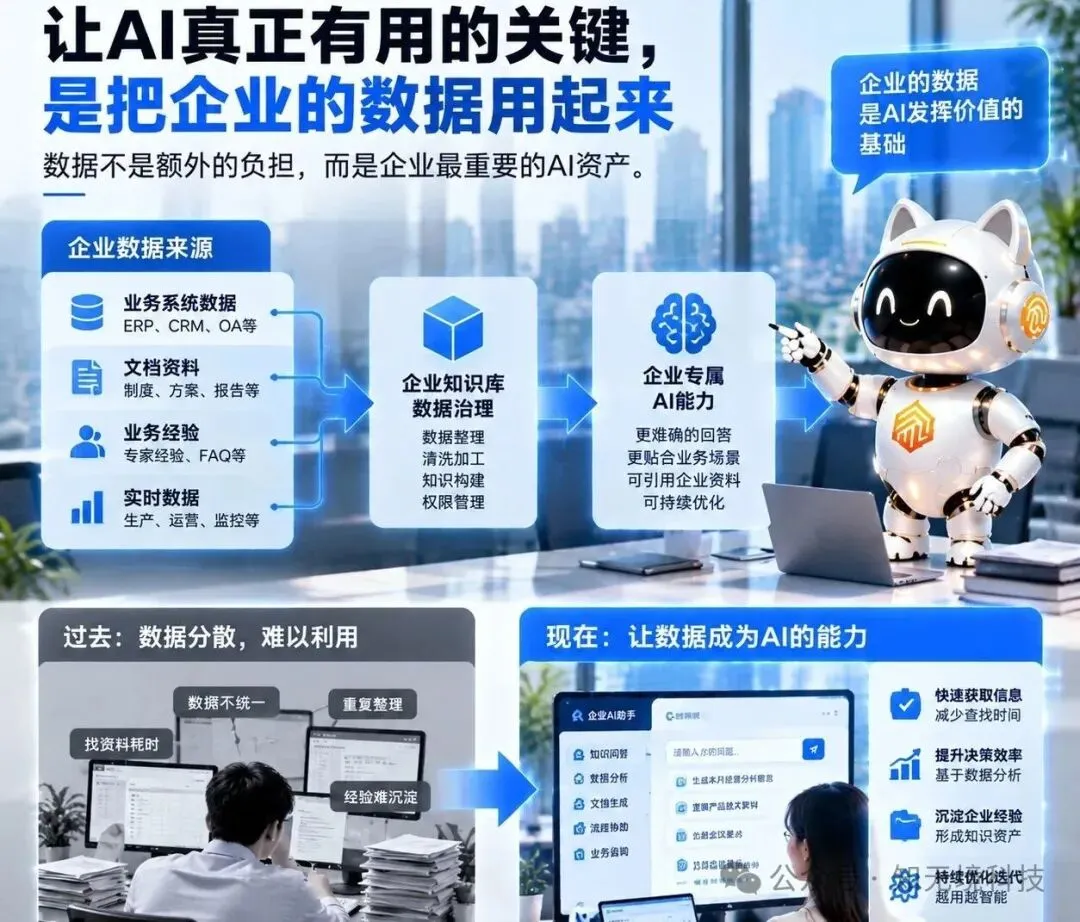
企业的业务会变化,员工会变化,数据内容也会不断更新。因此,AI安全管理不能只在项目上线之前进行一次检查,而应该成为持续运行的一部分。
在实际推进过程中,企业需要定期检查数据授权是否合理、知识内容是否及时更新、账号权限是否需要调整,以及AI应用是否出现新的风险。
例如,某个员工岗位发生变化,其原有的数据访问权限也应该按照企业管理要求进行调整;某份业务制度更新后,知识库需要同步更新,避免AI继续依据过期内容提供建议。
对于新增的AI应用,也应该在接入数据和业务系统之前,提前明确使用范围、权限要求和异常处理方式。
这意味着,AI安全不是单独的技术功能,而是数据管理、业务规则、权限控制和日常运营共同组成的管理机制。
企业只有将这些要求融入AI建设和使用的全过程,才能在持续提升效率的同时,降低不必要的风险。
六、让AI真正进入企业,也要让企业放心使用AI
AI正在为企业带来新的工作方式,但技术能力越强,越需要清晰的规则与合理的管理。
对于企业而言,真正值得关注的,不只是AI能够完成多少任务,还包括它使用什么数据、遵循什么权限、执行哪些操作,以及出现问题后能否追溯和纠正。
从数据分类到权限管理,从操作边界到持续审查,这些看似基础的工作,恰恰是企业AI从试验走向长期应用的重要保障。
对于FDE而言,推动AI落地不仅要连接技术与业务,也需要帮助企业把数据规则、安全要求和业务流程纳入整体方案。
AI落地,既要追求效率,也要守住底线;既要让AI做得更多,也要确保每一步都在合理、可控的范围内。
知无境持续探索企业认知智能的实际应用,希望让AI不仅能够解决业务问题,也能够在清晰的规则和可靠的机制下,成为企业长期可信赖的能力。
知无境 KnowBoundless
A to A时代,认知即资产。
将模型能力转化为生产力。
📞 咨询热线:085188121234
📧 商务邮箱:zhouxingxingstella@zhiwujingtech.cn
📍 公司地址:贵安新区贵阳大数据科创城数智中心B区
🌐 官网:www.knowboundless.cn