ARTICLE · 1289212
AI能帮你搭服务,也能帮别人攻破你的服务
AI的能力越来越强了,写代码都不在话下,何况配置服务器呢?只要有一台VPS,装个Agent,哪怕对Linux一窍不通,也能轻松从QQ下达指令,配置好许多私有服务。比如自己的图片库,自己的文档库,或者用AI写的只给自己或朋友私用的网页程序。
AI让配置服务更便捷的同时,也让挖掘漏洞更容易了。这些天,一连爆出PHP等老牌基础组件的BUG,前两天还发生某NAS设备被入侵的事。
发生这些事,有部分原因是大家不注重安全更新。还有部分原因,是AI找漏洞实在太全面了。以前人类想不出的入侵途径,AI也能轻易构造出来。
这给我们的教训是,哪怕你的服务带有验证系统,也不要在互联网上裸奔。连PHP都出现了高危风险,更何况自己部署的那些杂七杂八的服务。
如何才能安全地发布私有服务呢?答案是,在服务前面再加一层保护层。专业的人做专业的事,Cloudflare就是这方面的专家。
这篇文章介绍的就是Cloudflare Access服务。
简而言之,Cloudflare可以保护任何由它托管的域名。
是的,首先得在Cloudflare上注册一个最便宜的域名。域名只是假象,真正重要的是流量入口。换句话说,你的服务必须躲在Cloudflare后面,只接受来自Cloudflare的流量。听起来是不是很安心?
这个域名可以指向很多东西,比如VPS上的私有相册、私有文档服务,也可以通过Cloudflare Tunnel指向个人电脑上运行的服务,比如AI写的网页程序。
关键一步来了。你可以为每个流量入口配置若干安全策略,来管理谁能访问这个入口。比如,只允许特定邮箱通过验证码访问;或者通过第三方授权,只允许特定的Google、GitHub账户访问。
一个典型场景是这样的。
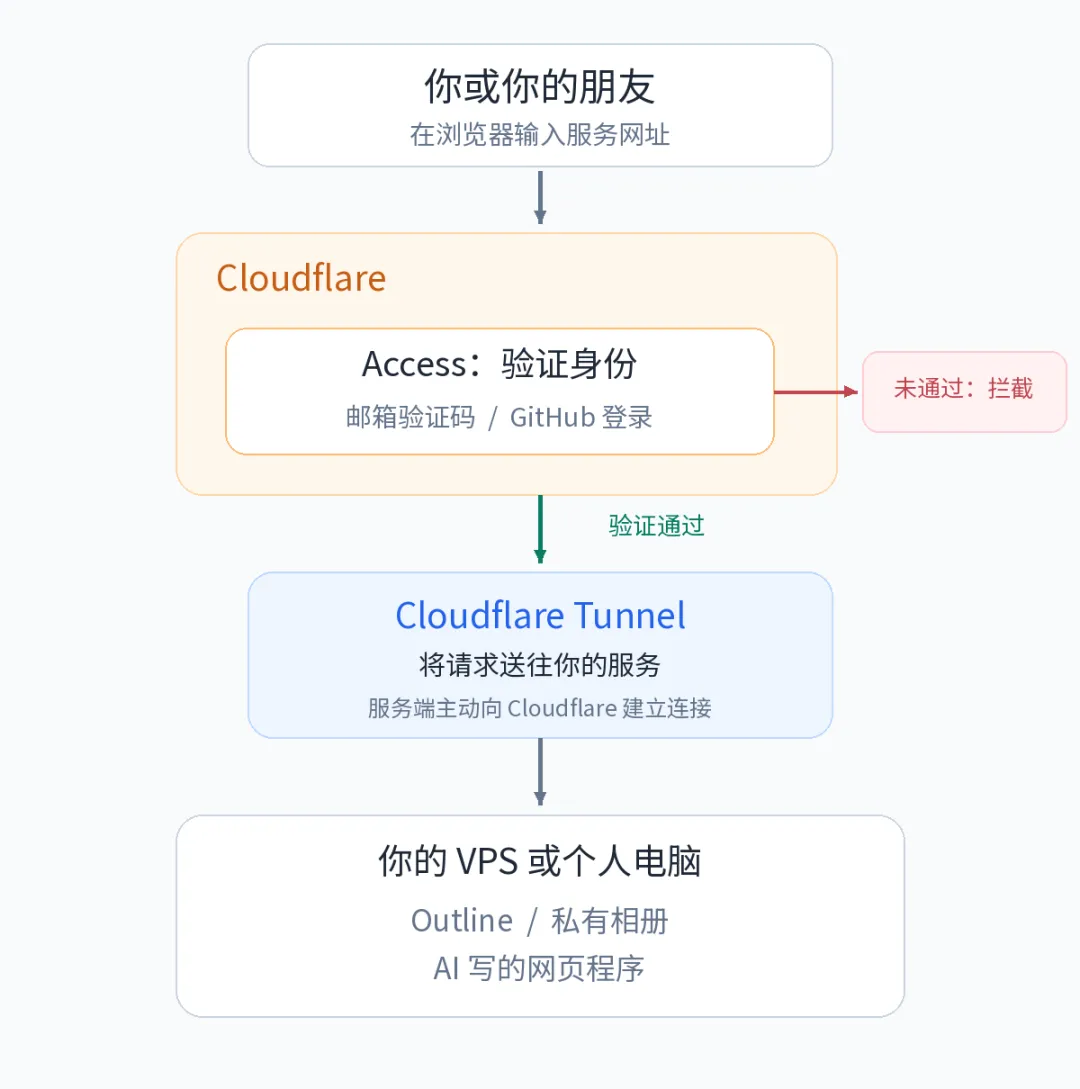
第一步,你在VPS或自己电脑上搭建了一个服务,可能是开源方案(比如聊天服务Mattermost,文档服务Outline等),也可能是临时用AI写的一个网页程序。
第二步,在VPS或电脑上运行Cloudflare Tunnel,建立与Cloudflare服务器间的连接。
第三步,在Cloudflare上,配置一个子域名指向这个Tunnel。
第四步,配置访问策略,只允许特定邮箱或特定GitHub账户登录。
这样,访问这个域名时,Cloudflare会拦截流量,先要求你通过验证。验证通过,给你配上Cookie,才把流量转发到Tunnel的另一端,也就是VPS或个人电脑上的本地服务。
当然,具体还要看部署的是什么服务,有些服务通过Cloudflare验证后,还需要再登录一次。
如果只是通过网页访问,这种方案完全可行。问题是,某些服务有Windows、Mac或者手机客户端,使用体验比网页更好。这些客户端可不知道怎么通过Cloudflare验证。
解决的办法有两种。如果软件需要随时随地访问,那只能去掉Cloudflare防护层了。
如果可以控制访问的环境,比如只在固定电脑上访问,可以通过判断设备是否在One Client网络中来放行。这个话题比较敏感,就不展开了。大体思路类似于许多公司的安全策略,从外网访问严一些,从内网或VPN访问就宽松些。
好消息是,Cloudflare支持给Agent放行,通过Service Token来给Agent授权。现在大部分服务也支持Agent集成了,配置一个Access Key就行了。举个例子,在本机部署自己的Outline文档服务,给Agent配上Cloudflare的Service Token和Outline的Access Key。这样,Agent就能读写上面的文档,看到你留下的评论,甚至可以给你的文档留下评论,像代码审查一样。
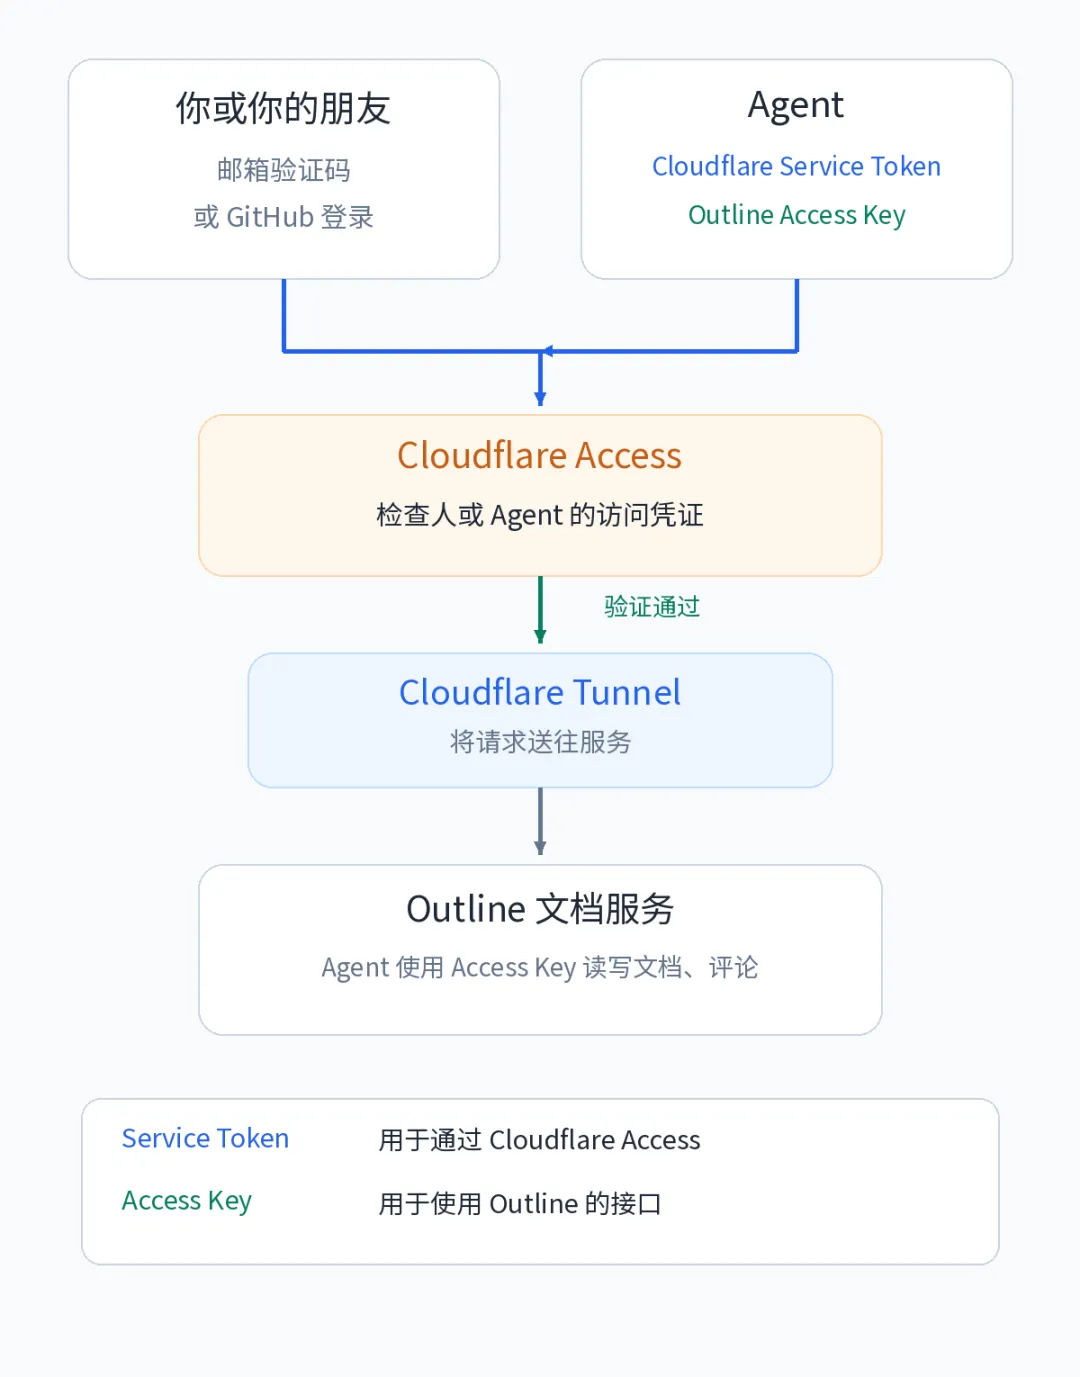
Cloudflare实在是非常Agent友好。只要配好MCP,Agent就能包办所有Cloudflare配置,不需要你在控制台上操作。
AI配环境,AI写程序,AI来部署,这真是一个人人可以上云的黄金年代。