ARTICLE · 1333803
iOS 新漏洞公开|GestaltX 工具发布,满血 AI 开启!
iOS 新漏洞公开|GestaltX 工具发布,满血 AI 开启!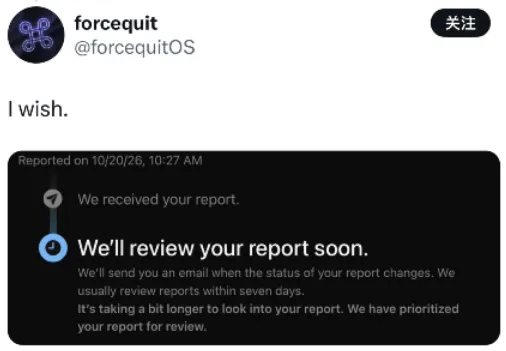
温馨提示:本文仅为技术资讯分享,介绍开源工具原理与技术研究方向,不鼓励、不引导大家进行风险操作;修改系统相关配置存在设备不稳定、功能异常等风险,请理性看待。
最近一个还未封堵的沙盒逃逸漏洞 worse_query 正式公开,来自 ForcequitOS / Taj C。漏洞已经提交苹果,目前还在审核阶段,作者选择提前放出。
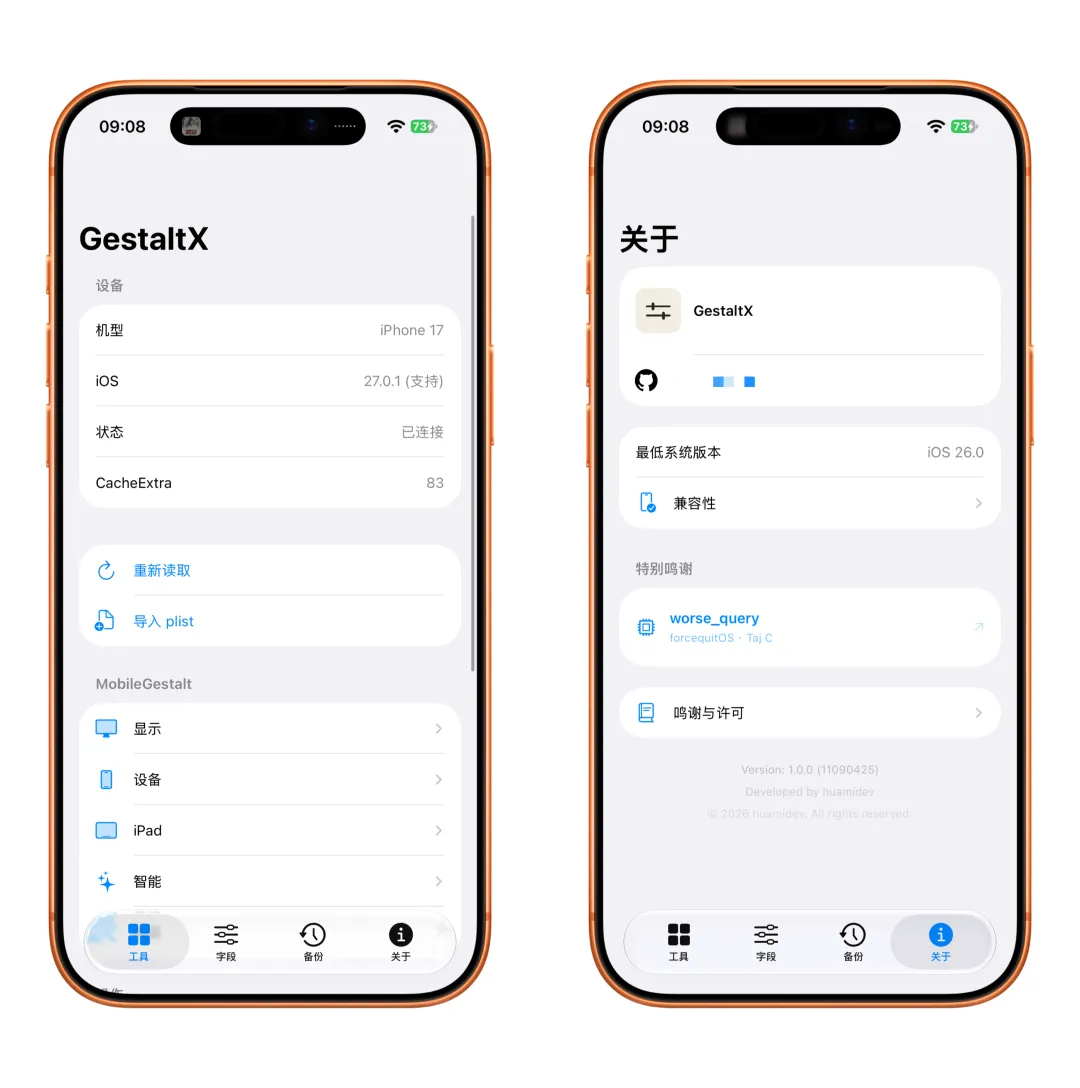
依托这个漏洞,国内开发者快速推出 GestaltX 1.0.0,一款开源 MobileGestalt 编辑工具。
支持系统
上游漏洞标注支持:iOS 26.0–26.7.2 / 27.2
已有玩家实测在 iOS 27.3 Beta 版本可成功运行
同时适配 iPhone Duo,自签名后可自动识别 App Group
GestaltX 核心功能
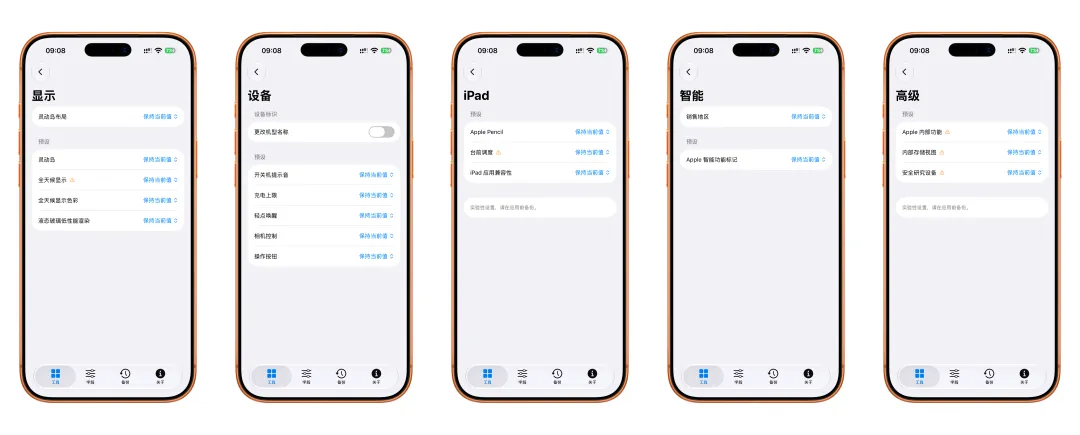
国行 AI 解锁:修改销售地区与智能功能标记,尝试开启国行 AI 显示相关:灵动岛布局、全天候显示、AOD 色彩、液态玻璃渲染 设备设置:自定义机型名称、开关机提示音、充电上限、轻点唤醒、操作按钮、相机控制 iPad 专属:Apple Pencil 设置、台前调度、应用兼容选项 字段编辑:搜索 / 新增 / 修改 / 删除 MobileGestalt 字段,支持 plist 导入导出 备份对比:自动 + 手动备份、修改前后对照、写入验证 日志与注销:漏洞利用日志查看,内置 NeoSpring 手动注销
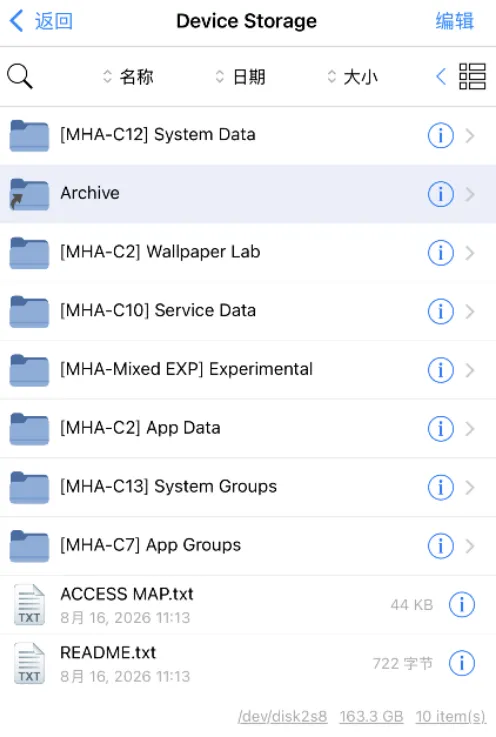
漏洞可访问路径(iOS27)
/var/containers/Data/System/var/containers/Shared/SystemGroup/*/var/mobile/Containers/Data/Application/*/var/mobile/Containers/Data/InternalDaemon/*/var/mobile/Containers/Data/PluginKitPlugin/*/var/mobile/Containers/Shared/AppGroup/*/var/mobile/Containers/Shared/AppGroup
可以修改应用数据,后续大概率会出现基于该漏洞的 Filza 类文件管理器。
重点澄清:不等于越狱
它只是沙盒逃逸,仅能实现 MobileGestalt 修改、应用数据修改,没有内核漏洞,无法实现完整越狱。
获取方式
在公众号主页发消息/私信:新工具