ARTICLE · 1391253
解读iOS 27.0.1越狱原理!
解读iOS 27.0.1越狱原理!
在巴黎举办的 Hexacon 安全大会上,安全研究团队 Calif.io 带来了一项重磅演示,成功在 iPhone 18 Pro、iOS 27.0.1 环境下完成完美越狱。 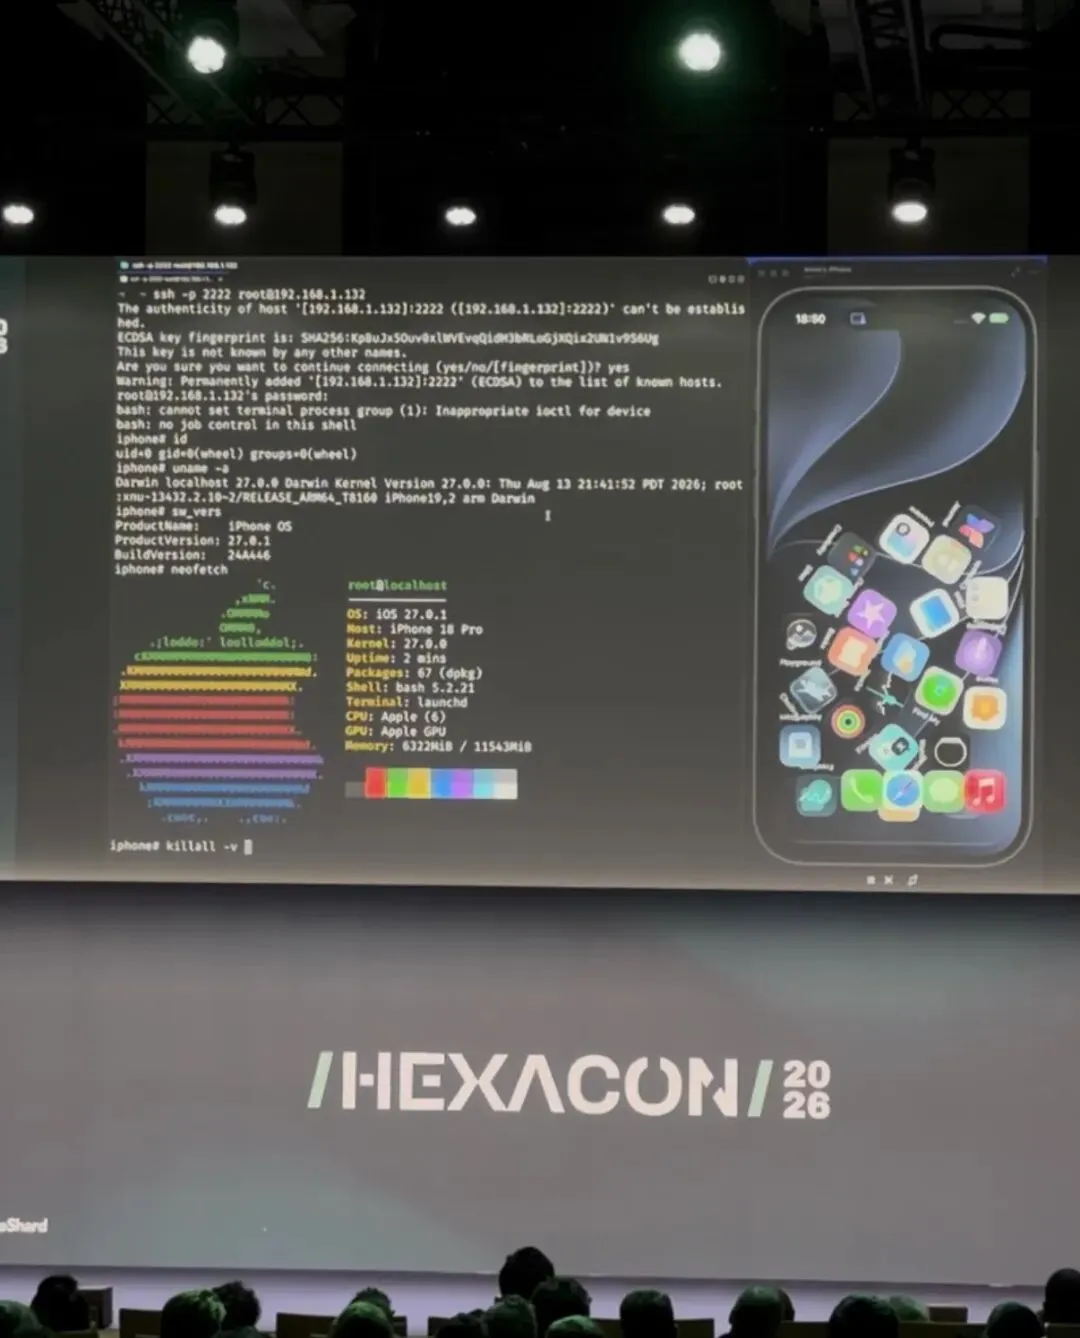
演示设备通过 SSH 获取最高 Root 权限,顺利安装 Sileo 越狱商店与各类 Tweaks 插件。最关键的一点是,手机重启之后,越狱状态不会失效,属于标准的完美越狱。消息一经公布,沉寂许久的 iOS 越狱圈瞬间热闹起来,不少果粉十分激动。 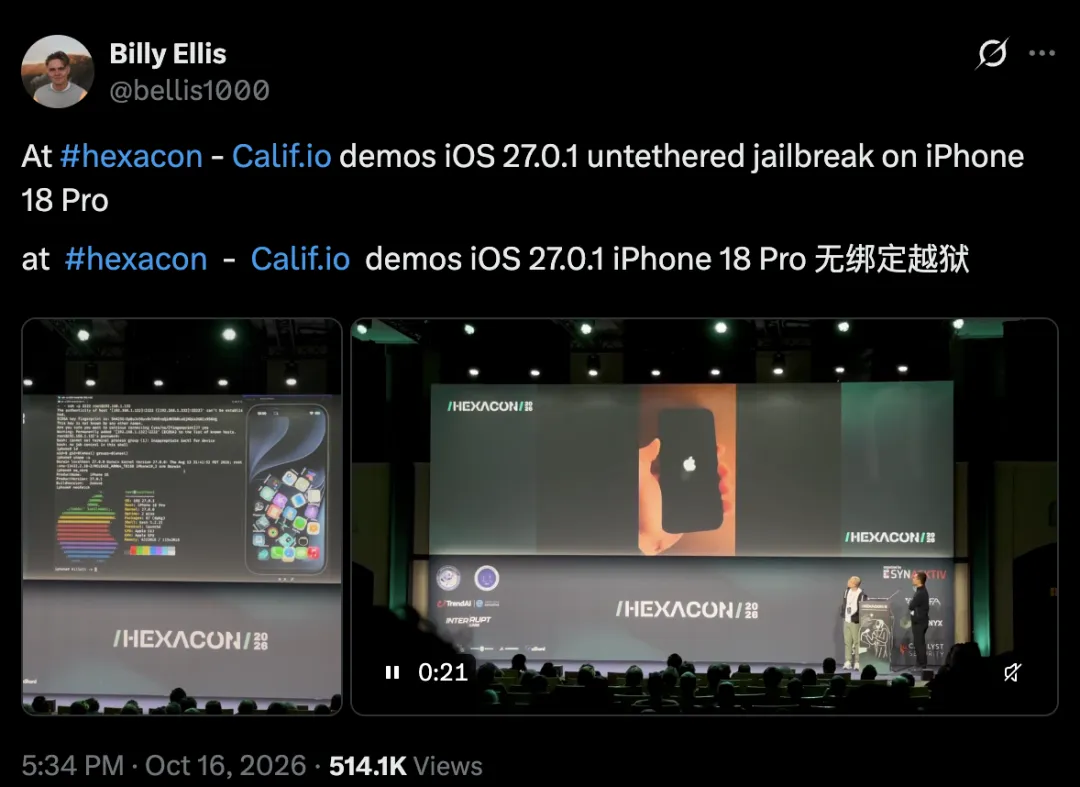
不过需要理性看待这次成果:目前仅为安全学术演示,团队还没有面向普通用户推出越狱工具。Calif.io 在社交平台表示,后续会择机公开相关成果,但发布时间、支持的系统版本都没有确定。这次演示至少证实,iOS 27.0 与 27.0.1 存在实现完美越狱的可能性,为广大安全开发者提供了新的研究方向。 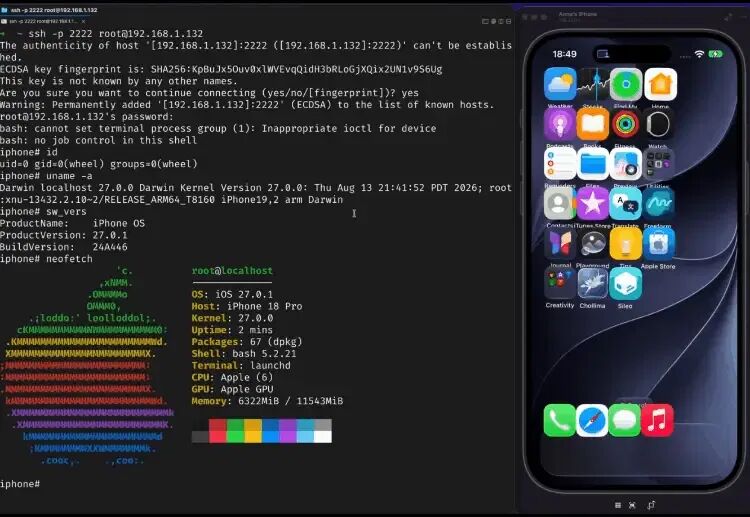
苹果的 iOS 系统拥有一套完善的安全防护体系,应用沙盒、内核保护、指针认证码 PAC 以及启动链校验层层联动,防护机制十分严密。想要在最新的 iPhone 18 Pro 机型搭配 iOS27 系统拿到最高权限,需要串联一整条高危漏洞链,技术挑战巨大。 本次破解的核心价值,并非普通用户立刻就能上手越狱,而是证明苹果新一代软硬件安全防线,在顶尖安全团队面前仍存在突破口。按照以往规律,苹果很快就会推送新版系统,修补本次被发现的高危漏洞。 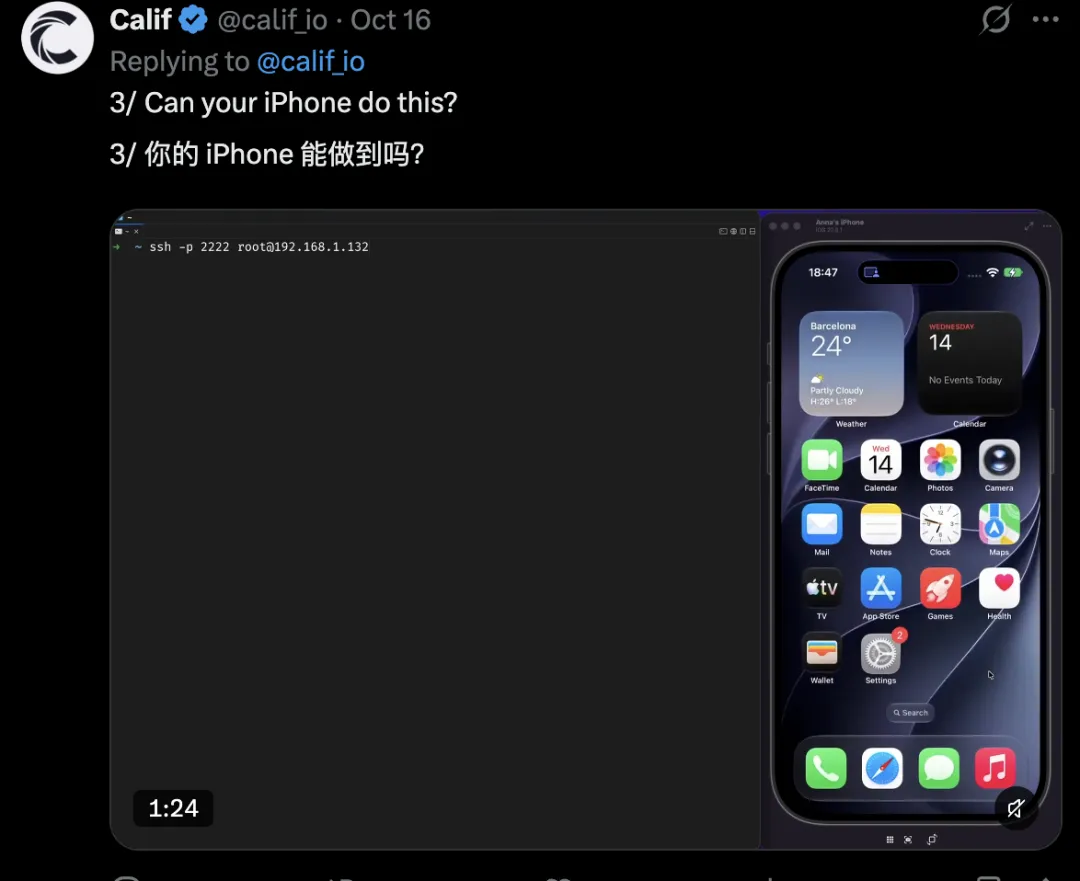
知名越狱开发者 opa334 给出提醒,有意越狱的用户不要升级 iOS 27.2。苹果已经在 iOS 27.3 Beta3 版本中修复关键 SPTM 旁路漏洞。如果还想保留越狱可能性,尽量停留在低版本系统,不要更新。 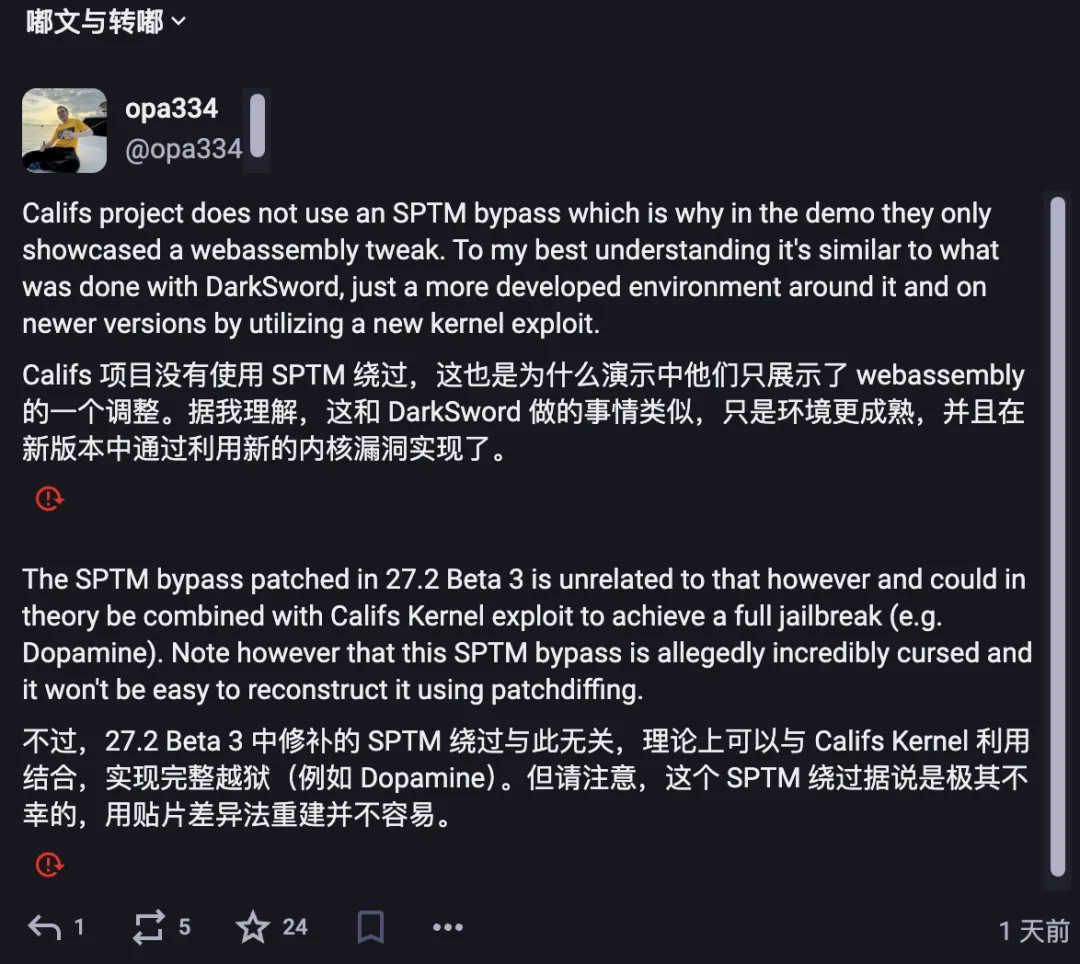
目前苹果还没有关闭 iOS 27.0.1 验证通道。已经升级到 27.2 测试版的用户,还可以刷机降级回 iOS27.0.1,有降级计划的用户建议提前备份手机数据,尽早操作。 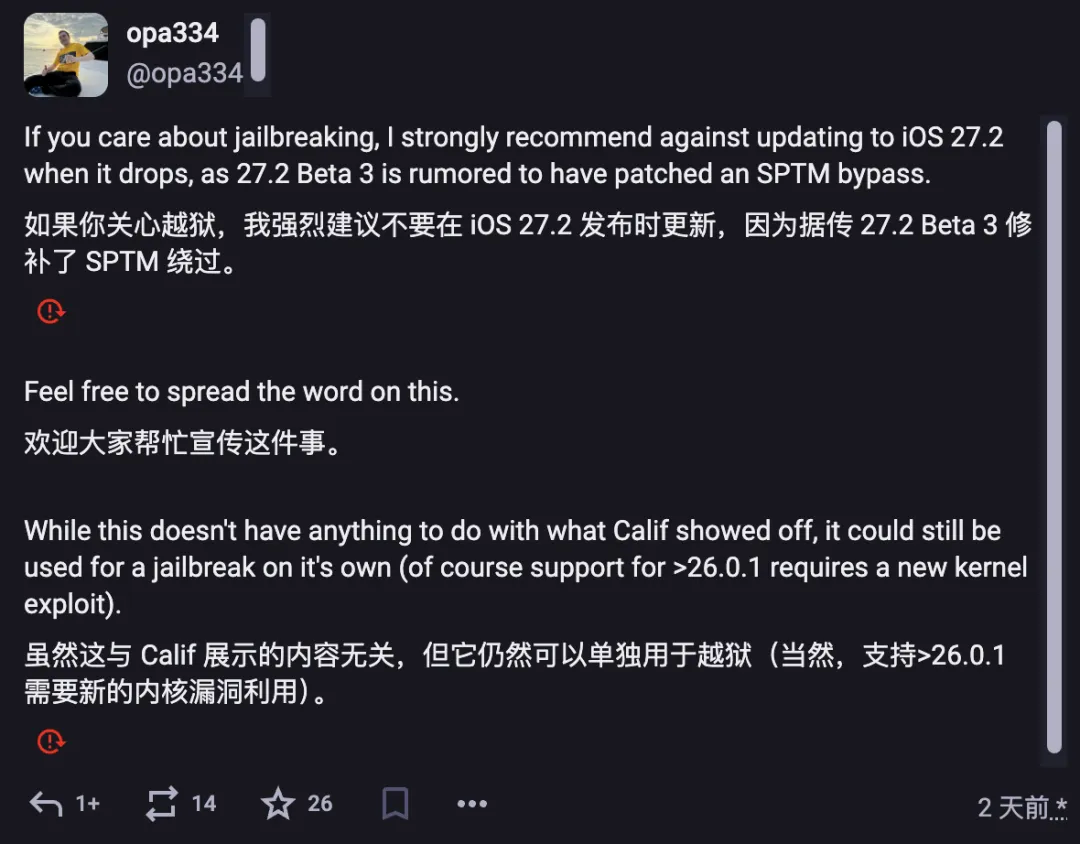
Calif.io 团队除越狱成果外,还展示另外两个高危漏洞,相当于给手机留下隐形后门:恶意 PDF 文件可让黑客远程控制设备;一条特制 iMessage 消息就能入侵手机,窃取聊天记录。 本次漏洞挖掘还有一个亮点,AI 工具 Claude 起到重要作用。AI 技术持续发展,安全研究员挖掘漏洞的效率大幅提升。攻防对抗从来都是同步进化,苹果同样在借助 AI 加速漏洞修复,此前安全报告中苹果也曾提及 Claude 辅助安全工作。 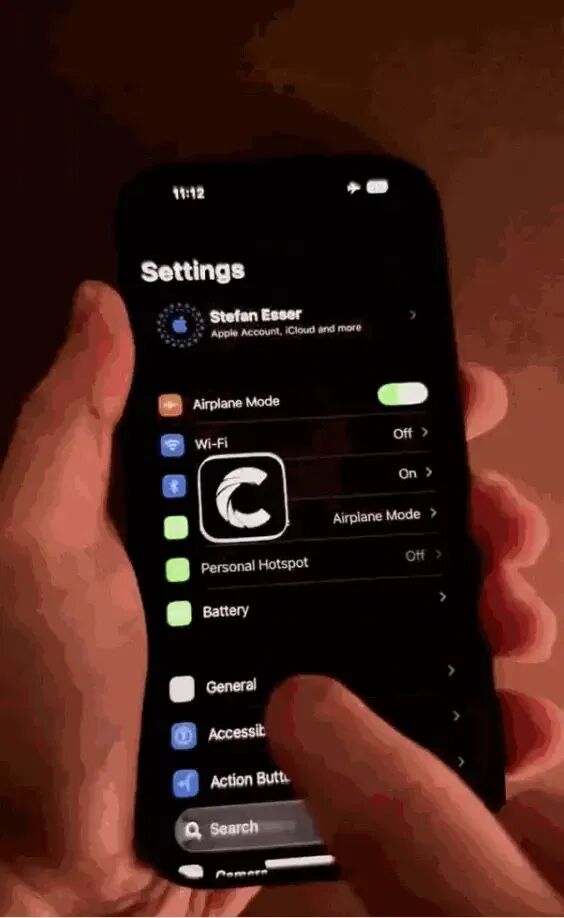
iOS 27 持久化越狱的完整攻击链原理 第一段是Signal攻击。演示里一个名为“resume-ash-katchem-2026-v6.pdf”的简历附件在Signal中被打开,PDF渲染出来的不是求职信息,而是Calif的标志,紧接着主屏幕上自动冒出了Calif应用图标。用户只做了“打开文件”这一个动作,代码就已经在手机上跑起来了,应用也被悄悄装好了。 第二段是iMessage攻击,代号Glyph Grift。研究人员在iMessage里打开恶意PDF之后,旁边的电脑屏幕上弹出一个实时窗口,标题写着“Glyph Grift live proof”,下面列出一条清晰的攻击路径:Look PDF → SpringBoard(桌面管理器)→ IMDPersistence(消息持久化服务)→ HTTPS。手机里存的聊天记录被一条条外发到远程服务器,其中一条还写着“With <3 from Calif”。 Calif此前公开分析过CVE-2026-86950,一个存在于CoreGraphics(图形渲染框架)里的字体字形渲染越界写漏洞,恶意PDF里嵌入特制字体就能触发内存破坏。iMessage和Signal都会自动渲染PDF附件,这意味着只要用户点开那个看起来像简历的文件,攻击链就启动了。 第三段才是真正的重头戏。团队演示了名为Chollima的untethered jailbreak(完美越狱)工具,目标设备是iPhone 18 Pro,系统版本iOS 27.0.1。研究人员当着观众的面重启手机,走完正常开机流程,输入密码解锁,然后通过SSH 连上手机,直接拿到root(最高权限)shell。 终端输出把技术细节摆得明明白白:id命令返回uid=0确认是root身份,uname显示Darwin Kernel 27.0.0,底层构建号XNU 13432.2.10,跑在T8160芯片上,设备型号标识iPhone19,2,sw_vers确认系统是iOS 27.0.1 build 24A446。neofetch列出67个通过dpkg安装的软件包,uptime显示开机才两分钟。 整个流程覆盖了沙盒逃逸、内核读写、SPTM(Secure Page Table Monitor,安全页表监控)绕过和持久化几个关键环节。 拿到root之后,团队安装了Sileo越狱商店,还装了tweaks(iOS插件)比如Gravity Lite。最能说明问题的是重启之后的画面:锁屏界面出现Calif标志和“From Calif with LOVE”字样,设置里多了一个Calif图标,而关于本机里系统版本仍然显示“iOS is up to date”。 这种重启之后越狱自动恢复的能力就是untethered。它不需要插线,不需要电脑引导,用户每次开机都是越狱状态。上一次在现代iOS上做到这件事还要追溯到iOS 9时代,而这次是在最新款硬件加最新系统上完成的。
iPhone 18 Pro、
iOS 27.0.1 实现完美越狱!
一、演示成果:Root 权限、越狱商店与重启保持
二、攻破难度极高:需串联整条高危漏洞链
三、越狱开发者提醒:谨慎升级系统
四、另外两个漏洞:PDF 与 iMessage 均可中招