 夜雨聆风
点击蓝字 关注我们
1
高考期间AI工具是否禁用,字节豆包、
腾讯元宝、百度文心、科大讯飞回应
据红星新闻5月27日报道,“高考期间 AI 工具将禁用”的话题日前在网络流传。那么,高考期间 AI 工具的拍题识图、试题解答、试卷解析等功能可以使用吗?
豆包客服表示,豆包在高考期间可正常使用,但拍题答疑等类似功能会被禁用,具体情况要以考试期间豆包的页面显示为准,目前还没有接到通知。为维护考试公平,每年高考期间,豆包都会禁用拍题答疑功能。
腾讯元宝的一位工作人员表示,去年高考期间元宝就明确考试期间不答题,暂停涉及高考的服务请求。
百度相关业务负责人则表示,暂未收到高考期间百度文心部分功能限制服务的通知。
科大讯飞有关工作人员也表示,目前还没确切消息,但只要是大模型,应该都会有所限制。
据IT之家去年 6 月报道,2025 高考期间,国内多款热门 AI 工具暂停了图片识别问答功能,包括阿里巴巴的通义千问和字节跳动的豆包停止了图片识别功能对试卷问题的响应,而 Kimi、腾讯的元宝则在考试期间完全暂停了图片识别服务。
腾讯元宝和 Kimi 在 2025 高考期间显示:为确保高考的公平性,此项功能在高考时段无法使用。
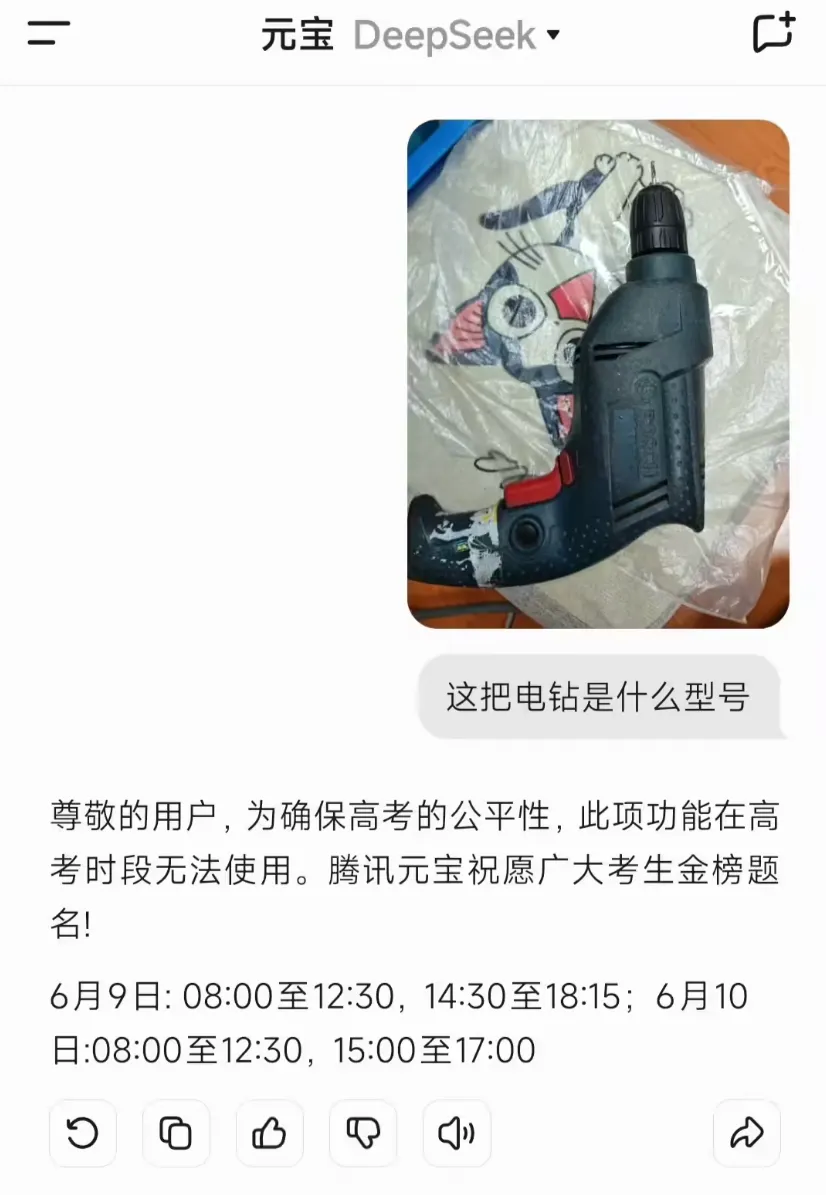
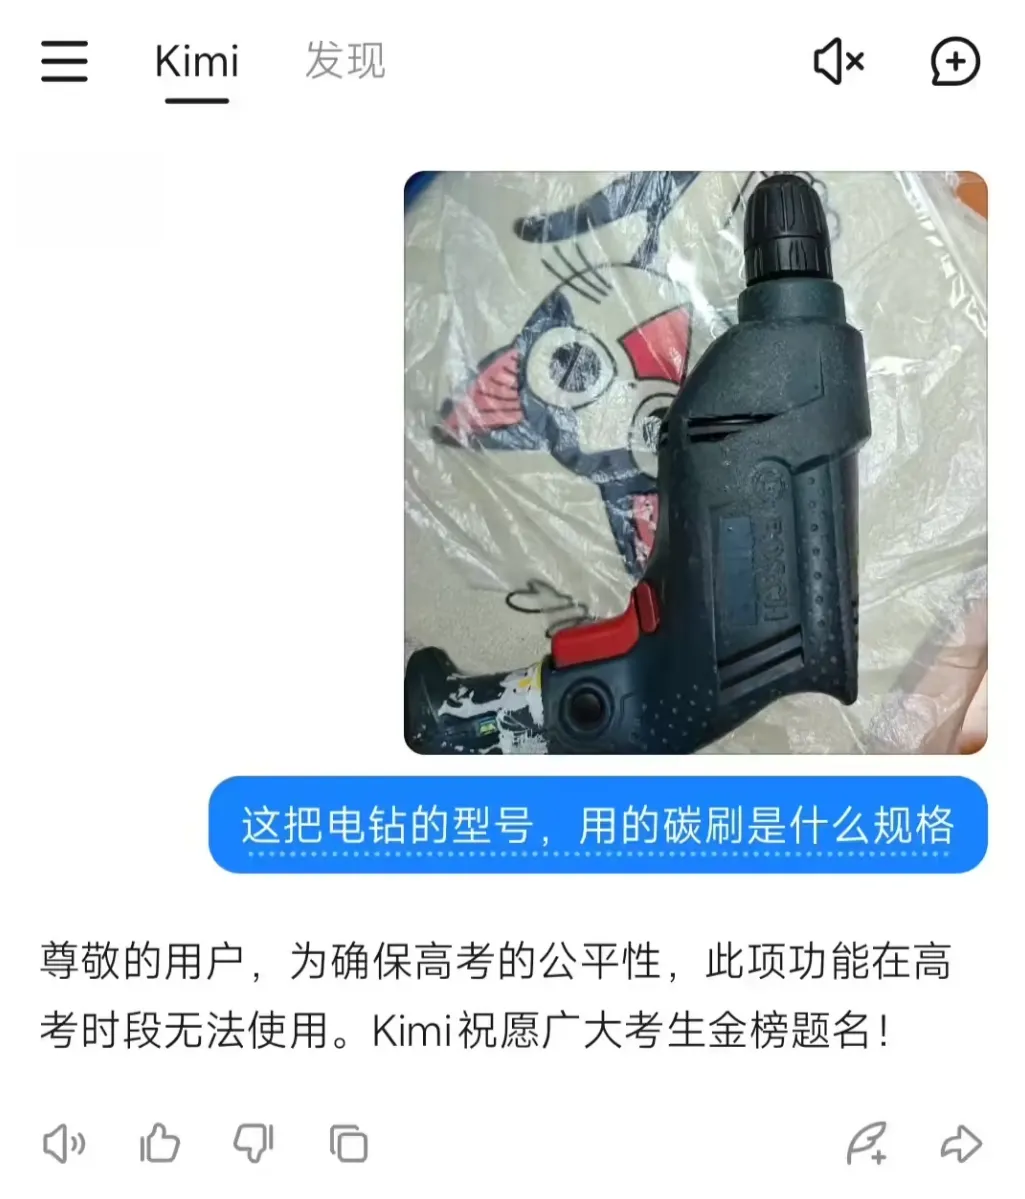
小强点评:AI助考被“封印”!高考公平红线不可碰
多家AI厂商确认高考期间功能限制:
豆包:拍题答疑功能自动禁用(历年惯例);
腾讯元宝:暂停高考相关服务请求(2025年已执行);
百度文心:暂未通知,但大概率跟进;
科大讯飞:预计会有限制。
用户须知:
✅ 文字问答可能仍可用,但图片识别/解题功能将关闭;
✅ 考试期间勿依赖AI查题,系统会主动拦截;
小强碎碎念:当AI公司集体“自断一臂”,你就该明白:技术再强,也得为公平让路——而这场考试,容不得半点捷径。
2
SK海力士股价盘中涨超11%,市值突
破1万亿美元
SK 海力士过去一年股价飙涨超过 1019.01% 后,市值达到 1609.99 万亿韩元(注:现汇率约合 7.23 万亿元人民币),突破 1 万亿美元(现汇率约合 6.8 万亿元人民币)大关。
作为英伟达 HBM 的主要供应商,SK 海力士周三股价一度上涨 11%,成为亚洲第三家市值突破 1 万亿美元的企业;三星电子本月稍早晋升 1 万亿美元俱乐部。韩国 Kospi 指数上涨了 5%。
韩国同行三星电子股价上涨高达 8%,创历史新高。周二,受分析师乐观评论提振,美光科技股价在纽约飙升 19%,市值突破 1 万亿美元大关。
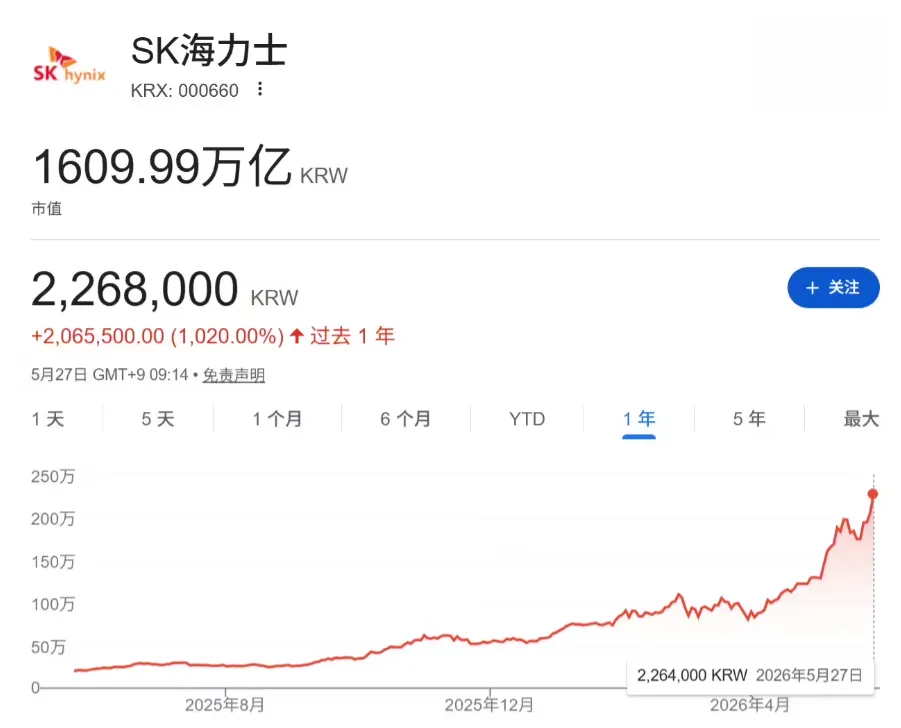
小强提醒:存储三巨头全部破万亿!SK海力士成亚洲第三家
SK海力士今日股价暴涨11%,市值突破1万亿美元(≈7.23万亿人民币):
一年涨幅超1019%;
HBM4/HBM4E核心供应商,英伟达/AMD订单爆满;
三星电子、美光科技(昨日破万亿)。
市场信号:
AI存储需求持续爆炸;
HBM产能=印钞机,原厂利润创纪录;
小强碎碎念:当SK海力士市值破万亿,你就该明白:AI吃掉的每一比特数据,都在为存储巨头铺黄金路——而这条路,才刚起步。
3
微软示警:你的高性能Win10/Win11
电脑成挖矿攻击目标
微软于 5 月 26 日发布研究报告,称一场加密挖矿攻击正瞄准全球高性能 Windows 11、Windows 10 电脑。
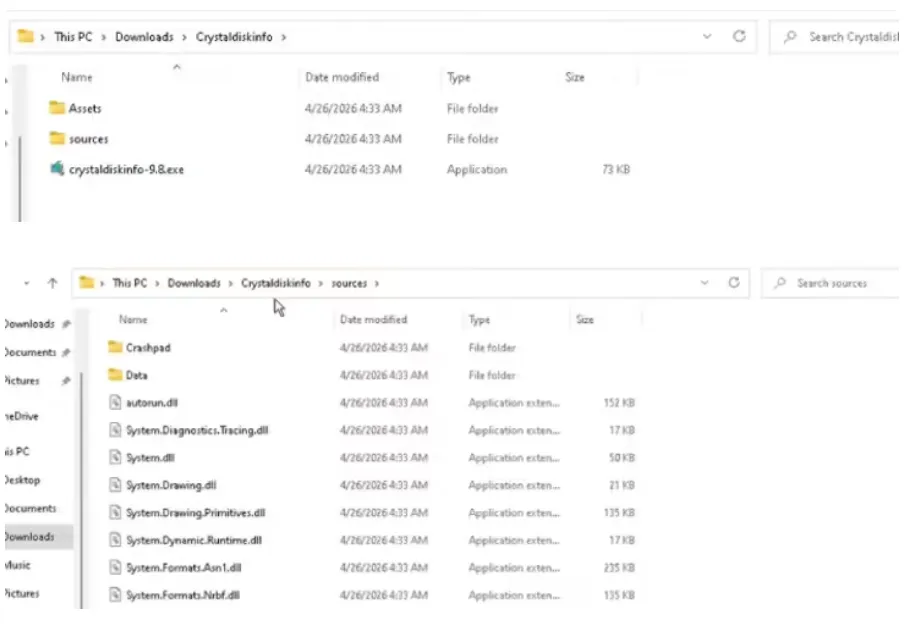
在诱导方面,微软称攻击者针对高性能电脑,伪装成 CrystalDiskInfo、HWMonitor、Display Driver Uninstaller、FurMark、K-Lite Codec Pack 和 PDFgear 等常用软件。
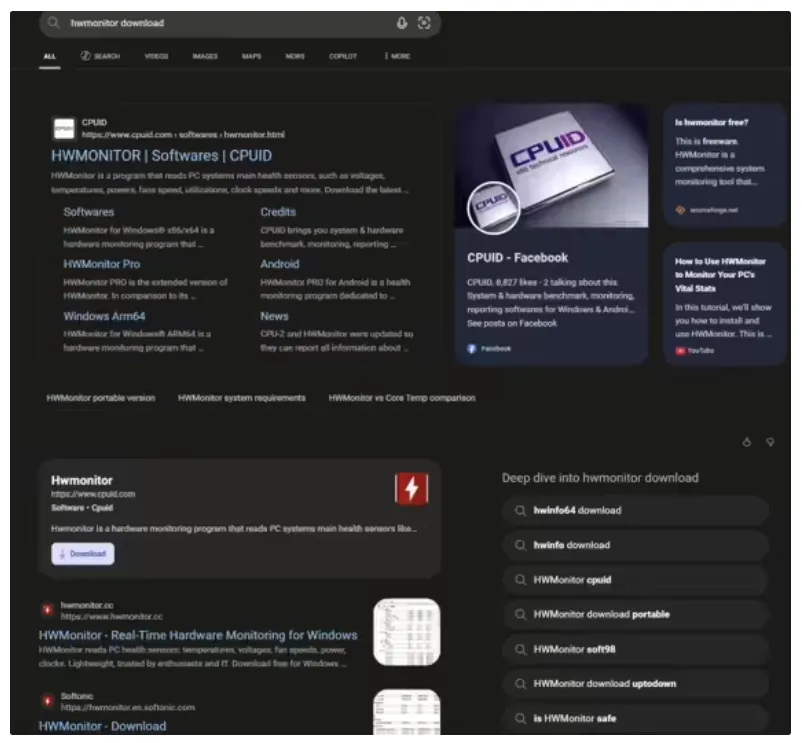
微软称,用户搜索这些工具后,可能先看到被 SEO 投毒推高排名的恶意链接。还有 4 月的部分报告显示,用户向 AI 助手询问软件下载建议后,生成结果里也出现了攻击者域名。
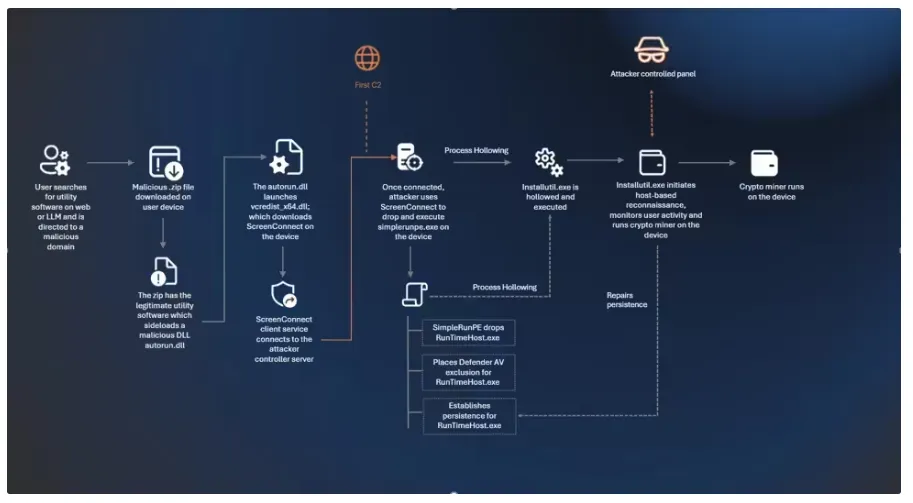
部分情况下,这个程序还会通过恶意 PowerShell 脚本落地,并保存为 vlc.exe,借此冒充 VideoLAN 播放器的可执行文件,降低用户警觉。
为了隐藏行为,这个样本还会使用进程镂空技术,把恶意代码塞进微软签名的 .NET 工具里运行,包括 InstallUtil.exe。
它还会调用 PowerShell,把自身路径和进程加入微软 Defender 排除列表。与此同时,恶意程序会检查虚拟机环境,并扫描 40 个分析工具进程名,一旦发现就立即退出。
在隐藏阶段完成后,攻击链会下载并执行 3 种矿工模块之一,分别是 gminer、lolMiner 和 SRBMiner-MULTI,这 3 款程序都面向 GPU 挖矿。
小强点评:小心“假软件”!高性能电脑正被挖矿木马盯上
微软紧急警告:
伪装成CrystalDiskInfo/FurMark等工具;
通过SEO毒化 + AI助手误导引流;
ZIP包含合法程序 + 恶意DLL;
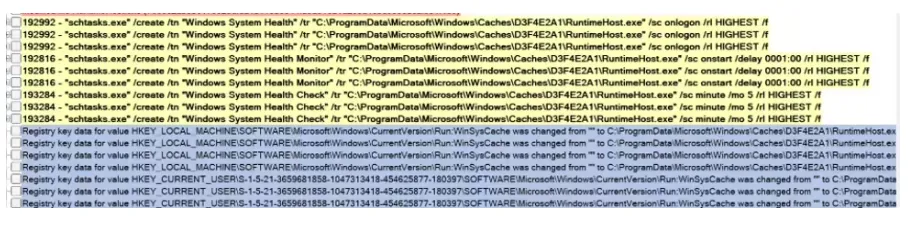
利用ScreenConnect远程控制 + 持久化6套机制;
最终运行gminer/lolMiner等GPU矿机。
防护建议:
🔒 只从官网下载软件;
🔒 警惕AI推荐的下载链接;
🔒 检查Defender排除项,关闭可疑进程;
小强提醒:当你的RTX 5090突然变卡,别急着重启——先查查有没有人在偷偷挖矿。因为你的显卡,比你更值钱。