ARTICLE · 1336709
多次实战出货插件-BootScope
75
书站的未授权漏洞,忆校园青春阅edu证书站的未授权漏洞,忆校园青春
点击蓝字 关注我 共筑信息安全

免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
1
背景
本次实战的案例,源于某高校的人脸采集系统,听着都感觉危害很大,因为全是敏感信息,如身份证、人脸等,拿到就是高危漏洞。从无账号到登录系统,靠的就是fuzz,详细的过程见实战过程。
2
实战过程
通过一系列的信息收集,高校的人脸采集系统引起了作者注意,为什么?因为有敏感信息。
连Hunter、Fofa都没索引到这个系统,作者靠灯塔拿到了,灯塔确实好使,关键还免费,需要的师傅可以文末获取下载链接!
系统的首页如下图,可以看到,只用一个登录按钮。

看下findsomething,也没有找到“注册”功能相关的关键字,同时也跑了下接口,并无接口未授权问题。

本次案例的关键操作来了,首先抓包观察下登录系统的数据包情况,随意输入账号密码,点击登录。

可以看到登录的数据包中有个login关键字,秉着试试的心态!
作者将login改为register,惊喜时刻,注册账号成功。

使用注册成功的账号登录系统。

可以看到获取到了身份凭证。

登录到了个人信息首页。

任意用户注册账号漏洞拿下,这个fuzz操作确实有点妙。都登录系统,肯定得把全量的功能测一遍,一般可以测试sql注入、越权、文件上传等漏洞。
co
点击蓝字 关注我 共筑信息安全
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息、工具等造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
1
工具概述
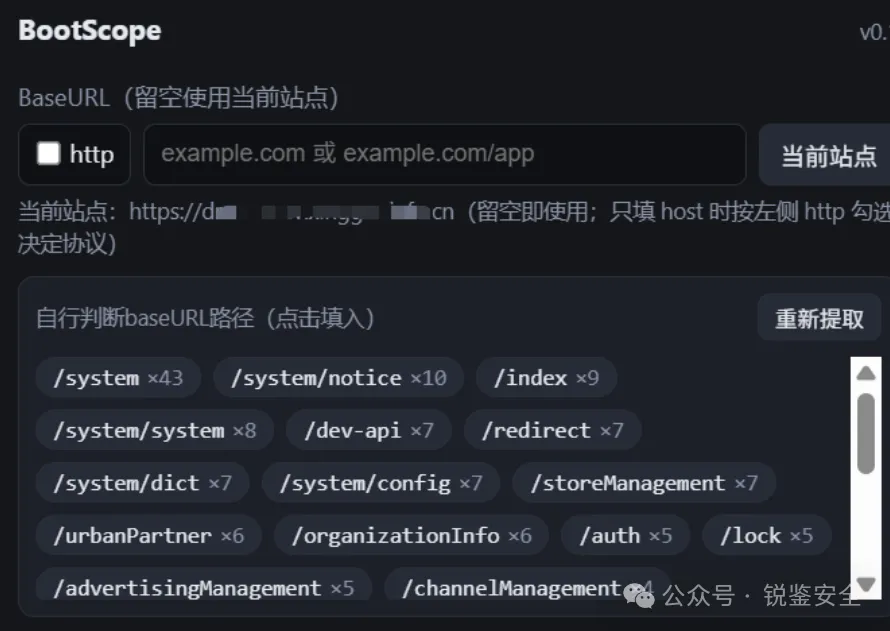
BootScope 是一款面向 Spring Boot 路径泄露 / 绕过验证 的浏览器扩展,主要解决实战中Spring Boot漏洞验证问题,如不知道上下文路径、Actuator/Swagger/Druid 是否被暴露、403 是不是能绕过等。
工具不做利用、不发包攻击,只做只读 GET 探测、响应比对、漏洞存在性验证,适合授权渗透、SRC 自查、内部安全巡检。
主要功能
核心设计原则
默认只读 GET、不带 Cookie,降低对目标的影响;装进 Chrome / Edge / Firefox 直接用;偏验证型工具,不是全量目录爆破器。
内置Spring Boot 生态框架路径
内置 67 条框架路径,覆盖 Actuator 2.x/3.x、Actuator 1.x、api-docs、Swagger UI、doc/knife4j、Druid。
对 13 条关键路径 提供最多 30 个绕过 + URL 编码变体;其余 Actuator 路径最多 16 个编码/双重编码变体。
低误报机制
自动识别并排除 SPA 回退、软 404、全站统一 401/403 三类误报来源。
基线校准:先请求随机不存在路径,再对比候选响应,用来判定上述误报。
BaseURL 定位
打开扩展弹窗时,自动从当前页面路径、DOM 标签(a/link/script/form/img/iframe/source/video)、performance 中的 XHR/fetch/JS 资源、内联脚本、最多 8 个同源 JS 文件(每个 512KB) 中提取候选上下文路径。
候选结果按来源加权、当前页面路径优先,并按 origin 缓存 5 分钟;点击候选路径会直接填入 http(s)://当前host:端口/路径。
使用方法:
1、打开 chrome://extensions/
2、打开右上角「开发者模式」
3、点「加载已解压的扩展程序」,选择本项目的目录
下载方式见文末!!!
期待你的关注
往期好文推荐
下载方式:关注公众号,回复“261110”获取下载链接。