ARTICLE · 1271937
企业插件市场:私服、合规与内部生态
17 讲"网络效应把权力交给平台",这一篇讲"企业把插件市场搬进防火墙后"——私服、合规门禁、内部生态,是公域治理术的镜像与升级。
一、引子:公域的治理权,企业内部的治理债
⑰ 讲"网络效应把权力交给平台"——Chrome 用 MV3 强制迁移、WordPress 用商标权下架 WP Engine 的插件。那是公域:规则由平台定,开发者只能跟随。
但把镜头拉进一家企业,会发现同样的需求以另一种形态出现:企业内部也要"上架、审核、分发、更新、卸载"插件——只是对象从"面向全世界的开发者"变成了"面向自己员工的内部团队"。CI 流水线要接插件、内部门户要挂插件、SaaS 要装行业应用、连 npm 依赖本身都成了"内部插件市场"的治理对象。
一句话主线:公域插件市场是"平台治理权"的集中;企业插件市场是"组织架构"的投影——谁能在内部发布、谁来审核、要不要集中管控,本质上都是组织权力与协作边界的 IT 化。
二、企业 vs 公域:六个维度的治理光谱
同一个"市场+审核+分发"机制,跨过防火墙后,在六个维度上全面转向。
| 信任模型 | ||
| 审核 | ||
| 分发 | ||
| 版本 | ||
| 计费 | ||
| 退出 |
视角:公域市场的"难"在规模与不信任;企业市场的"难"在合规与组织惯性,但"易"在身份已知、边界可控。两边都难,难在不同的地方。
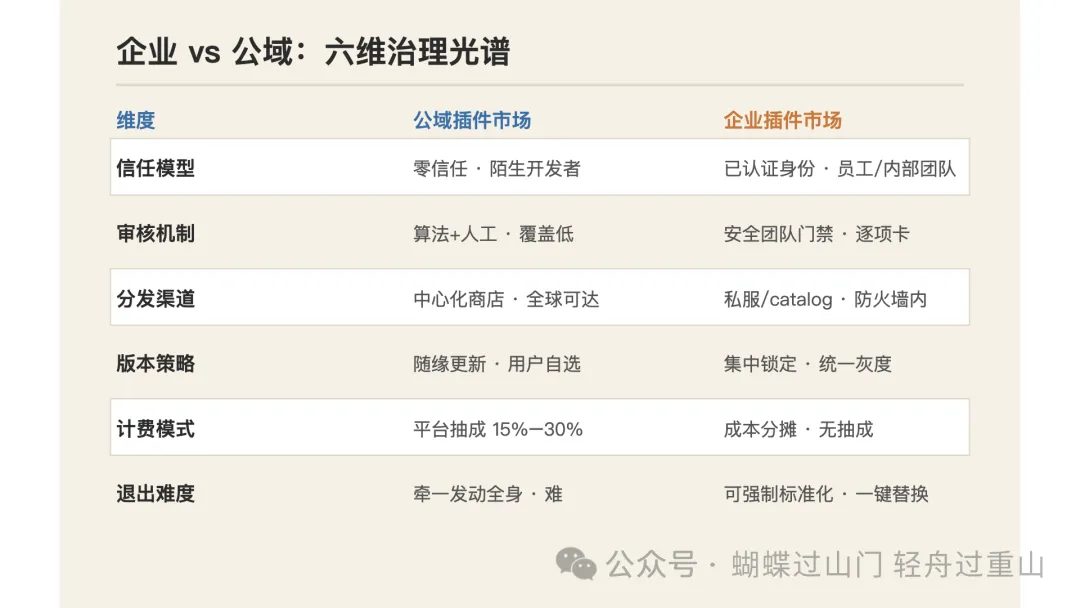
(配图:enterprise-vs-public-spectrum —— 六维度治理光谱对照)
三、三范式:企业插件市场的三种长相
企业插件市场不是一种东西,而是一类机制的三种典型落地。它们恰好对应大纲里的三类案例。
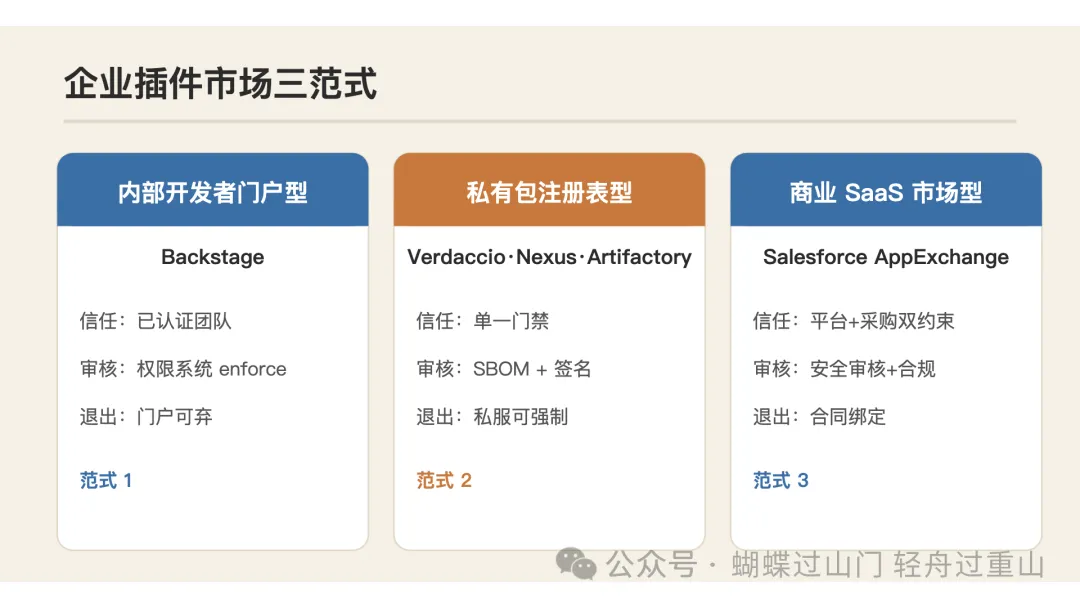
3.1 内部开发者门户型:Backstage
Spotify 在 2016 年前后因微服务膨胀、文档散落而内部开发 Backstage,2020 年开源,2022 年捐给 CNCF(截至 2024 年仍为 Incubation 项目, Red Hat)。它的四根支柱是:
- •
Software Catalog:组织内所有软件实体(服务/库/网站/数据管道)的元数据中枢,元数据来自每个仓库里的
catalog-info.yaml; - •
TechDocs:docs-as-code,文档随代码走,不再有"和公司 wiki 一起腐烂"的问题;
- •
Software Templates:一键脚手架,把组织最佳实践固化进新建组件;
- •
Plugin Architecture:扩展性的真正核心——插件是挂载到 UI 的前端应用,分三类(Standalone / Service-backed / Third-party-backed),且插件隔离保证单个插件超时或报错不会拖垮整个门户(呼应 ⑭ 错误边界)。
关键洞察:
catalog-info.yaml里的owner/group/lifecycle字段,直接对应真实组织(团队、业务单元、上线状态)。Backstage 不是"发明了治理",而是把已经存在的组织架构,原样投影到了软件目录里。 这正是本篇主线最硬的证据。
3.2 私有包注册表型:Verdaccio / Nexus / Artifactory
这一类把"插件市场"收敛成最朴素的形态——依赖本身。所有 npm / Maven / PyPI 流量经过一个内部代理 Registry(Verdaccio、Sonatype Nexus、JFrog Artifactory、AWS CodeArtifact),单一门禁带来三重能力:
- •
依赖混淆防御:内部 scope(如
@mycompany/*)不向上游查询,从根上切断"内部包名泄露到公网被冒名发布"的攻击(·Nexus/Artifactory 文档 + 安全社区实践); - •
SBOM 与签名:每次构建生成 SBOM(Syft / CycloneDX),产物用 cosign / Sigstore 或 npm provenance(v9.5+)签名,可验证"这包确实从我的流水线出来"(slsa.dev SLSA 规范 + 安全社区实践);
- •
恶意包隔离与冷却:订阅 OpenSSF malicious-packages feed,命中即 quarantine;Renovate 设
minimumReleaseAge: 7 days,让新版本"凉一凉"再拉,躲过大多数投毒窗口。
视角:如果说 Backstage 是企业市场的"门面",私服就是它的"海关"——私服不是存储,私服是合规门禁的物理形态。
3.3 商业 SaaS 应用市场型:Salesforce AppExchange
这是企业间(ISV → 企业客户)的插件市场。据第三方统计(sfapps.info,2024-12 口径),AppExchange 约有 5,661 个应用、由 3,541 名开发者贡献、累计 74,294 条评论(不同统计源口径有出入,infographicsarchive 给的是约 5,141 个,此处取较高值并标注为第三方统计)。它的治理是双重约束:平台方(Salesforce)的安全审核 + 企业采购侧的合规(行业监管、数据驻留)。
三种范式对照:(配图:case-comparison —— 门户型 / 私服型 / SaaS 市场型三栏对比,标注信任模型、审核机制、退出难度)
四、合规门禁:四道闸
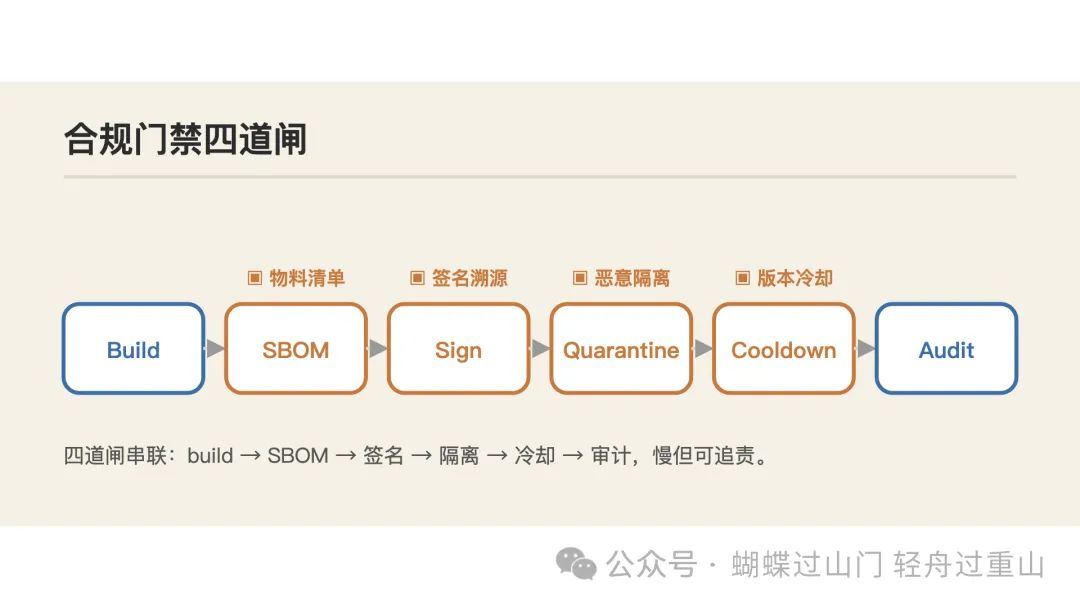
把上面的能力抽象成"企业插件市场必须过的四道闸",无论哪种范式都成立:
- 1.
SBOM(软件物料清单):每次构建必出,作为发布产物附件,是后续一切追溯的底座;
- 2.
签名与 Provenance:用 cosign / Sigstore 或 SLSA provenance 给产物打"出身证明",部署时验证"只认自家流水线造的包";
- 3.
恶意包隔离:registry 层 quarantine + 上游 feed 订阅,挡住 typosquatting 与 dependency confusion;
- 4.
版本冷却与审计日志:Renovate 7 天冷却吸收投毒冲击波;resolution logs 留存,事故后能答出"谁在何时拉了哪个版本"。
这几道闸的代价是"慢"——但企业场景里,"可追责"往往比"快"值钱。这也是防火墙内市场的本质取舍。
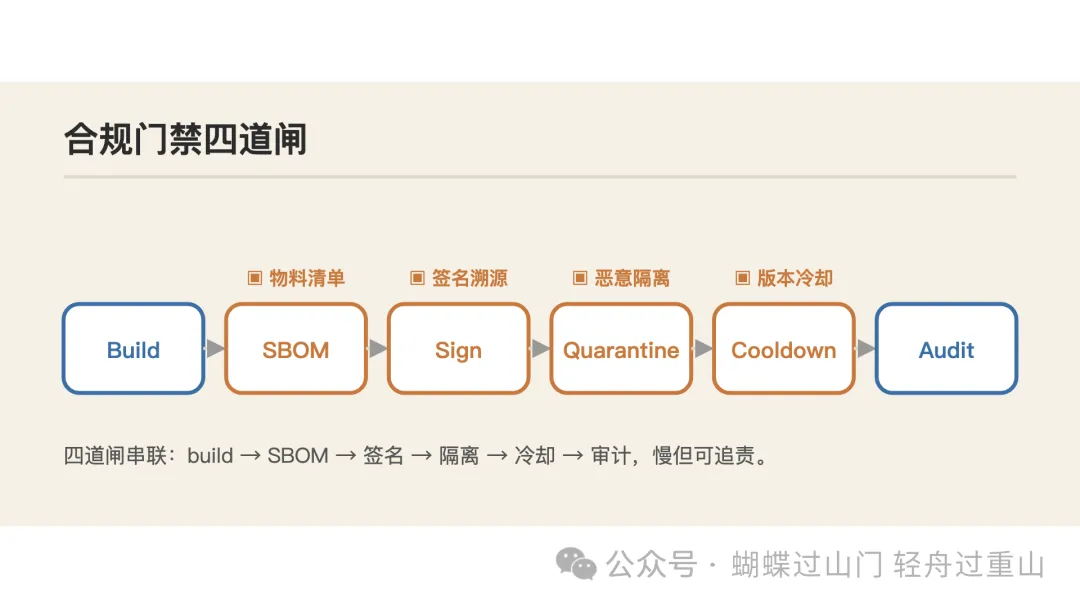
(配图:governance-gate —— 四道闸串联:build → SBOM → sign → quarantine → cooldown → audit)
五、团队边界:组织架构的投影
回到主线。企业插件市场最难的部分,从来不是技术,而是它忠实地暴露了组织本身。
- •
catalog-info.yaml的owner字段填谁,决定了一个组件归哪个团队——这是组织边界的一行 YAML 化; - •
是"平台工程团队集中管控"还是"各 BU 联邦自治",决定私服是强制门禁还是推荐代理——这是组织权力的一种投影;
- •
谁能向内部目录发布插件、谁来审、要不要强制统一,本质上是"谁可以在这家公司里定义标准"的政治问题。
反面教材很刺眼:有 2026 年的采用分析指出,Backstage 的内部实际采用率平均仅约 10%——平台团队把精力烧在维护上,开发者要的功能还没上线。这说明建一个门户 ≠ 组织真的用起来。门户只是把组织现状投影出来,它改不了组织;如果团队边界本就模糊、所有权本就没人认,门户只会把混乱放大成一个漂亮的界面。
六、案例拆解:Jenkins 插件中心——社区治理 vs 企业治理
Jenkins 的插件中心(Plugin Index / Update Center)是开源项目内部插件治理的标本。官方统计显示其收录约 2,284 个可用插件。它的治理靠两样东西:
- •
社区治理模型:Jenkins Community 选举领导、维护者共同演进,插件经 PR 评审发布(社区文档);
- •
安全审核强化:自 Jenkins 2.440+ 起,插件安全审核趋严,所有插件须通过安全检查才能进入更新中心(社区实践文档)。
把它和前面的企业私服摆在一起看,同一套插件机制,治理靠山完全不同:开源社区靠"声誉 + 治理委员会",企业靠"门禁 + 合规"。前者慢但弹性大,后者快但刚性高。企业把 Jenkins 接进自己的私服、用 Nexus 卡一道,正是把"社区信誉型治理"改写成"企业门禁型治理"的典型动作。
七、十项检查清单:企业插件治理
- 1.
私服 / 内部 catalog 必备:所有依赖与插件流量过单一门禁,不直连公网;
- 2.
依赖混淆防御:内部 scope 不向上游解析,根断 typosquatting 与冒名发布;
- 3.
SBOM 全覆盖:每次构建生成并随产物留存,作为追溯底座;
- 4.
签名 + provenance:cosign / Sigstore / SLSA,部署只认自家流水线产物;
- 5.
恶意包隔离:registry 层 quarantine + OpenSSF feed 订阅;
- 6.
版本冷却:Renovate 7 天(major 14 天)冷却,吸收投毒冲击波;
- 7.
SSO 与权限:SAML / OIDC 接入,RBAC 到"谁能发布、谁能审核";
- 8.
审计日志:resolution logs 留存覆盖回滚窗口,事故可溯;
- 9.
团队所有权清晰:catalog-info.yaml 的 owner / group 必须落到真人真团队;
- 10.
退出与标准化预案:能强制替换、能一键降级,避免内部锁定成新孤岛。
八、衔接 19:当插件会自己"叫"工具
⑲ 要讲 AI 时代插件——MCP、Agent 工具调用、模型自己挑插件用。那时"谁能发布、谁来审核"会更尖锐:如果是一个模型在运行时决定调用哪个插件,契约与零信任就不再是工程优化,而是安全底线(预告 ⑲)。本篇的企业门禁四道闸,恰恰是 AI 插件最该提前修好的地基。
配图:
enterprise-vs-public-spectrum(六维治理光谱)
case-comparison(三范式对比)
governance-gate(合规四道闸)
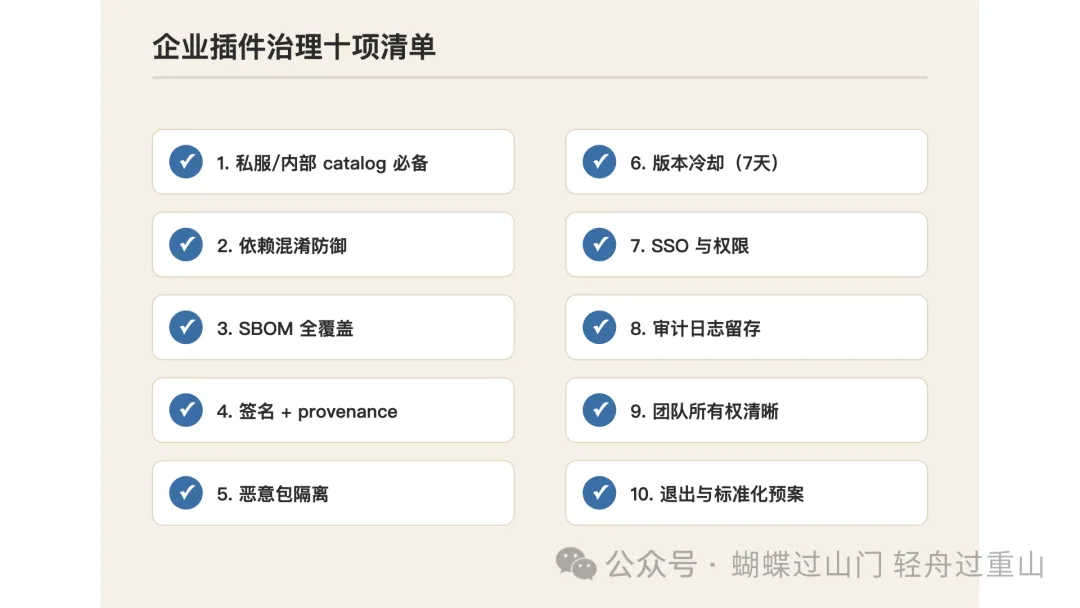
compliance-checklist(十项清单)。