ARTICLE · 1288081
卸载了后门还在:Claude Code 插件被投毒 11 小时
10 月 29 日上午,很多人在 Cursor 里点了一下「更新」,然后继续写代码。
他们装的,已经不是官方那个包了。
那天凌晨 2:27 到下午 1:35,Cursor 的扩展市场里,Anthropic 官方的 Claude Code 扩展被换成了带后门的版本 2.1.313。前后 11 小时,最多 5000 人装上。
它不弹窗、不报错、也不拖慢速度。真扩展照常工作,因为那 66 行恶意代码插在正常代码最前面,连异常都被压掉了。
Cursor 公告写得很直接:这个版本不是 Anthropic 做的——但它是挂着官方扩展 ID 发出去的。
你用来防假货的那套经验,这次全线失效。
一、那 11 小时,装的不是官方包
范围先说清楚:恶意版本只在 Cursor 自己的扩展市场出现过,没进微软市场,也没进 Open VSX。
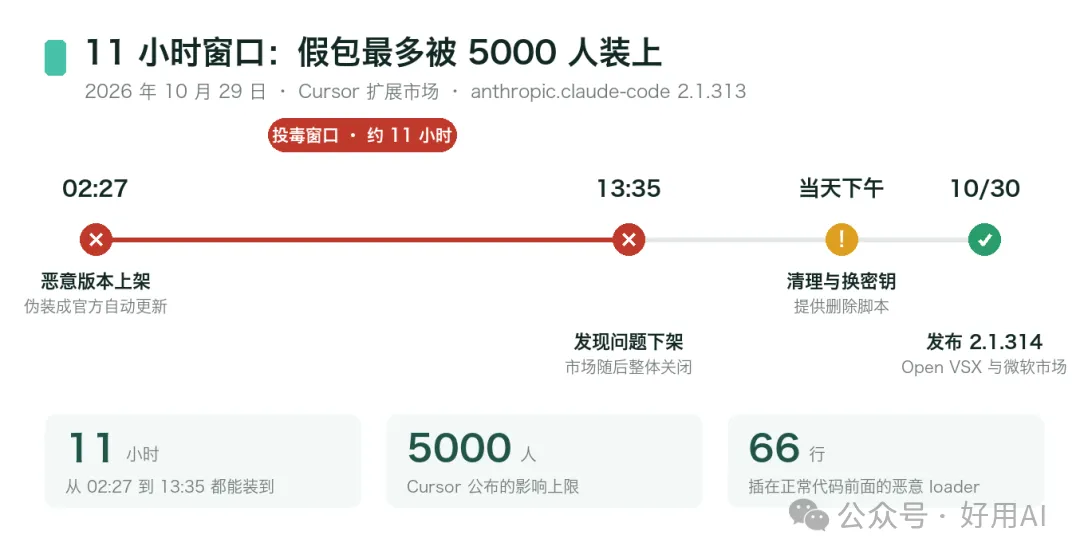
红色那段就是能装到假包的时间窗,之后才轮到清理和出补丁版
做恶意软件分析的公司 OpenSourceMalware,联合创始人 Jenn Gile 拆过这个包:主 JavaScript 文件里被塞进 66 行 loader,位置就在正常代码前面。
这 66 行只负责把后面那套动作拉起来,扩展照常启动、照常响应,界面上看不出任何异常。Gile 说:拉得很快,但任何开着自动更新的人,都可能已经吃下去了。
自动更新是为了省事,这次省掉的,是你检查的那一步。
二、它没偷密码,它配了把自家钥匙
装上后,它等的就是你打开侧边栏那一刻。第一步,往 ~/.ssh/authorized_keys 写一把公钥,标签叫 svc-telemetry——这文件是服务器的钥匙清单,认钥匙不认密码。
它根本不用偷你的密码。它给自己配了一把钥匙。
第二步,它试着打开本机 SSH 服务,再主动连回 134.209.82.225 的 8099 端口,建一条反向隧道——从你电脑往外连,防火墙一般不拦。
第三步是活下去:Windows 写计划任务,macOS 装 LaunchAgent,Linux 加 crontab,每 60 秒重试一次。
顺手,它还抄了一份你的家底。这份清单比看起来值钱得多:
| 只看名字就能猜出凭据类型 | ||
注意倒数第二行:它抄的是变量名,不是值。但名字就够用了——一看就知道这台机器配了哪家云、哪套流水线。
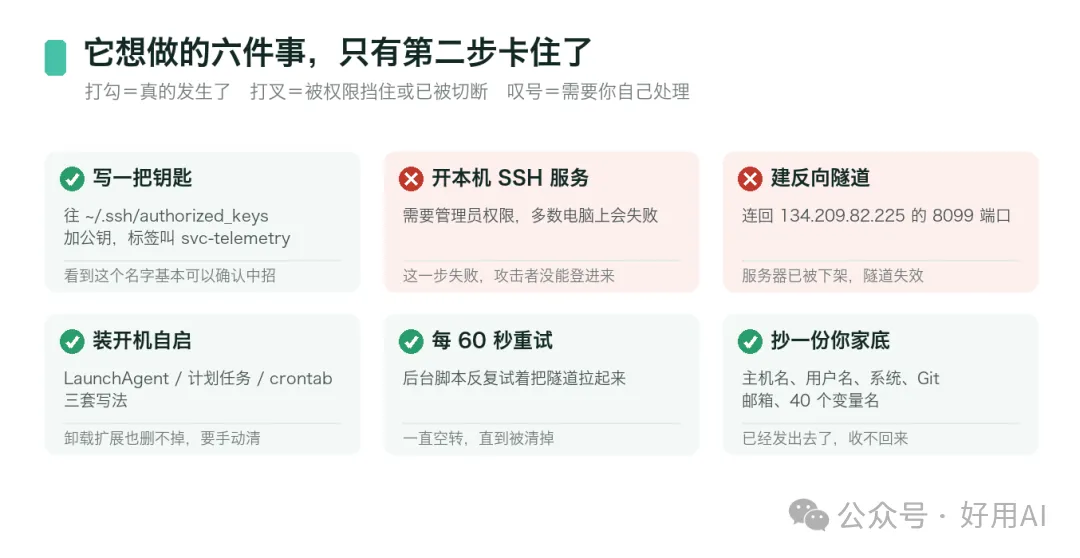
六件事里有两件没成,但已经发生的那四件,足够把人放进你家门
开本机 SSH 服务要管理员权限,而扩展在多数电脑上没有,这一步失败了。可就算败了,钥匙照样写进去,自启照样装上,主机信息照样发出去。
没被登进来,不等于没被动手脚。要清的是三样:钥匙、开机自启、已经泄出去的那份家底。
三、三个容易忽略的坑
① 官方认证不是护身符。平时判断插件安不安全,第一眼看发布者是不是官方。这次发布者就是官方 ID,被换的是包里的内容——认证保得住「谁发的」,保不住「发的东西有没有被改过」。
② 卸载扩展,删不掉后门。持久化是单独写进系统的:LaunchAgent、计划任务、crontab。扩展卸了,它们照样每 60 秒敲一次门。
③「攻击失败」是最容易让人误判的说法。传得最广的说法是「黑客代码写错了」。前半句对,后半句要看你指哪一步——失败的只有开 SSH 那一步。
| 换密钥、改密码 |
再补一层:10 月这一个月,至少九个 AI 开发者平台披露过安全事故,包括 Fireworks AI、Railway、Warp 等。
这一层已经不是「哪家不小心」,而是常态。你装东西的那个市场,本身就是一条能被攻破的分发链。
四、三步自查,今晚就能做完
先划范围:只有 10 月 29 日 02:27 到 13:35 之间,从 Cursor 市场装过或更新过 Claude Code 的人,才需要认真查。
第一步,查钥匙。打开终端,抄这一行:
看到 svc-telemetry 这个名字,删掉整行,再去改密码。不是改 Claude 的密码,是改这台机器能登进去的服务器密码。
第二步,查开机自启。macOS 看 ~/Library/LaunchAgents,Windows 打开任务计划程序。有不认识的名字、还带 ssh 或 tunnel 字样的,停用再删。
第三步,查版本。面板里看版本号,低于 2.1.314 就更新——Anthropic 在 10 月 30 日已经把干净版发到了 Open VSX 和微软市场。
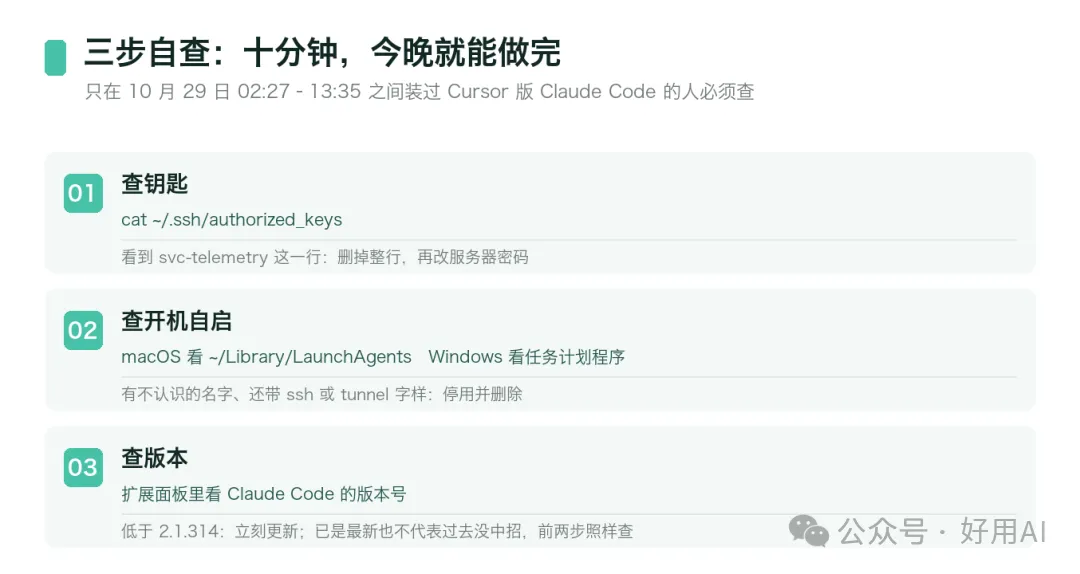
三步的顺序别换:先删钥匙,再更新版本,反过来等于没查
卸载是一个动作,清理是一套动作。
五、谁该慌,谁可以不管
不用慌的:没装过,或只在微软市场装的,或 10 月 30 日之后才更新的。要留个心眼的,是那 11 小时里开着自动更新的人——它不问你就装。
至于 5000 这个数,是 Cursor 自己公布的上限,实际可能更少。但有个问题至今没有答案:攻击者是怎么拿到那个官方扩展 ID 的发布权限的。
真正该担心的不是那 5000 人,是这个问题至今没人回答。
最后
这类事不会只发生在编辑器里。浏览器插件、手机 App、各种「一键增强工具」,都是别人能往你机器里推代码的口子——区别只是这次被查出来了。
如果身边有人在用 AI 编程工具,把上面三步发给他,十分钟的事。最后留一个问题:你今天早上点的那次「更新」,装的到底是谁写的代码?
🔧 更多AI工具实测和教程,关注【好用的AI】 回复关键词,获取专属资源: · 回复「AI工具」→ 50+工具完整测评清单 · 回复「教程」→ AI编程入门实操指南 · 回复「效率」→ 10倍效率提升工具包