ARTICLE · 1294701
网络攻击从一只安装包开始,为什么代价要整条链来付?
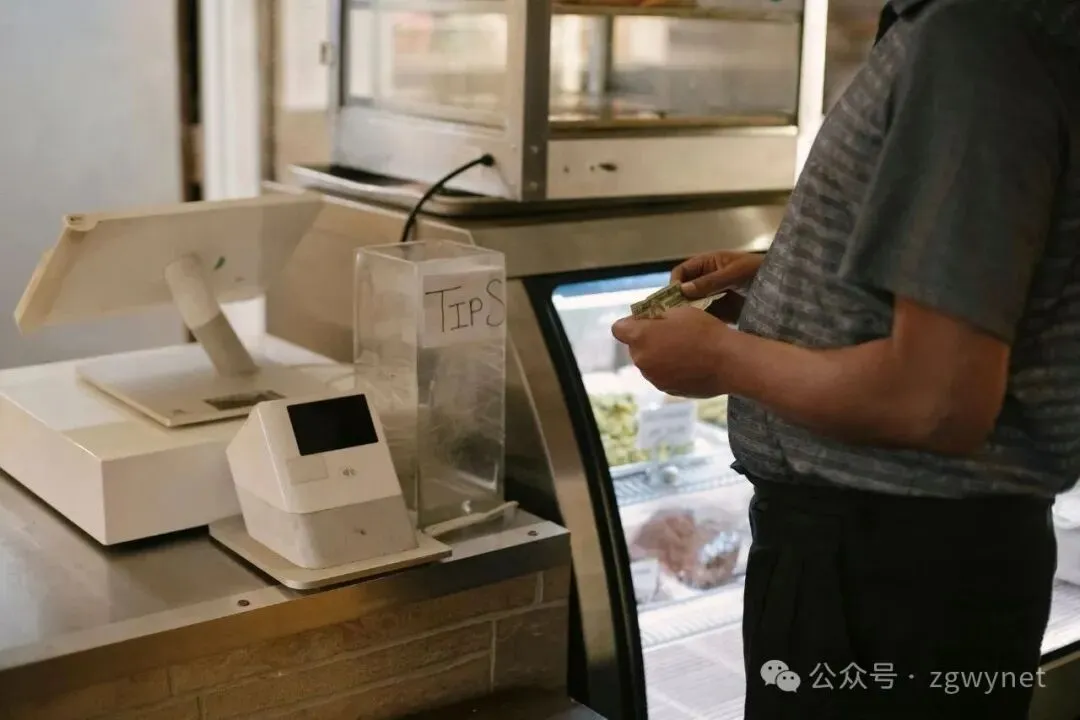
一次大范围的网络攻击,先失效的是冷链。商用冷柜在系统被锁后开始升温,整车生鲜在几个小时里报废,收银台与物流调度也跟着停。
我的总看法是:入口并不高明,是一只盗版安装包。省下的那点钱,小于一次泄露的代价。攻击者没有撬门,是用户自己把门打开的。
冷柜先失效的那几个小时
后果分3层。第1层是断供:冷柜、收银台、物流调度、门禁挂在同1张网上,一处停摆,整条链都慢下来。
有保质期的东西,最先坏。
损失按小时计。
断供为什么先从冷链开始?因为冷链依赖连续温控。系统被锁,冷柜不再执行降温指令,箱内温度开始往上走,生鲜和药品的保质窗口按小时缩短。
温度不是开关。升上去再降回来,品质也回不到原样。
同一轮攻击里,另有企业因为服务中断向客户支付补偿。补偿是直接成本,后面还有客户流失。
断供是最容易被看见的一层。
它也是最容易恢复的一层。系统重启、通道恢复,冷柜还能继续工作;数据一旦出去,就收不回来。
一张网的意思,是这些环节共用身份、支付与调度。认证一旦失效,冷柜不知道听谁的,收银台也确认不了订单,物流只能停在门口。
停摆不是一个点,是一串依赖同时松开。这也是为什么一次攻击能跨过一家企业的边界。
入口为什么是一只安装包
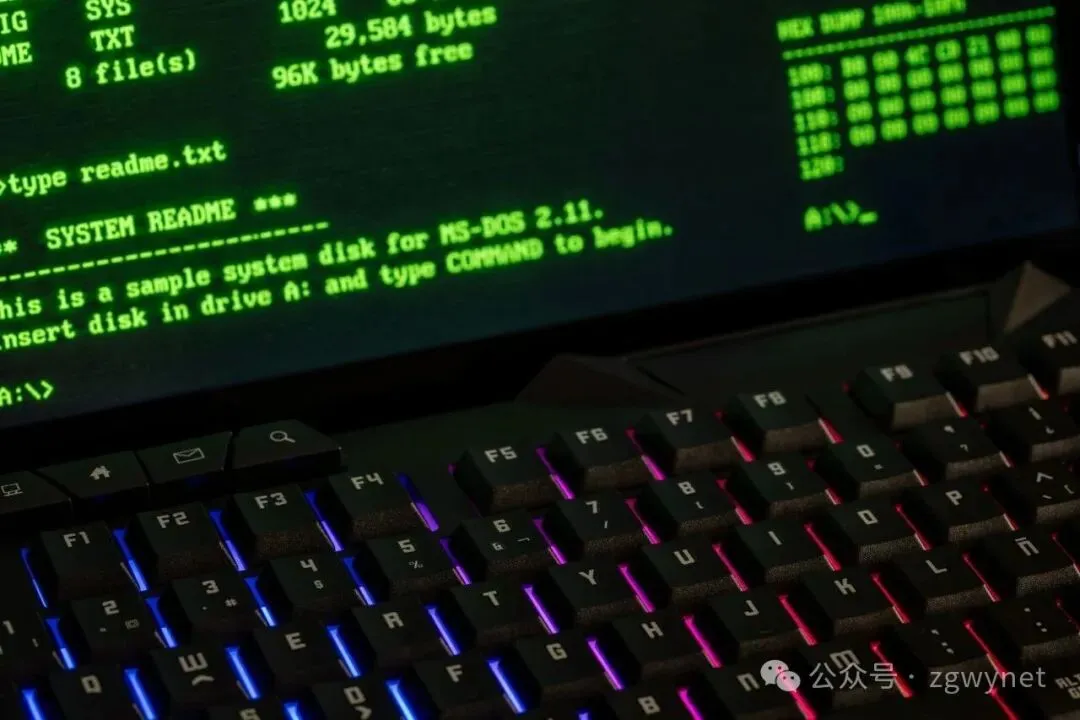
真正的入口很朴素。一款在暗网出售的恶意程序,标价只有三位数的量级,被塞进某些流行软件的免费破解安装包里。
用户以为自己装的是软件,其实装的是一个入口。
它不锁文件、不弹窗,只做一件事:把浏览器里保存的账号、支付信息、通讯录打包回传,再由使用它的人转手出售。
不锁文件是有意的。锁文件会立刻被发现,用户会重装、会报修、会断网;静默回传可以潜伏更久,数据比一次性勒索更值钱。
它要的不是你看见,是你没看见。等到发现,信息已经转了几手。
整个过程不需要攻击者接触受害者。
受害者自己完成了安装,自己给出了权限,自己点下了确认。这是最省力的一种入侵。
盗版安装包之所以高效,是因为它让用户主动完成授权。不需要找漏洞,不需要骗过边界,用户自己点下确认,权限就交出去了。
对攻击者来说,这是成本最低的一条路;对用户来说,这是最不容易防备的一条路。
破解版、绿色版、来路不明的安装包,问题不在软件本身能不能用,在它夹带了什么。省下的钱,通常小于1次泄露的代价。
我的判断是:来源不明的安装包,等于把管理员权限交给陌生人。这个判断不需要懂技术,只需要懂交换。
94万条记录能做什么
第2层是数据。一家国家级网络安全机构通报的口径是,超过94万条个人信息记录在这轮事件中外泄。
94万条不是94万个数字,是94万个身份。
每一条记录都可能被拿去撞库、冒充、做精准诈骗。单条不值钱,凑在一起就能拼出一个人的生活轨迹。
账号、支付信息、通讯录三样对上,一个人的身份、关系与消费习惯就齐了。数据买卖按包算,不按条算。
凑成包,才有人出价。
数据泄露的损失不会当天出现。它往后拖,拖到某一天,一个陌生电话能叫出你的名字。
断供是急症,数据是慢性病。
这也是为什么第2层比第1层更难处理。系统可以重装,账号可以改密码,已经流出去的信息收不回来。
信息复制没有成本。一份记录被卖一次和被卖十次,原件不会少。这也是数据层最难恢复的原因:你没法把已经复制出去的东西收回来。
1年里它可能被反复转手,只能等它慢慢失去时效。这段时间里,风险一直在。
我的标准是:看一次事件,不只看停了多久,还要看有多少条记录离开了原来的位置。
18万台被切断通道之后
这条链子在被发现后从中间剪断。上述机构的人员反向进入恶意程序的控制后台,切断了它和已感染设备之间的指令通道。
按通报,这一款程序感染的设备约18万台。
切断之后,这批机器不再接收新指令,也不再回传数据。从外面看,攻击停了。
切断通道做的是失联。控制端和受害设备之间不再有指令往返,攻击者看不到这批机器,也指挥不动它们。
从防御方的视角,这是最快的一刀;从设备的视角,只是没人跟它说话了。它还在原地,还在等。
但切断通道不等于清理。已经落地的程序仍在本地,只是失去了耳朵和嘴。
这是最容易被误解的一句话。
设备不再听指挥,不代表它变干净了。
程序还在,权限还在,下一次通道打开,它还能继续工作。
清理比切断难,因为切断只需要一个动作,清理要逐台确认。这些设备分布在不同的网络里,每1台都要单独看一遍。
更麻烦的是,通道可以再开,程序还在原地等着。这就是为什么通报里用词是切断,不是清除。
我的判断是:处置要看两层,一层是通道,一层是本地。只做前一层,等于把门关上,人还留在屋里。
赔付与信任是慢性的
第3层是赔付与信任。中断期间的补偿是直接成本,客户流失是慢性的。
补偿可以算,信任算不出来。
一次停摆之后,客户会重新评估依赖。原来理所当然的服务,现在要多留一个备选。
这种迁移不会当天发生,但一旦发生,很难迁回来。信任恢复比系统恢复慢得多。
信任恢复慢,是因为客户会重新做一次风险评估。备选一旦建立,就很难撤掉。
系统恢复只要几天,习惯改变要更久。补偿能覆盖停机,覆盖不了迁移。
迁移的代价不在账面。它藏在下一份合同、下一次续费、下一个新客户的犹豫里。这些东西不会出现在通报里,却决定一家企业能恢复成什么样。
恢复系统是工程问题,恢复信任是时间问题。两件事的进度条不一样长,不能放在同一个时间表里看。
迁移是慢的,也是单向的。
我的做法是:看一家企业怎么处理善后,不看它怎么说,看它赔了什么、改了哪条依赖。
攻击成本为什么在下降
这套机制的可复制性在上升。上述机构同时提到,前沿模型的能力每上一个台阶,攻击的门槛就下降一格。
攻击变便宜,防御变贵。
职业团伙与国家级行为体都变得更常见、更有效,防御方要盯的面同步变大。
门槛下降,意味着攻击从技术活变成采购。会用工具的人变多,能防住所有工具的人变少,攻防的成本越来越不对称。
防守方要守一百个入口,攻击方只要找到一个。这就是为什么值守的规模只会增加。
值守不是万能。它能把发现的时间往前挪,不能把风险降到零。发现得越早,损失越小,但损失不会没有。
该机构设有24小时值守的作战室,监控重大活动期间的流量与暗网角落。这类工作的规模只会增加。
这不是某一方的问题,是能力扩散。
当工具的门槛下降,原来做不到的人也开始做。防守方要覆盖所有入口,攻击方只需要找到一个。
普通人能守的两条线
对普通人来说,能守的只有2条线。第1条是来源:破解版、绿色版、来路不明的安装包,能不碰就不碰。
第2条是依赖。
来源管入口,依赖管后果。个人管不了所有环节,只能管自己把什么装进来,以及自己离不开什么。
这2个动作,前一个决定别人能不能进来,后一个决定进来之后你还能剩下多少。
两条都不复杂,难的是每天都做。
家里和工作里那些“理所当然能用”的服务,背后都是同一张数字网络。网络一断,冷柜和收银台没有区别。
网络一断,很多服务就没有区别。
这不是让你囤货,也不是让你断网。它是让你知道,哪些东西一旦停了,你的生活会被立刻打断。
我的标准是:先看来源,再看依赖。来源决定别人能不能进来,依赖决定进来之后你能剩下多少。
如果是我,我会把“省一点钱”和“换一次泄露”放在同一张纸上比。比完之后,很多安装包就没那么划算了。
防线不是一道墙,是一串选择。每一个选择都很小,小到看起来无关紧要。
同1台设备,1年里遇到2次这样的事并不奇怪。防线要按次数准备,不是按一次准备。
恐慌会过去,习惯要留下。
有句话说得好,千里之堤,溃于蚁穴。一次随手的安装,可能就是那个蚁穴。
下一次点下确认之前,先看一眼这个安装包是从哪来的。
原创不易,这类内容要反复核对口径,读完的人不多,愿意较真的更少。
======
|来源:互联网|编辑排版:小四|说明:本文由智慧数码体验整理创作,转载请注明来源
免责声明:本文仅供学习交流参考,不构成医疗、投资、法律等专业建议,亦不代表本公众号立场。部分文字、图片、音视频来源于网络,版权归原作者所有,如涉侵权请及时联系,我们将第一时间删除。读者据此操作风险自担,本公众号不承担相关责任;留言评论仅代表发布者个人观点。特此声明。
我已经错过太多了,可不能再错过你的道具打赏哇。