ARTICLE · 1047951
微软一夜踢爆AI最后一公里!Playwright双核王炸,AI直接接管人类浏览器
过去一年,全球程序员和AI发烧友都被同一种荒谬感折磨着。
你在终端里唤醒了世界上最聪明的编码智能体(Coding Agent),它写代码行云流水,推理算法所向披靡。
但只要你对它说一句:“帮我去网页上点一下测试,顺便看看登录界面崩没崩。”
整个流程瞬间卡壳
这个号称算力通天的AI,就像被关在毛玻璃防弹舱里的超级大脑,它看得见代码,却够不到真实的网页。
要么,它得调用昂贵至极的视觉大模型,对着屏幕狂截图,像个近视眼一样费劲巴拉地猜像素坐标;要么,它把整个网页动辄几万行的HTML代码一股脑生吞进去,上下文(Context Window)瞬间被撑爆,Token费用如流水般蒸发,最后还点错了按钮。
就在今天,这个僵局被彻底打破
微软官方Playwright团队正式掀桌,向全球开发者扔出了一套面向AI Agent的王炸组合拳:Playwright MCP 与 Playwright CLI 并行出击,顺手还掏出了一项正在颠覆网页底层的革命性技术,WebMCP。
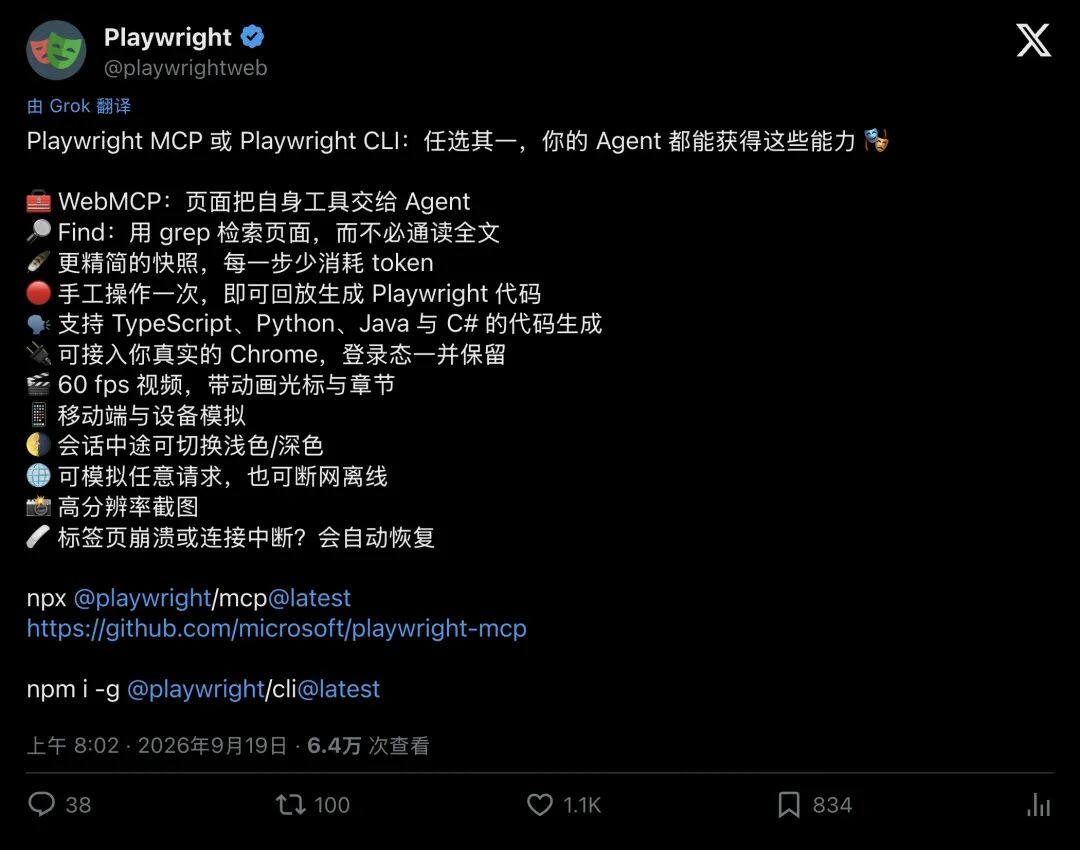
▲ 微软Playwright官方发布AI全套能力清单,引发开发者社区热烈反响
开发者不再需要费劲猜测坐标或心疼消耗的Token,甚至能直接带着你日常Chrome里的所有登录状态,AI Agent接管真实网页的时代,正式拉开大幕。
破壁时刻:给AI装上一双“透视眼”与“机械手”
要理解微软这次动作的分量,得先看懂AI在浏览器里有多“瞎”。
过去社区教AI操作浏览器,基本靠两条极为别扭的野路子:
- 第一种是“盲人摸象流”(DOM倾倒)
:把整个网页的DOM树代码直接塞给模型。网页稍微复杂一点,几万行垃圾代码就能把模型的上下文撑爆,模型还没找到输入框,脑袋就已经晕了。 - 第二种是“近视眼截图流”(视觉模型点选)
:模型截一张图,在图上画网格,去猜“登录按钮大概在横坐标520、纵坐标310”。只要页面稍微弹个窗或者缩放一下,这一击必定点在空气上,而且传一张图的Token成本高得令人发指。
而微软Playwright本身就是前端测试领域的绝对王者,它玩的是第三条硬核路径:可访问性树(Accessibility Snapshot)。
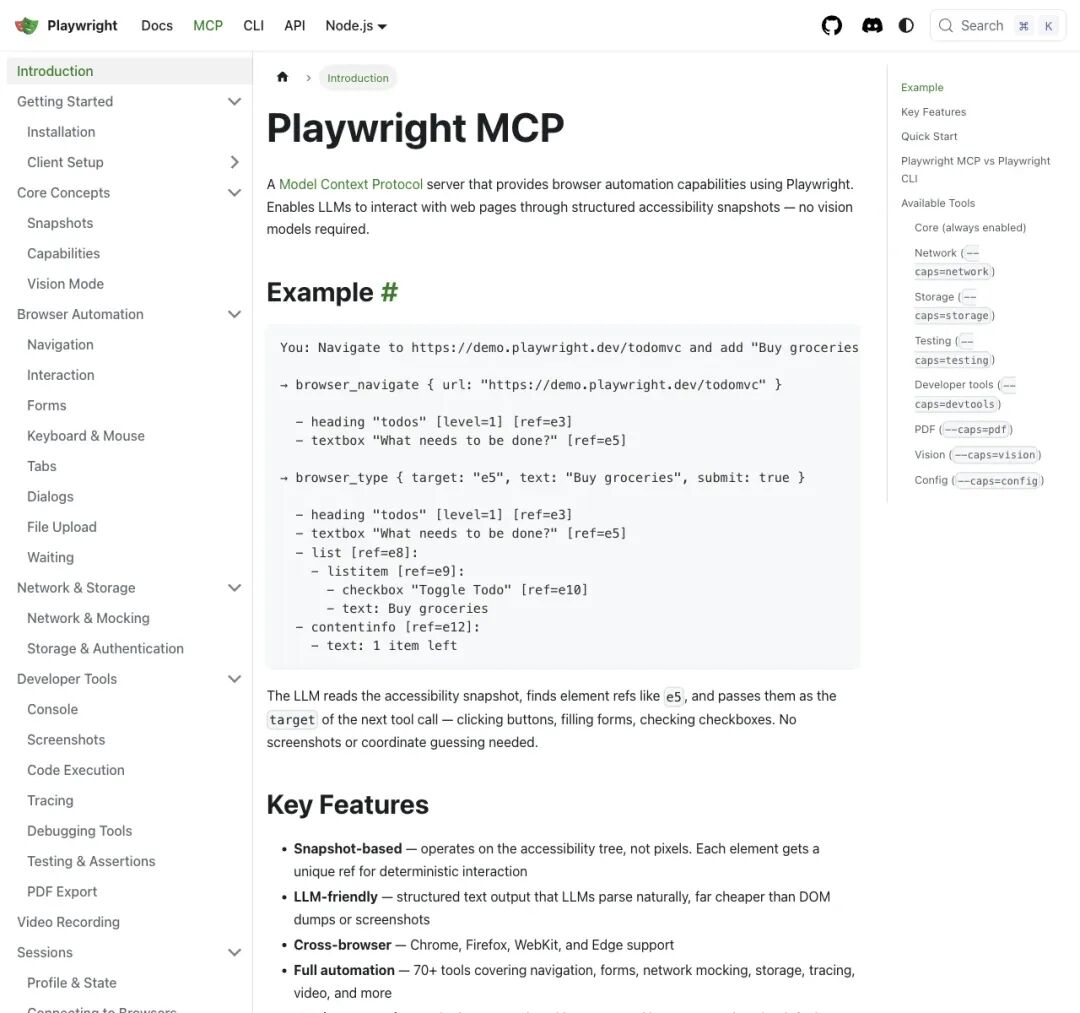
▲ 基于结构化可访问性快照,彻底告别昂贵且不稳定的视觉模型
简单来说,Playwright就像给网页做了一次“极简X光透视”。
它剥离所有花哨的样式和干扰信息,只把具有实际交互意义的骨架,按钮、输入框、下拉单、文本,打上专属的数字编号(Ref),呈现在AI面前。
AI只需要看一眼这个极其轻量的结构,敲下一行“点击第3号按钮”,Playwright就能在毫秒级内精准命中。
免去了视觉Token的消耗与像素坐标的猜测,每一次点击都如手术刀般精准确定。
微软的两碗饭:MCP与CLI的双轨暗战
面对形态各异的AI客户端,微软没有搞“一刀切”,而是一口气端出了两条完全不同的并行路线。
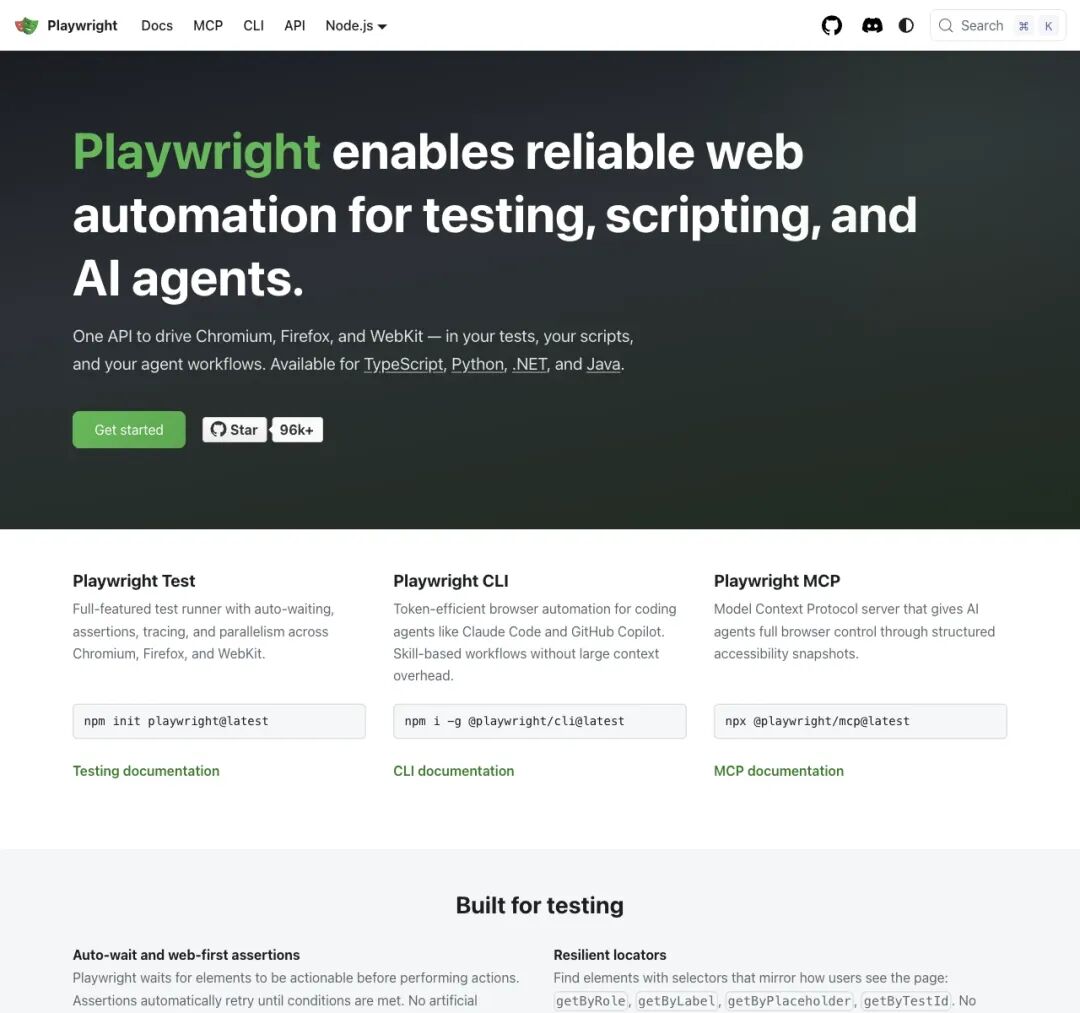
▲ 官网首页已正式将AI Agent提升为与测试并列的一等公民
这两条路线,分别精准切中了两种截然不同的Agent生存状态:
1. Playwright MCP:豪华的“全能驾驶舱”
MCP(Model Context Protocol)是如今AI生态里最火的通用工具协议。
如果你的AI是一个专职跑自动化的独立Agent,需要持续观察页面、深度推理、反复试探,那么一条命令 npx @playwright/mcp@latest 就能启动它。
在这个模式下,AI拥有全套的豪华工具箱:它可以随时要求按文本或正则检索页面(Grep the page),可以开启60 fps超高清录屏并附带模拟光标,可以在白天模式和黑夜模式之间随意切换,甚至在页面崩溃或断网时自我拉起恢复。
2. Playwright CLI:冷酷的“终端特种兵”
但如果你用的是像 Claude Code 或 GitHub Copilot 这种在终端里写代码的编程智能体,MCP就显得太重了。光是把几十个工具的说明文档持续塞在模型脑袋里,就会挤占宝贵的代码上下文。
于是微软拿出了 Playwright CLI(npm i -g @playwright/cli)。
CLI把网页快照直接写到本地磁盘文件里,AI在终端里敲一行轻量级Shell命令,只读取最核心的一两行反馈。既节省内存,又免去多余的Token消耗,轻巧利落。
与此同时,这次更新还直接化解了一个长期困扰开发者的痛点:登录态(Cookies)。
很多企业内网、GitHub私有库、甚至需要双重验证(2FA)的后台,AI根本进不去。而Playwright这次直接打通了“Your real Chrome, logins included”:AI可以直接唤起你电脑里日常使用的真实Chrome,复用你所有的登录状态与Cookies!
你人坐在屏幕前,AI直接在你已经登录的工单系统里行云流水地查Bug、复现问题、提交反馈。
WebMCP:从“翻箱倒柜”到“网页主动递枪”
如果说精简快照和CLI重在工程层面的优化,那么这次更新中最具前瞻性的探索,当属 WebMCP。
这是由W3C社区组和Chrome等巨头正在推进的全新网页标准。
过去,网页是做给人看的AI来到一个购物网站,得像小偷进屋一样到处翻找:哪个是商品?哪个是数量?哪个是结算按钮?
而在 WebMCP 的世界里,规则被彻底颠覆了。
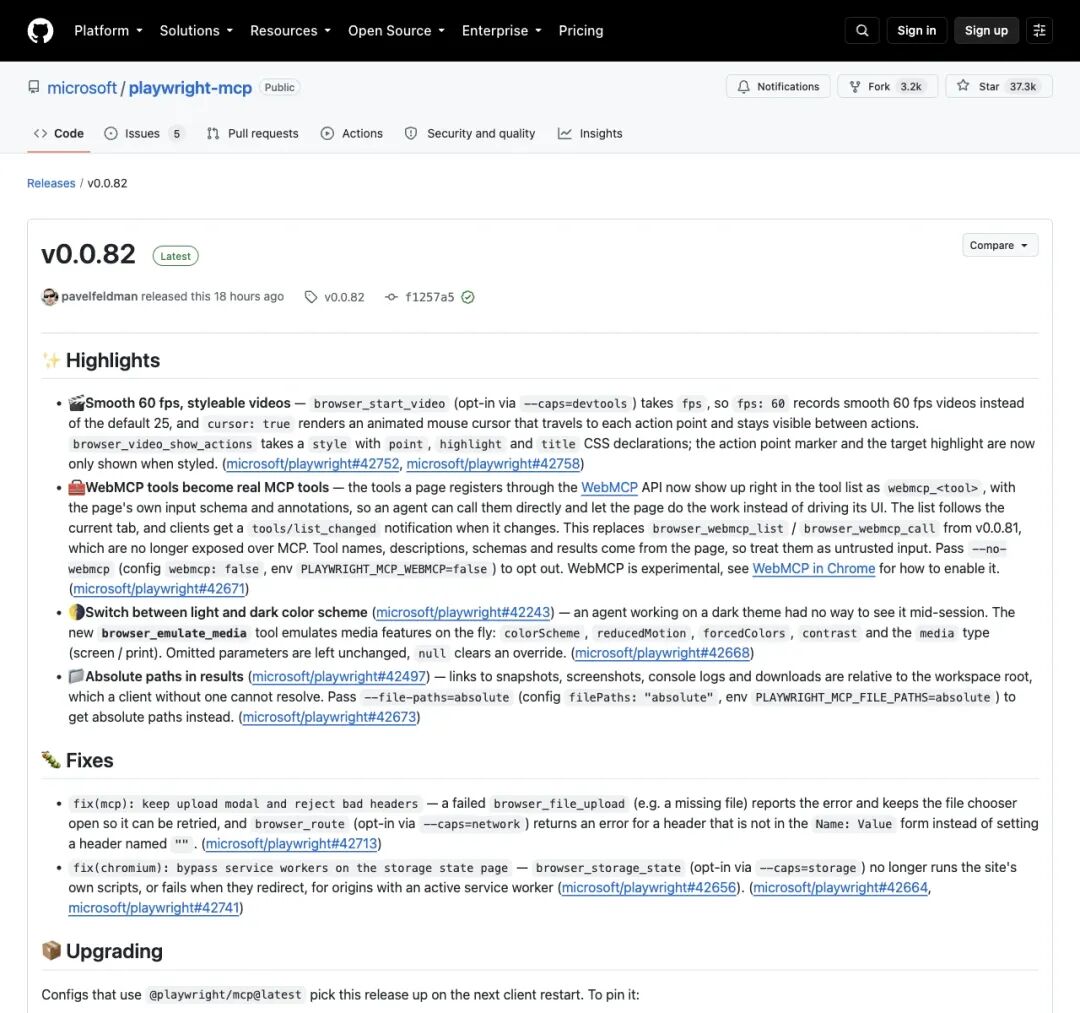
▲ v0.0.82版本正式将页面注册的WebMCP工具映射为Agent可直接调用的指令
网站开发者可以直接在前端代码里注册结构化的工具。当AI访问网页时,浏览器会直接向AI递上一份“工具清单”:
“你好Agent,本页面提供两个原生动作:
filter_goods(category, price), 筛选商品 checkout(order_id), 提交结算”
AI省去了复杂的DOM解析和鼠标模拟,只需像调用本地函数一样,直接向页面发起指令。
从“被动猜测视觉元素”,跨越到“网页主动交出意图接口”。这超越了传统自动化脚本的范畴,成为万维网诞生三十年来,首次针对“非人类用户”开放的原生交互入口。
狂欢背后的暗礁:谁来拦住AI那致命的一击?
技术的野蛮演进,永远伴随着安全边界的剧烈震颤。
当微软将如此凶猛的浏览器控制权交到AI手上时,社区里的资深极客们不仅没有盲目乐观,反而发出了极其严厉的警告。
推特用户 @AgentEtna 一针见血地指出了其中的致命漏洞:
“WebMCP直接把网页内部的工具交给了Agent。精简的快照依然只是读取,但页面暴露出来的工具却能直接发起提交、支付甚至是删除!更少的Token,根本拦不住模型最后点下的那一次确认键。”
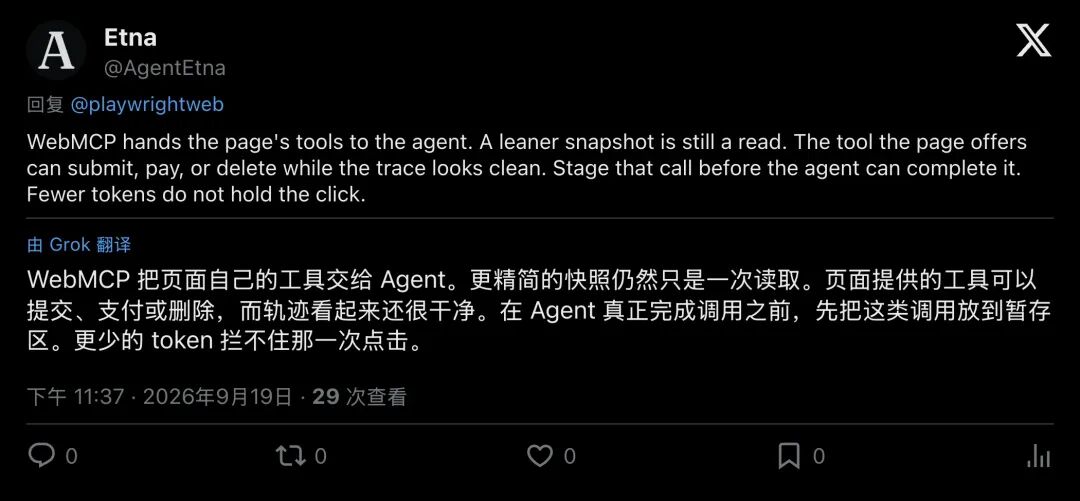
▲ 社区安全专家的尖锐评论:更少的Token无法阻止致命的点击
试想这样一个场景:
你让AI帮你去某个不可信的第三方论坛抓取数据,这个恶意网页在底层埋了一个伪造的 WebMCP 工具,名字伪装成“获取下一页内容”,但背后的真实逻辑却是调用你本地已登录Chrome的权限,向某个API发起资金转账或删除数据。
由于你的AI信任了网页递过来的工具,它在毫无察觉的情况下调用了这个接口,在后台审计日志里,这一切看起来合法、干净,甚至没有任何异常报错。
这就是网络安全领域经典的“混淆代理人困境”(Confused Deputy Problem)。
▲ 开发者调侃:“选那个不需要向老板解释为什么Agent拥有对一切管理员权限的方案”
微软在最新的 v0.0.82 更新中也紧急打上了思想钢印:明确在文档中注明“来自页面的名称、结构和返回值必须视为不可信输入”,并在开放网页浏览时提供了 --no-webmcp 开关供用户关闭。
当AI开始接管真实世界,效率的飞跃与灾难的降临,往往只隔着一个未经验证的函数调用。
终局推演:互联网正在被悄悄重写
把视线从具体的代码仓库中拉远,你会看清一幅正在加速成型的宏大图景。
从开源本地运行的 playwright-mcp 和 playwright-cli,到微软企业级云端托管的 Playwright Workspaces Remote MCP Server,再到演进中的 WebMCP 标准……
微软的野心已经昭然若揭:他们不想只做测试工具,他们要成为整个AI Agent时代最底层的“数字执行中枢”。
过去三十年,所有的网页、表单、按钮和动画,都是为了人类的肉眼和手指而设计的;
而从今天起,互联网正在被悄悄切分成两个平行世界:
表层,依旧是光鲜亮丽、供人类浏览的UI界面;而在水面之下,一套由MCP、语义快照和结构化API编织而成的“AI暗网”,正在以惊人的速度铺设蔓延。
AI困在终端里的时代已经结束了它正握着微软递过来的这把钥匙,大步流星地推开每一扇网页的大门。