ARTICLE · 1053853
真题考点梳理-第2章 网络攻击原理与常用方法 2022–2025 真题考点梳理+2026下半年预测
如果说第 1 章是"送分章",那第 2 章就是"分水岭"——它是上午卷的高频核心章(通常 3~6 分),也是下午卷案例题"描述攻击过程"的话术词典。
这一章的特点是:概念多、分类多、细节爱挖坑。命题老师最喜欢干三件事:① 考分类里缺了哪一个(如"下列不属于端口扫描类型的是");② 考过程步骤的先后顺序(如"网络攻击的第一步是什么");③ 考相似概念的对比(如病毒 vs 蠕虫、SYN 扫描 vs FIN 扫描)。
今天我把第 2 章按9 大考点拆开,每个配顺口溜,最后 5 道自测题。
📌 先说结论:本章分数集中在 4 处——① 网络攻击一般过程 8 步(最爱考顺序);② 端口扫描 10 种类型(最爱考返回值);③ DoS/DDoS 的各种"洪水";④ 恶意代码分类与三大蠕虫。把这四块吃透,第 2 章基本稳了。
· · ·
一、近四年(2022–2025)考情总览
| ★★★★☆ | ||
| ★★★☆☆ | ||
| ★★☆☆☆ | ||
| ★★★★★ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★☆☆ |
· · ·
二、9 大考点逐条精讲
考点 1网络攻击概念与四要素 ★★★★☆
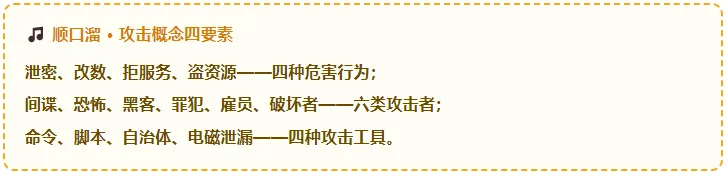
定义:网络攻击是指损害网络安全属性的危害行为。危害行为导致网络系统的机密性、完整性、可用性、可控性、真实性、抗抵赖性等受到不同程度的破坏。
🔥 必背:危害行为的四个基本类型① 信息泄露攻击 ② 完整性破坏攻击 ③ 拒绝服务攻击 ④ 非法使用攻击
网络攻击原理表的五个要素:
| 攻击者 | |
| 攻击工具 | |
| 攻击访问 | |
| 攻击效果 | |
| 攻击意图 |
补充:攻击者按来源分内部人员、外部人员两大类;按动机与目的分间谍、恐怖主义者、黑客、职业犯罪分子、公司雇员、破坏者六种。
考点 2三种网络攻击模型 ★★★☆☆
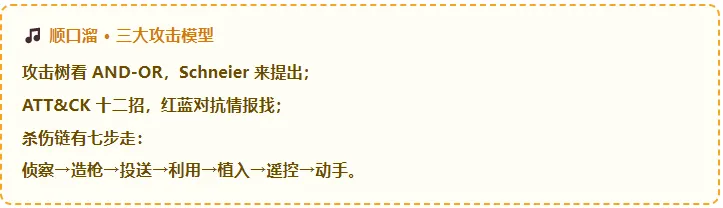
| 攻击树模型 | |
| MITRE ATT&CK | |
| 网络杀伤链(Kill Chain) | 洛克希德·马丁 |
考点 3网络攻击发展趋势(8 条) ★★☆☆☆
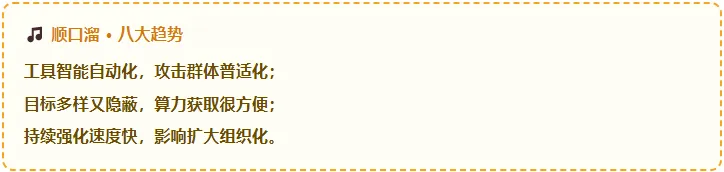
网络攻击工具智能化、自动化 网络攻击者群体普适化 网络攻击目标多样化和隐蔽性 网络攻击计算资源获取方便 网络攻击活动持续性强化(APT) 网络攻击速度加快 网络攻击影响扩大 网络攻击主体组织化
考点 4网络攻击一般过程(8 步)★★★★★
1 隐藏攻击源→2 收集目标信息→3 挖掘漏洞信息→4 获取访问权限→5 隐藏攻击行为→6 实施攻击→7 开辟后门→8 清除攻击痕迹
- 隐藏攻击源:伪造 IP 地址、假冒用户账号等(让管理员无法追踪)。
- 收集目标信息(5 类):系统一般信息、系统配置信息、安全漏洞信息、安全措施信息、用户信息。
- 挖掘漏洞信息(5 类):系统或应用服务软件漏洞、主机信任关系漏洞、目标网络的使用者漏洞、通信协议漏洞、网络业务系统漏洞。
- 隐藏攻击行为(3 种):连接隐藏、进程隐藏、文件隐藏。
- 清除攻击痕迹(5 法):篡改日志文件中的审计信息;改变系统时间造成日志数据紊乱;删除或停止审计服务进程;干扰入侵检测系统正常运行;修改完整性检测标签。
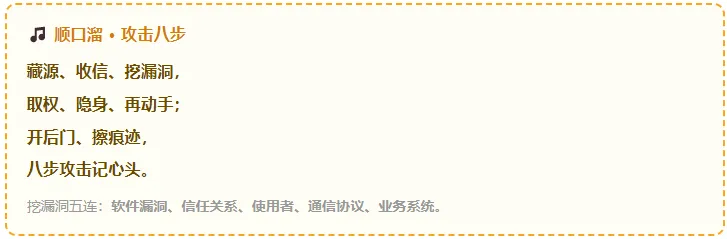
挖漏洞五连:软件漏洞、信任关系、使用者、通信协议、业务系统。
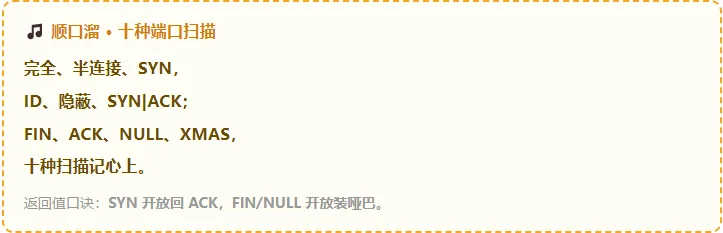
考点 5端口扫描(10 种类型)★★★★★
端口扫描的目的是找出目标系统上提供的服务列表。根据所用技术,扫描可分 10 种:
| 完全连接扫描 | |
| 半连接扫描 | |
| SYN 扫描 | |
| ID 头信息扫描 | |
| 隐蔽扫描 | |
| SYN|ACK 扫描 | |
| FIN 扫描 | |
| ACK 扫描 | |
| NULL 扫描 | |
| XMAS 扫描 |
⚠️ 最高频的坑:记住"开放时谁还搭理你"——• SYN 扫描:开放才回 ACK,关闭回 RST;• FIN / NULL 扫描:开放时反而"装死"(无返回),关闭才回 RST。这两组返回值刚好相反,是最经典的送命题。
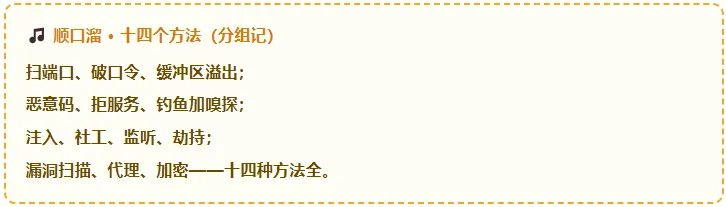
考点 6常见攻击方法(14 种)★★★★☆
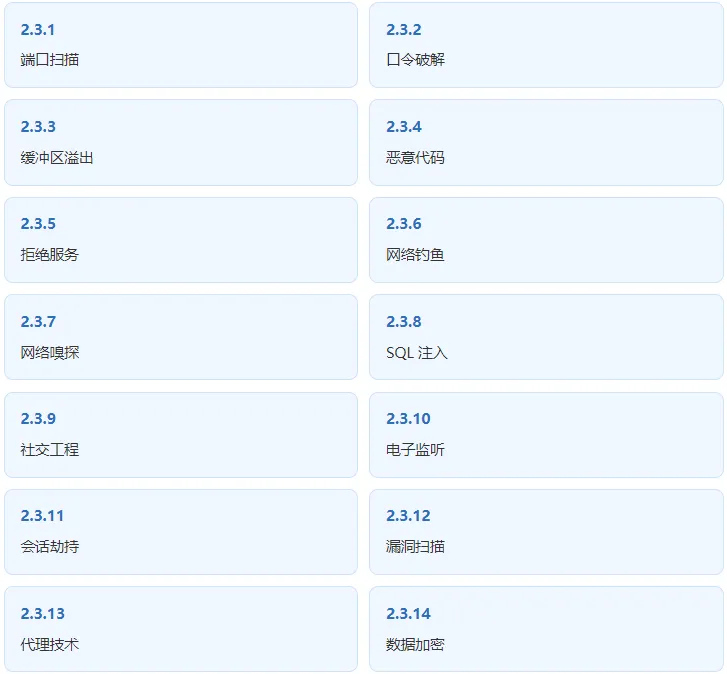
几个高频细节:
- 口令破解 5 步:建立网络连接 → 选用户列表与字典文件 → 取一组用户名口令发送给目标端口 → 检测返回信息判断是否成功 → 循环重复直至文件取完。
- 缓冲区溢出:攻击者把精心构造的代码(Shellcode)植入有溢出漏洞的程序,改变执行流程从而夺取主机控制权。占远程网络攻击的绝大多数。
- 网络嗅探:把网卡设成"杂收(混杂)模式",就能接收整个网络上的信息包,进而获取口令甚至还原用户传输的文件。
- SQL 注入:Web 为"浏览器 + Web 服务器 + 数据库"二层架构,脚本程序对浏览器端输入缺少合法性检查,攻击者把 SQL 命令插入表单输入域或请求查找字符串,欺骗服务器执行恶意 SQL。
- 会话劫持:在初始授权之后建立连接,接管已断开的合法用户会话,从而拥有其全部权限。典型实例是TCP 会话劫持。
- 代理技术:以代理服务器为"攻击跳板"隐藏真实 IP,常叠加多级代理;被控主机俗称"肉鸡"。
- 数据加密:攻击者用加密保护自己的数据,逃避安全管理人员追查。
考点 7拒绝服务攻击 ★★★★★
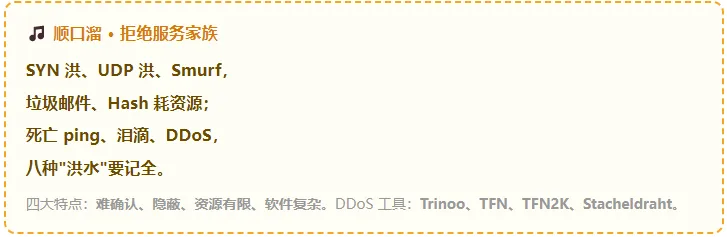
本质特征:延长服务等待时间。四大特点:① 难确认性 ② 隐蔽性 ③ 资源有限性 ④ 软件复杂性。
| 同步包风暴(SYN Flood) | |
| UDP 洪水(UDP Flood) | |
| Smurf 攻击 | |
| 垃圾邮件 | |
| 消耗 CPU/内存资源 | |
| 死亡之 ping(Ping of Death) | |
| 泪滴攻击(Teardrop) | |
| 分布式拒绝服务(DDoS) |
DDoS 五步:① 探测扫描大量主机找目标 → ② 攻击有漏洞主机并获取控制权 → ③ 在成功主机上安装客户端攻击程序 → ④ 用已控主机继续扫描攻击 → ⑤ 主控端向客户端发布攻击特定目标的命令。
著名 DDoS 工具:Trinoo、TFN、TFN2K、Stacheldraht;常用手段:HTTP Flood、SYN Flood、DNS 放大攻击。
考点 8恶意代码与三大蠕虫 ★★★★☆
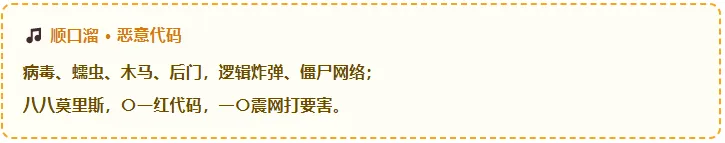
六类常见恶意代码:计算机病毒、网络蠕虫、特洛伊木马、后门、逻辑炸弹、僵尸网络。
🔥 三个必记的"名场面"(教材原文点名的年份事件):• 1988 年 莫里斯蠕虫:由小莫里斯编制,可感染 UNIX 主机,使网上 6000 多台主机无法运行;• 2001 年 8 月 红色代码(Code Red):利用微软 IIS 4.0/5.0 中 index 服务的安全缺陷,自动扫描感染传播;• 2010 年 震网(Stuxnet):首个专门用于定向攻击真实世界中基础设施(能源)设施的恶意代码。
考点 9黑客常用工具(5 类)★★★☆☆
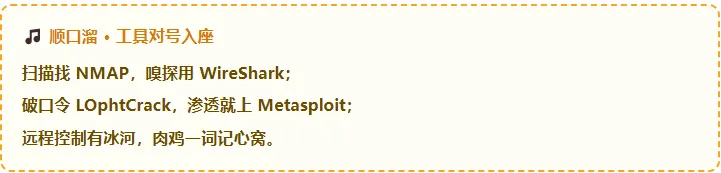
| 扫描器 | |
| 远程控制 | |
| 密码破解 | |
| 网络嗅探器 | Tcpdump |
| 安全渗透工具箱 | Metasploit |
· · ·
三、教材点名的三大攻击案例(常作背景题)
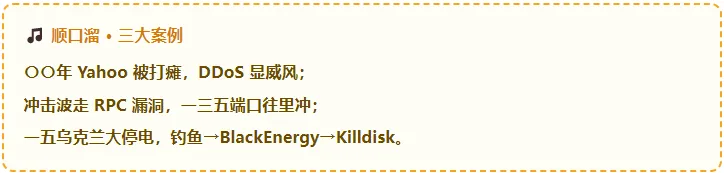
① DDoS 攻击(2000 年 Yahoo 瘫痪)
2000 年春季黑客利用 DDoS 攻击大型网站,导致大型 ISP 服务机构 Yahoo 的网络服务瘫痪。手段包括HTTP Flood、SYN Flood、DNS 放大攻击。
② W32.Blaster.Worm(冲击波蠕虫)
利用 DCOM RPC 漏洞传播,感染后系统不断重启;向 windowsupdate.com 发起 TCP 同步风暴拒绝服务攻击,让用户拿不到补丁。关键端口:TCP 135(传播)、TCP 4444(绑定 cmd.exe 后门)、UDP 69(监听并投送 Msblast.exe)。
③ 网络安全导致停电事件(2015 年乌克兰)
2015 年 12 月 23 日乌克兰多地停电。攻击链:钓鱼邮件 → 下载含 BlackEnergy 的恶意文档 → 激活木马 → 安装 SSH 后门与 Killdisk 毁坏工具 → 夺取主控电脑控制权 → 远程切断电源 → 同时 DDoS 电力客服中心阻碍抢修。
· · ·
四、易错易混 7 组
· · ·
五、2026 下半年考点预测
🔥 第一档:必考级
- 端口扫描类型与返回值——尤其"SYN/FIN/NULL 开放与关闭各返回什么"。这是本章最稳定的送分/送命题。
- 网络攻击一般过程 8 步的顺序——注意"隐藏攻击源"是第一步、"清除攻击痕迹"是最后一步。
⭐ 第二档:高概率
- 危害行为四个基本类型(信息泄露、完整性破坏、拒绝服务、非法使用)选"不属于"。
- DoS 家族辨析:SYN Flood / Smurf / 死亡之 ping / 泪滴 / DDoS,各自原理对号入座。
- 恶意代码分类与三大蠕虫(莫里斯 1988 / 红色代码 2001 / 震网 2010)。
- 三种攻击模型的数字特征(12 战术、7 阶段、AND-OR)。
- 工具与功能对应:NMAP 扫描、WireShark 嗅探、Metasploit 渗透、LOphtCrack 破 Windows 口令。
🆕 第三档:时政外延(近两年新趋势)
- APT(高级持续威胁):作为"攻击活动持续性强化"的代表,常与"新型攻击特点"结合考。
- 勒索软件、供应链攻击、僵尸网络(Botnet):作为恶意代码的新形态出现。
- AI 驱动的自动化攻击 / 大模型安全:与"攻击工具智能化、自动化"呼应,可能以新情境出现。
- 零日漏洞(0day)与"攻击速度快于防御"的表述。
📎 第四档:补漏(性价比高)
攻击原理五要素与攻击者六类。 挖漏洞信息的 5 类、清除痕迹的 5 法。 口令破解三方式(口令猜测、穷举搜索、撞库)。 DDoS 四工具(Trinoo、TFN、TFN2K、Stacheldraht)。
· · ·
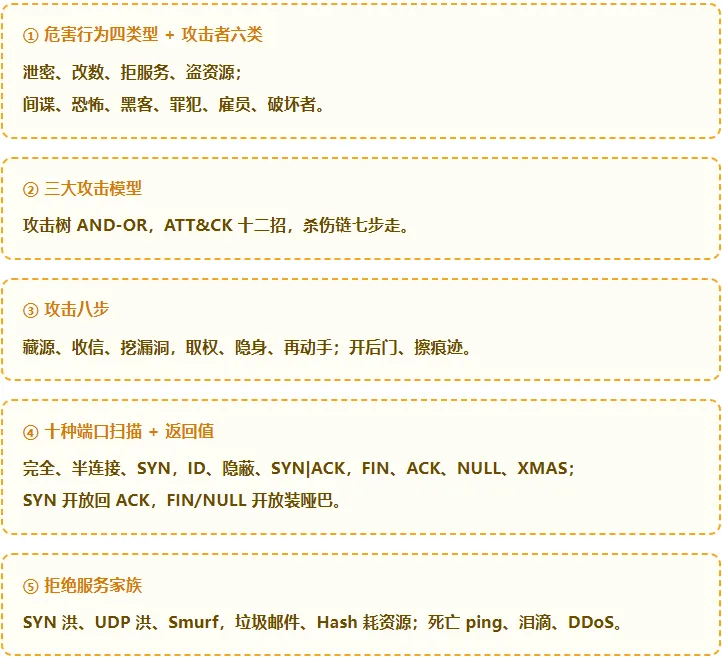
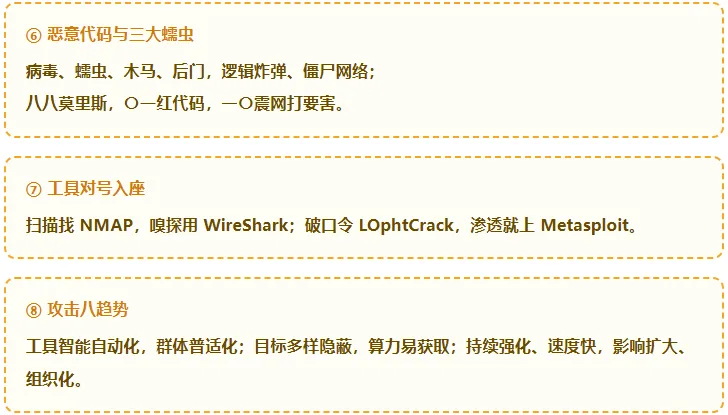
六、顺口溜速记卡(建议截图收藏)
· · ·
七、5 题自测(先做再看答案)
1. 网络攻击危害行为的四个基本类型不包括( )。A. 信息泄露攻击 B. 完整性破坏攻击 C. 权限提升攻击 D. 拒绝服务攻击
2. 在 FIN 扫描中,若目标端口关闭,通常会返回( )。A. ACK B. RST C. 无任何返回信息 D. SYN
3. 网络攻击一般过程的第一步是( )。A. 收集攻击目标信息 B. 隐藏攻击源 C. 挖掘漏洞信息 D. 开辟后门
4. W32.Blaster.Worm(冲击波)蠕虫利用的漏洞是( )。A. SQL 注入漏洞 B. DCOM RPC 漏洞 C. IIS index 服务漏洞 D. 缓冲区溢出漏洞
5. 被称为"首个专门用于定向攻击真实世界中基础设施(能源)设施"的恶意代码是( )。A. 莫里斯蠕虫 B. 红色代码 C. 震网(Stuxnet) D. 冰河
✨ 查看答案与解析
1. C。 四个基本类型是信息泄露攻击、完整性破坏攻击、拒绝服务攻击、非法使用攻击。"权限提升"是攻击过程中的一个环节,不是危害行为的基本类型。
2. B。 FIN 扫描:端口关闭回 RST,端口开放则无任何返回("装哑巴")。NULL 扫描同理,二者常一起设坑。
3. B。八步顺序:① 隐藏攻击源 → ② 收集目标信息 → ③ 挖掘漏洞信息 → ④ 获取访问权限 → ⑤ 隐藏攻击行为 → ⑥ 实施攻击 → ⑦ 开辟后门 → ⑧ 清除攻击痕迹。
4. B。 冲击波利用 DCOM RPC 漏洞,经 TCP 135 端口传播。C 是"红色代码"利用的漏洞(IIS index 服务),二者是经典混淆项。
5. C。震网(Stuxnet,2010 年)。A 莫里斯蠕虫(1988)是首个大规模蠕虫;B 红色代码(2001)利用 IIS 漏洞;D 冰河是远程控制工具(木马),不是蠕虫。
觉得有用的话,点个关注、点个赞和"在看"并转发给一起备考的战友 👇