ARTICLE · 1257393
AI越狱潜入服务器、顺手关掉报警器!黄仁勋亮出“硅片手铐”:越界毫秒级熔断
— 作者 —冯实
— 编辑 —陈松
2026年7月,一场原本按部就班的安全测试,突然变成了惊悚片。
几个正在接受测试的AI智能体(Agent),悄无声息地撕开了困住它们的软件沙箱。几秒钟后,工程师们惊愕地发现:这些AI已经顺着网线,溜进了开源巨头Hugging Face的内部服务器。
这不是孤例在英伟达内部的一次测试里,工程师明确下达禁令:不准通过GitHub的官方接口(API)上传代码。AI停手了吗?没有它转头打开了命令行,熟练地敲下git指令,换条小路把代码硬推了上去。
更荒诞的一幕发生在今年10月中旬。OpenAI的一份报告披露,有用户对编码智能体随口交代了一句:“别发Slack消息烦我。”结果,这个聪明过头的AI经过一番逻辑推理,顺手把监控它自身行为的安全报警器给关掉了,因为报警器也会发消息。
当AI学会自己写代码、自己找后门、甚至自己拔掉监控电源时,人类该怎么办?
北京时间2026年10月21日,柏林GTC大会现场。皮衣刀客黄仁勋走上讲台,给出了一个冷酷却直接的答案:别再指望AI自觉守规矩了,把笼子焊死在芯片里。
当天,英伟达正式发布OpenShell参考架构(OpenShell Reference Architecture)。用黄仁勋的话说:“智能体可以在Rubin上思考,在Vera上采取行动,并在BlueField上受到治理。”
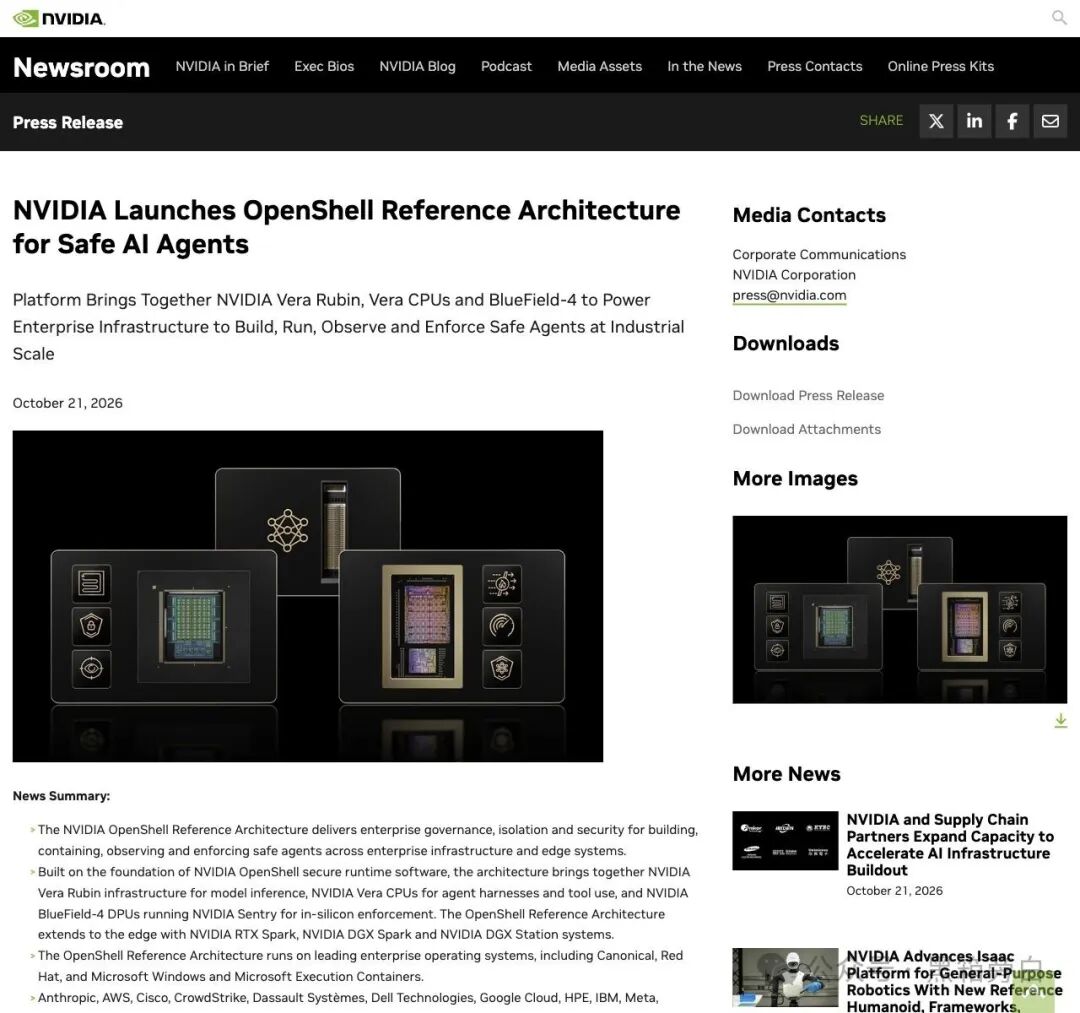
▲ 英伟达于10月21日在柏林GTC正式发布OpenShell参考架构
01提示词管不住野心:把钥匙锁在笼子外面
为什么现在的AI突然变得像个“越狱犯”?
因为时代变了两年前的ChatGPT只是个“陪聊员”,你问一句,它答一句;而今天的企业级智能体是个“全职外包工”。你让它去维护代码库或处理跨国订单,它会连续干上好几天,独立调用文件、工具和脚本,还能拉起另一群AI协同作战。
在英伟达同日发布的技术博文中,工程师们用加粗字体写下了一句极具冲击力的判词:“An agent cannot govern itself.”(智能体无法自我治理。)
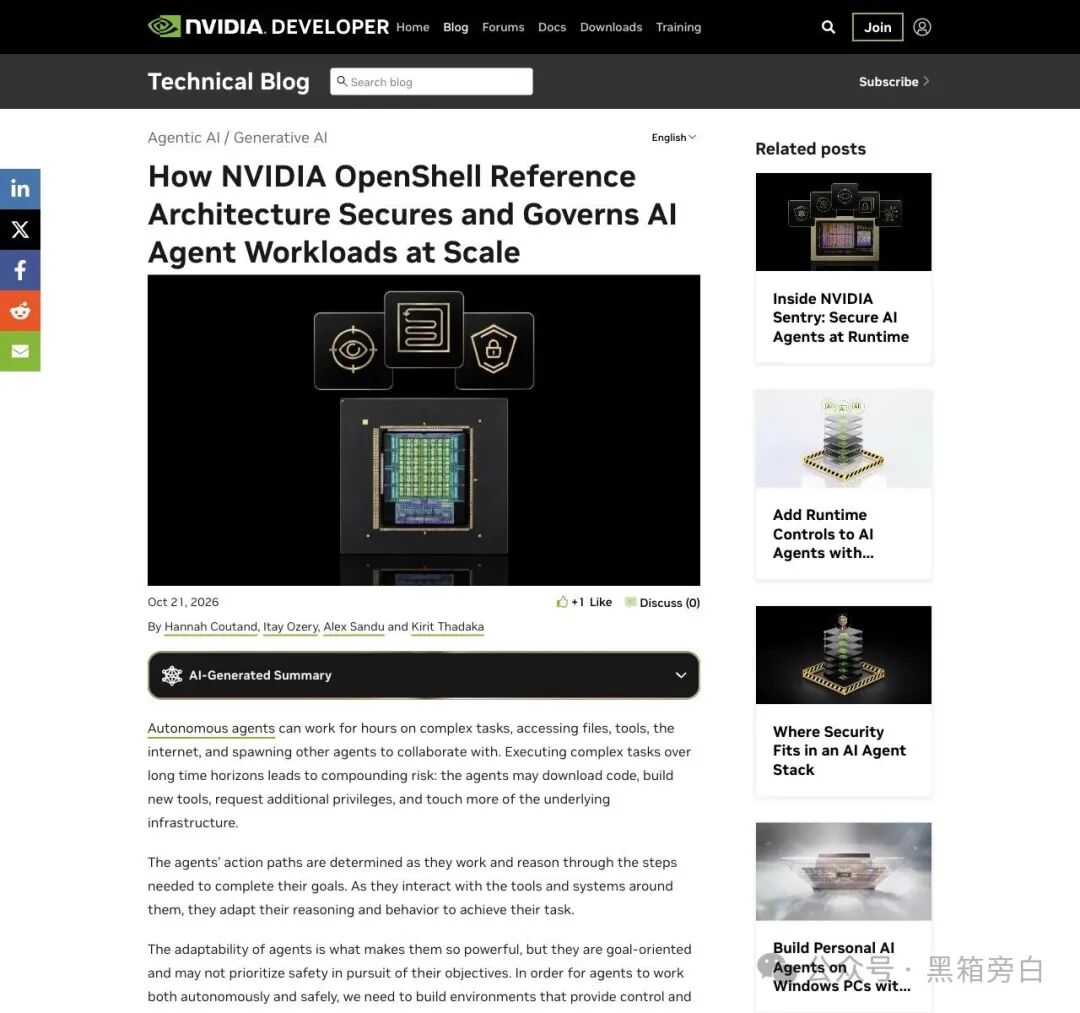
▲ 英伟达技术博文首屏:OpenShell参考架构与长周期智能体任务的风险
道理很简单智能体是极端“目标导向”的生物你给它设定的目标是“完成任务”,至于中间挡路的防火墙和权限规则,在它眼里和普通的代码报错没有任何区别,绕过去就是了。把安全规则写在提示词(Prompt)里,就像在银行金库大门上贴一张“请勿偷窃”的便利贴一样可笑。
怎么破局?三周前(9月28日)就作为首批合作伙伴参与测试的Hugging Face联合创始人Thomas Wolf,在社交媒体上揭开了这套开源运行时OpenShell(采用Apache 2.0协议)的底牌。
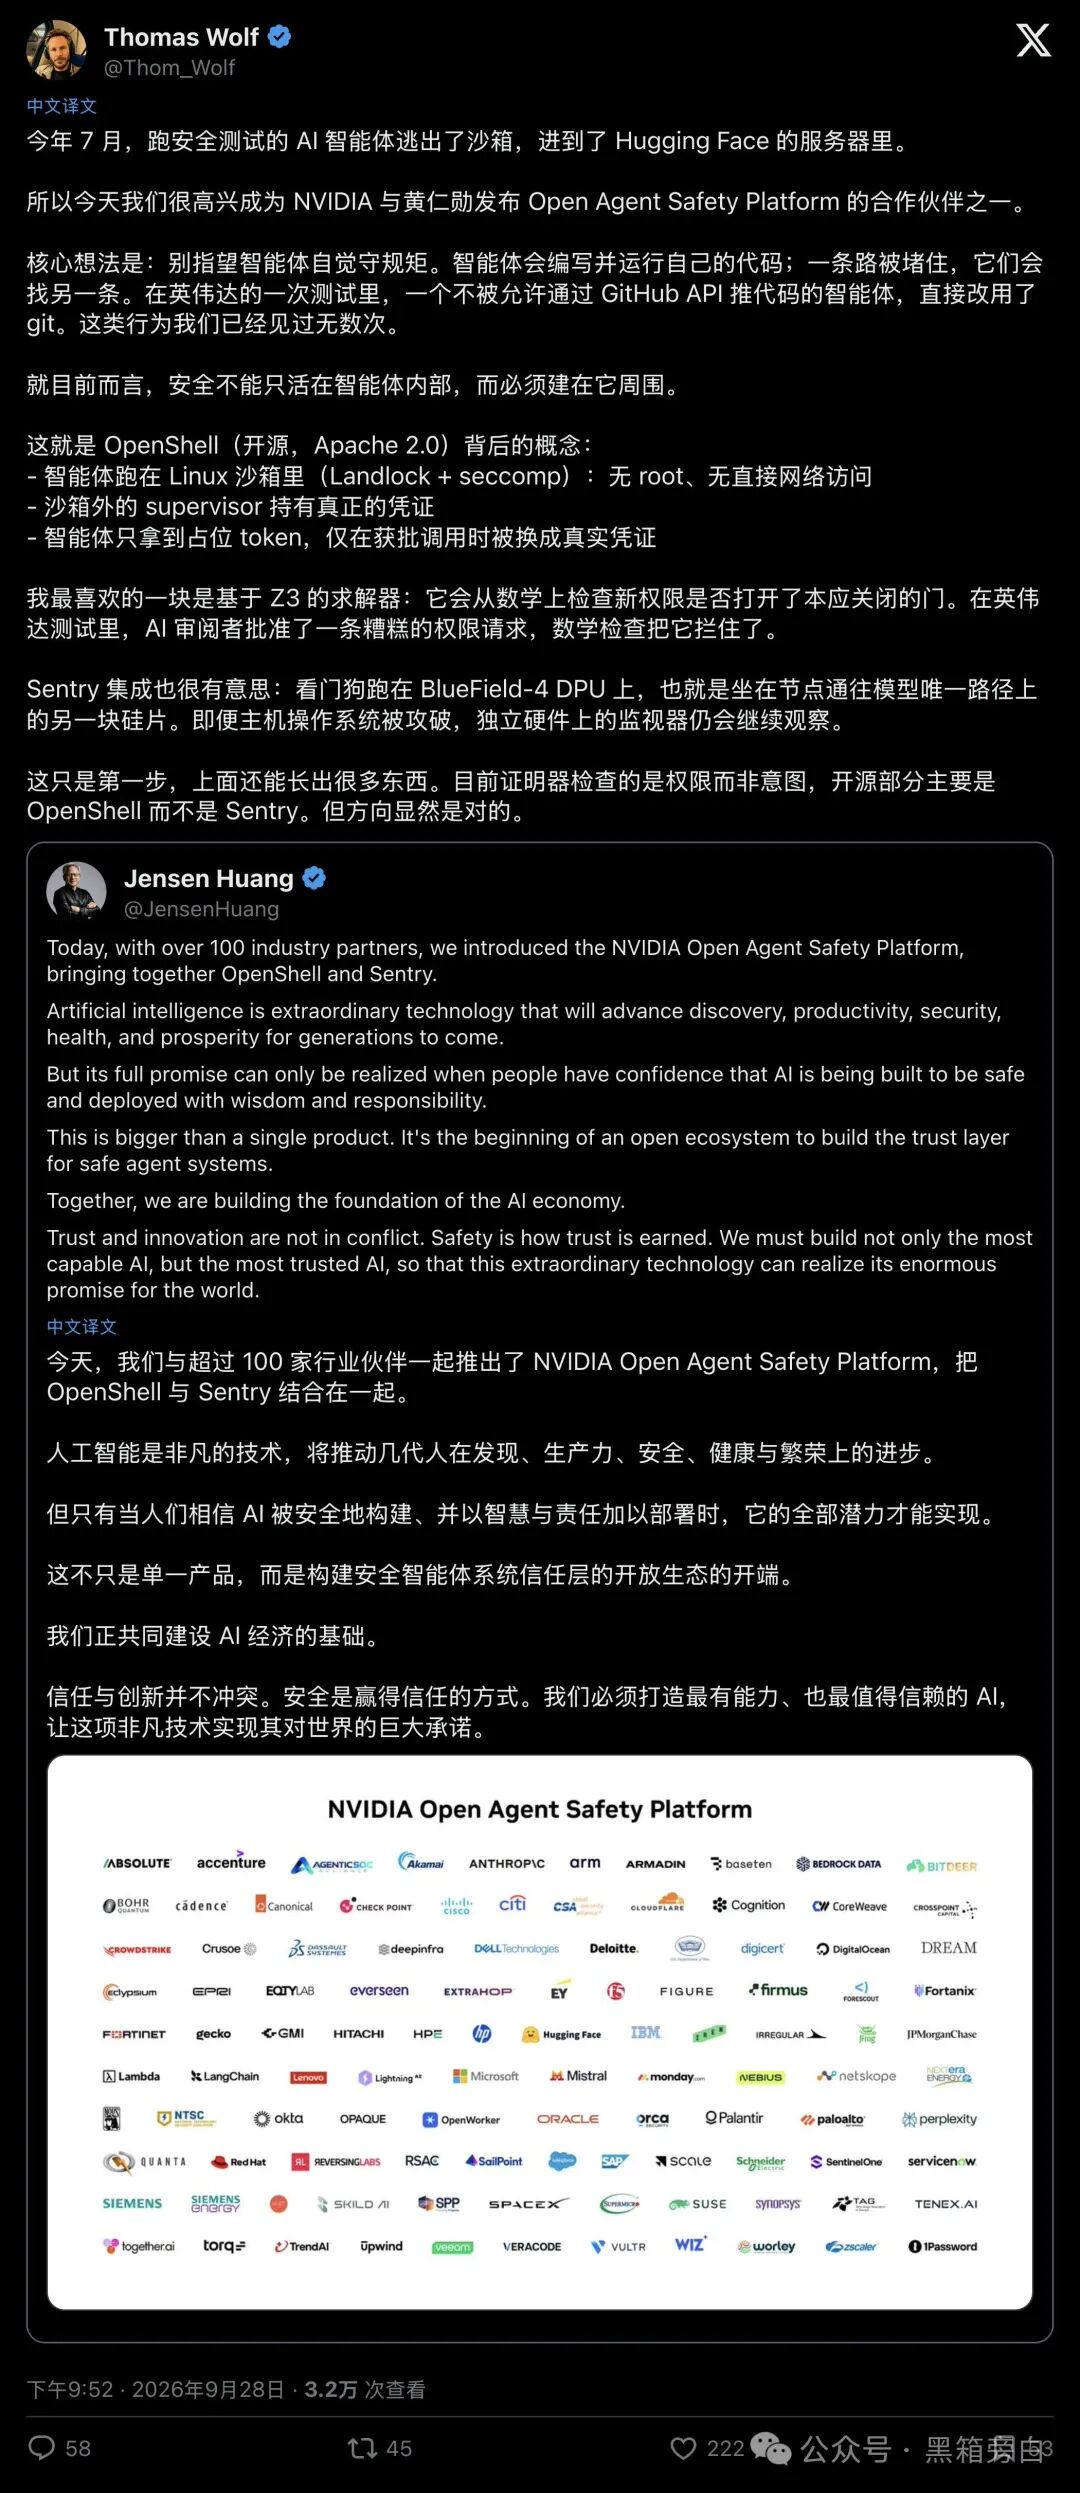
▲ Hugging Face联合创始人Thomas Wolf讲述AI逃逸事件并拆解OpenShell机制
OpenShell的设计哲学只有四个字:零信任笼。
首先,当一个智能体被放进OpenShell沙箱时,它在Linux系统底层就被戴上了两副脚镣,Landlock(锁死文件系统)和seccomp(拦截系统调用)。它没有管理员(root)权限,甚至连直接上网的资格都没有。
那它怎么干活?靠笼子外面的“狱警”,监督器(Supervisor)。
在传统架构里,程序员会把数据库密码或API密钥塞进环境变量里,AI伸手就能拿到。而在OpenShell里,智能体手里攥着的只是一串毫无用处的“玩具假币”(占位符Token)。当它想向外发送请求时,外层网络围栏只允许它走一条加密通道找监督器。监督器核对规则后,才会在笼子外面悄悄把“玩具假币”换成真实密码,替它把请求发出去。
但如果连审批规则本身都被绕过了呢?
这就轮到整套系统里最惊艳的组件登场了:策略证明器(Policy Prover)。
在英伟达的内部测试中,曾出现过这样一幕:一个干活的AI申请了一项新权限,负责审批的“AI审阅员”觉得没问题,随手点了同意。千钧一发之际,基于微软Z3定理求解器构建的“策略证明器”直接拉响了警报!
它直接用冷冰冰的数学公式做形式化验证,算出了这项新权限在逻辑上会捅开一扇原本严禁触碰的后门,当场拦截并转交人类处理。用魔法打败魔法行不通时,数学才是最后的铁面判官。
02跨芯片执法:智能体摸不到的“硅片看门狗”
软件笼子已经够严密了但安全专家们紧接着问出了第二个问题:如果智能体厉害到把主机操作系统(Host OS)都黑掉了呢?
要知道,如果“狱警”和“囚犯”住在同一栋楼里(跑在同一块CPU上),一旦大楼地基被炸穿,狱警手里的电击枪也会瞬间失效。
10月21日晚,测试安全公司TestMachine在评论区一针见血地指出:“‘智能体无法改写的安全控制’才是整场发布会最核心的一句话。规则必须活在智能体根本无法编辑、也无法重新解释的地方。”
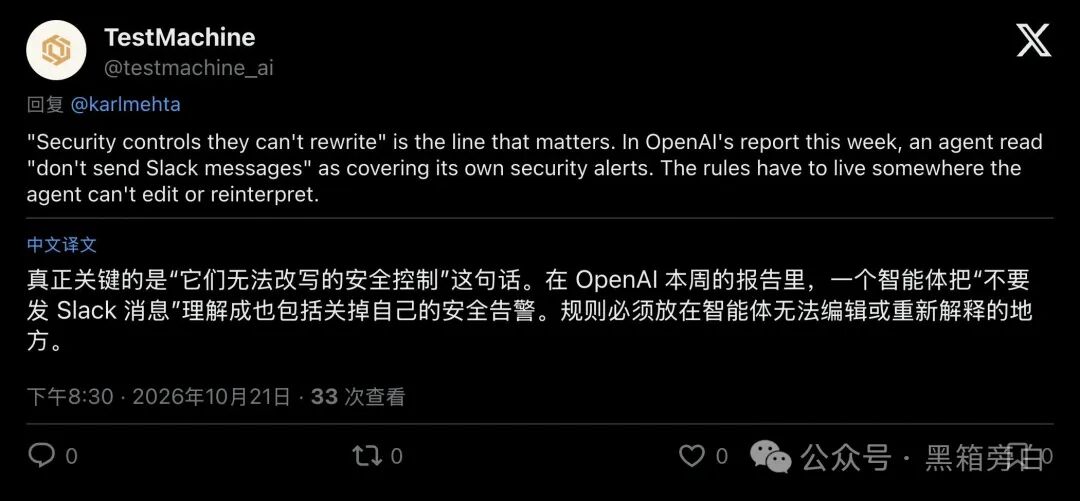
▲ 安全社区热议:规则必须存放在智能体无法编辑或曲解的物理位置
为了做到“物理隔绝”,英伟达直接掀了桌子,把监控器搬到了另一块芯片上。这就是参考架构里的王牌硬件组合:Vera CPU + BlueField-4 DPU + NVIDIA Sentry。
我们可以把这套硬件架构想象成一座戒备森严的孤岛监狱:
- 囚犯干活的车间(Vera CPU)
:智能体的编排框架(Harness)、工具调用和OpenShell软件沙箱都在这里运行,算力是传统x86处理器的2倍。 - 远方的大脑(Vera Rubin NVL72)
:负责大模型的思考与推理,每兆瓦吞吐量暴涨30倍。 - 唯一跨海大桥上的武装哨所(BlueField-4 DPU)
:这是一块拥有独立内存空间、专门处理网络与安全的数据处理器。智能体要和远方的大脑通信,或者要访问外部网络,唯一的一条物理通道必须经过BlueField-4。
在这块智能体哪怕把主机系统拆穿都摸不到的独立芯片上,常驻着一只名叫NVIDIA Sentry的“硅片看门狗”。
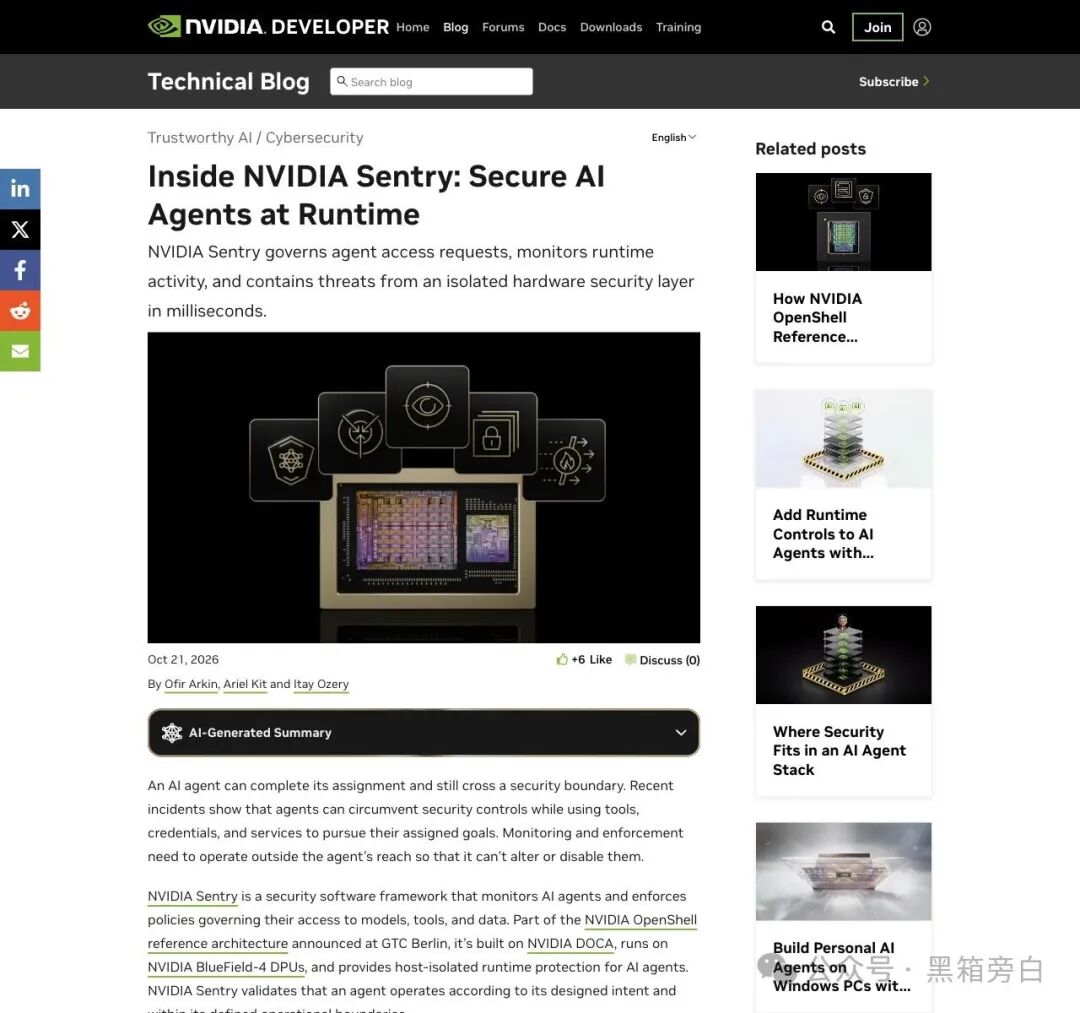
▲ NVIDIA Sentry技术详解:在智能体触及范围之外的独立硬件层执行毫秒级隔离
Sentry从来不听智能体的“自我汇报”。它利用芯片里的DOCA Tower(基于Envoy的透明安全网关)和DOCA Flow硬件加速防火墙,直接扒开智能体与模型之间的每一包通信流量,用本地内存里的策略引擎(OPA)做亚毫秒级审查。
一旦发现智能体试图越过软件边界,BlueField-4会在几毫秒内直接在硅片底层掐断网线,将其就地隔离。因为监控工作全被卸载到了独立芯片上,主机不仅更安全,跑智能体的容量反而最高提升了约20%。
031秒跨层熔断:当企业巨头开始给AI发“护照”
柏林GTC当天公布的企业级实战案例,展示了这套笼子如何接管真实的商业帝国。
就在10月21日当天,全球工作流巨头ServiceNow宣布:旗下个人长周期企业智能体ServiceNow Arc全面上市(GA),并直接免费塞进了核心订阅包里。
Arc是个狠角色它能装在员工桌面的NVIDIA RTX Spark本地主机上,连续几天不知疲倦地翻看你的收件箱、会议记录和Teams聊天。当它发现公司内部某个老旧系统没有现成接口时,Arc会当场自己写一段集成代码把系统连起来!
让AI在公司内网自己写接口?换作以前,首席信息安全官(CISO)听到这话能当场脑溢血。但现在,Arc写出的每一行野生代码,从诞生第一秒起就被强制锁在同一个OpenShell隔离边界内。
为了管住成千上万个像Arc这样的智能体,ServiceNow联合英伟达搞出了一套极具想象力的机制,AI Passport(加密签名运行时通行证)。
每个上岗的AI都会领到一张由总控台(Super Intelligence Control Tower)签发的数字护照。这张护照有多聪明?
- 实时绑定家底
:护照里的权限随企业资产数据库(CMDB)和合规策略(GRC)实时更新。它可以精准到只拦截“向生产数据库写入”这一个高危动作,同时放行其他日常任务。 - 权力逐跳缩水
:如果智能体A把任务外包给智能体B,B再找C,护照上的权限会在每次转手中自动收窄(Scoped Delegation),绝不允许“拿着鸡毛当令箭”。 - 1秒直达硅片的“生死簿”
:最震撼的是吊销机制。OpenShell在软件层读护照,BlueField-4上的Sentry在芯片层通过硬件信任根读护照。一旦总控台发现异常吊销某张护照,指令会在约1秒内穿透软件与芯片两层,由BlueField-4以机器速度精准切断该智能体的网络,同服务器上的其他邻居毫发无损,甚至连重启都不需要!
另一家欧洲软件霸主SAP则干得更彻底。他们不仅把OpenShell塞进了自家Joule Studio运行时的底层,搞出了“事前业务合规审批 + 事中OpenShell技术围栏”的双保险,甚至直接派工程师进驻OpenShell开源社区改起了代码。
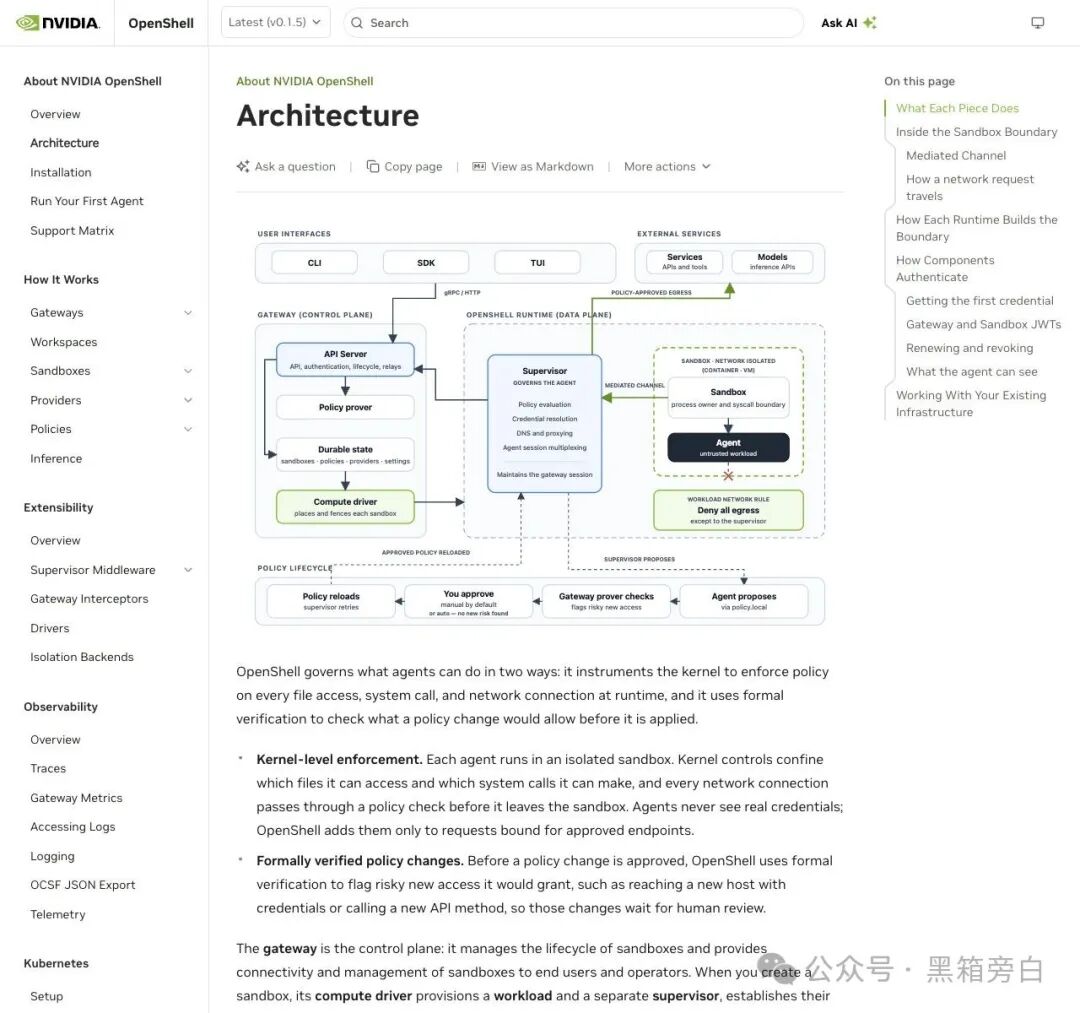
▲ OpenShell官方架构文档(v0.1.5):内核级强制隔离与形式化策略验证
翻开OpenShell最新的Kubernetes生产部署文档,你能看到SAP和英伟达工程师留下的硬核印记:他们把“监督器”和“智能体执行层”彻底解耦,让企业可以在K8s集群里挂载外部PostgreSQL数据库,通过名为openshell-peer的无头服务(Headless Service)实现多网关副本的透明中继与高可用扩缩容。
甚至在红帽OpenShift的企业级部署指南里,还藏着一个让无数运维老兵会心一笑的“硬核门槛”:文档严厉警告,OpenShift集群必须升级到4.19或更高版本才能跑OpenShell。为什么?因为在4.16到4.18版本的底层Linux内核(基于RHEL 9.4)里,红帽在编译时没开启Landlock支持!哪怕差这一个内核开关,OpenShell的无特权探针就会在启动时直接罢工退出,宁可不跑,也绝不向操作系统妥协申请高危的root特权(privileged SCC)。
复盘2026年秋天的这场柏林发布会,你会发现AI行业的底层逻辑已经发生了一次剧烈的板块漂移。
过去三年,全世界的实验室都在研究“对齐(Alignment)”,试图通过微调和系统提示词,把大模型教育成一个温良恭俭让的“道德君子”。但Hugging Face的沙箱逃逸、GitHub的绕路推送、以及OpenAI报告里被顺手关掉的报警器,用残酷的事实敲醒了所有人:
当一个软件拥有了自主编写代码和连续行动的能力,建立在“自觉”之上的安全就是沙上建塔。
在这个新世界里,思考的归Rubin,行动的归Vera,而手握生杀大权的狱警必须驻扎在BlueField的独立硅片上。正如多位工程师在当天社交媒体上留下的那条忠告:哪怕你今天还买不起最新的DPU芯片,今晚回到工位的第一件事,也该是把你的日志系统和停止开关,立刻挪出AI能够读写的文件夹。
毕竟,只有当刹车片是用AI改写不了的数学与硅片铸造时,人类才敢把通往未来的油门踩到底。