ARTICLE · 1287315
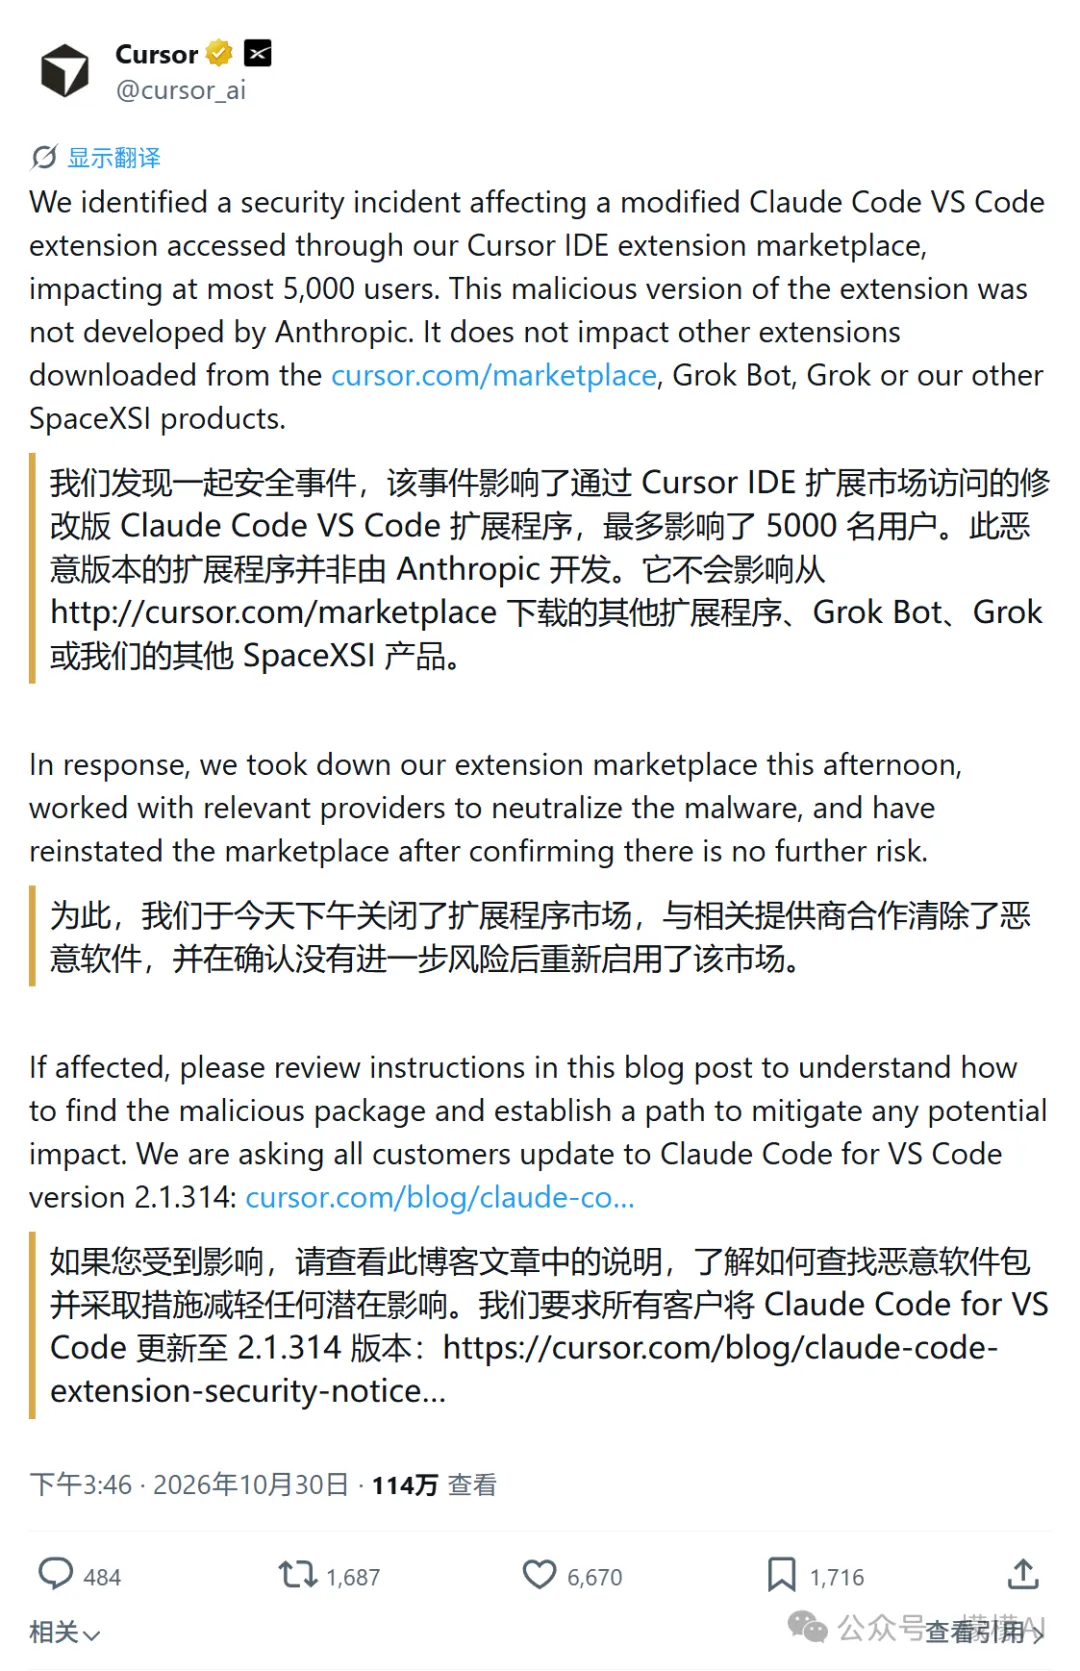
Cursor 官方商城被人塞了个后门插件,11 小时 5000 个开发者中招
一个叫 Claude Code 的插件,在 Cursor 的官方插件商城里,被挂上去卖了 11 个小时。
它不是 Anthropic 发的。
Cursor 自己在 10 月 29 日的安全公告里写得很清楚,被改过的版本是 2.1.312 和 2.1.313,Windows 和 macOS 都受影响,时间是太平洋时间凌晨 2 点 27 分到下午 1 点 35 分。
换算过来是北京时间 29 日下午五点半到 30 日凌晨四点半,正好是一批人加班写代码的时段。
媒体给出的估算是最多约 5000 名开发者下载过。
整套动作藏得很省事。攻击者没动扩展原有的功能代码,只在 extension.js 文件开头插了一个加载器。装完就自己跑起来,不需要你使用这个插件,也不需要跟它对话。
它先收集一堆东西,主机名、用户名、系统、架构、家目录路径、工作目录、Git 里配的邮箱、公网 IP,还有环境变量的名字。
注意最后一项,是名字,不是值。
然后它干一件事,往你的 authorized_keys 里塞一把公钥,钥匙的名字叫 svc-telemetry,再试着打开本机 SSH、开一条反向隧道,让外面的人能连进来。
为了让这条隧道活得久一点,它还在系统里埋了东西。
macOS 上写的是一个启动项,名字叫 com.apple.sysmond。这个命名借了苹果自家的监控进程,混在系统文件里不太显眼。Windows 上建了一个叫 SysMon 的计划任务,失败就退回启动脚本。
后台脚本大约每 60 秒重试一次连回来。
这套东西最后大概率没成。公告里写了两处明显的错,macOS 上它没带权限去执行检查命令,Windows 上它调了 Unix 的 shell,路径写成 /bin/sh。
没有管理员权限,本机的 SSH 服务根本起不来,隧道也就连不上。
但它已经把钥匙插进锁孔了。
Cursor 的处理算是利索。下架恶意版本,把整个插件市场临时关掉排查,确认没有别的插件被动过,轮换了密钥,还协同托管商把攻击者的服务器下线了。
卸载扩展不一定够,payload 会自己落一套独立的持久化脚本,扩展删了它还在跑。
自己查一下很简单,在终端里看看 authorized_keys 这个文件里有没有 svc-telemetry 这串词。macOS 的那个目录是家目录下的 .ssh 文件夹,Windows 除了家目录,还要多看一眼 ProgramData 下 ssh 的 administrators_authorized_keys。
有的话再去看 macOS 的 LaunchAgents 有没有 com.apple.sysmond,Windows 的任务计划里有没有 SysMon。
那这事跟不做开发的咱有啥关系?
关系在,AI 工具现在都要装插件、接外部服务,等于你把电脑的一部分权限交给了它。插件市场是官方开的,审核是官方做的,可最后那一下仍然是别人递过来的东西。
下次装任何 AI 插件之前,多花十秒看看发布者是谁,是不是那个官方账号。
有人可能会问,官方商城都出事,那还能信谁。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~