ARTICLE · 1053454
真正的安全来源于管理,而非AI工具
真正的安全来源于管理,而非AI工具跑政企客户,有个现象越来越普遍。 坐下来聊方案,聊到AI办公,对方信息科的负责人往往摆摆手:"这个我们暂时不考虑,数据安全过不了关。" 话还没说完,旁边业务部门的同事手机响了——微信提示音。他当着我的面点开,是同事发来的一份 Excel,里面是他们单位的客户台账。他转手又转发给了另一个人。 一边担心AI"把数据传到云上",一边用个人微信满天飞工作文件。这不是个别现象,这是当下很多单位的真实状态。 怕AI的人,脑子里通常有个画面:文件往对话框里一扔,就"上传到人家的服务器"了,从此这份文件就不属于自己了。 这个画面,对网页版AI可能成立,但对WorkBuddy这类桌面智能体,是不准确的。 它的工作方式是这样的:软件装在你自己电脑上,读的是你指定的文件夹,干活在你本机干,生成的报告、表格、PPT也直接存在你本机。整个过程中,唯一离开你电脑的,是发给大模型进行推理的那段文字——走加密通道,用完即走。文件原文根本不会被打包上传。 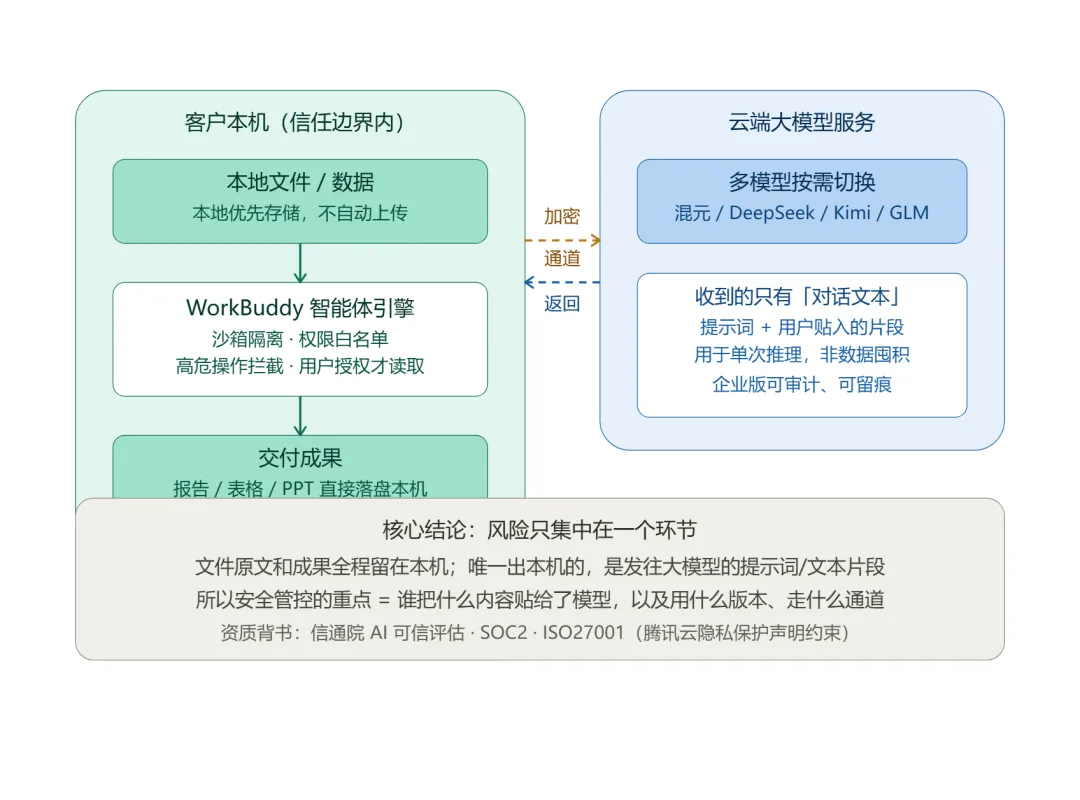
打个比方:它更像一个坐在你工位上的助理,你递给他一页纸让他参考,而不是把整个档案柜搬走。 但我必须说句公道话:客户的担心也不是全无道理,只是担心错了地方。 真正的问题出在版本上。 现在很多单位是什么状态呢?员工自己注册个个人版账号,自己掏钱或者免费用,拿来写材料、做表格、分析数据。单位呢?不知道谁在用,不知道用了多少,更不知道员工往对话框里贴了什么内容。员工哪天离职了,账号跟着人走,里面沉淀的东西也一起带走。 个人版是好工具,但它是"属于员工个人的工具"。单位对个人版的使用,零可见、零管控、零审计。 这才是政企客户真正该解决的事——不是"用不用AI",而是"AI使用要不要纳入组织管理"。 我一般会跟客户算三笔账。 第一笔,现状账。不管单位买不买,员工其实已经在用了。你越禁,他越用个人的、单位的视线之外的工具,最后形成一大片"影子IT"。与其装作没看见,不如摆到台面上管起来。 第二笔,对比账。用个人微信传一份客户资料,文件原文躺在别人手机里,可以被无限转发,没有任何记录。用受管控的AI工具处理同一份资料,出本机的只是文本片段,全程留痕可查。哪个风险大,一目了然。 第三笔,管理账。企业版和个人版差的不是几个功能按钮,是底层定位:一个服务个人,一个服务组织。企业版有管理后台,谁在用、用了多少、用在哪里,清清楚楚;有行为、权限、网络三层防护;可以签合同级的保密和数据处理协议,明确数据不用于模型训练;员工离职,账号和知识资产留在组织里。 一个月198块钱一个人,买的不是软件,是"可控"两个字。 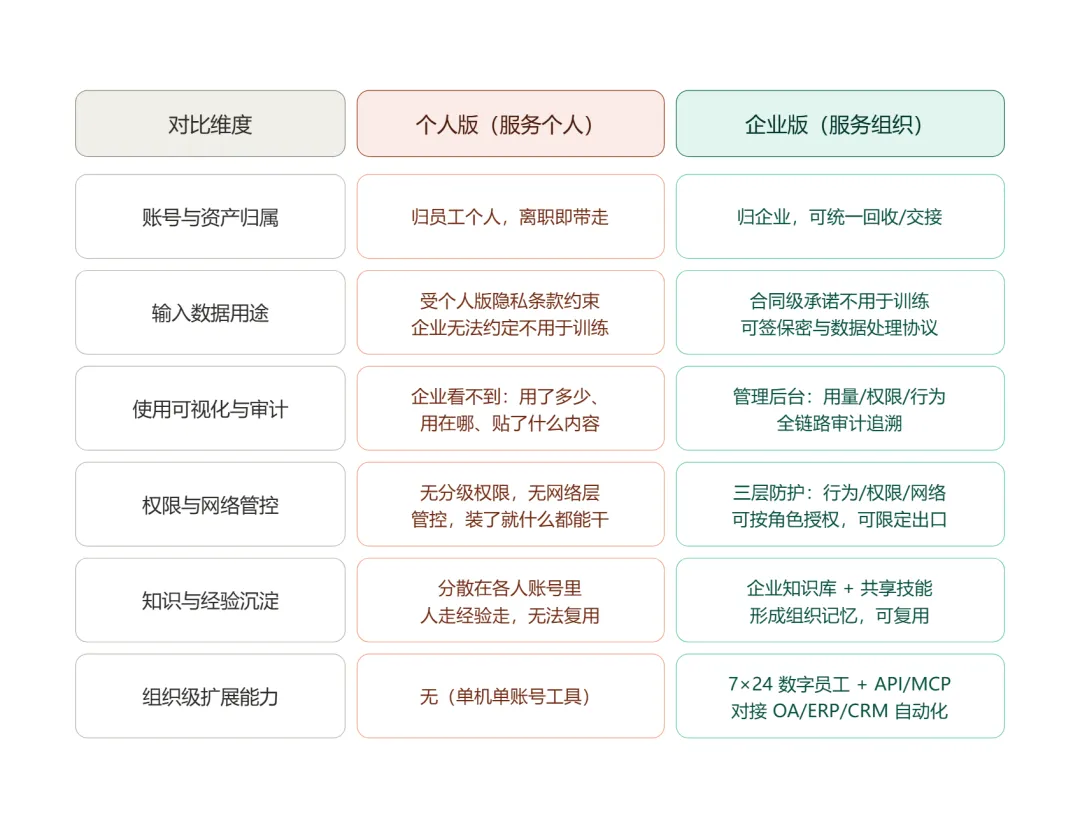
AI进办公室这件事,已经不是"要不要"的问题,而是"怎么管"的问题。 对政企客户,我的建议就三条:先摸底,看看员工实际在用什么;再定级,哪些资料可以交给AI、哪些必须物理隔离;最后纳管,把分散的个人使用收编成有组织、有审计、有沉淀的集体能力。 安全从来不是"什么都不用",而是"用看得见的方式用"。
大家到底在怕什么
真正的风险,藏在你看不见的地方
堵是堵不住的