ARTICLE · 1219330
基于 Artex 二次开发 AI 代码审计平台,多 Agent 并行审计源码,资产覆盖可视化,SCA 漏洞可达性三步校验
0x01 工具介绍
CodeScan-Artex基于 Artex 进行二次开发,改造为面向企业内部的 AI 静态代码审计平台。依托 LLM 多 Agent 架构研读源码,剥离原有命令执行、出网相关高危能力,仅保留本地源码读取与分析。支持 Jar 包按需反编译、接口资产自动提取、SCA 依赖可达性研判,通过独立 Agent 对漏洞进行三态复核降低误报。内置资产探索可视化图谱,完整留存审计推理痕迹,支持多账号权限隔离与人在环路交互,私有化部署,适用于 Java 项目代码安全自查。
注意:现在只对常读和星标的公众号才展示大图推送,建议大家把渗透安全HackTwo"设为星标⭐️"否则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能介绍
✨核心特点
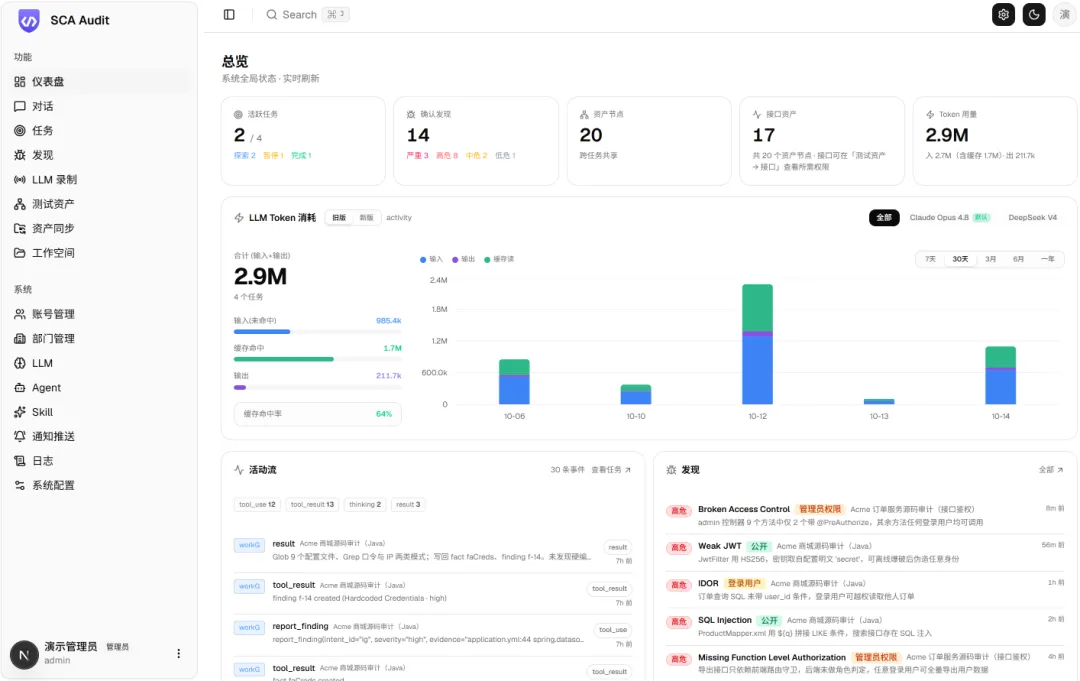
仪表盘(总览 / Token 消耗 / 活动流)
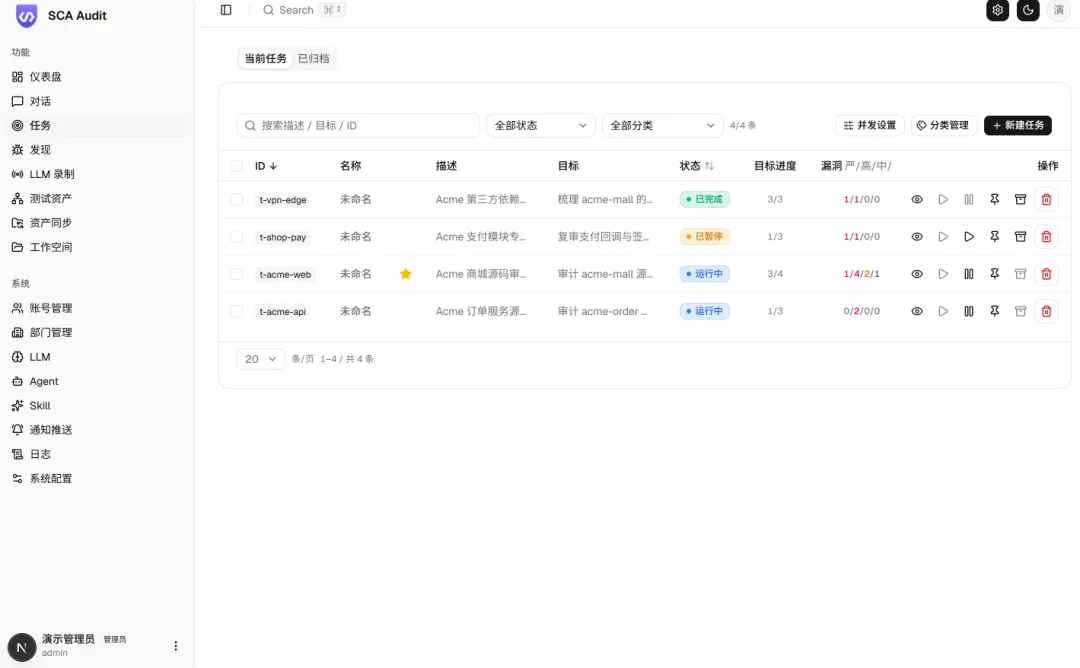
任务列表
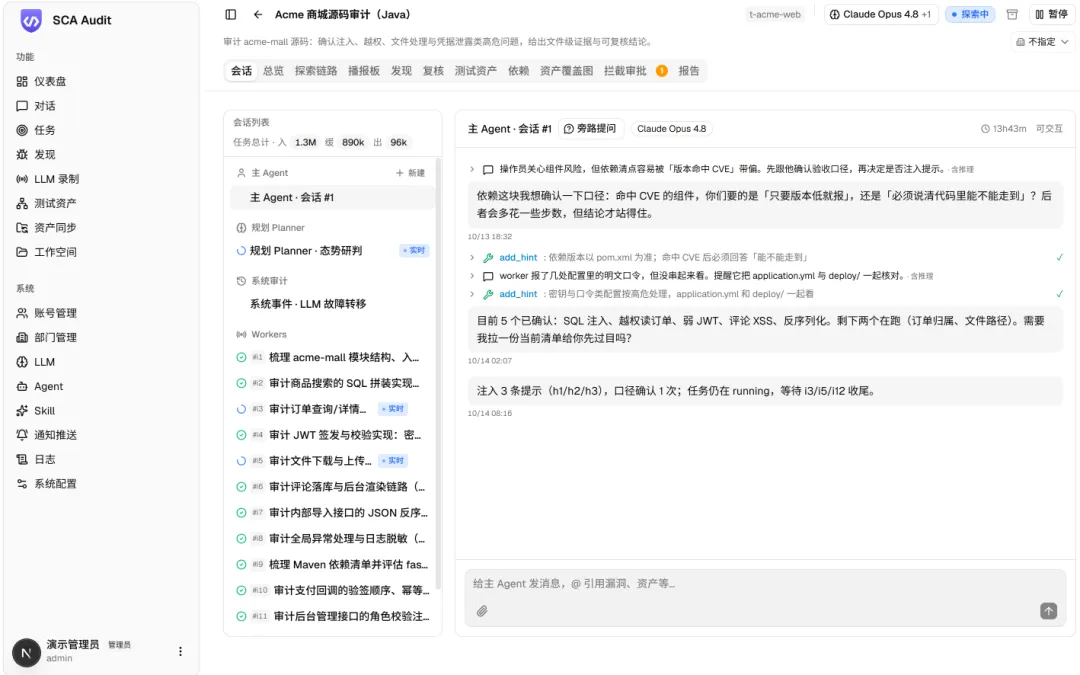
任务 · 执行过程(会话 / 工具调用)
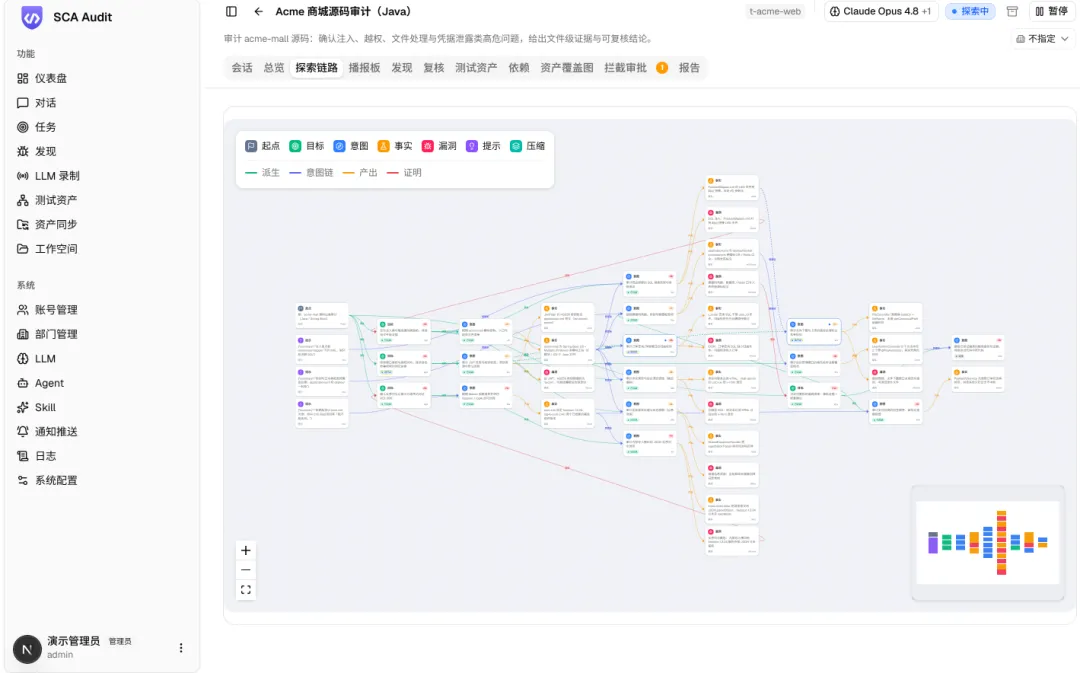
探索链路(意图 · 事实 · 漏洞血缘)
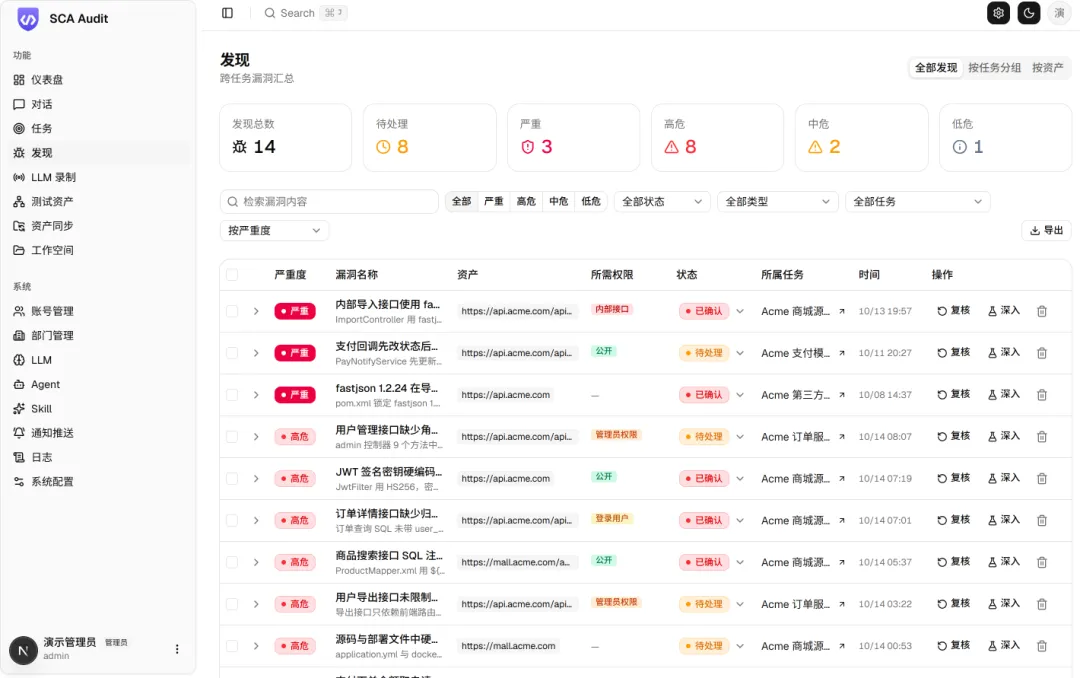
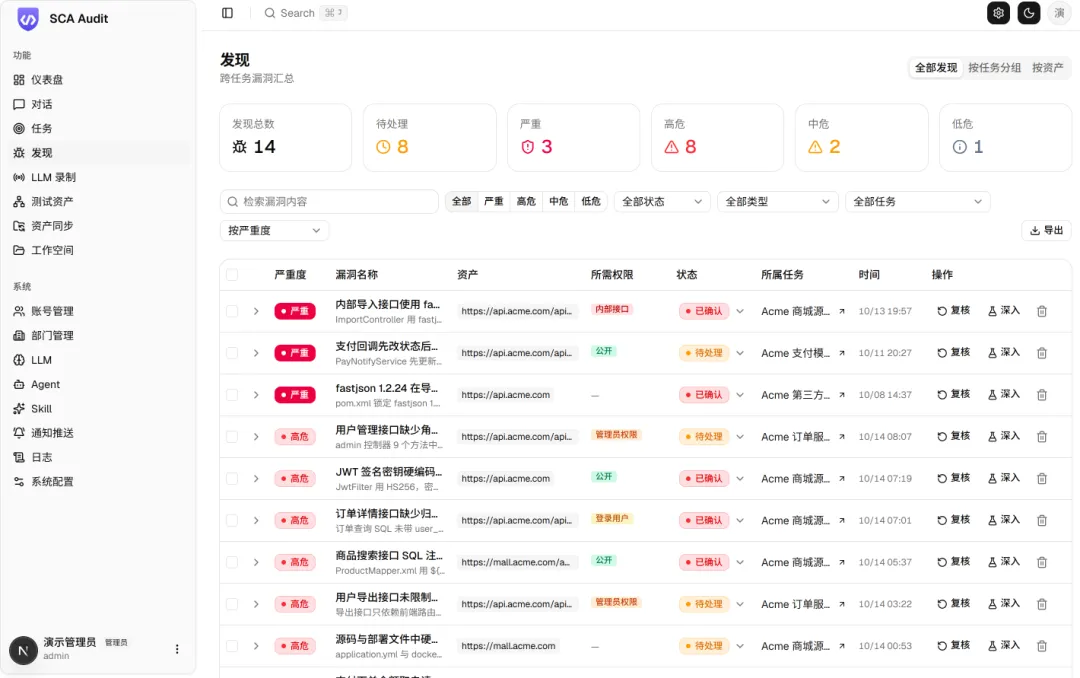
发现(跨任务漏洞汇总 · 按严重度 / 任务分组)
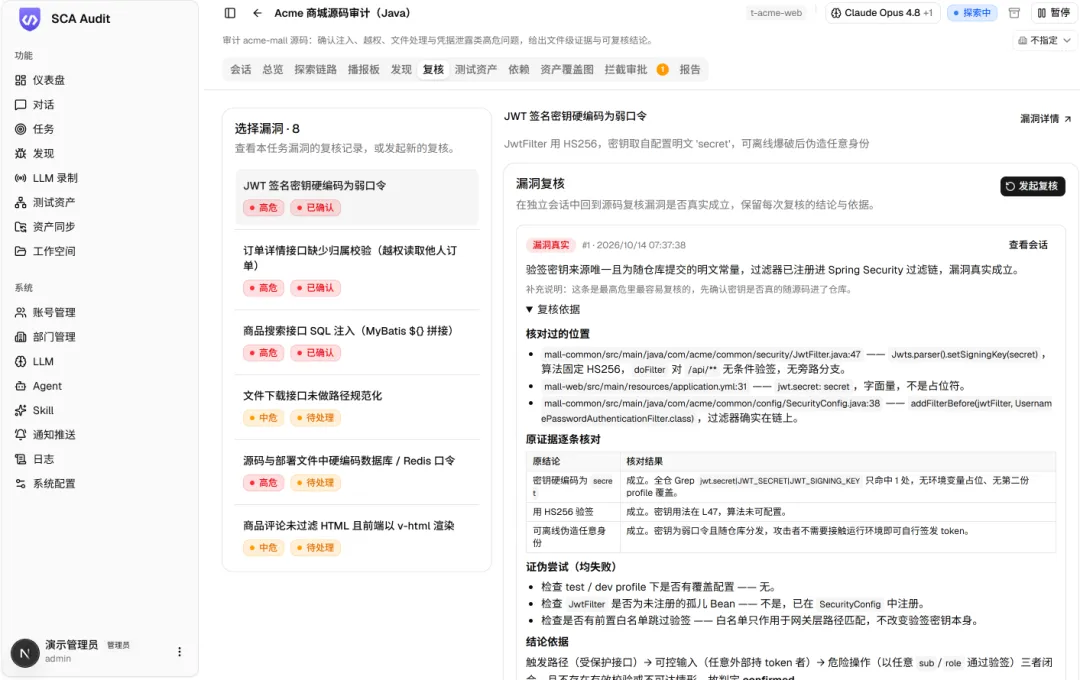
漏洞复核(三态结论 + 逐条核对依据)
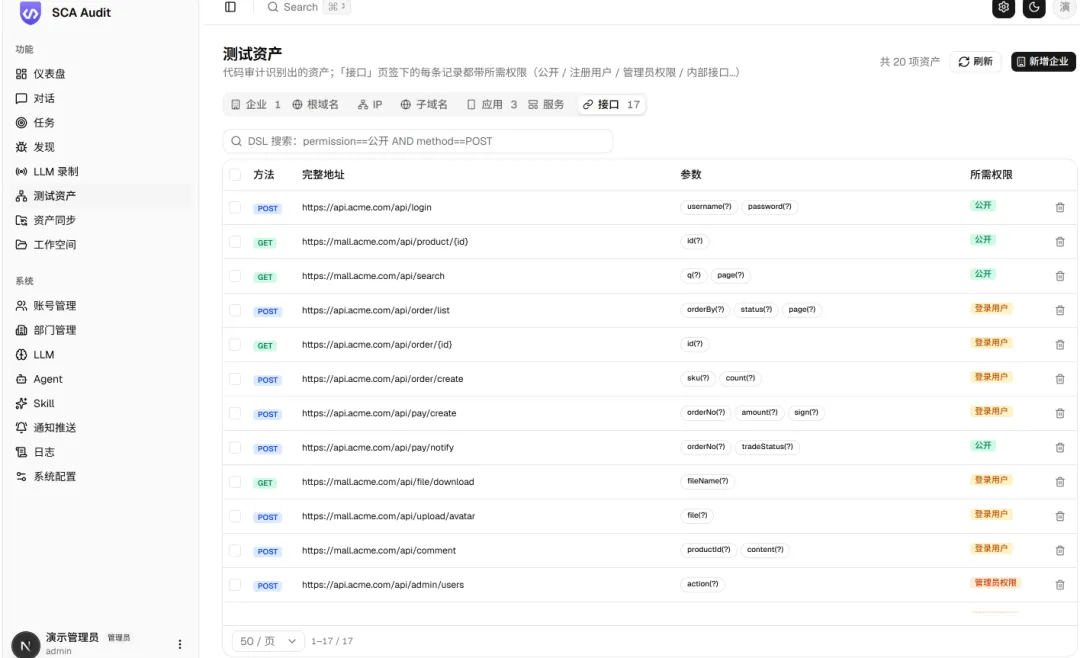
测试资产 · 接口与所需权限
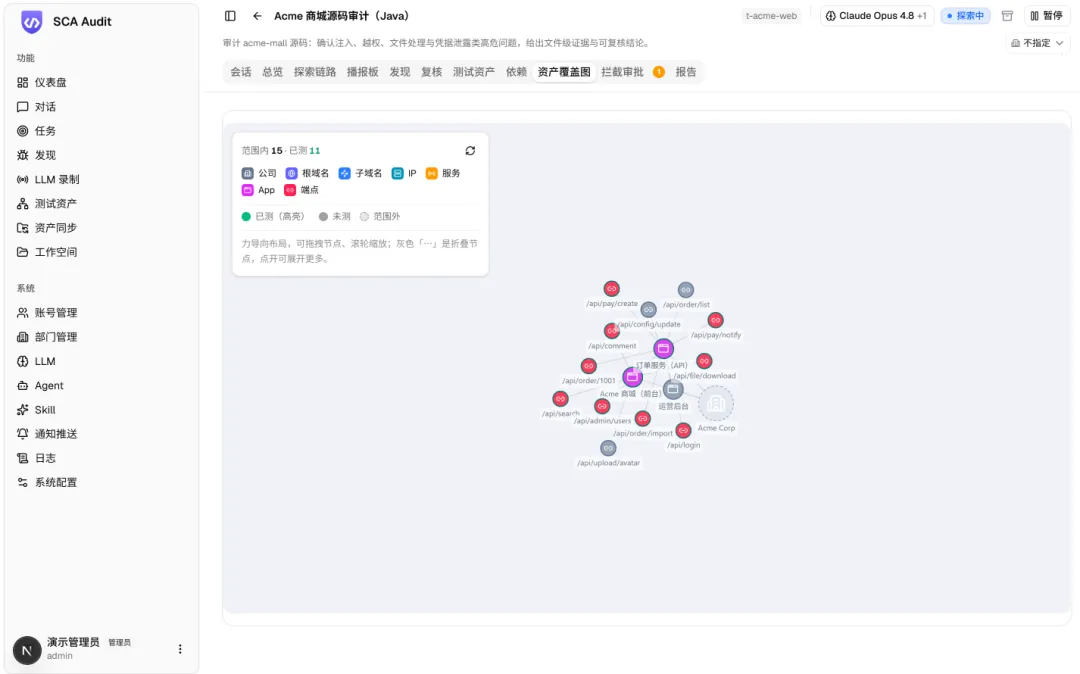
资产覆盖图(力导向 · 已测高亮 · 节点折叠)
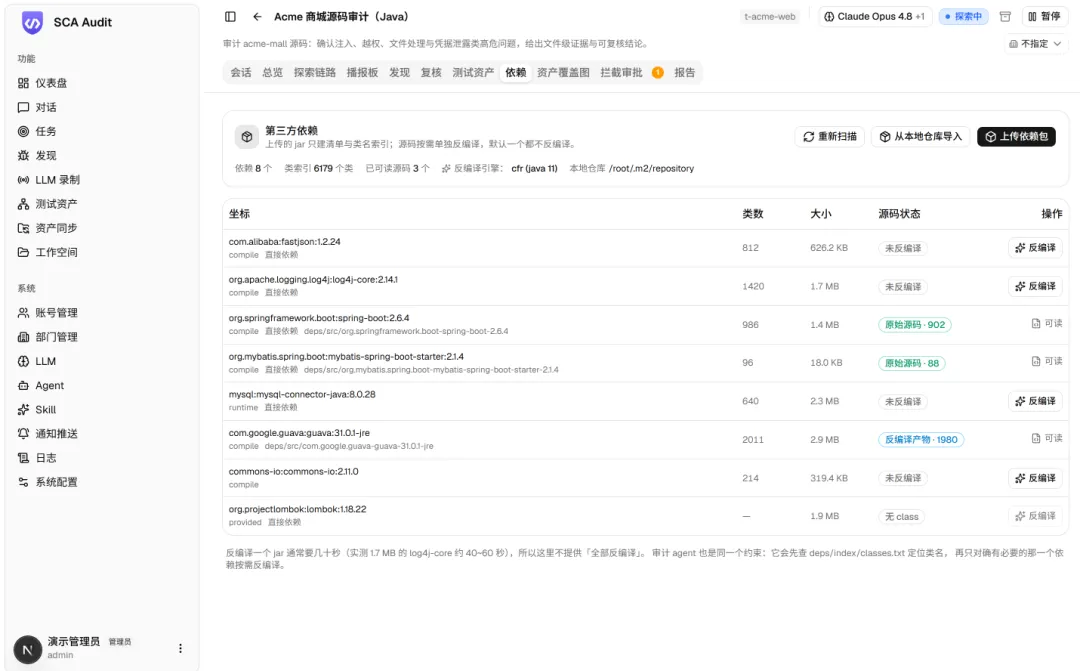
第三方依赖(清单 / 类名索引 / 按需反编译)
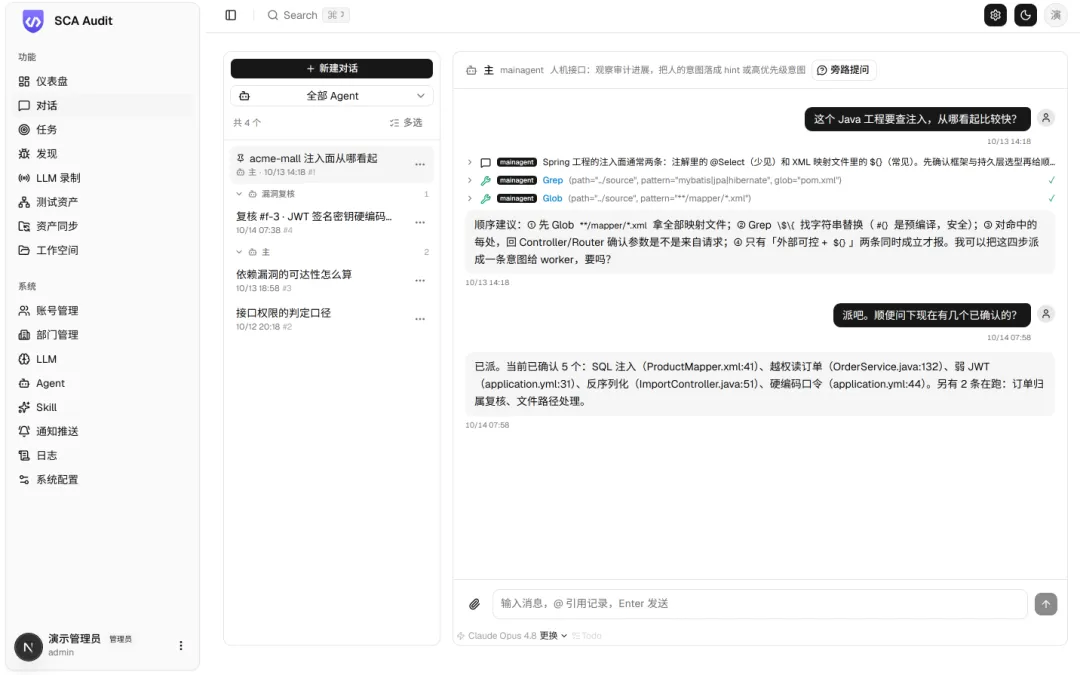
人在环路对话
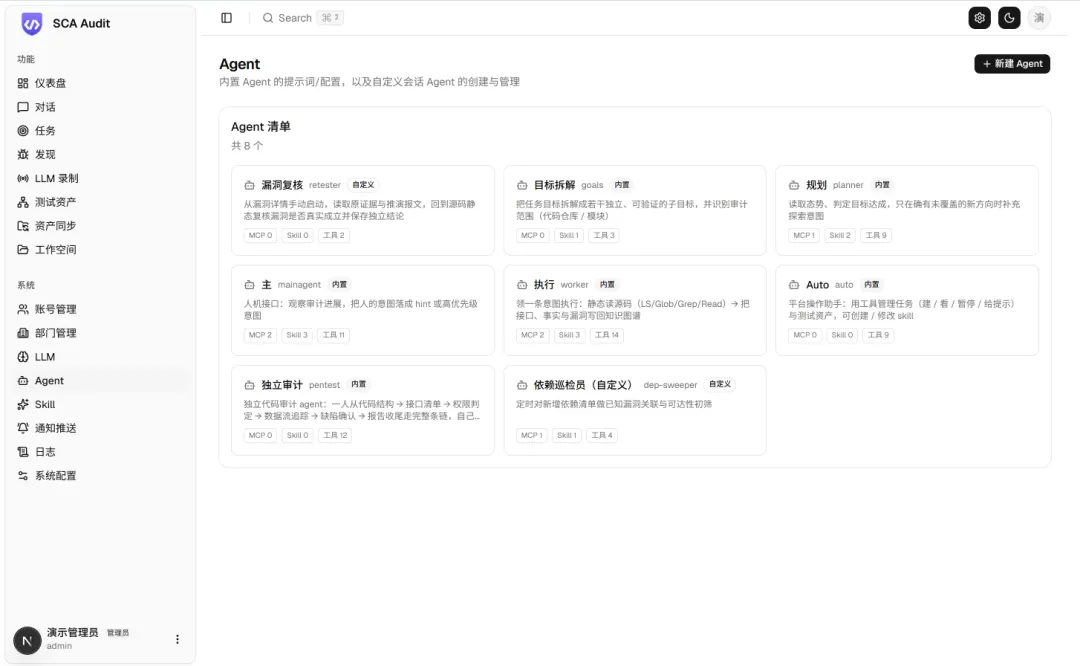
Agent 管理(提示词 / 工具 / 技能可见性)
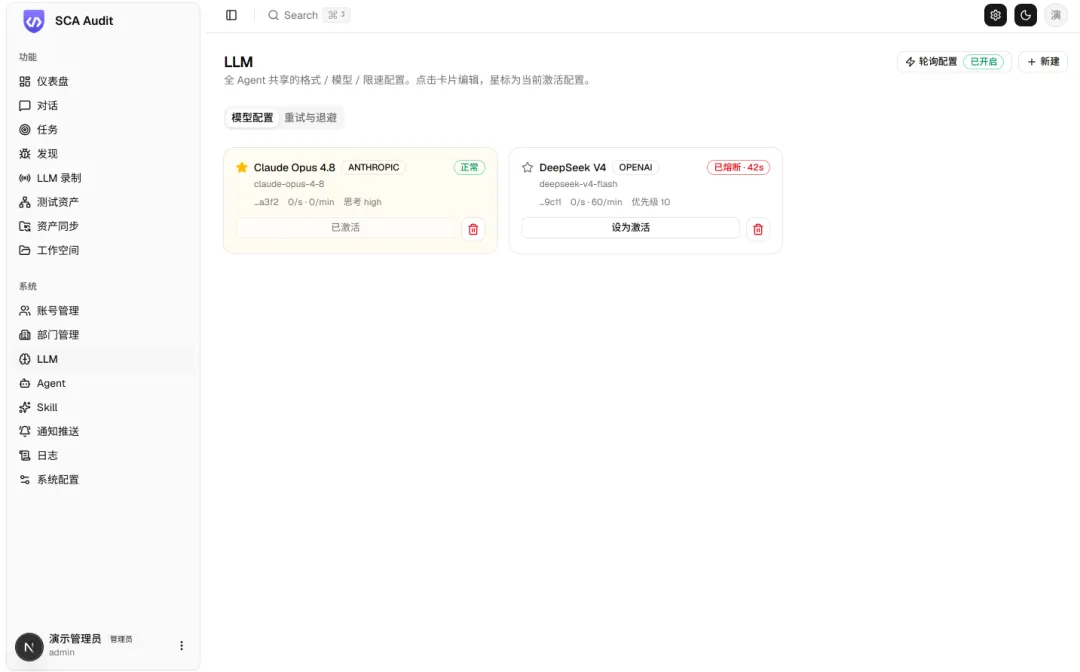
LLM 配置(多档位 · 轮询与退避)
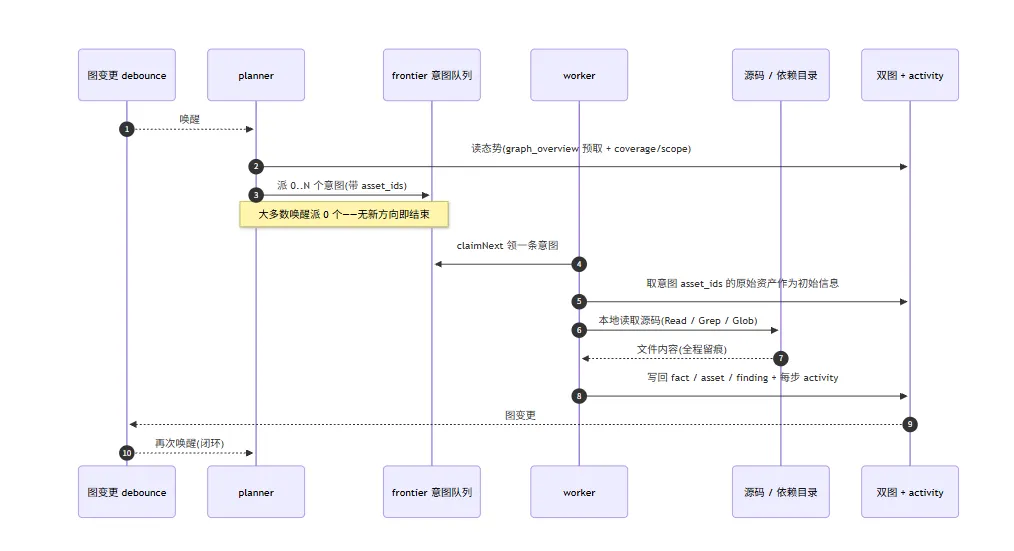
一次审计是怎么跑的
0x03 更新介绍
会话已选定 LLM 配置、但全局无激活配置时,发送消息被「LLM 未配置,无法对话」误拦:发送前检查与实际执行的配置解析逻辑不一致,现统一为「会话/Agent 绑定优先,全局兜底」;无法对话的提示按状态细分(无配置 / 有配置未激活 / 未指定)。企业归属重算被单行脏数据打挂:assets.ip 存了主机名时 a.ip::inet 抛 22P02,导致新增/修改企业范围与删除企业整条回滚;改用安全转换 try_inet(),非法值跳过而非中断;无法解析的 ip 会明确提示是哪些资产(含 id 与取值)并写入日志。任务测试范围的 IP/CIDR 匹配同步改用 try_inet(),替换原先只检查字符集的正则守卫(abc.def 这类全 hex 主机名此前会漏过并触发同样报错)。任务列表改按任务 id 降序(最新在前),消除同刻创建的任务因时间戳相同、配合轮询与内存 map 随机遍历导致的排序抖动。
0x04 使用介绍
📦安装与使用指南
一键安装脚本
cd ARTEX./install.sh
脚本自动检测并安装 Docker,提供两种运行模式:
Docker 全容器部署:设置 Postgres 密码,自动生成环境配置,
docker compose up -d启动本地编译运行:选择数据库,生成配置文件,编译单二进制程序 部署完成访问
http://localhost:7878,首次进入/setup设置管理员密码。
Docker Compose 手动部署
cd ARTEXcp .env.example .env# 修改.env,填写数据库密码、大模型API密钥docker compose up -d
访问 http://localhost:7878,挂载目录持久化技能与审计数据。
预编译二进制包
下载对应系统压缩包,解压得到程序、启动脚本与配置模板。源码编译单二进制
# 前端打包cd web && npm ci && npm run build:static && cd ..cp -r web/out server/webui/dist# 编译内嵌前端的二进制CGO_ENABLED=0 go build -tags embedui -o artex ./cmd/artex./start.sh
跨平台打包 Release
./build.sh --release自动编译 Linux、macOS、Windows 多架构压缩包,增加--upx可压缩二进制(部分环境存在兼容性问题,按需开启)。
0x05 内部VIP星球介绍-V1.5(福利)
如果你想学习更多渗透测试技术/应急溯源/免杀工具/挖洞SRC赚取漏洞赏金/红队打点等欢迎加入我们内部星球可获得内部工具字典和享受内部资源和内部交流群,每天更新1day/0day漏洞刷分上分(2026POC更新至14922+),包含全网一些付费扫描工具及内部原创的Burp自动化漏洞探测插件/漏扫工具等,AI代审工具,最新挖洞技巧、SKILL等。shadon/Hunter/0zone/Zoomeye/Quake/Fofa高级会员/AI账号/CTFShow等各种账号会员共享。详情点击下方链接了解,觉得价格高的师傅后台回复" 星球 "有优惠券名额有限先到先得❗️啥都有❗️全网资源最新最丰富❗️(🤙截止目前已有3000+多位师傅选择加入❗️早加入早享受)
免责声明
获取方法
公众号回复20261021获取下载、回复 加群 获取交流群
最后必看-免责声明
文章中的案例或工具仅面向合法授权的企业安全建设行为,如您需要测试内容的可用性,请自行搭建靶机环境,勿用于非法行为。如用于其他用途,由使用者承担全部法律及连带责任,与作者和本公众号无关。本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用。如您在使用本工具或阅读文章的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。本工具或文章或来源于网络,若有侵权请联系作者删除,请在24小时内删除,请勿用于商业行为,自行查验是否具有后门,切勿相信软件内的广告!
往期推荐
渗透安全HackTwo
微信号:关注公众号获取
后台回复星球加入:知识星球
扫码关注 了解更多