ARTICLE · 1179124
无源码也能看透?安恒推出“明鉴纵深风险检测系统”破解风险审查难题
随着软件供应链成为网络攻击的重要突破口,采购而来的软件内部究竟藏着哪些风险,正成为政企机构安全治理中难以回避的问题。
近日,安恒信息推出明鉴纵深风险检测系统。该系统以“AI 灰盒”为核心技术路径,在不依赖源码、不修改原有程序的前提下,通过二进制分析与代码语义恢复解析程序内部逻辑,构建软件资产视图与软件物料清单(SBOM),并结合风险研判与攻击路径推演,输出完整的风险视图与处置优先级,推动安全检测从外部观察走向软件内部的纵深分析。
风险正在向软件内部与供应链转移
SolarWinds、Log4j、MOVEit、XZ Utils……近几年这些名字反复出现在安全圈,也反复印证同一个事实:
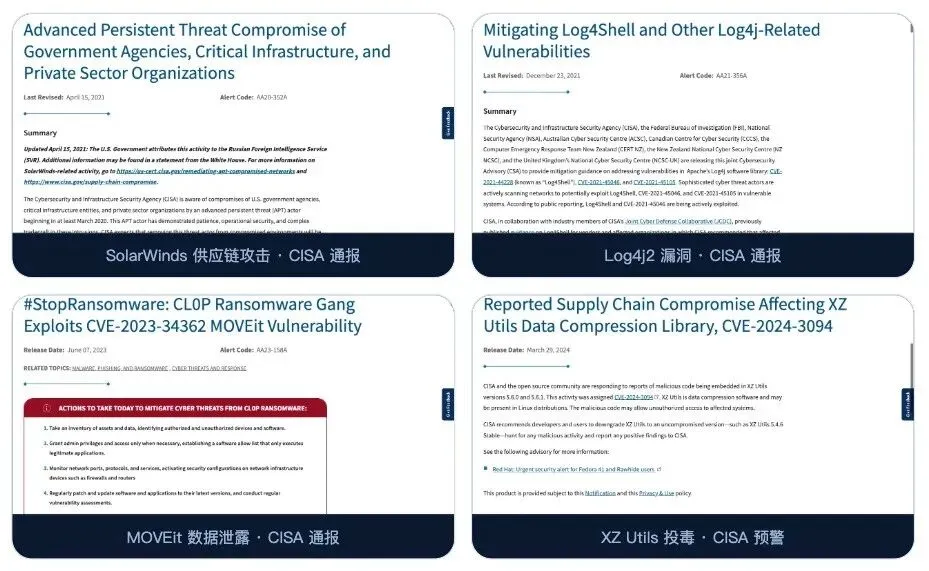
真正危险的问题,往往不在暴露的攻击面上,而是藏在软件内部。
而在政企安全负责人的日常里,这个命题通常长这样——
几天之内,要完成对一批外部采购系统的供应链安全审查:协同办公OA、企业邮箱、ERP、CRM、HR系统、文档协作、制品仓库、BI报表……几十套系统,一套源码都没有,全部是“黑盒”交付。
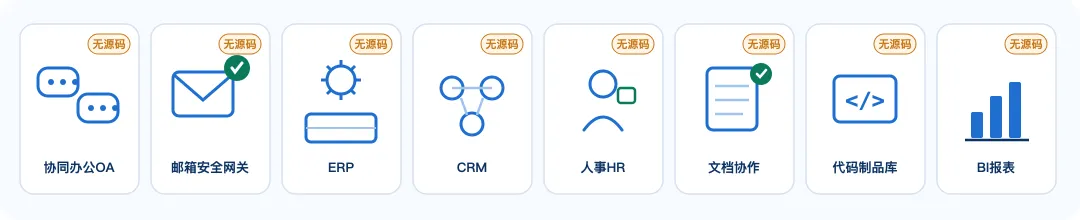
传统漏扫能扫出表面的漏洞,但组件构成、依赖关系、程序内部藏着什么?看不见。
没有源码,能不能继续往里看?
不动程序,看穿程序
明鉴纵深风险检测系统给出的答案是“AI 灰盒”。系统不依赖源码,也无需修改原有程序,由AI从软件资产、程序结构到运行风险逐层深入分析,使过去需要大量人工参与的分析工作变得自动化、规模化。
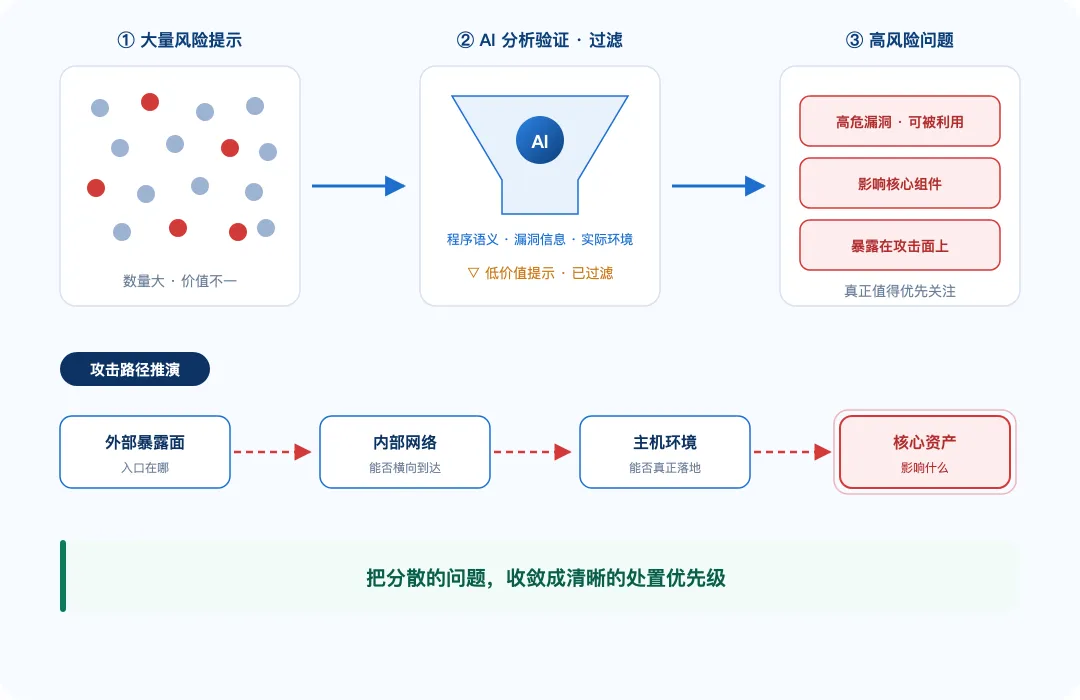
① 先摸清家底:软件资产识别与SBOM构建
系统自动识别软件中的组件、模块和依赖关系,即使是未知组件,也能够进一步分析、归类和建档;随后深入程序内部,通过二进制分析与代码语义恢复理解关键程序逻辑,梳理组件之间的依赖关系,最终形成更加完整的软件资产视图与 SBOM,先摸清“家底”。
② 去伪存真:风险研判与验证
发现风险只是第一步。面对大量风险提示,系统进一步结合程序语义、漏洞信息和实际环境进行分析与验证,过滤低价值提示,识别真正值得优先关注的高风险问题。
③ 推演路径:攻击路径推演
系统从外部暴露面、内部网络到主机环境进行攻击路径推演,回答风险在哪里、能否被利用、可能通过什么路径影响核心资产等关键问题。
④ 收敛优先级:先做什么,一目了然
系统将分散的问题收敛为清晰的处置优先级,让安全团队在面对海量告警时知道“先做什么”。
从一份扫描报告,
到一套完整的风险视图
软件资产、组件依赖、内部风险、漏洞可利用性、推演的攻击路径、修复优先级——这些内容不再是零散的信息点,而是被连接成一套完整的风险视图。
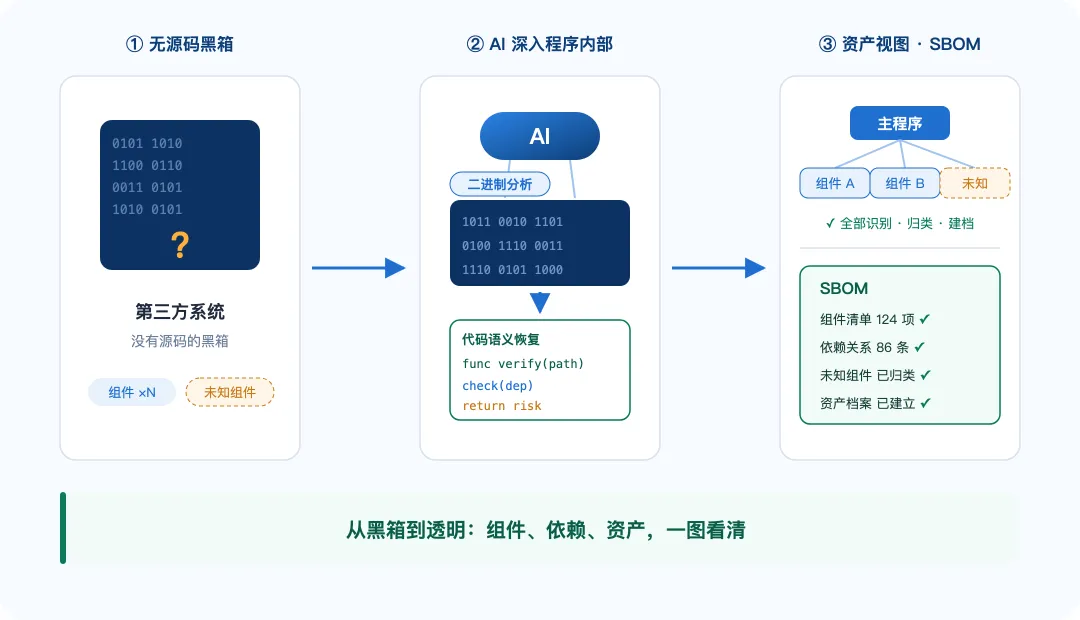
目前,程序深度解析、SBOM 构建、风险研判、攻击路径推演等关键环节,均可由 AI 深度参与。安全检测的视野也由外部观察进一步延伸至软件内部的纵深分析。
看不见的风险,也能被看见、被验证。
扫码获取免费试用


往期精彩回顾

2026-10-13
一周年回顾:深度剖析“漏洞工厂”,揭秘中国版Mythos的构建之路
2026-10-12
让安全检测不再拖慢网络 ,安恒明御防火墙新一代AI+FPGA架构发布
2026-10-10