ARTICLE · 1380844
iOS 27.3 beta 2 内测:新沙盒漏洞已修补,8天就补上了
11 月 17 日上午,苹果推送了 iOS 27.3 beta 2 内测版,版本号 24C5049d。这次更新里,最受关注的一条不是新功能,而是那个火了一段时间的沙盒漏洞,被补上了。
对越狱和玩机圈子来说,这是个坏消息。对普通用户来说,则是一次及时的安全加固。两条线,分开看。
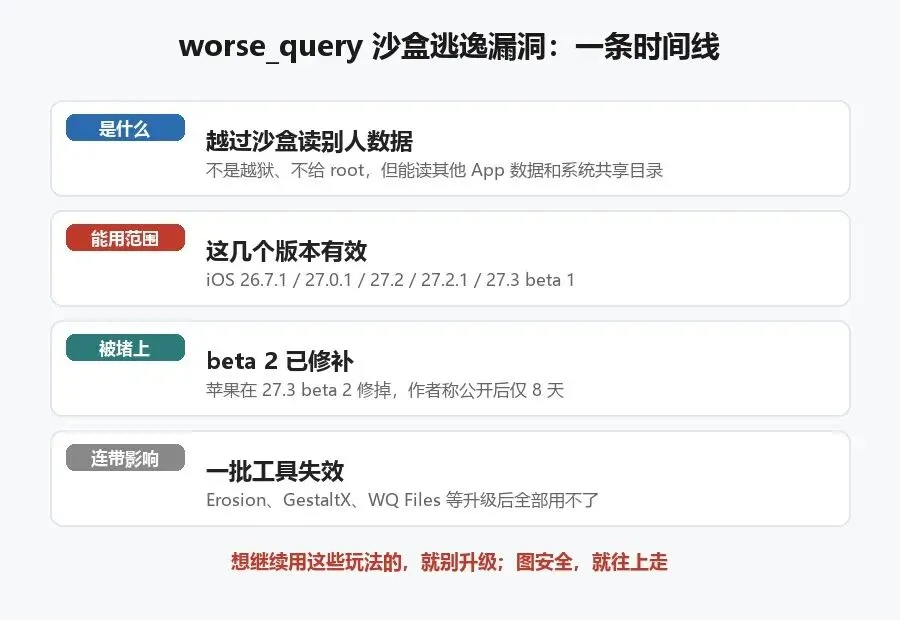
worse_query 漏洞影响与修补情况示意
八天就给补了
这次修掉的漏洞叫 worse_query,是个沙盒逃逸漏洞。漏洞作者 forcequit 在社交平台上说:"iOS 和其他系统的 27.3 beta 2 修补了 worse_query,距离公开披露才 8 天。"
8 天这个数字,被人拿出来反复讨论。有另一位研究者留言吐槽,自己的沙盒逃逸问题 100 多天前就报告了,到现在还没修。还有人调侃,苹果在这个问题上"真的无能"——把这个洞当成 0day 公开出去,居然比苹果开始审核一份报告花的时间还短。
这段代码背后的意思是:这个洞早就交上去了,一直躺在审核队列里,反而是公开之后才被紧急处理。至于苹果是不是早就发现了、或者有人抢先提交,得等正式版发布后才可能有答案。
这个漏洞之前能干什么
先澄清一点,worse_query 不是完整越狱,也不给 root 权限。它的本事是让拿到了 App Group 权限的应用,越过自己的沙盒,去读别的应用的数据、插件容器,还有一部分系统共享目录。
就凭这一点,开发者们做出了一堆工具。Erosion、GestaltX 这类系统定制工具,可以改 MobileGestalt 配置,把常亮显示、灵动岛这些特性开出来。国行 iPhone 能绕过 eSIM 添加限制,改设备地区、远程加境外 eSIM,甚至打开 FaceTime Audio 和苹果智能。还有 WQ Files,能查看和编辑应用所在目录,做数据备份、恢复和清理。
现在这些玩法的入口被堵死了。WQ Files 的开发者已经确认,升级到 beta 2 之后,所有基于 worse_query 的应用和玩法全部失效,相关应用最高只能支持到 27.3 beta 1。有人实测,GestaltX 现在直接提示"MobileGestalt 访问被拒绝"。
这次 beta 2 还带了什么
这次更新的重头戏,其实大多围绕折叠屏 iPhone Duo。它新增了面部解锁,路径在设置里的"触控 ID 与密码"下面。注意这不是 Face ID,限制不少:闲置 45 分钟后得用 Touch ID 或密码,只有外屏能用,展开之后不行,也不支持 Apple Pay 和密码。另外还给了一个"折叠合上时锁屏"的选项。
Siri AI 这边,苹果公布了免费额度,用完了开通 iCloud+ 可以加:50GB 是标准额度,200GB 最多 2 倍,2TB 最多 5 倍,6TB 最多 10 倍,12TB 最多 20 倍。额度每天 24 点重置,家庭成员之间共享。
国行 AI 的范围也扩大了,iPadOS 和 macOS 27.3 beta 2 给国行的 iPad 和 Mac 加上了 Apple 智能。还有 Apple TV 应用里的视频播客、Siri 在 Safari 里的"询问页面",日历应用的底栏也重新设计过。
升不升,看你图什么
beta 版有好处也有坑。目前没发现异常发热,但首次刷入可能卡顿,过一会儿会恢复正常。更新前备份好资料,这是老规矩。
选择其实很清楚。如果你有国行 eSIM 修改、跨应用文件管理这类需求,那就别升,留在能用的版本。如果你更在意系统安全,一个沙盒逃逸漏洞被堵上,是实打实的好事。
两难的地方在于,停在旧版能留住玩法,却也意味着其他安全漏洞继续敞着;升级补了洞,那些工具就废了。iOS 27.3 正式版预计 12 月发布,正式版大概率也会带上这个修复。到时候没有 beta 这个缓冲,选或不选,就更干脆了。
我们下期见。
资料来源:苹果 iOS 27.3 beta 2 更新说明、漏洞作者 forcequit 公开信息、网易及多家科技媒体报道(2026-11)。功能与漏洞状态以官方发布为准。