ARTICLE · 1383370
排版插件开发手记7:零依赖是怎么练成的:打包、确定性、可复现白名单打包、密钥不入包、逐字节回验
一 · 白名单反推文件集:排除法会漏
第 6 篇说取证要随时可点。但「随时可点」的前提是:包里真的有这个文件。
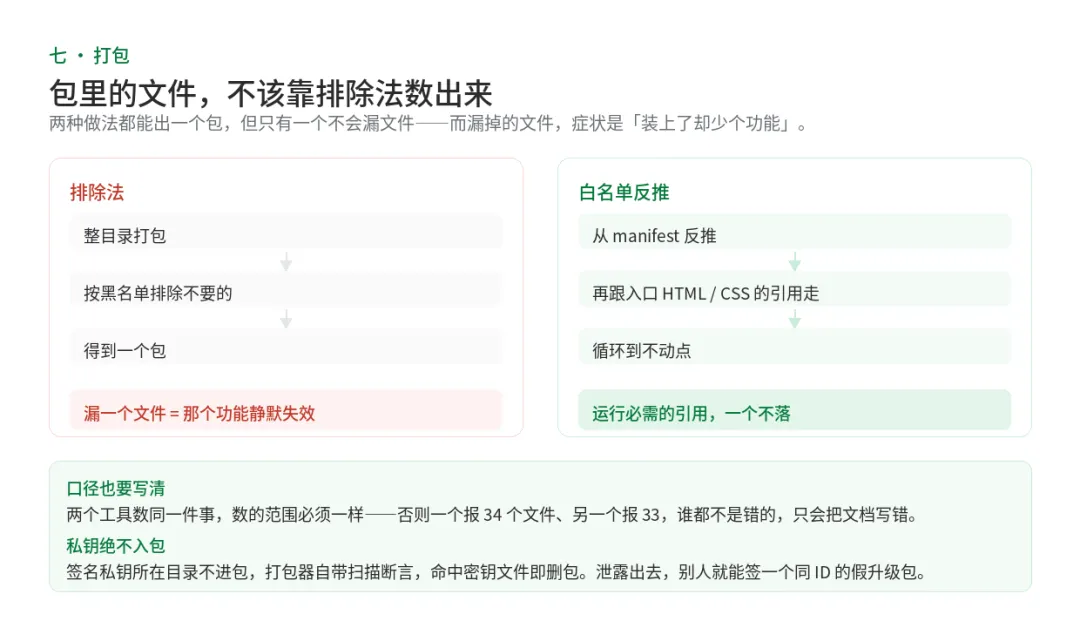
我一开始用「整目录打包,再排除不需要的」。结果翻过车:manifest 没声明某个弹窗脚本,我打包时也没带上它,包「看着装好了」,弹窗三个按钮全哑。
修法是白名单反推:文件集从 manifest 反推,不靠排除。而且不止 manifest——入口 HTML / CSS 里的 <script src> / <link href> / @import / url() 也是运行必需,必须做引用闭包,循环到不动点。
判据跟着加一条:「包内 HTML 引用的资源必须在包内」。这样漏文件当场红,而不是装完才发现。
二 · 密钥铁律:私钥绝不入包
打包器要打包,但有些东西绝不能进包。
签名私钥所在目录 [项目代号]——这里用占位符,因为它指向一个内部工程代号,不对外暴露——绝不参与打包。打包器带一个 secret 扫描断言:命中 .pem / .key / .p12 即删包。
为什么这么硬?因为私钥一旦进包泄露,别人就能签出同 ID 的假升级包。泄露的代价不是「这个包坏了」,是「所有用户都会被假升级骗」。所以命中即删包,不留「看起来成功」的假包。
(全文不出现任何真实密钥,仅表述工程原则。)
三 · 确定性打包与归档:按指纹触发
打包要确定性,否则无法复现、无法回退。
我做两件事:
- 按内容指纹触发归档。
同样字节的产物不重复归档。否则一次会话能堆十来份同样的包,白白占空间。 - keep-N 修剪。
归档目录只留最近 N 份,旧的自动清。
更重要的是:旧包指纹不匹配时,必须删除并提示重出。为什么?因为「签名验得过、装得上、功能是旧的」这种包,比没有包更危险——它让你以为更新了,其实没更新。
四 · 可复现:逐字节回验
交付前,我跑一个三件套:白名单打包 → 解包回验 → SHA256 比对。
具体是:对包内文件与源码做 SHA256 逐一比对,一致才算合格。排版工坊的运行包是 34 个文件 / 374 KB(自有数据,可公开)。不合格的包当场删掉,不留「看起来成功」的假包。
这一步的意义,是「同一份源码,无论谁在哪台机器打包,产物字节一致」。可复现,才谈得上可信交付。
五 · 衔接:包稳了,但有些验证跑不起来
这一篇,把交付侧讲完了:白名单、密钥不入包、确定性、可复现。包稳了。
但有一类验证,本机跑不起来。第 8 篇老实说这件事——边界在哪,以及下一步去哪。
最后
打包最无聊,也最致命。漏一个文件,包「看着装好」却功能全哑;泄一把私钥,所有用户都可能被假升级骗;不可复现,你连「我交付了什么」都说不清。
白名单反推、密钥不入包、逐字节回验。这三道,让「能跑」变成「可信地交到用户手里」。
下一篇,说说我没能验过的边界——以及下一步。