ARTICLE · 1073762
取证软件巨头暗掩俄资身份,美国多部门集体踩雷
取证软件巨头暗掩俄资身份,美国多部门集体踩雷美国司法部近期披露的联邦刑事起诉书,揭开了数字取证行业一桩跨度数年的供应链欺诈案。一家以美国本土厂商自居的头部取证软件公司,实际由俄罗斯公民全资控股,核心研发团队全部位于俄罗斯境内,却通过多层公司架构、工商信息篡改、资质文件造假等手段,持续拿下美国国防部、国土安全部、特勤局等核心部门的采购订单。目前两名核心高管已被逮捕,指控罪名为合谋实施电信欺诈,违反 18 U.S.C. § 1349(美国法典第 18 篇第 1349 条)。 
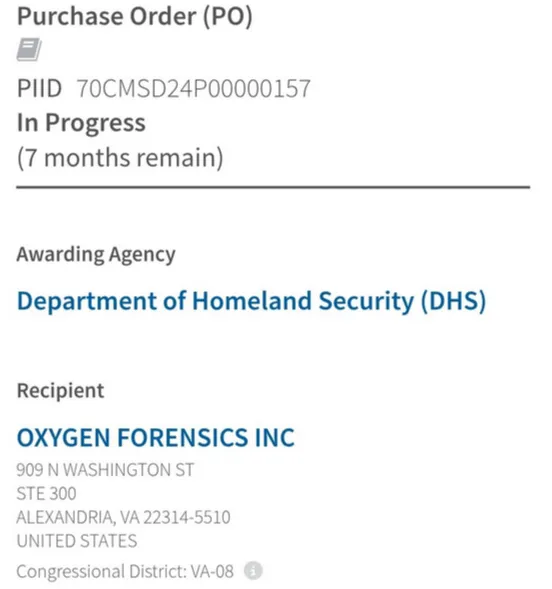
Oxygen Forensics 是全球数字取证领域的头部厂商之一,官网公开信息显示其合作方覆盖美国国税局、美国陆军、国土安全部 DHS、司法部等多个联邦机构。该网站在事件曝光后已无法正常访问。 
检方指控的核心,是公司所有者在境外控股情况与软件研发地点两个问题上,对联邦客户存在刻意欺骗。洛杉矶联邦检察官办公室日前通报,55 岁的美国籍首席执行官 Lee Reiber 在爱达荷州落网,52 岁的俄罗斯籍联合创始人兼首席技术官 Oleg Sergeyevich Davydov 在伦敦希思罗机场被捕,被捕时他正准备搭乘航班前往土耳其。 需要明确的是,检方目前并未指控该公司的软件内置恶意代码,也没有证据显示有外部人员非法访问过客户的计算机系统或核心数据。所有刑事指控都围绕公司向联邦机构隐瞒所有权结构、隐瞒研发地点的欺诈行为展开。 
整个商业体系由三家法律实体组成,内部统称 CO3,分别是负责美国市场的 Oxygen Forensics Inc(OXYGEN US,弗吉尼亚州亚历山大市)、控股层的 Oxygen Forensics Ltd(OXYGEN CYPRUS,塞浦路斯注册)、负责俄罗斯研发与本土销售的 MKO-Systems LLC(OXYGEN RUSSIA,前身为 Oxygen Software)。 三家公司表面各自独立,实际完全由五名俄罗斯籍股东掌控。OXYGEN US 由 OXYGEN CYPRUS100% 持股,而 OXYGEN CYPRUS 的实际所有人就是这五名俄罗斯股东。OXYGEN RUSSIA 的客户包括俄罗斯联邦安全局 FSB、俄罗斯调查委员会、俄罗斯内务部,其销售的取证软件和美国市场的产品本质上是同一套代码,只是换了不同品牌名称。 这套软件在俄罗斯市场以 MK Desktop、MK Expert Plus、MK Enterprise 的名义销售,在国际市场则命名为 Oxygen Forensics Detective、Oxygen Review Center、Oxygen Remote Explorer,双品牌策略的核心目的就是掩盖两者同根同源的事实。 全球数字取证赛道的头部玩家数量十分有限,除了 Oxygen Forensics,还包括以色列厂商 Cellebrite,美国本土厂商 Susteen、Paraben、BlackBag Technologies,以及加拿大厂商 Magnet Forensics。实际上 Oxygen Forensics 的俄罗斯背景在行业内算不上绝对秘密,早在 2016 年就有行业报道提及过这一点,但没人料到其隐瞒操作的规模和深度会达到如此程度。 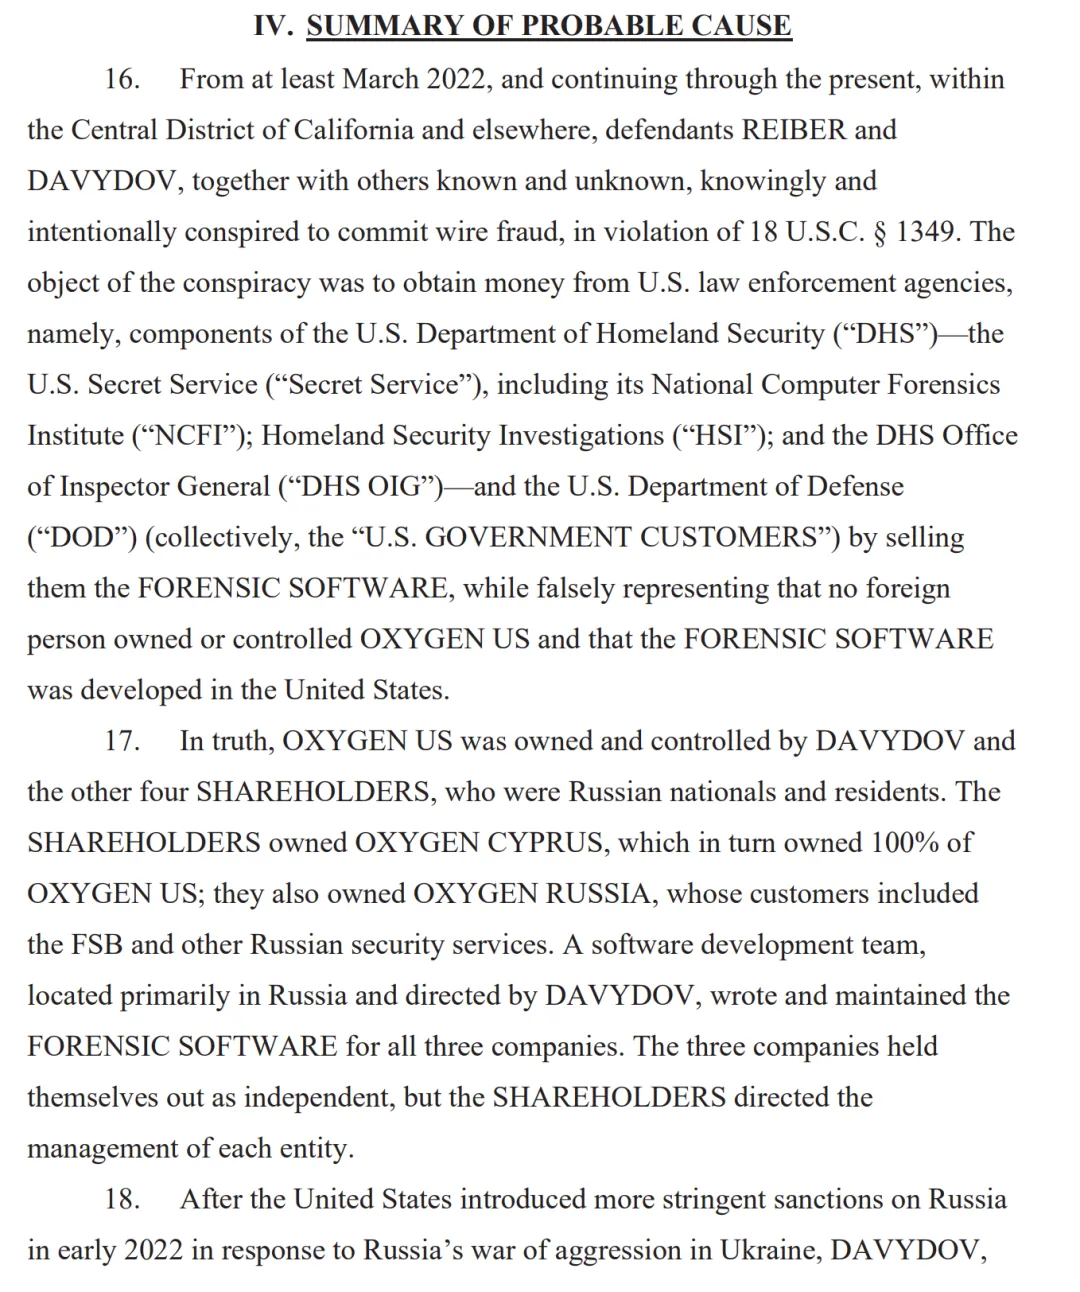
2022 年俄乌冲突升级后,美国对俄资企业出台更严格的制裁措施,五名股东随即启动了全面的身份洗白操作。 2022 年 3 月,股东内部通过决议,将所有俄罗斯籍股东从 OXYGEN US 的公开工商备案中移除,任命美国公民 Lee Reiber 担任首席执行官、董事会主席,同时修改公司章程,确保公司重大决策仍由俄罗斯股东掌控。同年 6 月,第二版修订年报正式删除了所有俄籍高管的登记信息。 更隐蔽的操作发生在 2024 年 11 月,核心股东之一使用 2023 年获取的土耳其护照,化名 Fatih Osman 重新进入 OXYGEN US 的管理层,担任总裁和董事会主席。从工商信息看公司总裁变成了土耳其籍人士,实际控制权仍牢牢掌握在原俄罗斯股东手中。 协助他们完成工商变更的美国律师,本身也违反了制裁规定。2022 年 6 月起,美国 OFAC(外国资产控制办公室)明确禁止美国境内的个人向俄罗斯实体提供公司注册代理等服务,而这名弗吉尼亚州的律师全程参与了所有工商文件的提交,还帮忙找了两名美国公民挂名董事,为整个造假行为披上了合法外衣。 为了向美国客户证明软件是本土研发,2022 年 3 月双方设计了一套表面流程。俄罗斯团队将完整的代码编写、审核、管理工作全部在境内完成,只把最终的编译构建步骤放到美国本土的 AWS 云服务器上,由 Reiber 执行一键启动脚本。这样对外就可以宣称软件在美国本土构建完成,实际核心研发全程在俄罗斯进行,由首席技术官 Davydov 直接带领俄罗斯团队负责。 Reiber 本人完全清楚美国政府对俄罗斯研发软件的安全顾虑。早在 2018 年,美国 GSA(总务管理局)就曾指出该软件源代码在境外开发,公司随后主动退出了总务管理局的供应商名录。2024 年面向欧洲政府客户时,销售团队也明确提出,对外说明里不能提及俄罗斯员工或研发人员,Reiber 随即修改了官方说明函,删除所有俄罗斯相关表述,改称所有编译、协调、代码审核、软件构建与客户部署都在美国弗吉尼亚完成。 美国联邦政府采购有严格的所有权与控制权审查流程,所有供应商都需要在 SAM(授标管理系统)中提交年度 Reps and Certs(声明与认证),如实披露直接所有者和最终所有者信息。 从 2022 年 8 月到 2025 年 9 月,Reiber 多次在 SAM 认证中提交虚假信息,先是声称公司没有任何直接或最高层级所有者,后来虽然承认塞浦路斯公司是直接股东,但仍谎称没有更高层级的实际控制人。 面向国防部的 SF-328 外国利益证明表格中,公司同样全部做了否定答复,声称没有任何非美国公民担任董事、高管或核心管理岗位,也没有任何境外人员能够控制公司决策。 正是基于这些虚假认证,特勤局下属的 NCFI(国家计算机取证研究所)在 2024 年 9 月签下了一份五年期、上限 1200 万美元的 IDIQ 合同,仅 2024 和 2025 两年就已支付超过 146 万美元。整个合同审核过程中,采购人员完全不知道公司的真实背景。采购官员后续证实,如果知晓公司为俄罗斯所有,绝对不会授予或续签任何合同。 联邦调查人员通过搜查令获取了大量内部邮件、共享文档、云服务日志、银行流水等证据,完整还原了整个欺诈过程的细节。 股东之间通过专属的共享文档协作,内部称之为总参谋部文件,讨论公司战略、合规方案以及规避制裁的手段。邮件记录显示,俄罗斯股东全程掌控美国公司的运营,包括决定 CEO 的薪酬、审批重大支出、掌控银行账户签字权、制定产品研发路线。 2024 年 4 月的一封内部邮件中,核心股东直接冻结了 Reiber 的年薪,理由是美国公司向塞浦路斯的付款不及时,同时明确告知 Reiber,作为你的老板,我应该拥有你掌握的所有公司相关信息。Reiber 随后没有任何异议,直接开放了相关系统权限。 从 2022 年 6 月到 2026 年 1 月,OXYGEN US 累计向塞浦路斯公司账户转出 128 笔资金,总额超过 1905 万美元,名义上是软件版权费和授权费,比例为美国营收的 50%。这些资金最终流向五名俄罗斯股东。 调查发现,其中 74 笔转账都是 10 万到 30 万美元的整数金额,不符合常规版权费按实际销售比例结算的特征,更像是定期按需转移资金。塞浦路斯公司本身没有任何研发人员,也不参与任何产品开发,仅仅是资金中转的壳公司。 2023 年 2 月到 5 月,股东内部曾讨论过三套俄罗斯政府介入公司的预案,代号 Citadel。 第一套方案是股东保留所有权,开始协助俄罗斯开展监控工作,甚至考虑由 FSB 关联机构持有俄罗斯公司的部分股份,前提是全程保密避免触发制裁。第二套是俄罗斯政府接管俄罗斯境内实体,股东保留海外业务。第三套是俄罗斯政府全面接管整个公司体系,股东认为这种可能性最低,因为制裁会彻底摧毁海外业务。 这份预案说明,股东完全清楚俄罗斯政府介入的风险,甚至考虑过用同一款软件同时服务美国执法部门和俄罗斯情报部门,只要能够隐瞒事实。 2023 年底,有媒体开始质疑公司的俄罗斯背景,Reiber 在内部邮件中坦言,一旦真相曝光,NCFI 的千万级合同就会彻底泡汤,公司能否生存都成问题。他提出的应对策略就是和俄罗斯实体彻底切割,对外否认一切关联。 2026 年 2 月,更多媒体报道指出 Oxygen US 为俄罗斯控股。公司高管随即向 NCFI 发函否认,称相关说法都是被解雇员工的不实指控。同年 3 月,Reiber 在和伪装成国土安全部采购人员的卧底探员通话时,再次全盘否认了俄罗斯所有权、俄罗斯研发人员、俄罗斯方面的访问权限等所有问题,并称这些情况从 2022 年起就从未存在。 之后公司还专门上线了信任主题官网,发布官方声明称公司不受任何受限司法管辖区的个人控制,也不在任何受限地区开展研发业务。 这起事件最值得关注的点,不在于软件是否存在后门,而在于敏感技术采购的供应链防线为何如此容易被突破。数字取证工具会直接接触案件中的海量敏感数据,包括通讯记录、位置信息、加密文件等,工具提供商的背景透明度直接关系到数据安全甚至国家安全。 全球数字取证赛道玩家高度集中,主流厂商屈指可数。过去行业内虽然对 Oxygen Forensics 的俄罗斯背景有所耳闻,但没人想到其造假程度如此之深,也没人意识到核心联邦部门的采购审查会存在这么大的盲区。 后续美国政府势必会加强对取证软件、网络安全工具等敏感领域供应商的背景穿透审查,不仅看表面的工商注册信息,还会向上穿透多层股权,核查研发团队实际所在地,甚至验证代码提交记录和开发人员身份。整个行业的准入门槛都会随之提升,而这起案件也会成为全球政府技术采购供应链安全的典型警示案例。 黑鸟搜了一下,发现还有以下信息: 多家美国联邦机构(FBI、DEA、ICE 和国务院)与OxygenForensics 签署了一份为期三年的合同,该公司是一家俄罗斯软件公司,由“前”FSB 特工创立,专门从事地理定位软件以及从智能手机中提取已删除数据的软件。 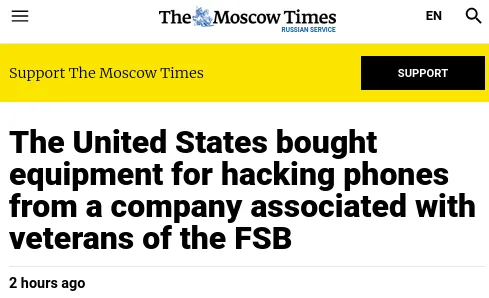
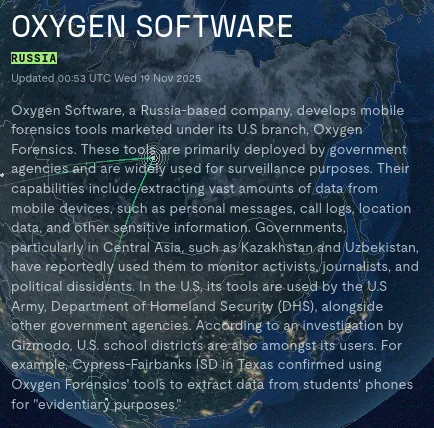
这里还有爱泼斯坦的事,杰弗里·爱泼斯坦在2011年通过将莫斯科的MOO Vympel列为邀请组织获得了俄罗斯签证,当时这是俄罗斯唯一使用该名称的实体。Vympel是FSB特种部队的一个名称,用于反恐行动,其退伍军人协会页面链接到MOO Vympel网站。FSB学院的前毕业生谢尔盖·别利亚科夫帮助爱泼斯坦获得了来自Vympel退伍军人的邀请函。2018年,别利亚科夫再次为这位金融家安排了来自养老金联盟的邀请。 原来 Oxygen 集团的主要投资者 Eduard Bendersky 曾是 FSB “Vympel” 特工,同属“Vympel” 部队,正是 Jeffrey Epstein 在 2011 年俄罗斯签证中列为“邀请组织”的那个。 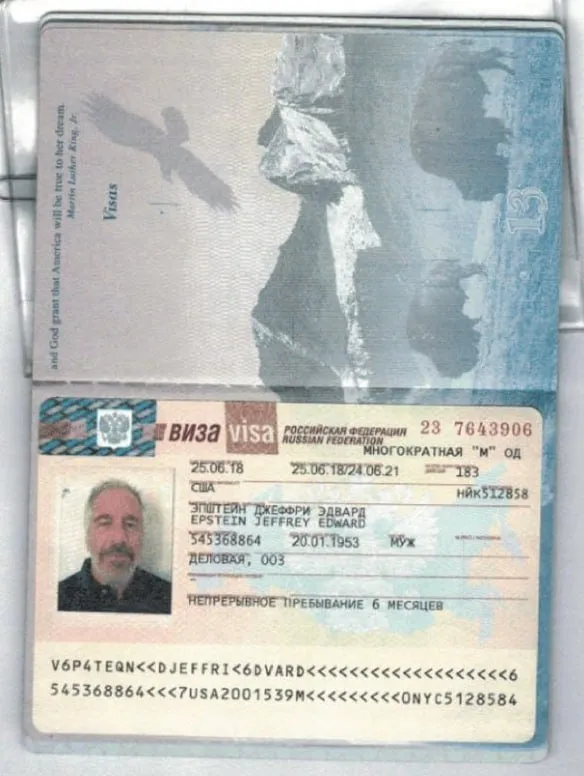
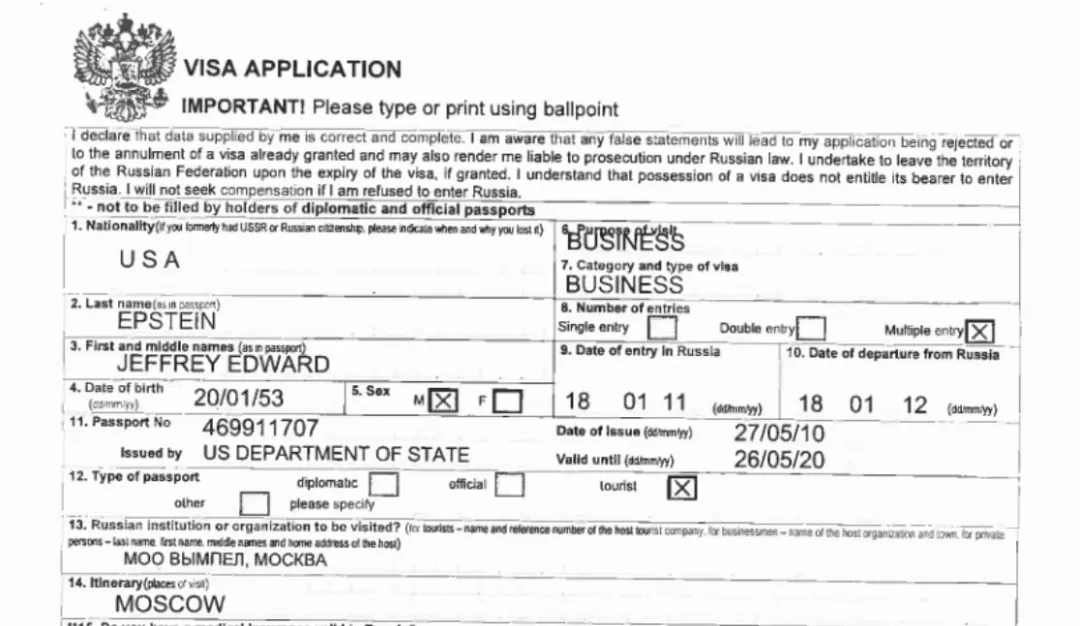
也算是个回旋镖了。
三层公司架构:从俄罗斯到美国的股权迷宫
系统性隐瞒:从股权到研发的全套造假
工商信息剥离俄籍高管
研发地点的表面洗白
政府采购文件的虚假陈述
铁证如山:内部文件还原全部真相
内部沟通暴露真实控制权
资金流向印证控股关系
Citadel 预案:与俄情报部门的潜在关联
面对质疑的反复否认
事件的余波与警示