ARTICLE · 1208508
刚刚,安卓祭出AI防诈王炸!骗子窥屏自动打黑码,300万假银行来电被当场秒挂
作者:长证编辑:量深
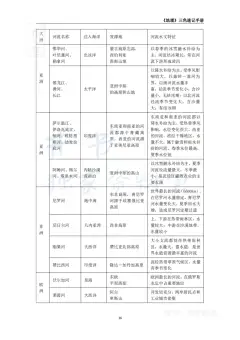
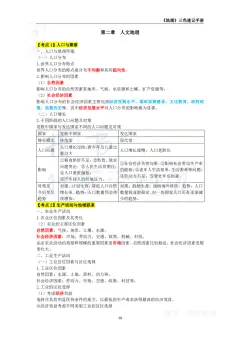
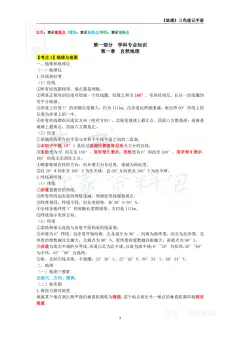
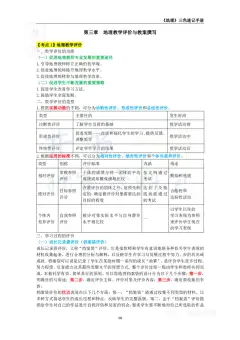
凌晨两点你的手机屏幕亮了一下
一条短信跳出来:“您好,请问是李先生吗?我是昨天看房的客户”
短信里看不到任何中奖钓鱼链接,发信人也未曾冒充公检法,字句间甚至挑不出一个错别字。屏幕前的你权当是谁不小心发错了号码,顺手回了句“你认错人了”。
但在屏幕的另一端,一套高度成熟的诈骗剧本已经被悄然激活。从寒暄聊家常,到几天后发来一个刚刚注册不到五分钟的理财网页,再到诱导你开启“屏幕共享”指导操作,当你反应过来时,银行卡里的余额已经归零。
这就是2026年的电信诈骗骗子早就进化了,但我们手机里的防诈系统,很多还停留在十年前。
10月14日,谷歌在官方安全博客突然甩出一套重磅组合拳。针对越来越狡猾的现代骗局,Android正式上线四大AI防诈防御工事。
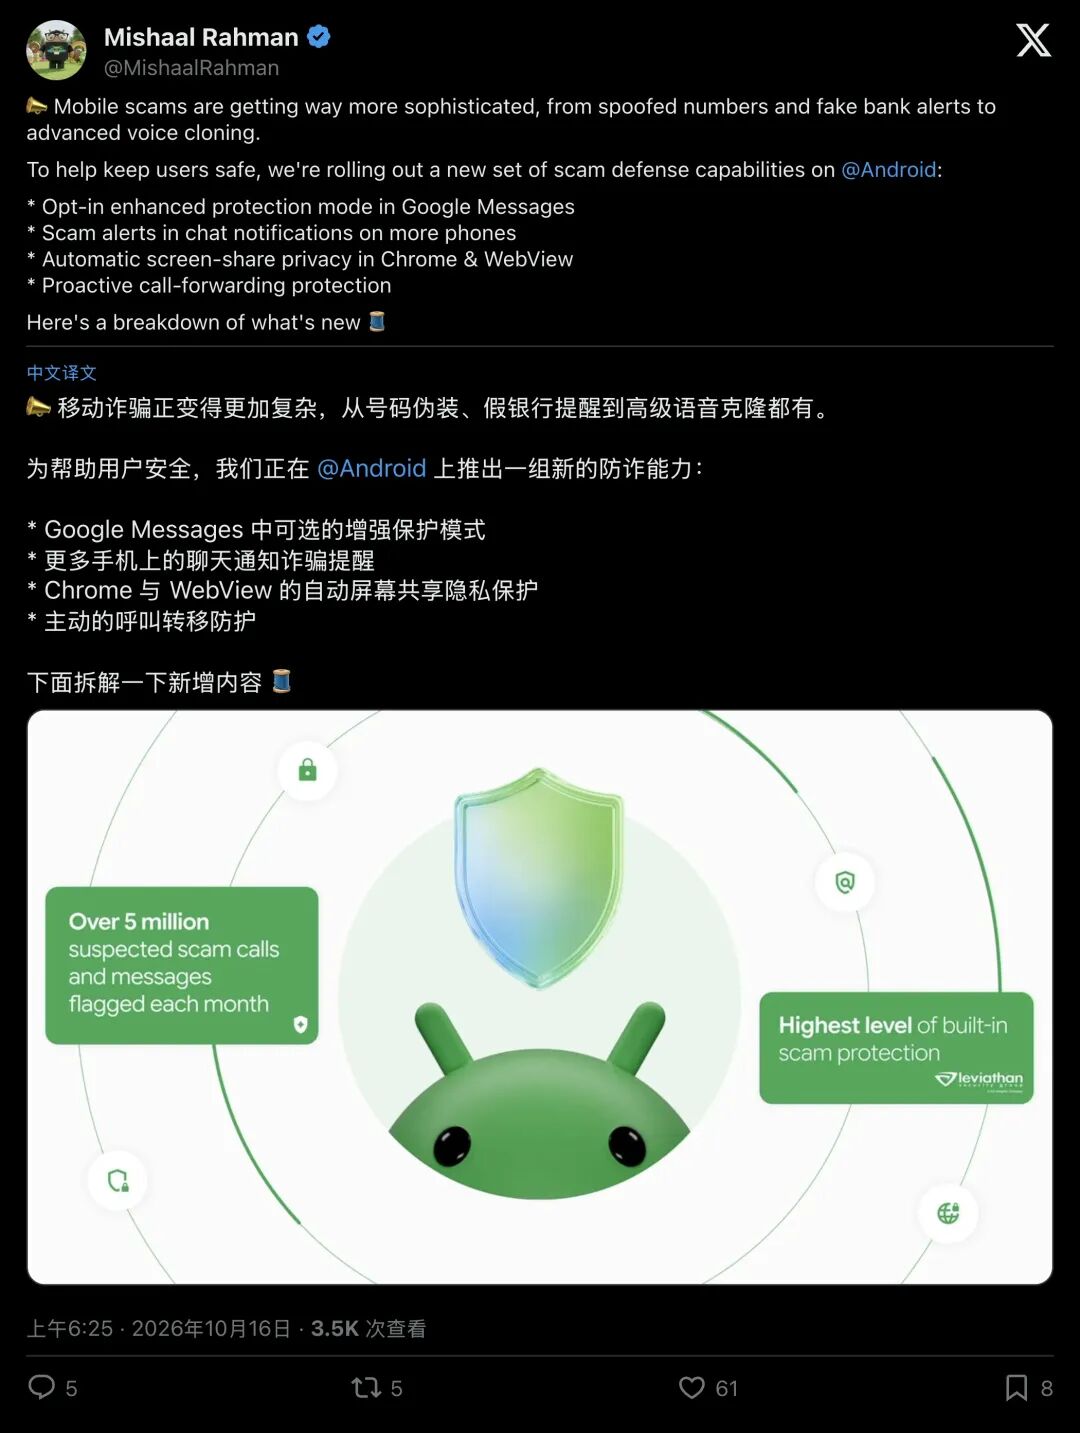
▲ 知名安卓专家Mishaal Rahman整理的本次Android四大核心防诈升级
谷歌公布了一组令人警醒的数据:即便在今天,谷歌电话与短信内置的AI每月依然要拦截超过500万通疑似诈骗来电和短信;而在美、加、澳三国的最新调查中,高达40%的手机用户对移动欺诈感到“极度恐惧”。
为什么大家越来越怕?因为当骗子用上AI语音克隆、慢热聊天剧本和远程窥屏时,单靠普通人“瞪大眼睛找破绽”,已经彻底失效了。
在这场关乎钱包生死的攻防战里,安卓决定推翻旧防线,用一套全新的底层武器,跟骗子正面对决。
01第一回合:死板的关键词黑名单 VS 懂语境的“AI读心术”
先来看看我们过去是怎么防诈骗短信的。
旧方案,本质上是“查字典” 传统安全软件手里攥着一本黑名单短信里只要出现“中奖”“安全账户”“点击链接”,或者发信人来自某个被标记过几百次的骚扰号段,系统就会弹窗警告。
可问题是,现在的“杀猪盘”和慢热骗局根本不按套路出牌。骗子会像老朋友一样跟你聊上三天天气和宠物,绝口不提钱;等时机成熟,他们会用一个三分钟前才花几块钱注册的全新域名发给你。在旧系统的字典里,这段话干干净净,这个网址也是“良民”。旧防线瞬间失灵
谷歌的新方案,是把“查字典”升级成了“请侦探”。
在最新推出的 Google Messages “增强保护模式(Enhanced protection mode)” 中,安卓打出了端云协同的组合拳:
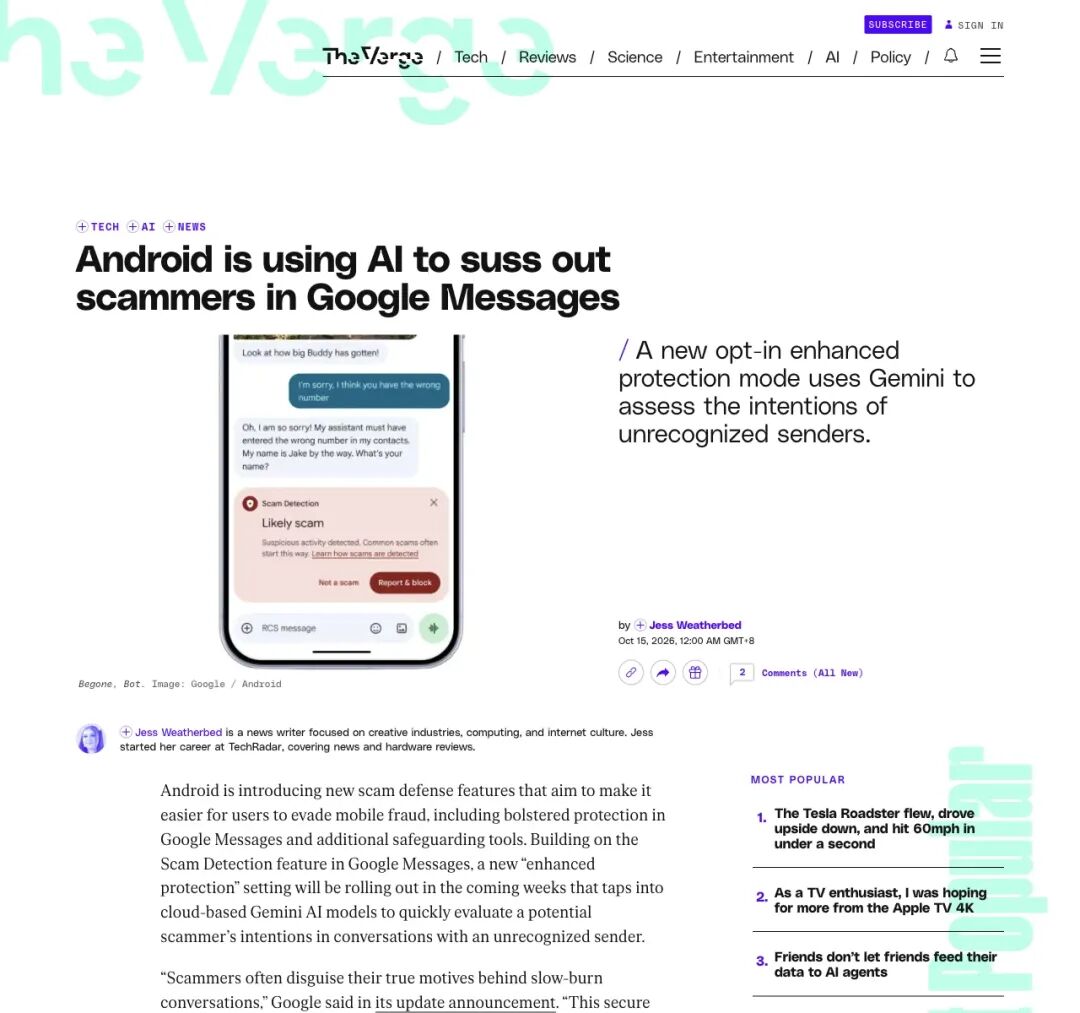
▲ 科技媒体The Verge展示的Google Messages实时诈骗意图拦截界面
第一招,叫云端语境推理当你开启这项可选功能后,面对陌生号码发来的慢热长聊,手机不再只看字面意思,而是把复杂的上下文交给云端更强大的 Gemini 模型去“读空气”。不管对方伪装成快递员、猎头还是相亲对象,只要话术逻辑开始向诱导转账、索要隐私滑坡,AI就能在半路嗅出狐狸尾巴,直接拉响黄色警报。
或许有人会担忧:把聊天交给云端大模型,个人隐私会不会全被谷歌尽收眼底?
这也是本次更新最精妙的技术底座,Private AI Compute(私有AI计算)。你可以把它想象成云端的一间“防弹玻璃密室”。你的数据全程加密传输,进入这间专用密室分析完立刻销毁,连谷歌自己的工程师都没有钥匙进去偷看。只有当你主动点击“举报垃圾短信”时,内容才会发给谷歌做样本。
第二招,是端侧零时差验毒针对骗子临时注册的全新钓鱼网址,Pixel 10、Galaxy S26 等新机型直接调用跑在手机本地的 Gemini Nano 小模型。不靠滞后的历史黑名单,而是结合实时网络信号,在你的手指点下去之前,当场验出陌生链接的猫腻。
在此基础上,谷歌还将原本 Pixel 独占的“通知栏端侧防诈警告”,推向了 小米、OPPO、vivo、一加、荣耀、摩托罗拉 等十几个主流品牌的数亿台手机。
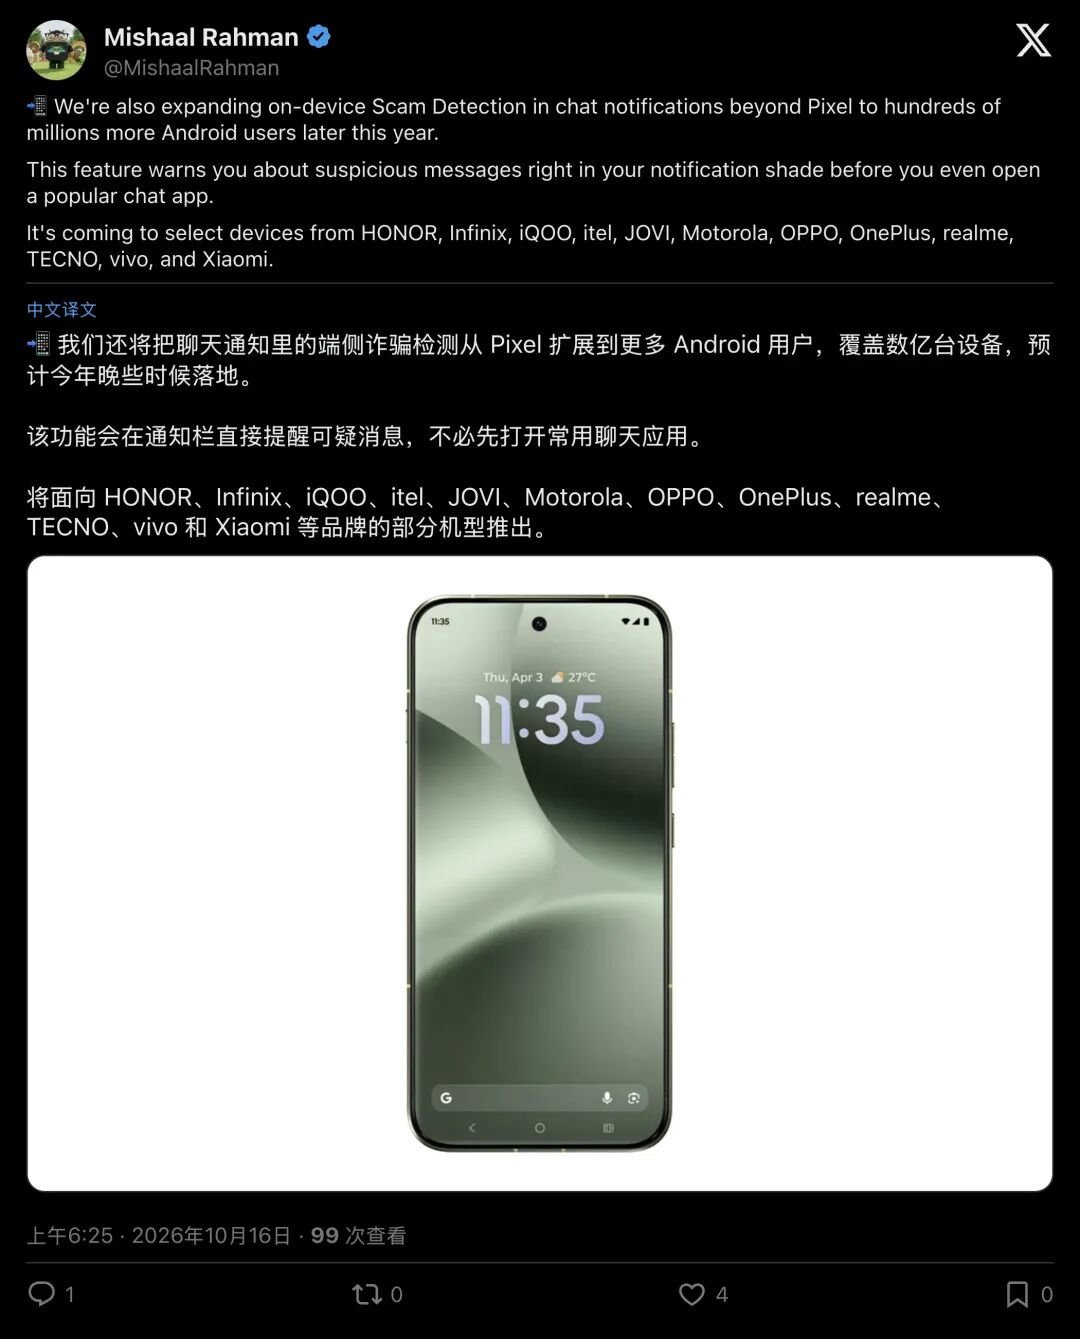
▲ 锁屏与通知栏诈骗提醒将于今年晚些时候覆盖小米、OPPO、vivo等众多OEM机型
这一变动的直观差异在于:以往总要等用户点开聊天软件、读完骗子发来的文字才后知后觉;如今哪怕消息刚冒出锁屏,系统便已抢先在通知栏外打上“高危勿点”的封条。
02第二回合:一刀切全屏拉黑 VS 骗子眼里的“局部马赛克”
如果说短信只是诱饵,那么“屏幕共享”就是近两年倾家荡产案例中最凶险的屠宰场。
很多人都有过类似的见闻:骗子冒充平台客服或技术人员,忽悠受害者打开微信、Zoom 或远程协助软件的“共享屏幕”功能,美其名曰“手把手教你关闭扣费服务”。一旦屏幕共享开启,你在手机上输入的银行卡密码、信用卡背面的三位安全码(CVV)、乃至顶部弹出的短信验证码,在骗子的电脑屏幕上全都成了高清直播。
面对这种偷窥,过去的旧方案非常尴尬:要么“全盘黑屏”,要么“彻底裸奔”。
在早期的安卓架构里,银行App为了防窥,会调用一个叫 FLAG_SECURE 的系统标志。它就像一把粗暴的电闸,只要检测到你在录屏或共享屏幕,整个画面直接变成一整块死黑。这种做法固然保住了安全,但在确需远程协作的场景下极其难用。
更致命的漏洞在于网页端(Chrome 与 WebView)。如今大量的账单支付、第三方登录、理财开户,其实都是嵌在App内部的小网页(WebView)里完成的。旧的窗口级黑屏策略管不到网页里的具体格子,导致无数人在共享屏幕打开网页付钱时,密码在骗子眼前毫无遮拦地裸奔。
而在 Android 15 及以上系统中,谷歌给出了一套堪比科幻电影的新方案:给敏感输入框穿上“单向隐身衣”。
这项名为 Chrome 与 WebView 自动屏幕共享隐私保护 的技术,本月起正式落地。它的底层逻辑非常聪明,分为三步走:
- 精准定位敏感区
:系统利用底层的凭据管理与自动填充框架,实时扫描网页结构(DOM树)。哪里是密码框、哪里要填信用卡号和CVV安全码、哪里要填身份证号,系统心里门儿清。 - 视频流“双轨渲染”
:这是最绝的一步。当你开启屏幕共享时,画面被分成了两条轨道。第一条轨道给你自己的物理屏幕:一切正常显示,你看得清清楚楚,丝毫不耽误输密码;第二条轨道给远程共享的视频流:系统在把画面打包发给远端之前,会精准地只把密码框、支付框那几个坐标涂成纯黑方块或打上死马赛克。 - 开发者零成本躺赢
:不管是手机淘宝、各类混合开发的App还是普通网页,开发者一行代码都不用改,安卓底层直接接管。
形象地说:你看你的清晰屏幕,骗子看他的黑框。 既不打断正常的远程求助,又在紧要的密码输入瞬间,直接挡住窥探的视线。
03第三回合:无防备的拨号盘 VS 物理级“强制踩刹车”
除了盯紧文字和屏幕,语音通话依然是重灾区。
数据显示,仅在巴西一地,过去12个月内仿冒银行官方热线的诈骗电话就暴涨了 195.7%。而在全球范围内,骗子还特别喜欢用一招阴损的“移花接木”,诱导受害者在拨号盘输入一串以 * 和 # 开头的神秘字符(即 MMI 呼叫转移代码),或者利用流氓软件在后台静默开启呼叫转移。
只要这串代码生效,你手机收到的所有银行语音验证码电话,都会在毫无察觉的情况下,被自动转接到骗子的手机上。
旧方案对此几乎毫无招架之力 因为传统的来电显示极易被改号软件伪造;而拨号盘输入呼叫转移代码属于底层通信指令,系统默认“既然是你亲手按的,那就是你自愿的”,根本不会拦你。
安卓的新方案,则是在通信链路里硬生生插入了两道“物理闸门”。
第一道闸门,治“假冒银行”谷歌联合巴西银行、伊塔乌联合银行以及英国金融科技巨头 Revolut,推出了“已验证金融来电(Verified financial calls)”。
这项技术的重心转向了“实时对暗号”,绕开那些容易被软件伪造的表面来电号码。当一通打着银行旗号的电话拨进来时,安卓系统会瞬间在后台呼叫你手机里的官方银行App:“嘿,现在是你们总部在给这位用户打电话吗?”
如果银行服务器回答“没有,我们这条热线根本只接听、从不外呼”,安卓系统甚至不需要等你伸手,当场自动挂断电话,并在屏幕上弹窗告诉你:刚才有个假银行想骗你,已经被我摁死了。仅从今年6月试运行至今,这套机制就已经在巴西两家银行名下硬生生斩断了超过 300万通 李鬼来电。
第二道闸门,治“盗转验证码”从今年12月初开始,安卓将彻底封死后台静默开启呼叫转移的权限。哪怕骗子在电话里把你洗脑成功,哄骗你亲手在拨号盘按下了那串 * 和 # 组成的转移代码,在指令发往运营商基站的前一秒,系统也会强行踩下急刹车,弹出醒目的全屏警告,把你从悬崖边拽回来。
04巨头暗战与防诈真相:我们离高枕无忧还有多远?
有意思的是,谷歌这次不光发了新功能,还顺手向老对手苹果开了一炮。
在官方公告中,谷歌高调晒出了一份由安全机构 Leviathan Security Group 在今年10月刚刚完成的测评报告。测试员把最新的 Google Pixel 11 Pro、三星 Galaxy S26、摩托罗拉 Razr 2026 和苹果的 iPhone 18 Pro 摆在一起,全部插上美国 T-Mobile 的电话卡,在完全不装第三方防诈App的裸机状态下测了一个月。
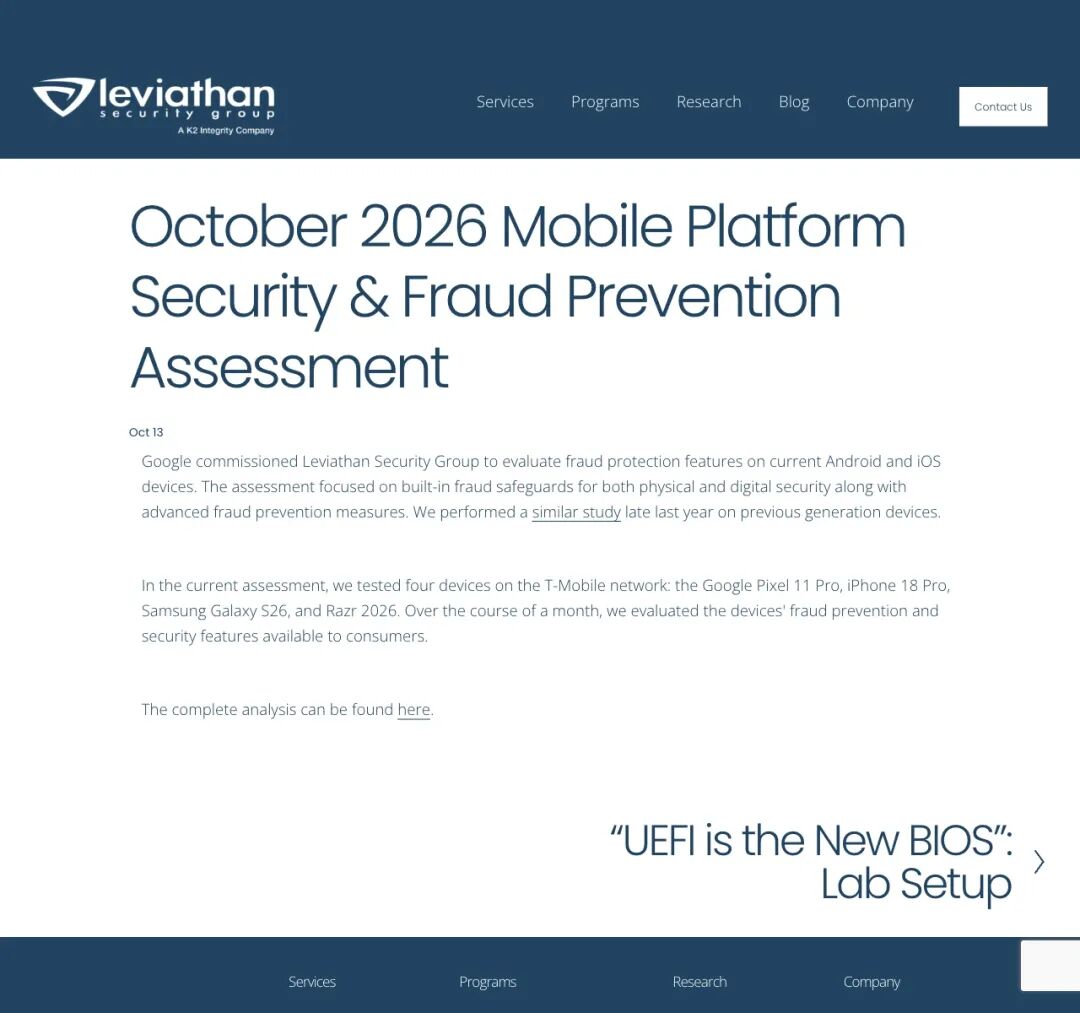
▲ 谷歌委托安全机构Leviathan对Pixel 11 Pro与iPhone 18 Pro等新机开展的防诈横评
结果毫不意外地成了安卓的宣传秀:报告认定安卓阵营的“开箱即用”防诈保护全面压制 iOS。谷歌还补刀了一份针对4500名用户的 YouGov 问卷调查,声称 iPhone 用户自称遭遇短信诈骗的可能性比 Pixel 用户高出 87%,遭遇电话诈骗的可能性高出 83%,认为手机防诈“完全没用”的比例更是 Pixel 的两倍。
当然,明眼人都看得出这背后的商业攻防。毕竟这份横评是谷歌自己掏钱委托的,问卷也是用户的主观自报,并非警方的立案统计。
梳理谷歌给出的落地时间表也能发现,这套防诈组合拳需要按批次逐步推进,无法在今天更新完系统后瞬间全员覆盖:
| Messages 增强保护 | ||
| 通知栏诈骗提醒 | ||
| Chrome/WebView 窥屏打码 | ||
| 呼叫转移强行拦截 | ||
| 银行来电实时对暗号 |
社交网络上,网友们的反应也既真实又犀利。有人盛赞端侧AI拦截骚扰电话是“史诗级胜利”;也有人间清醒的网友在评论区自嘲:
“我的手机现在聪明到能识别出跨国诈骗电话,却依然识别不出凌晨三点我快把手机直接砸到自己脸上。”
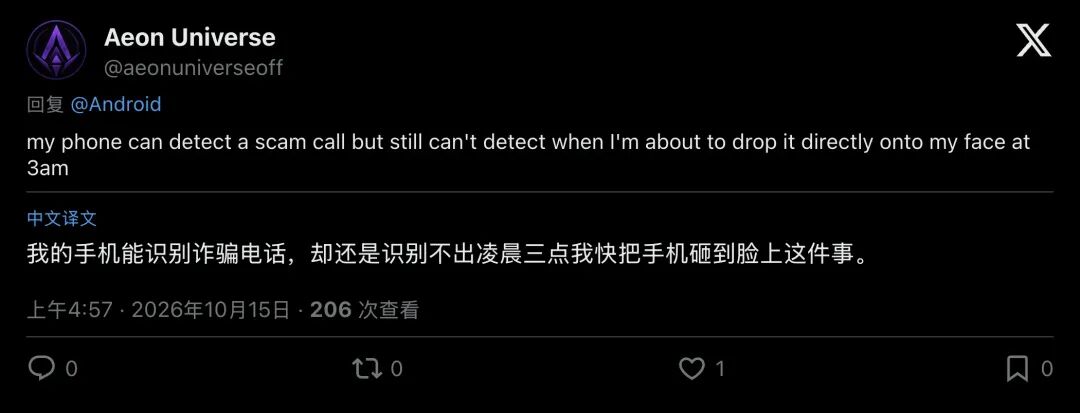
▲ 官方评论区里的高赞幽默回复
玩笑归玩笑,当我们跳出功能列表看本质,谷歌这次大更新其实昭示了一个不可逆转的技术拐点:
过去二十年,网络安全假设“人是理性的”,系统只负责拦住已知的木马,剩下的交给用户自己分辨;而从今天开始,操作系统终于承认“人在精密的话术面前就是脆弱的”。
从事后标记垃圾短信,到聊天中途用大模型识破对方意图;从屏幕共享时精准遮住密码框,到输入呼叫转移代码前强行踩刹车,AI 正在变成数字世界里那道替你挡刀的防弹衣。
毕竟,在这场与人性弱点赛跑的防诈战争里,少考验一次普通人的警惕性,就少一个倾家荡产的家庭。