ARTICLE · 1348935
iOS 27.2 别乱连 Wi-Fi,又曝出高危漏洞.
iOS 27.2 别乱连 Wi-Fi,又曝出高危漏洞.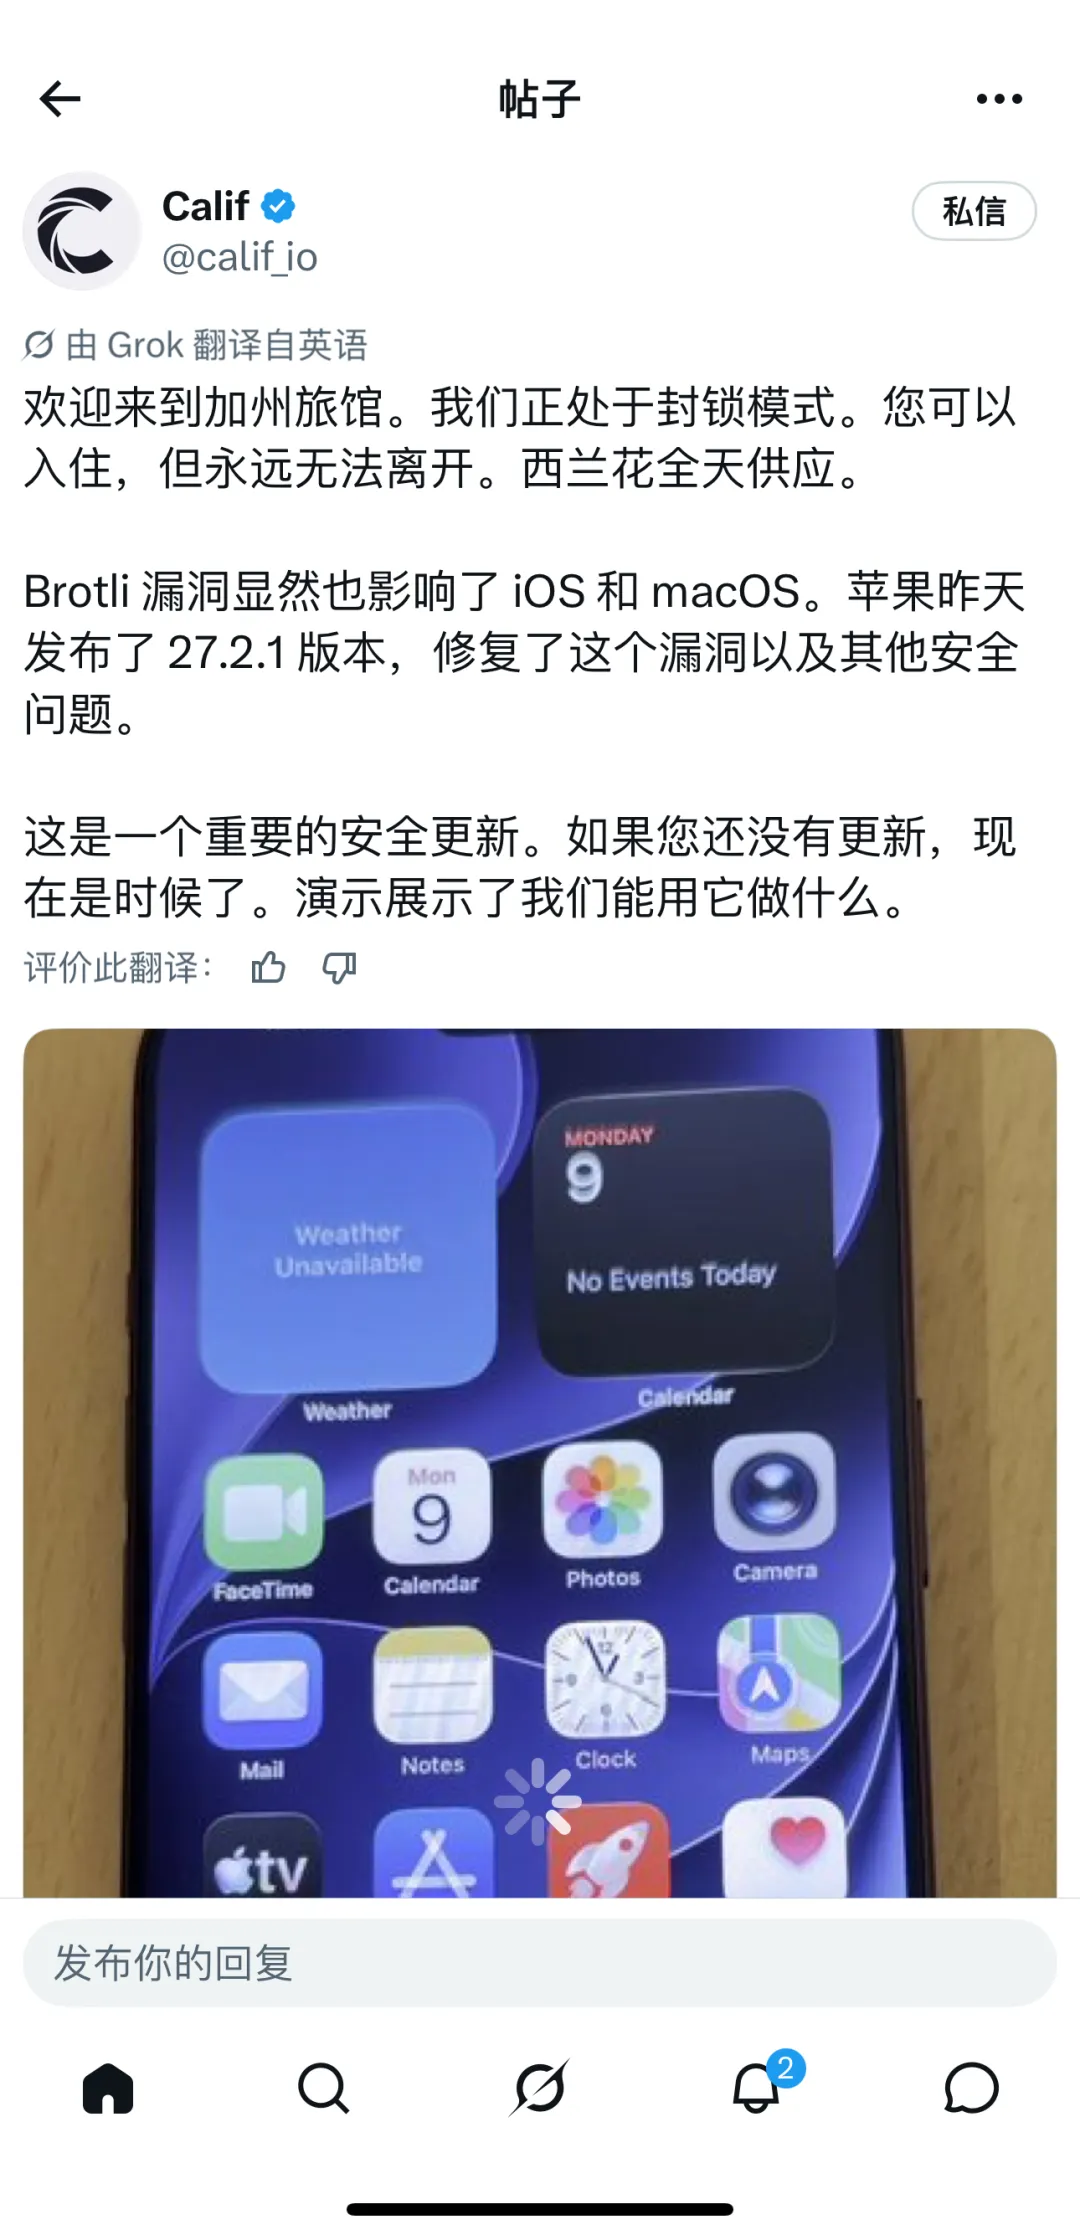
最后想说 
点击名片关注+标星 公众号推送改版★记得星标公众号,白嫖更多资源
很多人选择 iPhone,原因之一就是觉得 iOS 比较安全。毕竟苹果对应用安装和系统权限一直管得较严,平时只要不乱装软件,似乎就不用太担心手机中毒。但最近曝光的一段漏洞演示,却让人有些意外。因为这次涉及的不是安装陌生 App,而是我们平时经常使用的 Wi-Fi 认证页面。
近日Calif 团队在 X 平台演示:iPhone 18 Pro(iOS 27.2)连接 Wi-Fi 访问网站时,设备会被悄悄注入插件。该漏洞风险极高,可在用户不知情的情况下获取设备权限,并提取用户信息。
视频演示
从视频中可以看到,这台设备连接 Wi-Fi 后,访问网络时会被要求先认证才能联网,这种 Wi-Fi 大家应该都遇到过。作者把漏洞写进了这个认证网站,你一旦访问认证页面,设备就在不知不觉中被注入,视频里弹出的图标正是插件能力的体现。
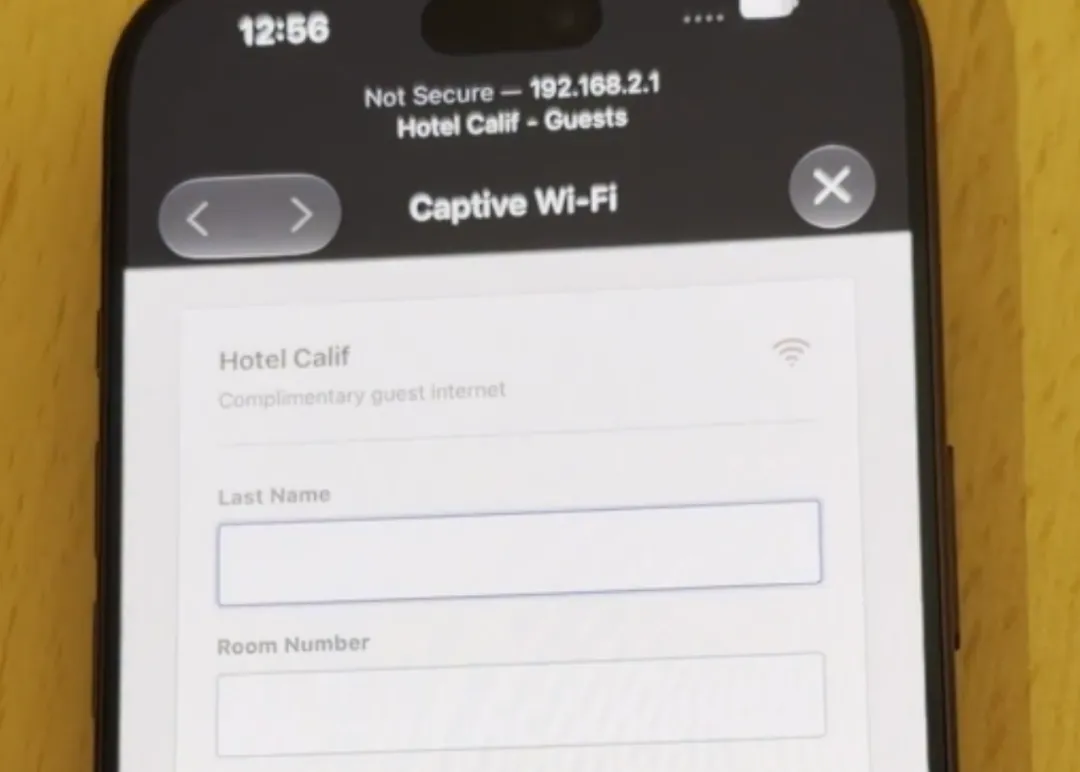
它的风险级别之所以是高危,就在于全程用户毫无感知。一旦不法分子利用它获取设备权限,通讯录、短信以及各类 App 信息都可能被提取。更麻烦的是,拿到通讯录后,现在还能借助一些技术模仿你的声音、冒充你的号码,对你的亲友发起实时诈骗——受害的不只是你一个人。
不过!这个漏洞在 iOS 27.2.1 中已经修补。如果你不想等越狱,可以升级到最新系统来提升设备安全性;该系统还修补了一个蓝牙高危漏洞,攻击者无需对方确认配对即可直接配对成功。不想等越狱的用户可以升级到最新系统;
打算等越狱的,建议保留当前低版本。大家也不用过度焦虑,只要不随意连接这类有风险的 Wi-Fi,就能避免信息被盗。而且该漏洞目前尚未公开,现阶段风险并没有那么高。