ARTICLE · 1085641
Day18 APP资产&知识产权&应用监控&静态提取&动态抓包&动态调试
Day18 APP资产&知识产权&应用监控&静态提取&动态抓包&动态调试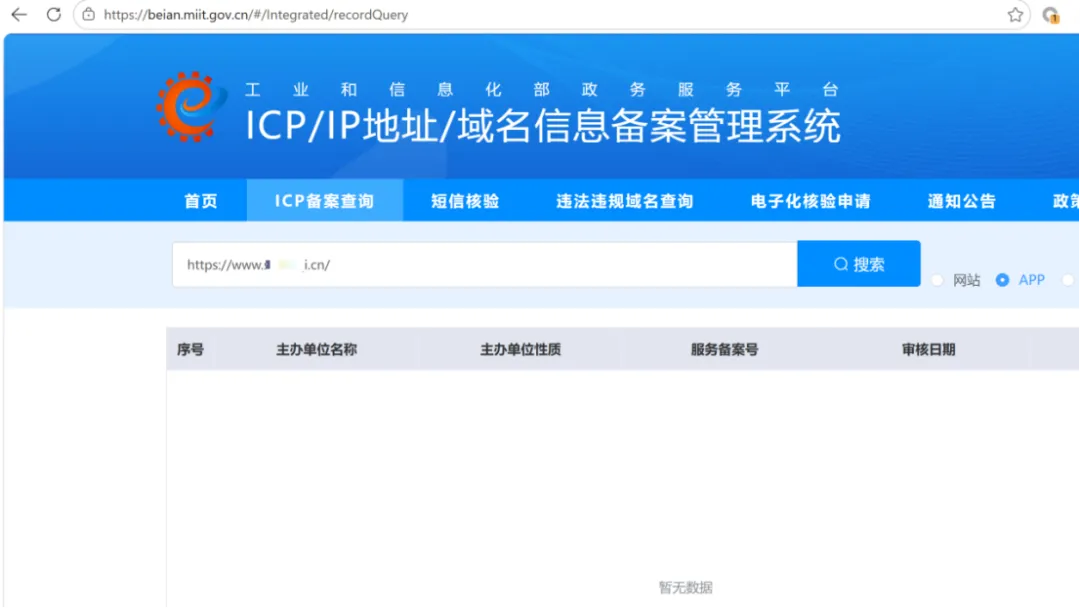
本文介绍如何通过目标名称和url来获取目标旗下的app,然后再通过MobSF和AppinfoScaner来提取信息,包括逆向静态提取、动态抓包提取和动态调试提取。
一、获取APP
1、从url获取APP
(1)备案信息
地址:
beian.miit.gov.cn/#/Integrated/recordQuery
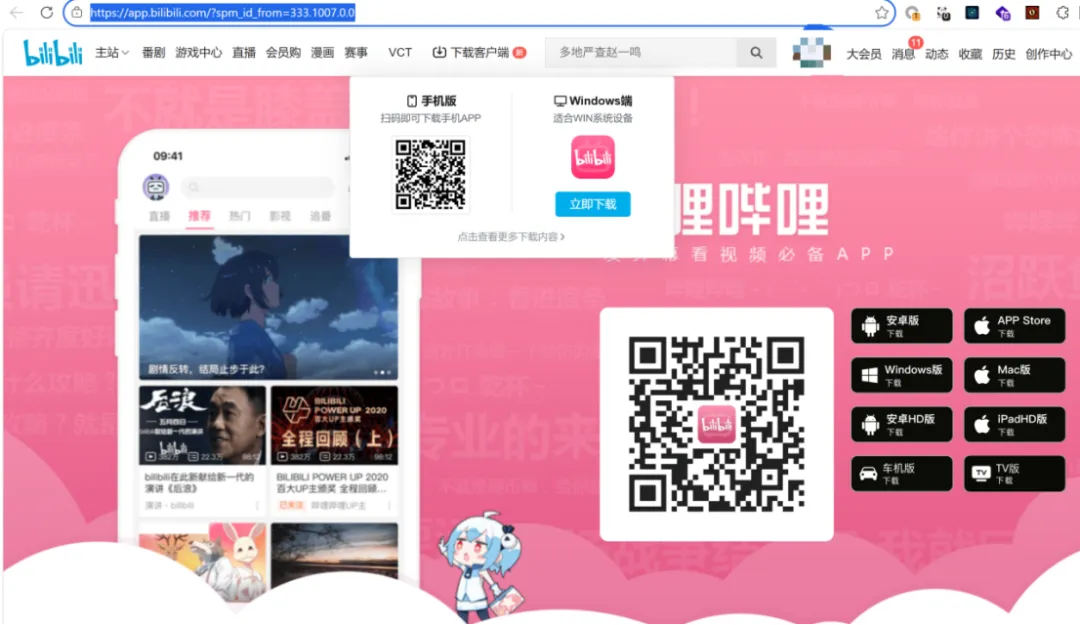
(2)官网下载
2、从名称获取APP
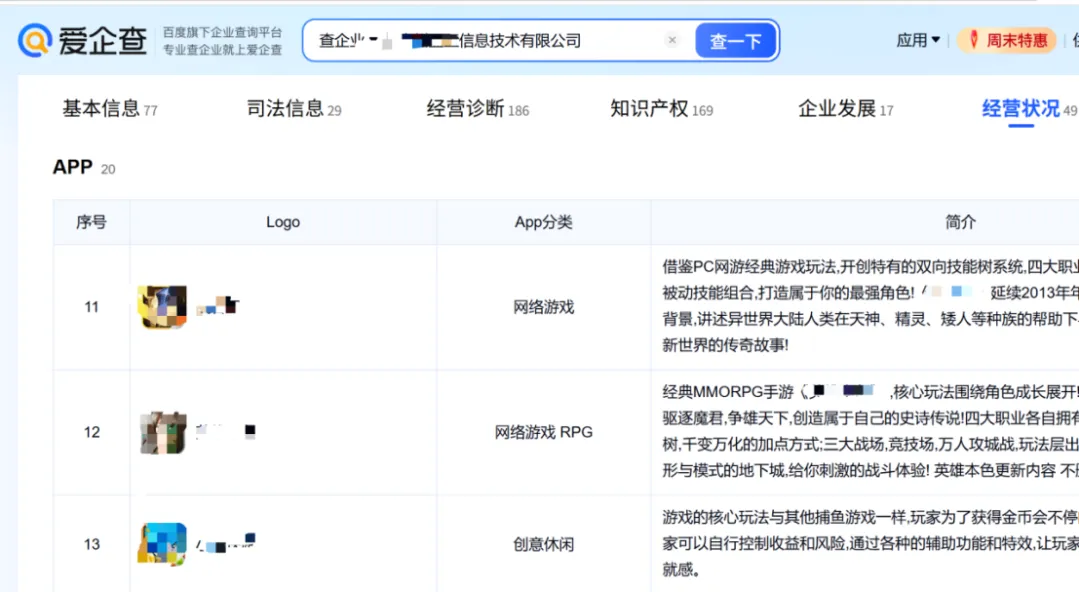
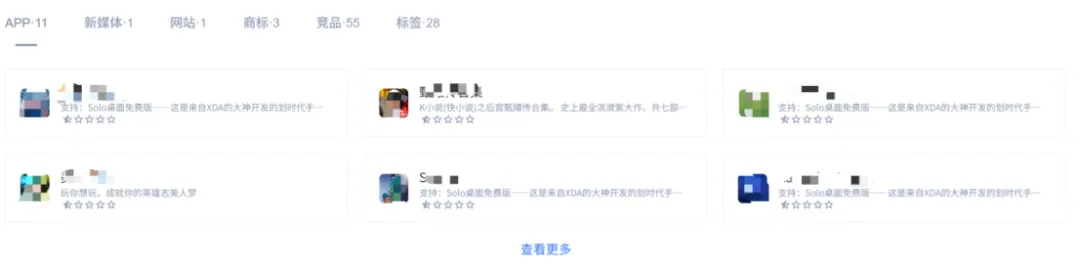
(1)爱企查知识产权
(2)小蓝本
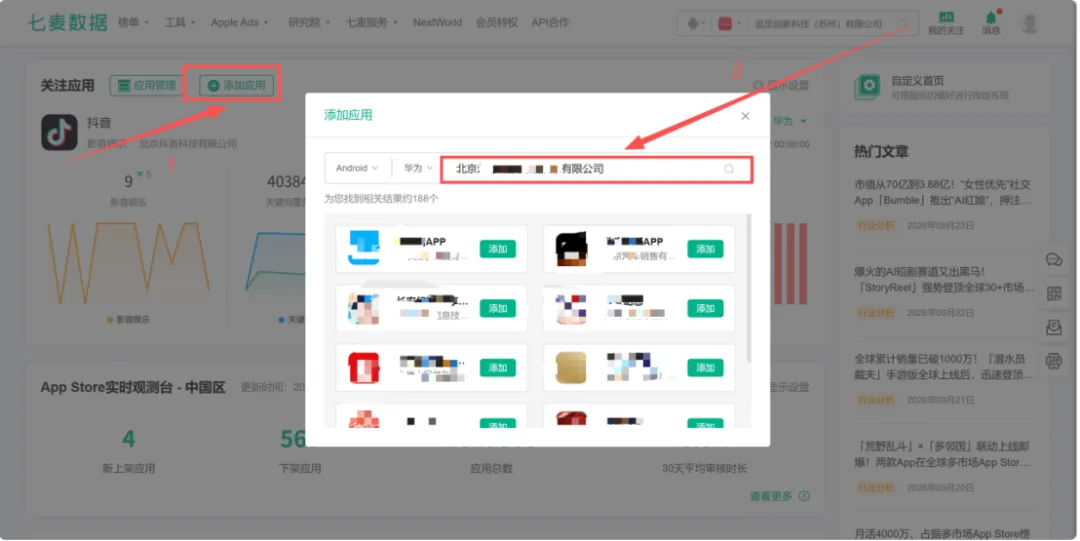
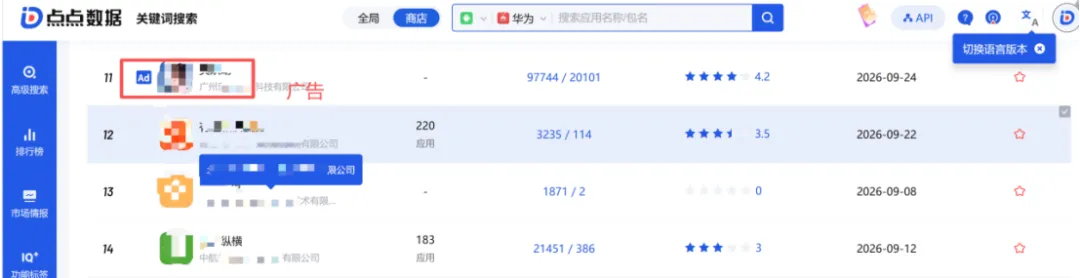
(3)七麦&点点查名称
感觉适合查大型的公司,小的公司没有查到。
七麦数据
要先点那个添加应用,然后输入公司全称选择安卓和软件下载市场。(第一次我没注意到添加应用不懂怎么查/捂脸)需要注册,公司随便填,我填江南皮革厂也过了。
点点数据
注册和七麦数据差不多。
前面有Ad的是广告
二、提取信息
提取的资产信息包括IP、域名和接口。泄露信息看邮箱、接口和OSS。拿一个恶意软件进行分析
1、MobSF(静态提取+动态调试)
项目地址:
github.com/MobSF/Mobile-Security-Framework-MobSF
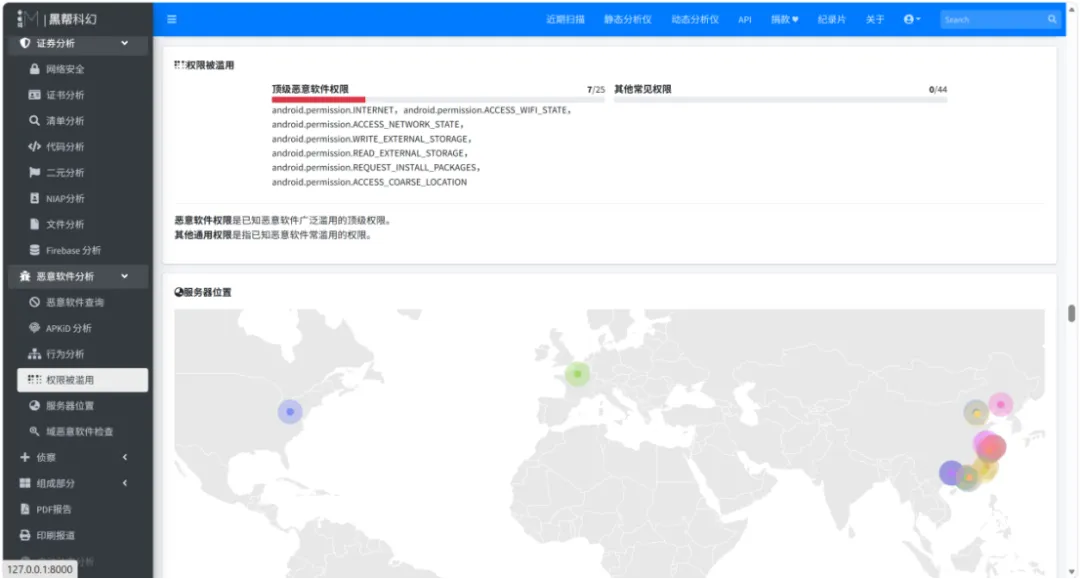
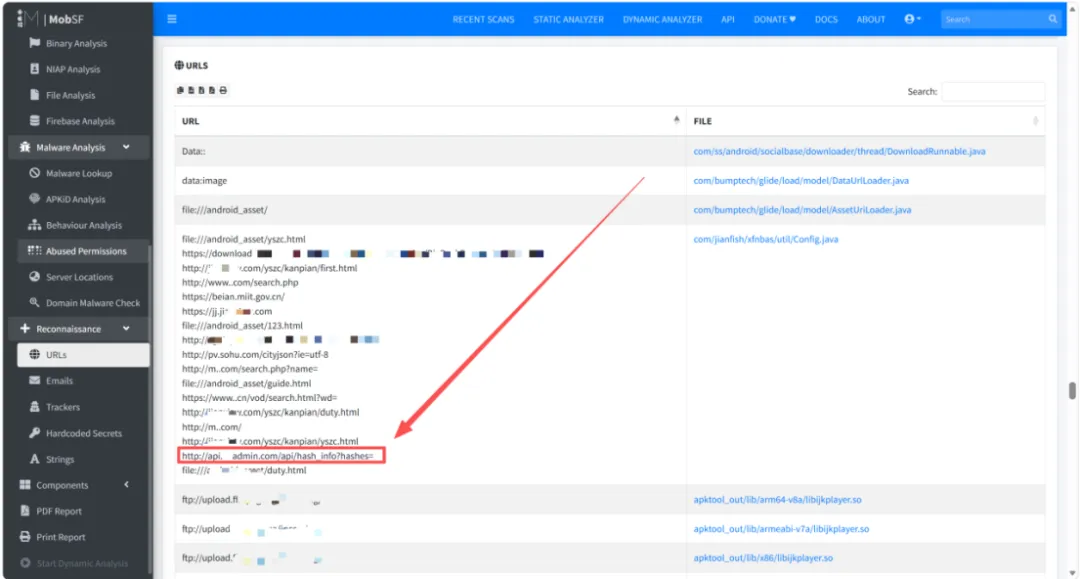
静态提取
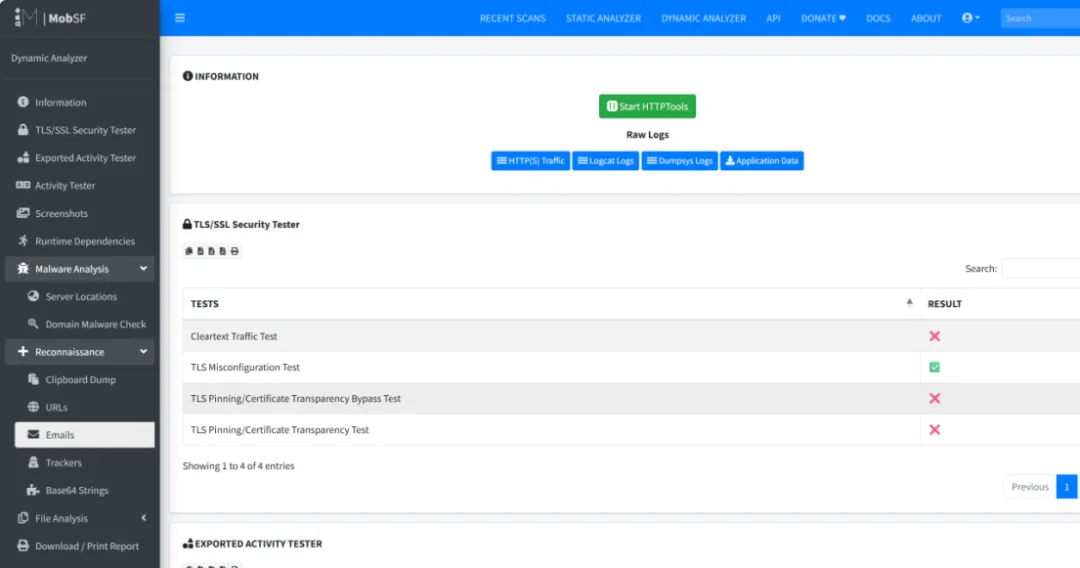
这是用浏览器的翻译
这里发现一个疑似管理员接口子域名
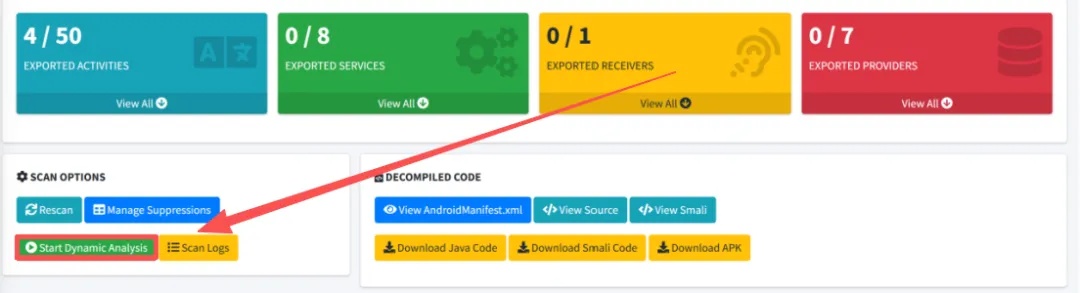
可以看反编译后的源码,箭头指向的是动态调试,我用的是Android Studio AVD
2、AppinfoScaner(静态提取)
github项目地址:
github.com/kelvinBen/AppInfoScanner
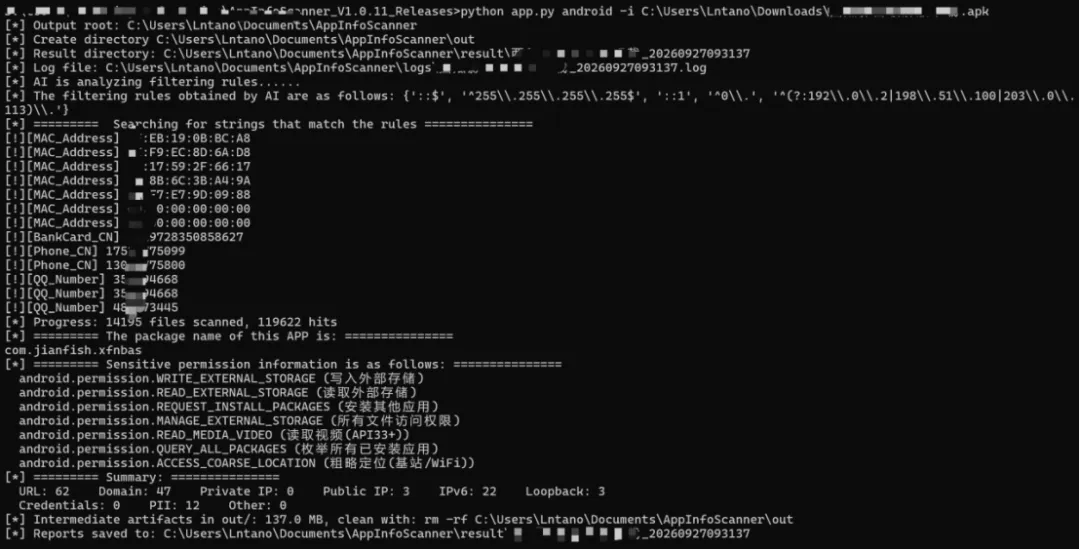
对一个恶意软件进行分析,命令:
python app.py android -i <APK/DEX 文件或下载地址或目录>会生成分析报告
3、动态抓包
可以看Day6的安卓模拟器抓包
App抓包动态表现没有误报,但是不完整,有些隐藏的你不主动调用抓不到。反编译提取的好处就是完整,但是无用信息太多了。静态提取可以提取直接写进去的,但是像把密钥用多个变量拆开存放就提取不出来。有一个支持在线进行静态和动态分析的网站,其实就是把MobSF部署到服务器,但是这个网站的动态分析要钱,静态的免费。如果自己部署的临时出现问题可以用这个:www.zhihuaspace.com。