ARTICLE · 1339993
iOS 27.2.1推送!修复9个安全漏洞,iMessage群聊、蓝牙配对风险修复
iOS 27.2.1推送!修复9个安全漏洞,iMessage群聊、蓝牙配对风险修复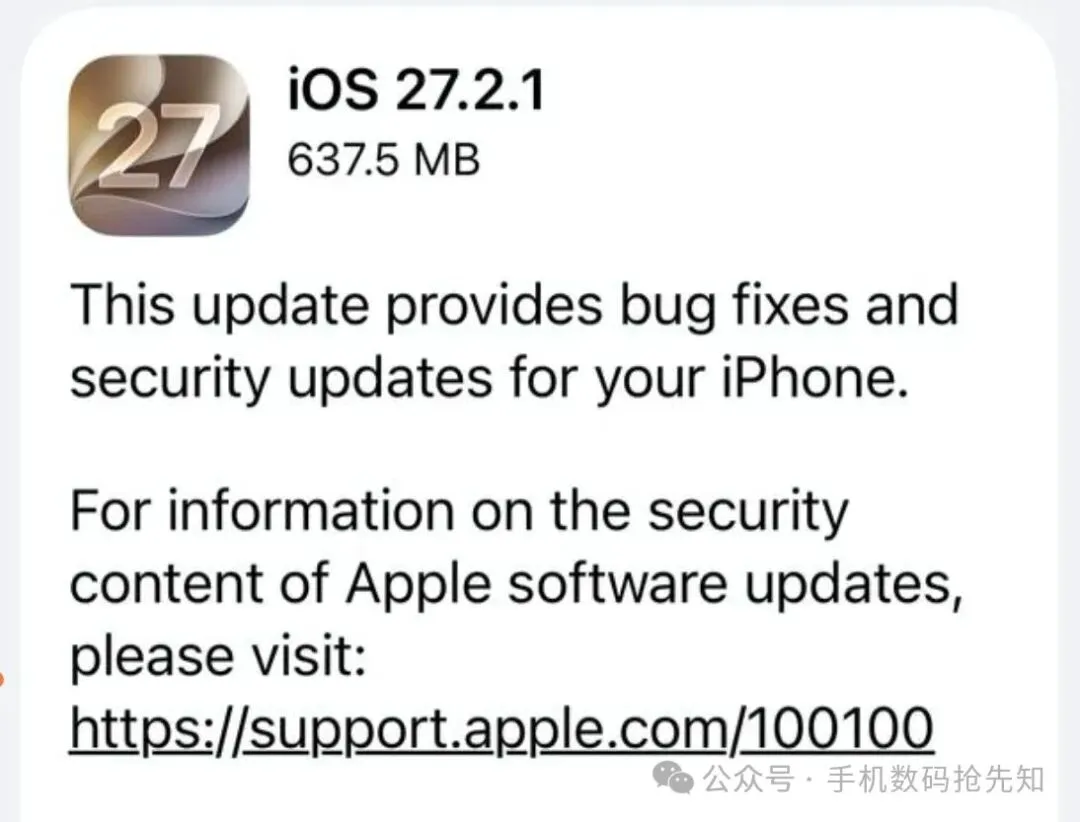
2026-11-10 苹果于今日正式推送iOS 27.2.1版本更新,内部开发代号24B156。本次属于小型维护更新,没有新增任何功能,不调整界面动画,核心目标就是修复系统底层bug、整合安全补丁,一共修复9项底层安全漏洞,涉及iMessage群聊权限、蓝牙、AirPlay、App Intents等多个高频使用模块,广大iPhone用户可以重点留意。 苹果官方的更新说明一如既往简洁,仅标注“本更新为iPhone提供了错误修复和安全更新”,没有详细披露漏洞详情。截至发稿时,苹果官网安全公告页面,还没有同步放出iOS 27.2.1对应的CVE漏洞说明,完整的漏洞细节,由海外科技媒体lifehacker整理之后对外公开。 本次最受数码圈关注的两处漏洞,都来自iMessage信息组件。第一个漏洞存在授权逻辑缺陷,远程攻击者可以绕过正常邀请流程,私自加入iMessage群组,接收群内实时消息;第二个漏洞会造成历史消息泄露,新加入群组的用户,能够查看自己进群之前的全部聊天记录。苹果通过优化权限验证机制、移除有缺陷的漏洞代码,完成两处问题的修复,守住iMessage群聊的隐私防线。 蓝牙、AirPlay相关漏洞数量最多,也是普通用户日常高频接触的功能。部分漏洞允许蓝牙范围内的恶意设备绕过配对码尝试上限,持续暴力破解配对;还有漏洞不需要用户手动确认,就能自动完成蓝牙配对。同一局域网环境下,AirPlay投屏同样存在配对码限流绕过的同类风险。与此同时蓝牙还有释放后使用漏洞,攻击者可以破坏进程内存,威胁设备稳定和信息安全。 除此之外,App Intents存在授权漏洞,应用在特定条件下可能越权访问用户敏感信息;brotli压缩组件存在越界写入漏洞,手机解析恶意文件的时候,会引发内存损坏,严重时造成系统闪退。本次更新一次性完成9个漏洞的修复工作,覆盖多个系统底层组件。 本次更新支持iPhone11以及更新的机型。升级操作路径:设置>通用>软件更新,等待固件下载安装。这里给大家一个稳妥的升级建议:升级之前优先备份手机全部数据,使用iCloud或者电脑端完成本地备份,保证电量充足、接入稳定WiFi再进行更新,最大程度降低升级中途断电、固件损坏的风险。 不少国内用户几乎不用iMessage,会下意识觉得这个补丁和自己无关。但蓝牙、AirPlay是我们每天都会用到的功能,蓝牙耳机、车载连接、家庭音响投屏全都依赖蓝牙配对,在商场、车站这类人流密集的公共场景,对应的安全隐患依然客观存在,从隐私安全角度来说,这个补丁具备升级价值。 这类小版本安全补丁改动范围有限,对比跨代大版本更新,出现续航暴跌、信号异常的概率更低。不过每台iPhone硬件状态不一样,电池健康、使用习惯各不相同,没法保证所有人体验完全一致,升级之后可以观察1到2天耗电、发热情况,发现异常及时回退。 从近期的更新节奏不难看出,iOS27大版本正式上线之后,苹果一直在持续补齐底层安全短板,一边推进iOS27.3测试版里Siri记忆图谱等AI新功能的开发,一边持续放出安全补丁,平衡新功能迭代和系统安全。 对于普通用户来说,看不见的安全漏洞往往比卡顿、续航问题更值得重视。安全无小事,你打算升级iOS27.2.1吗?平时会经常使用iMessage或者AirPlay投屏吗?欢迎在评论区一起交流。