ARTICLE · 1341892
炸裂!iOS 27.2 沙盒被凿穿,满血 AI 点亮了
公众号推送改版★记得星标公众号
关注不迷路

iOS 27.2 的沙盒被人凿穿了
漏洞还没修就公开,GestaltX 隔天就跟上国行机型的 AI 功能这次能点亮
沙盒这道墙,又被人凿开一个口子。更微妙的是,苹果还没来得及补,细节就已经摊在所有人面前了。
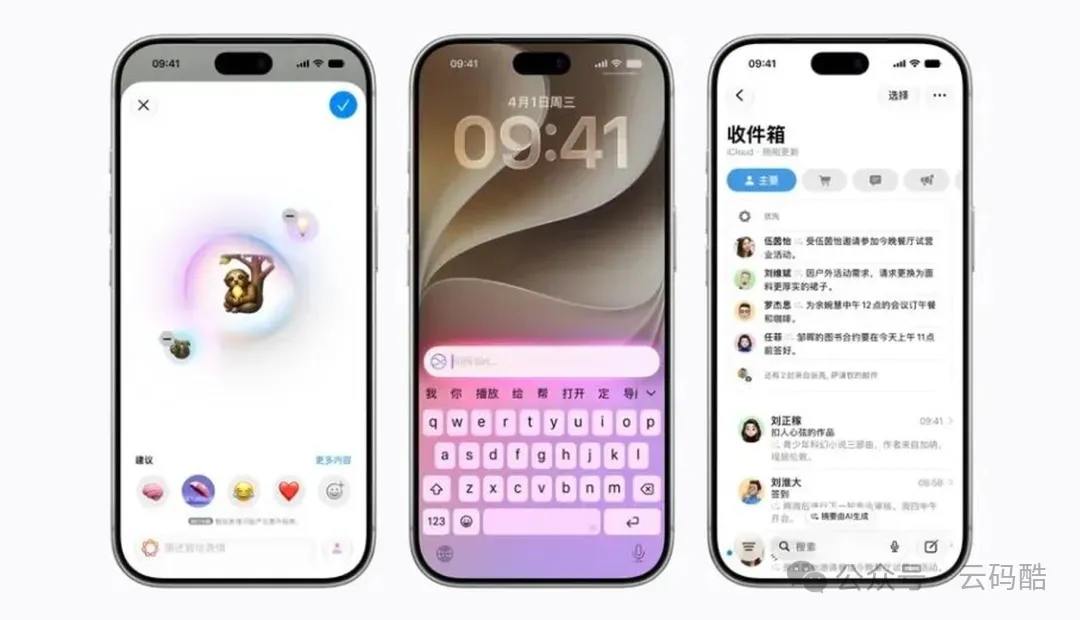
解锁之后能玩到什么:AI 生成、锁屏自定义、邮件摘要都在演示里
动手的人是圈内 ID 叫 Forcequit 的作者。东西其实早就交到苹果手里了,只是一直躺在审核队列里没动静,他等得没耐心,干脆自己先贴出来。站在围观角度这当然算白捡的便宜;换个位置想,那些还在埋头找同类漏洞的研究者,处境就有点难受了。
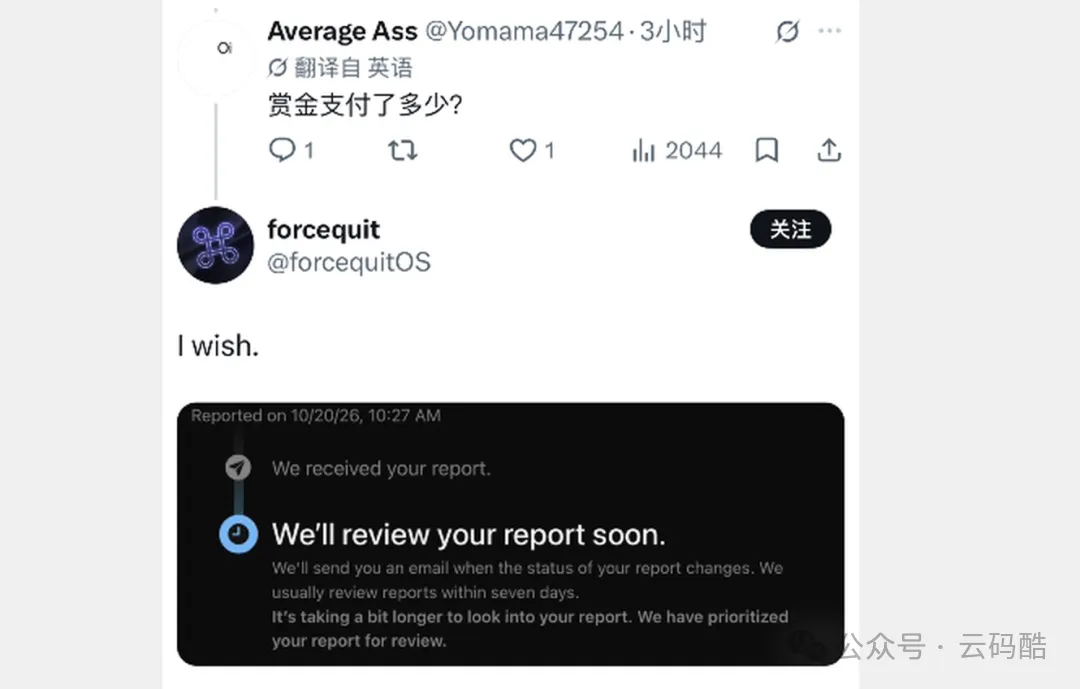
Forcequit 在 X 上的回应,下面是他提交报告后收到的回执
它叫什么、管多大范围
这套东西的名字是 worse_query。作者在项目说明里写得挺干脆:它是 bad_query 的接班者,作用基本是把前一个直接顶掉;真要用起来,你的 App 得先有一个 App Group 容器。他还特意讲了句实话——这是给开发者看的验证代码,单独拎出去对普通用户没什么价值。
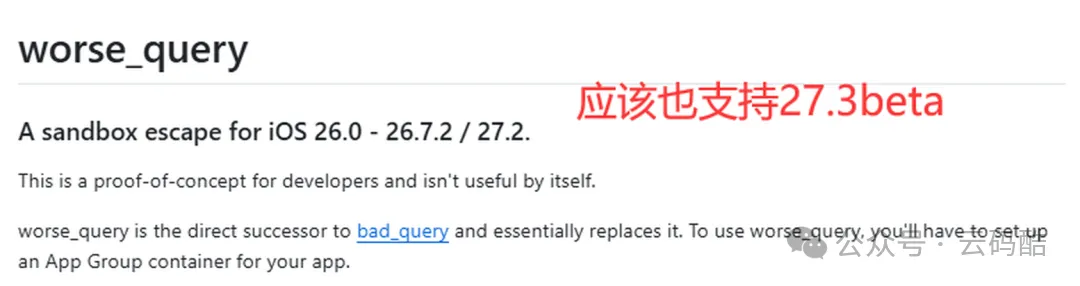
项目说明页,红字那句是原作者自己加的旁注
能覆盖的系统版本是 iOS 26.0 到 27.2 以及更高,27.3 beta 也在射程内。已经有人在内测版上验证跑通,不是纸面推测。
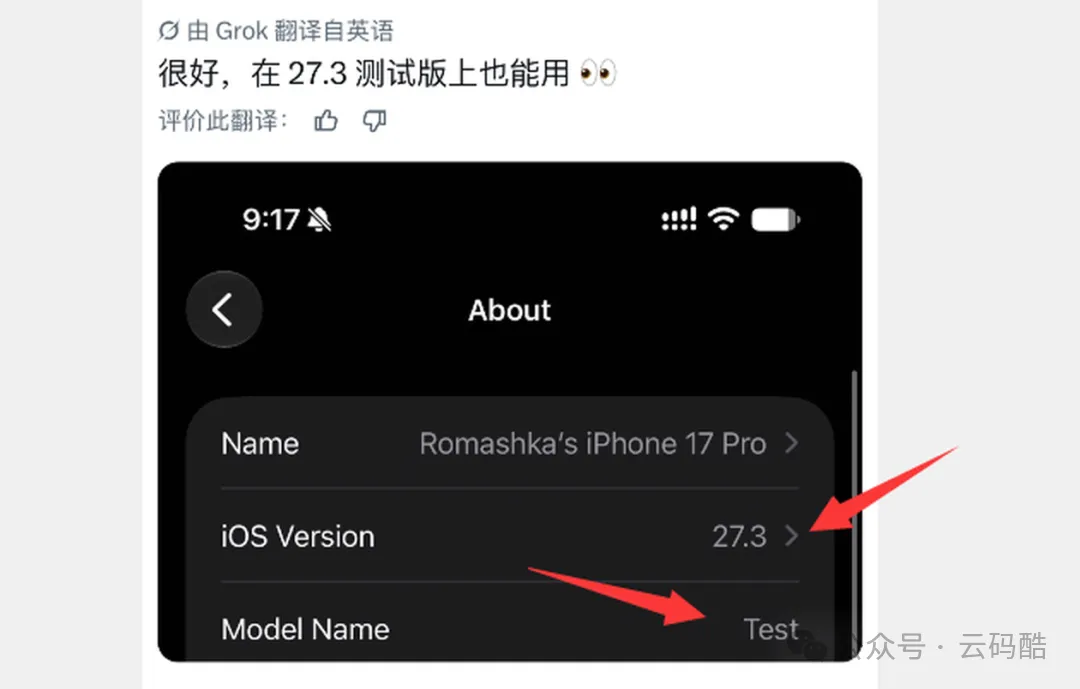
实测画面:机型和系统版本分别被改成了 Test 与 27.3
具体能摸到哪些目录
这是整套东西最实在的部分,下面这些路径都在可达范围内(iOS 27 系统里前两条尤其关键):
/var/containers/Data/System/var/containers/Shared/SystemGroup/*/var/mobile/Containers/Data/Application/*/var/mobile/Containers/Data/InternalDaemon/*/var/mobile/Containers/Data/PluginKitPlugin/*/var/mobile/Containers/Shared/AppGroup/*
再往下延伸,还有 AppGroup 那一层的整片共享区。也就是说应用数据又能被直接改写了——这跟之前那波沙盒逃逸漏洞的观感一模一样,估摸着过不了多久,市面上就会冒出半成品状态的 Filza。
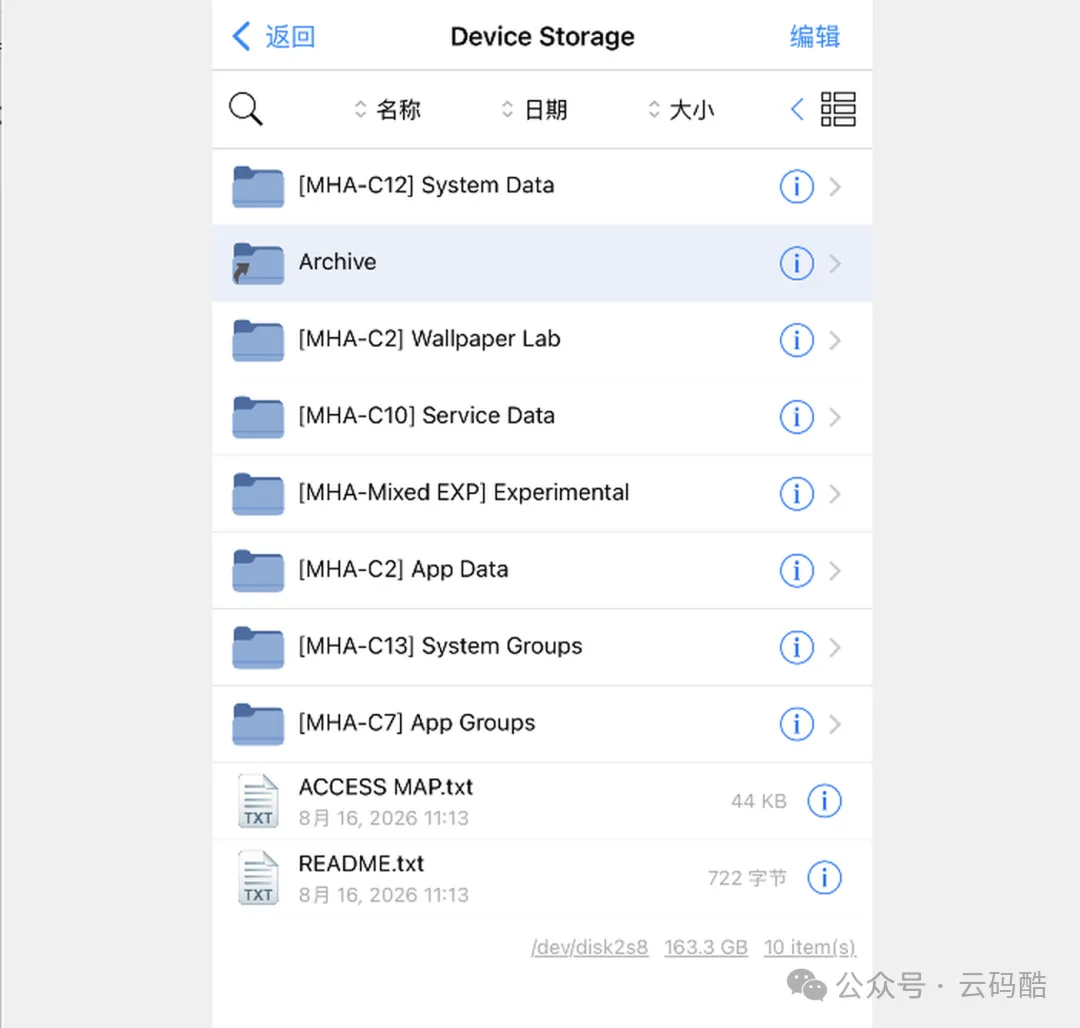
从 Filza 里看,System Data、App Data、App Groups 这些目录都能进去
工具比想象中来得快
国内开发者 huamidev 的反应速度挺惊人:漏洞刚露头,他那边就把东西做出来了,GestaltX 1.0 直接放出,覆盖 iOS 26.0 到 26.7.2,27.x 也在支持列表里。
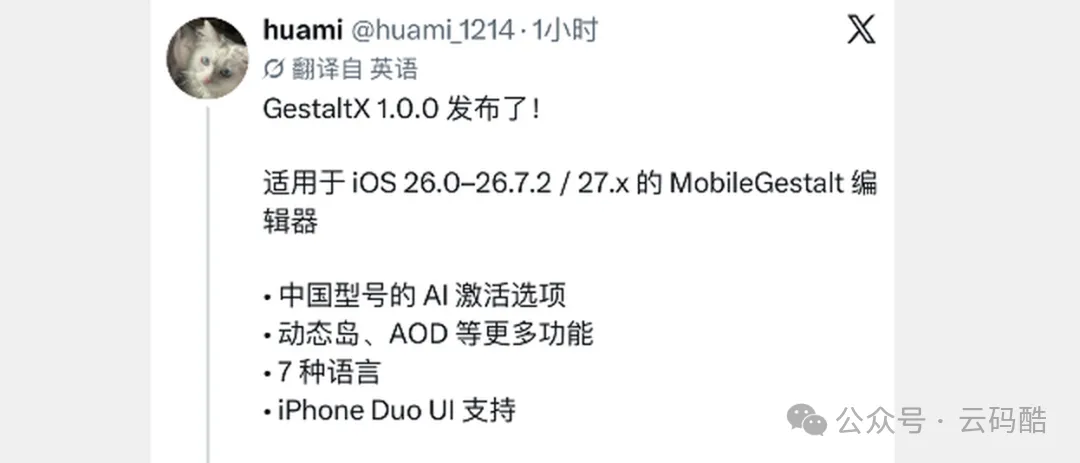
huami 在 X 上宣布 GestaltX 1.0.0 发布,附了功能清单
这套工具能干的事,大致是这些:
1把销售地区改掉,国行机器也能点亮满血 AI
2动态岛、AOD 这类显示相关的开关一并开放
3机型名称、开机提示音都能换
4能切到 iPad 模式
5iPhone Duo 形态也在支持之列
6界面还做了七种语言
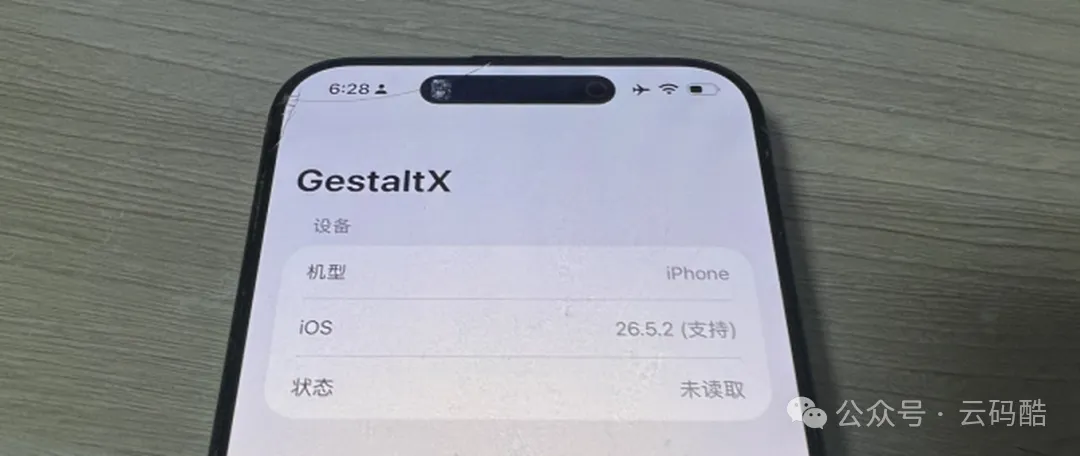
实机运行时的样子,系统版本一栏显示 26.5.2(支持)
想上手怎么找
在微信小程序里搜「新有趣工具箱」就能找到入口,点进去按提示拿。
但它救不了越狱
这一点得说清楚:对越狱没有任何帮助。它能做的,就是把 MobileGestalt 那套参数和应用数据翻来改去,想真正越狱,缺的那块内核漏洞还是得等。
至于值不值得折腾,看你自己需求。已经上手的同学,评论区说说改完最明显的感受是哪个?
❖ ❖ ❖