ARTICLE · 1290861
iOS 27.2 被越狱了?先别激动:有 POC,没工具,网上一键越狱全是骗局
iOS 27.2 被越狱了?先别激动:有 POC,没工具,网上一键越狱全是骗局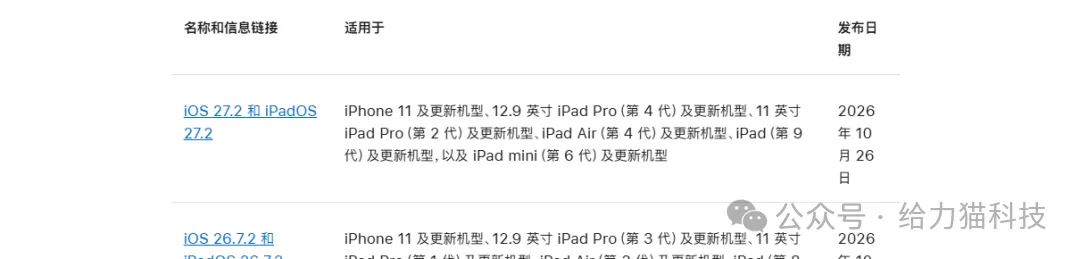
分享一个宝藏小程序,截止发稿,所有功能免费无限制无广告
iOS 27.2 "被越狱"了?先别激动:有 POC,没工具,网上"一键越狱"全是骗局
这几天越狱圈确实热闹:iOS 27.0.1 那条完美越狱的老链在 27.2 被苹果封堵之后,又有消息说「27.2 也被突破了」。
先给结论:技术上有验证可行的漏洞利用(POC),但没有任何公开可用的越狱工具。你现在能在网上搜到的所有「iOS 27.2 一键越狱」链接、证书、安装包,全部是骗局。
一、发生了什么
据社区消息(iOS 小白等玩家频道整理),日本安全研究者 ikotas00 在 iOS 27.2 正式版上拿到了 root 权限,完成了攻破演示:
挖到的是一条独立的新漏洞,能绕过 MIE 内存保护拿到系统最高权限; 从放出的截图和演示看,已经可以修改系统层面资源、拿到 ssh 终端访问权限,证明内核层面的利用是成立的; 但目前仅是 POC 验证:没有打包成可用工具,缺少注入框架、RootHide 环境、Sileo 商店适配;研究者本人也没有放出漏洞细节、源码或工具的计划。
简单说:门被证明能撬开,但没人给你钥匙。
二、和 27.0.1 那条链是两回事
之前让 iPhone Duo 和 iOS 27.0.1 实现完美越狱的 Calif 漏洞链,已经被苹果在 27.2 里修复——这正是 27.2 安全更新的内容之一。这次日本研究者挖的是另外一条完全独立的路,两者互不相干。
另一边,做出 27.0.1 完美越狱的 Calif 团队近期也在社交平台放出了新的哈希标识,社区普遍判断他们又找到了新的未公开漏洞、正在测试。但按这个团队一贯的风格(安全研究向,此前的 Hexacon 大会演示也只是学术展示),短期别指望一键包。
三、普通用户现在该做的三件事
- 别信任何「27.2 一键越狱」
那些要你装描述文件、扫码签证书的页面,轻则广告钓鱼,重则盗 Apple 账号; - 想等越狱的,守住版本窗口
27.0.1 的验证通道目前还在,是当前最稳的等待对象——关闭「设置 → 通用 → 软件更新 → 自动更新」,别盲目升级 27.2; - 不折腾的用户该升就升
27.2 包含安全修复,普通用户不留越狱需求的话,升级收益大于风险。
四、为什么这次值得记一笔
iOS 27 系列发布至今不到两个月:27.0.1 出了完美越狱,27.2 封堵之后一周内又出现新的内核级 POC。这条攻防节奏说明 iOS 27 的攻击面比以往几代都热闹,后续大概率还有反复。我们会持续跟进,有可用的公开工具(而不是 POC)时再说「能越」。
信息来源:社区公开演示与玩家频道报道(2026-10 下旬);Apple 安全性发布页(iOS 27.2,2026-10-26)。本文不提供任何越狱工具下载,谨防诈骗。
① 点个「在看」+ 转发给身边的朋友
② 关注「给力猫科技」 并设为 星标 ⭐,第一时间收到更新
我们下期见。