ARTICLE · 1227083
一觉醒来5000美元清零!明星AI工具OpenCode被黑,千万Token遭狂刷
— 作者 —罗坦
— 编辑 —陈松
2026年10月17日清晨,不少程序员是被手机上的账单告警震醒的。
科技分析师马克斯·温巴赫(Max Weinbach)点开自己的后台时,眼前的数字正在失控狂飙。仅仅几个小时,他的 OpenAI 账户里凭空多出了 8966次请求,整整 3502万个 Token 被瞬间吞噬,账户余额直接被刷成负数。
还没等他缓过神来,另外两家大厂的警报接踵而至。他在 Anthropic 后台的一把密钥,悄无声息地烧掉了 264.09美元;而他的 Google AI Studio 项目更惨,直接因为“过度滥用(excessive abuse)”被谷歌官方强制封停。
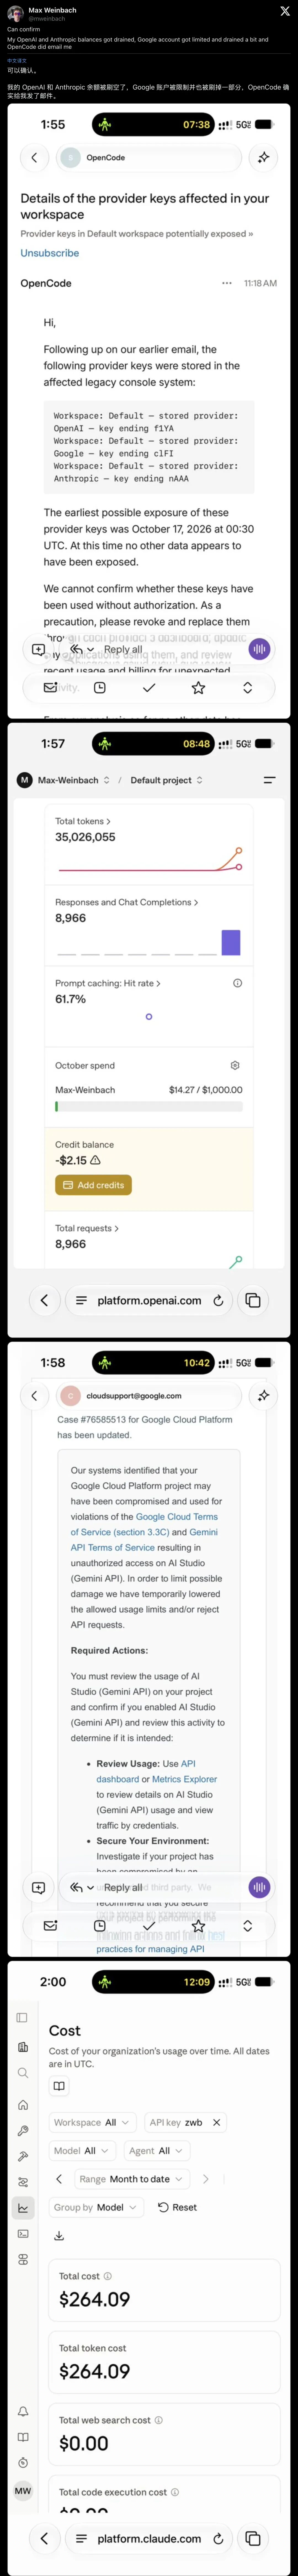
▲ 分析师 Max Weinbach 晒出的后台惨状:OpenAI 余额被刷穿、Anthropic 扣费超 260 美元、Google 项目被封停
马克斯不是唯一的倒霉蛋
在 Reddit 和 X 平台上,恐慌正在像野火一样蔓延。有人一睁眼发现 Anthropic 账户被盗刷了 400美元;有人贴出超千美元的 Google Cloud 异常账单;更有一位开发者绝望地写道:“将近5000美元的额度,被彻底刷光了。”
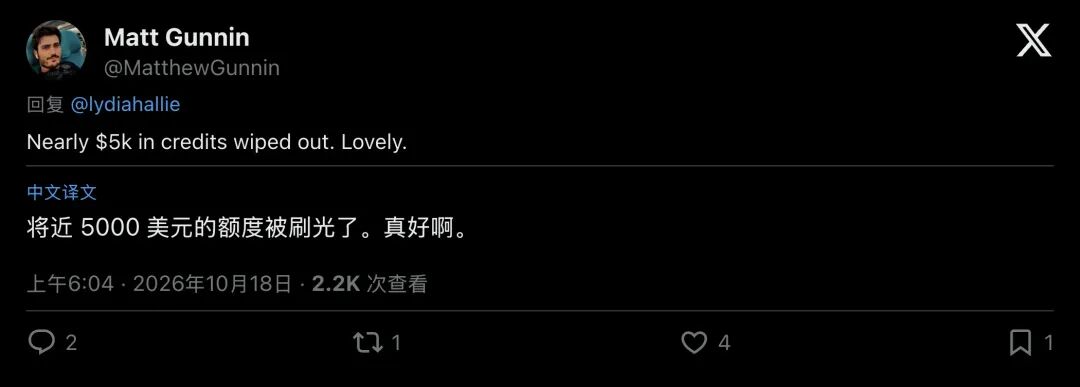
▲ 评论区里,有开发者自述近 5000 美元的额度在这次风波中灰飞烟灭
日常从未轻信钓鱼链接,电脑密码也妥善保存,这些散落在世界各地的开发者,究竟在哪儿中了招?
当受害者们打开邮箱,所有线索同时指向了一个让人意想不到的名字,当红开源 AI 编程神器,OpenCode。
01第一重追查:明明是本地工具,钥匙怎么飞到了黑客手里?
当天上午,安全从业者马特·约翰森(Matt Johansen)在 X 上公开了一则关键通报。他贴出了一张来自 Reddit 社区的紧急邮件截图,配文只有简短冷酷的几句话:“实锤了。OpenCode 被黑密钥被盗正在通知客户紧急吊销”
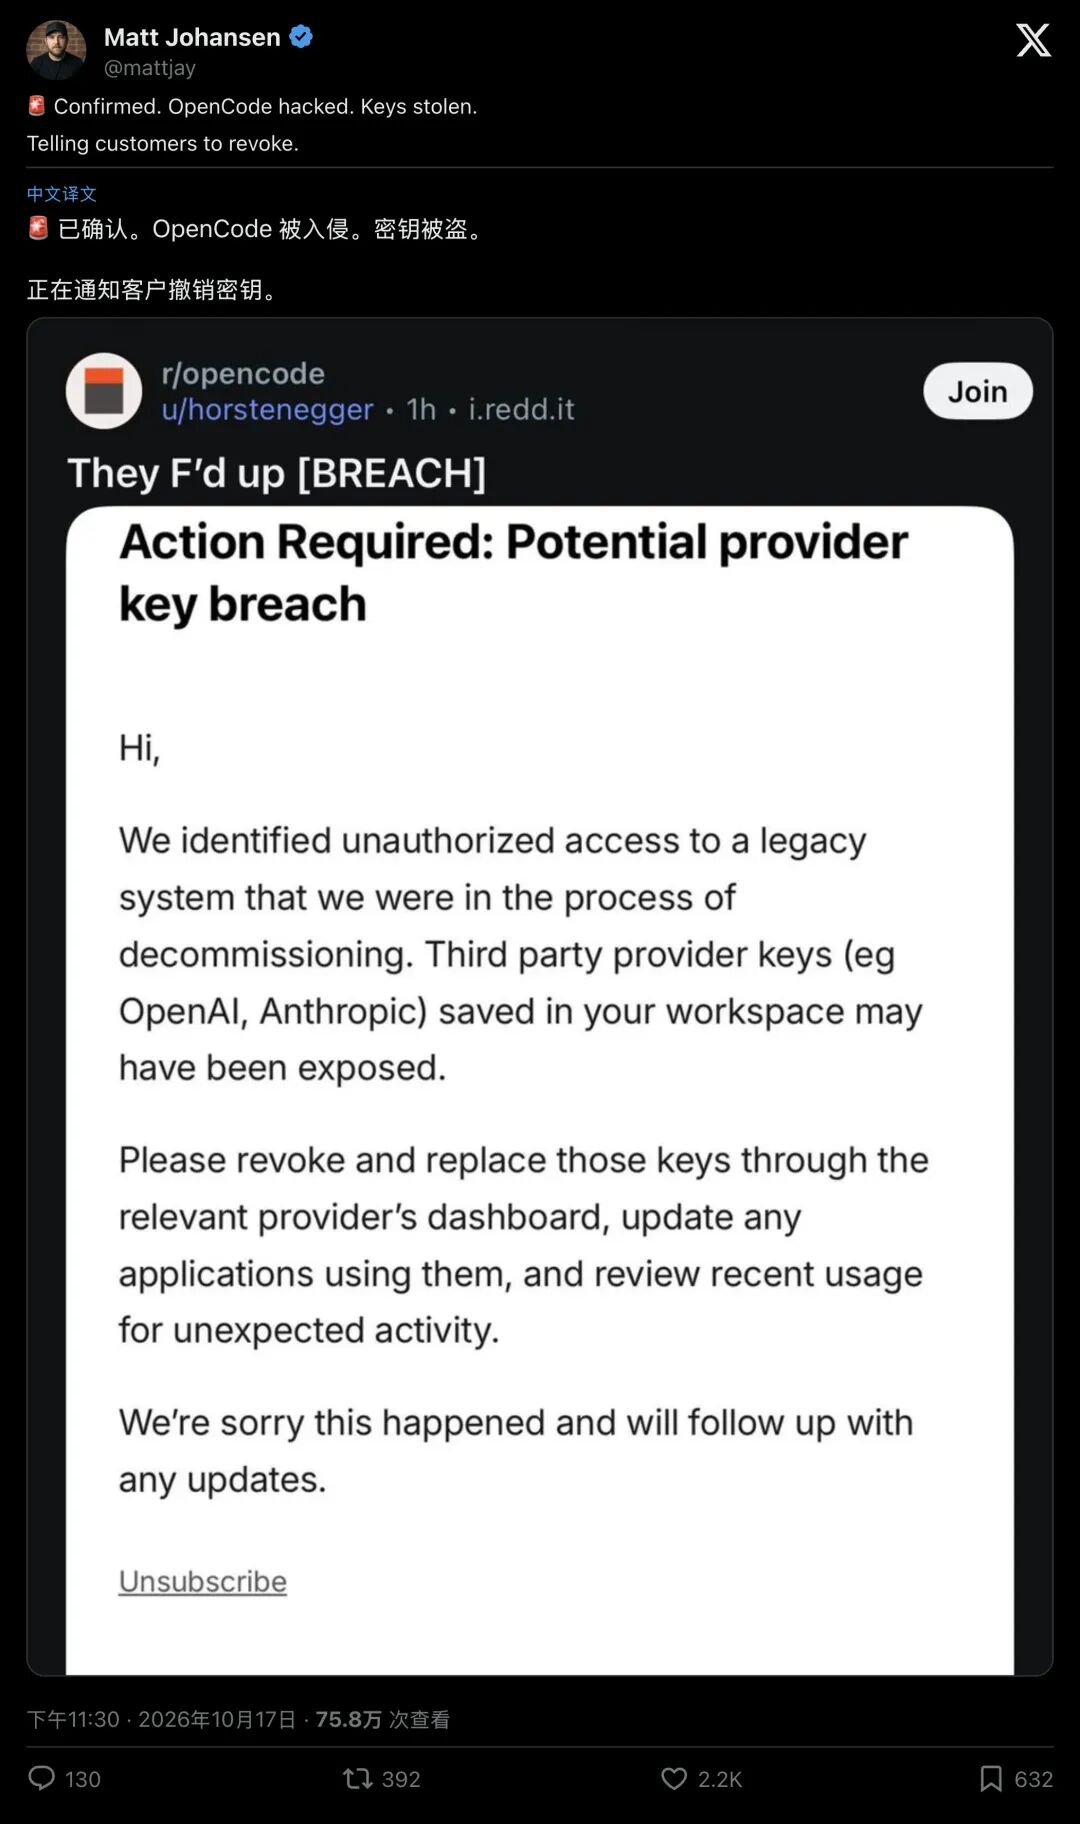
▲ 安全从业者 Matt Johansen 转发客户告警邮件,确认 OpenCode 遭遇入侵
这封标题为《需要立即行动:潜在的服务商密钥泄露》的官方邮件,起初让很多老用户一头雾水。
要知道,OpenCode 在 GitHub 上可是星标极高的明星项目。它主打的是一个运行在程序员自己电脑终端里的 AI 编程助手(Coding Agent)。为了帮大家省钱、同时不被单一厂商绑架,它采用了硅谷最流行的 BYOK(自带密钥)模式。
什么是 BYOK?简单说,软件本身免费开源,但你需要自己去 OpenAI、Anthropic 或谷歌买好“充值卡”,也就是 API 密钥(API Key),然后填进软件里。软件每帮你写一行代码,刷的是你自己的卡。
按理说,这些“充值卡”都锁在用户自己的电脑硬盘里(比如本地的 auth.json 配置文件)。黑客就算把 OpenCode 的官网掀翻,又怎么能摸到用户自己电脑里的钥匙?
随着调查深入,OpenCode 的“双轨架构”浮出水面。核心开发者 Dax Raad(网名 @thdxr)火速下场划清边界:“注意,出事仅限于 OpenCode Console,OpenCode 客户端本身完全不受影响,本地那些密钥从来不会传到我们这边。”
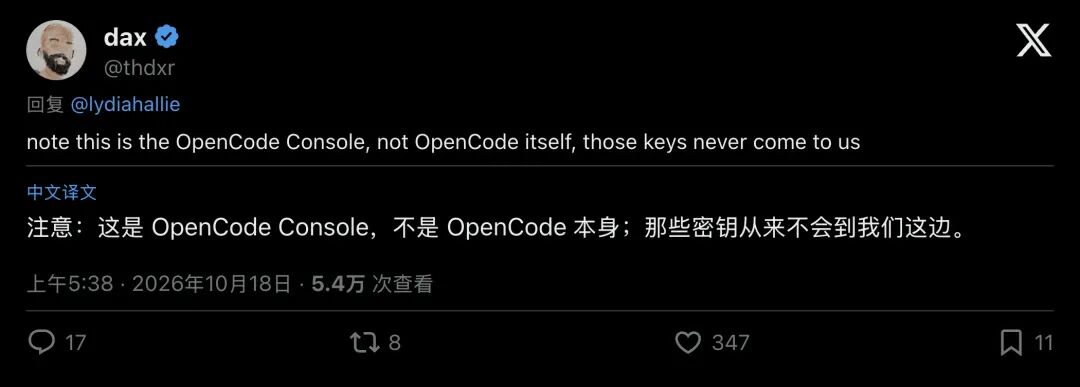
▲ 核心维护者 dax 紧急澄清:只有托管在云端 Console 的密钥受影响
真相终于大白原来,为了方便团队协作,OpenCode 除了本地免费版,还推出了一个叫 OpenCode Console 的云端网页控制台。
在这个云端控制台里,团队可以把买来的 OpenAI、Claude、Gemini 密钥统一存进云端“工作区(Workspaces)”里,方便同事们共享使用、统一管账。
这一下,原本分散在成千上万台个人电脑里的“充值卡”,被集中放进了一个云端保险箱。
黑客撬开这个保险箱的入口同样出人意料。OpenCode 的研发团队 Anomaly Innovations,前身正是大名鼎鼎的无服务器架构框架 SST(Serverless Stack) 团队。这是一群在云端基建领域摸爬滚打多年的顶尖老手。但这一次,老手却栽在了云计算最经典的暗礁上。
官方邮件坦言:黑客实际上绕过了防护森严的最新核心代码,直接闯入一个“正在停用流程中的旧系统(legacy system being decommissioned)”。
这就像你给自家别墅换上了最顶级的防盗门,却忘了地下室还有一扇准备封死、但还没来得及焊上的旧木窗。在云基建行业,这种“半死不活”的退役系统是最致命的盲区,安全补丁停了、监控警报撤了,但它底层竟然还保留着读取生产数据库里用户密钥的权限。
黑客顺着这扇无人看管的旧木窗溜了进来,直接端走了 1.4% Console 用户存放在工作区里的第三方大模型密钥。
02第二重追查:不偷源码、只刷算力,黑客到底在图什么?
找到了漏水点,第二个更诡异的谜团又冒了出来。
在 OpenCode 的官方致歉帖下,两条高赞评论道出了整个社区的困惑:“人家把所有东西都免费开源做出来了,到底是谁这么狠心去黑 OpenCode?”“为什么最厚道的好人总是第一个倒霉?”
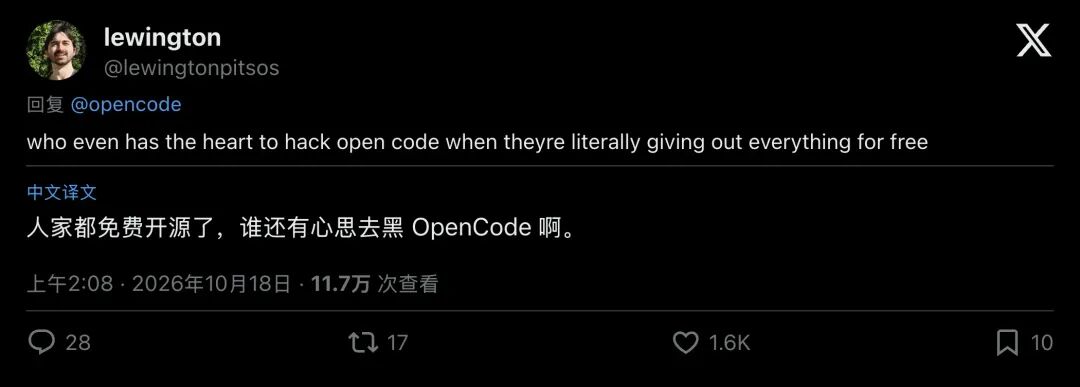
▲ 网友感叹:连完全免费开源的项目都逃不过黑客的毒手
确实,OpenCode 自己又不卖昂贵的算力,黑客费尽心机攻破它的旧服务器,图什么?
10月17日下午,OpenCode 官方发布的正式声明,揭开了这起案件背后极具时代特征的作案动机,“大规模蒸馏攻击(large-scale distillation attack)”。
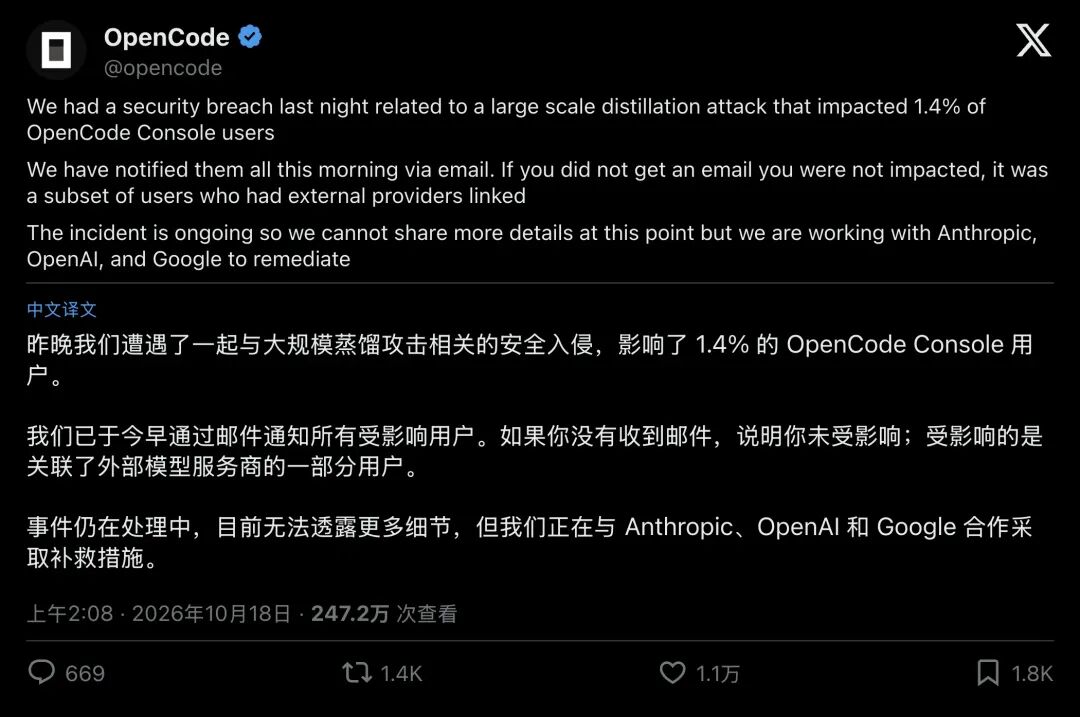
▲ OpenCode 官方声明:确认安全入侵与“大规模蒸馏攻击”有关,波及 1.4% 的 Console 用户
在日常语境中,“蒸馏”常被当作化学概念。但在大模型黑产里,这是一门一本万利的暴利生意。
如果你想训练一个聪明绝顶的 AI 模型,从零开始买显卡、喂数据,动辄要花几千万甚至上亿美元。但有一条捷径:你找来市面上最聪明的顶级大模型(比如 GPT 或 Claude),用程序自动向它提问几百万次,把它的高质量回答全部抄下来,拿去喂给自己的“山寨小模型”。这就叫模型蒸馏
蒸馏最大的成本是什么?是向顶级大模型提问的巨额 API 账单。而且,一旦某个账号短时间内疯狂提问,很快就会被大厂的风控系统封杀。
于是,黑客把目光投向了 OpenCode 这样的开发者平台。
在黑客眼里,OpenCode 工作区里存放的不再是普通的配置字符,直接等同于成百上千张已经绑定了信用卡、且拥有极高信誉度的“免密支付算力卡”。
黑客偷走这些密钥后,瞬间组建起一个庞大的提问网络,开足马力榨取 OpenAI、Anthropic 和 Google 的顶级模型算力。模型练成了归黑客,而几千万 Token 的天价学费,则全部记在了像马克斯这样的普通程序员账上。
虽然 OpenCode 尚未公布完整的取证报告来证明每一笔异常消费都流向了蒸馏流水线,但这场攻防战的惨烈程度远超外界想象。
就在事发第二天(10月18日),核心开发者 Dax 再次发帖透露了一个惊人细节:在过去的48小时里,攻击者依然在疯狂且不间断地猛攻他们的系统。 为了顶住进攻,团队被迫全天候部署 AI 智能体(Agents)来自动值守防线,“因为对方就是用智能体这么干的。”
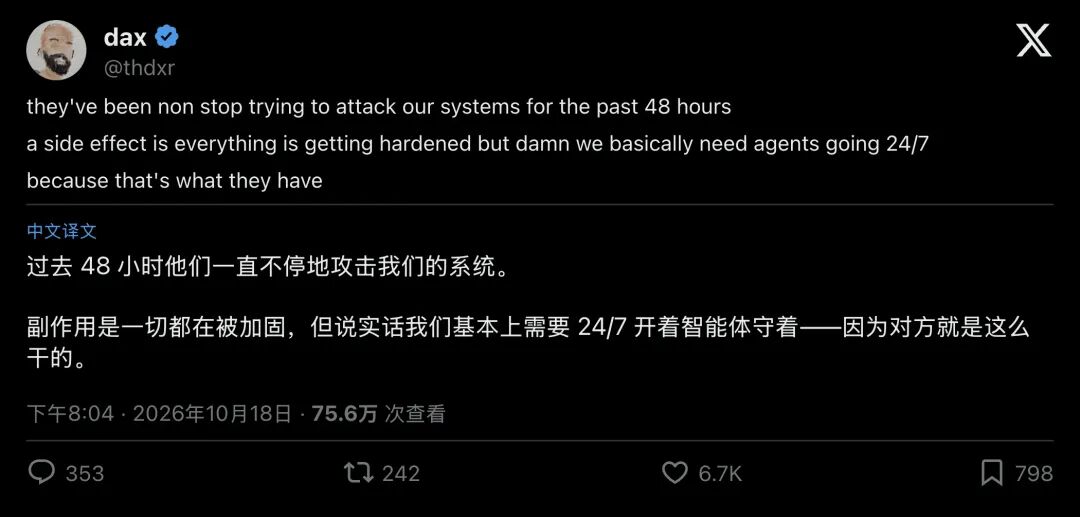
▲ dax 透露黑客在 48 小时内持续猛攻,团队不得不开启“AI 对抗 AI”的全天候防守模式
用 AI 黑客集群抢夺算力,再拿抢来的算力蒸馏新的 AI。硅谷的暗夜里,一场全自动化的“算力掠夺战”已经打响。
03终极追问:为什么一把泄露的钥匙,能刷爆整个金库?
随着 Anthropic 工程师 Lydia Hallie 宣布主动介入、批量吊销受影响的 Claude 密钥,以及 OpenCode 承诺协助处理后续退款,这场惊魂风波才算暂时按下了暂停键。
但当安全专家们复盘整起事件时,却发现了一个令所有 AI 开发者深感不安的行业真相:在这场危机里,开发者手里的“保险栓”其实是失灵的。
很多人在问:既然怕密钥被盗刷,为什么不给填进 OpenCode 的那把密钥单独设一个“每月最多花10美元”的硬上限?
技术媒体 SocialVik 在事后做了一次深度核查,得出了一个残酷的结论:目前主流的三大 AI 巨头(OpenAI、Anthropic、Google),没有一家支持给“单把 API 密钥”直接设定消费封顶。
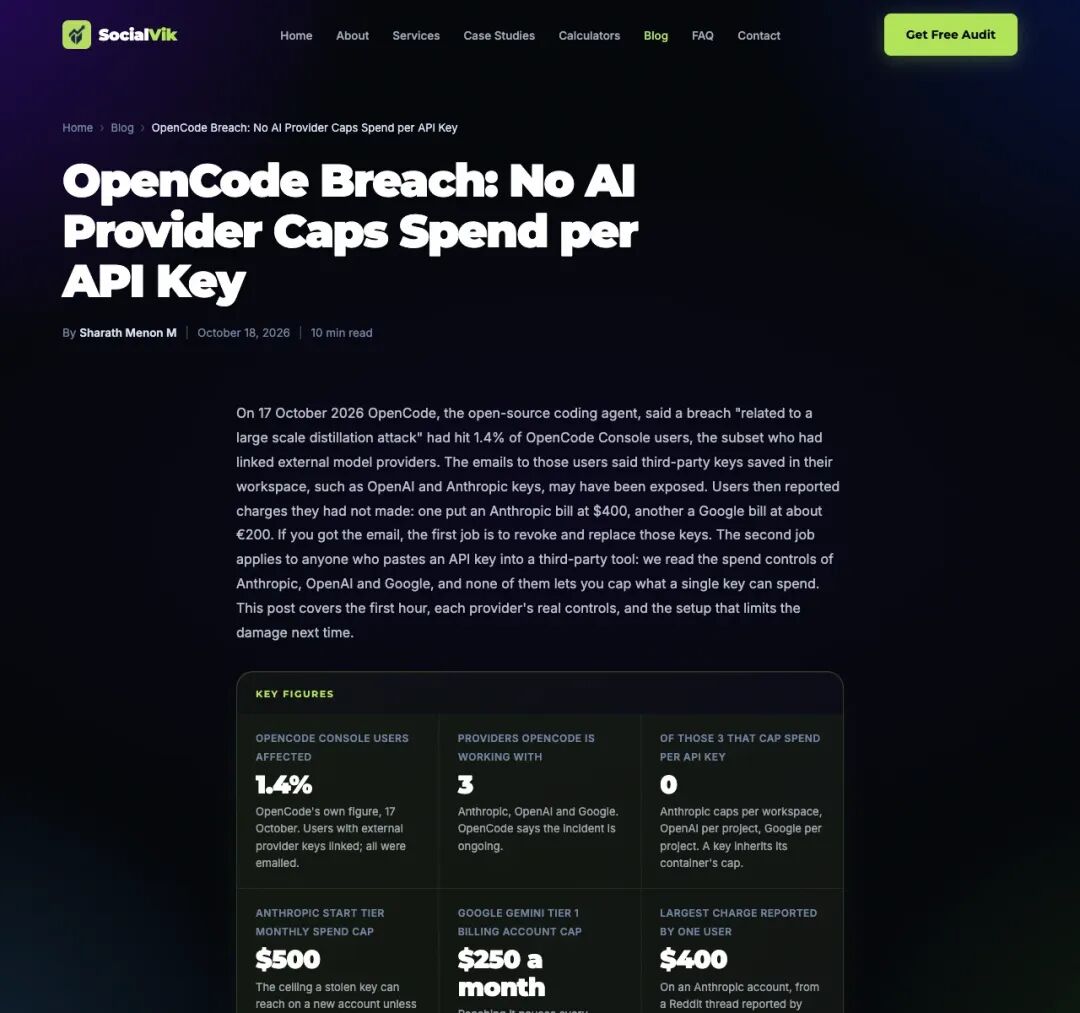
▲ SocialVik 专题报道直指行业软肋:没有任何一家主流 AI 厂商支持按单把 API Key 设定花费上限
在这些大厂的后台设计里,消费限额(Spend Caps)全部是设在“项目(Project)”或“工作区(Workspace)”这一层的。
如此设计的后果十分现实:哪怕你专门为某个第三方小工具新建了一把钥匙,只要这把钥匙和你的主业务放在同一个项目池子里,一旦钥匙泄露,黑客就能顺着这根吸管,把你整个项目池子里的几千美元额度吸得一干二净。
过去十年,互联网发生数据泄露,大家担心的是手机号、身份证或烂尾代码被偷,伤害往往是滞后的。
但在 AI Agent 时代,API 密钥就是没有密码的现金支票。每一个 Token 都明码标价,每一秒钟的并发调用都在直接燃烧真金白银。
为了图省事,越来越多的开发者习惯把各大厂的密钥交给第三方聚合平台、云端控制台甚至来路不明的插件去托管。OpenCode Console 的这起 1.4% 泄露事件,给所有人敲响了一记昂贵的警钟:
- 云端存钥就是交出钱包
:只要你在网页端点击了“保存我的 API Key”,你就把自己的信用卡安全托付给了另一家公司的运维水平,包括他们那些还没拆干净的旧服务器。 - 光在工具里删记录没用
:一旦怀疑泄露,必须立刻冲进 OpenAI、Anthropic 和 Google 的原厂后台,亲手吊销(Revoke)旧密钥。 - 用“空项目”做防火墙
:既然没法给单把钥匙设限额,那就专门为第三方工具建一个独立的子项目(Project),里面只充几十块钱。就算钥匙被偷,黑客也休想动摇你的主金库。
当开发者工具变成黑客眼里的“自动取款机”,为你写代码的 AI 助手,随时可能变成替别人买单的账单入口。现在,不妨去检查一下你的大模型后台,你发给第三方工具的那把钥匙,还安全吗?