ARTICLE · 1159448
有趣!iOS 27.2 TSS 越狱,大佬邀约访谈(有字幕)
有趣!iOS 27.2 TSS 越狱,大佬邀约访谈(有字幕)
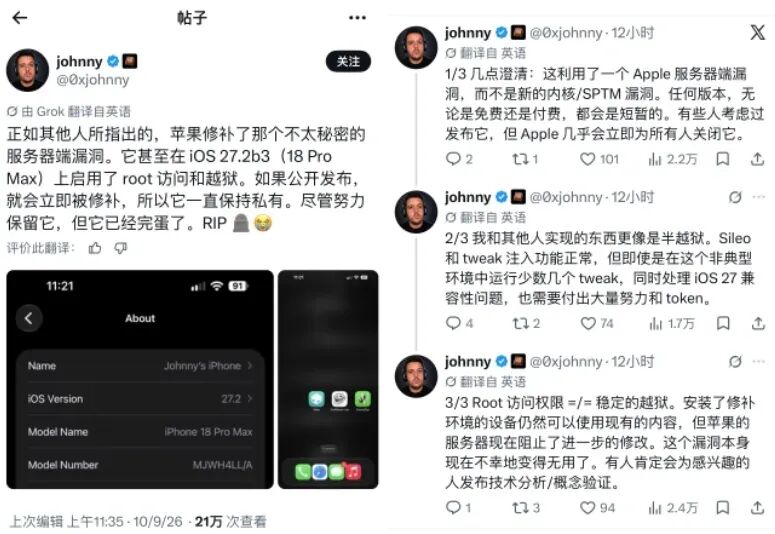
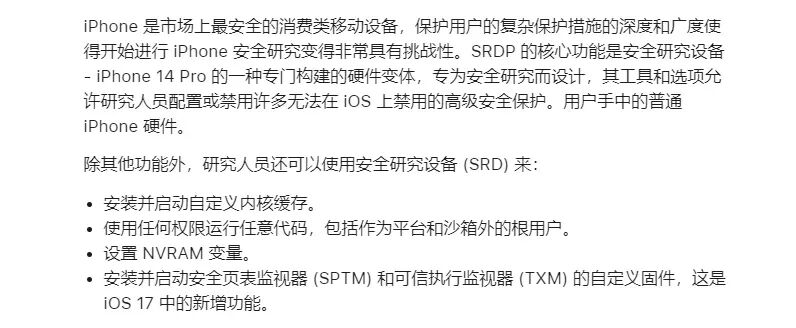
TSS 上游漏洞!项目已经公开。
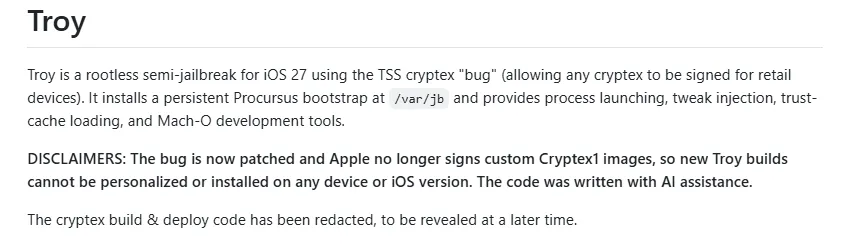
注意!TSS 服务器漏洞已经修补,现在公开项目只是用于研究,目前无法利用,任意系统都不能,并且服务器端苹果已拒绝非安全研究设备指令,除非又找到类似漏洞,这就有可能实现。
TTS 漏洞是真实的,只不过已经被苹果封堵了,现在没办法利用。该漏洞是由安全研究设备中发现,原本来只提供这些设备获取权限,现在被发现任意设备都可以,所以普通设备都能获取权限。
触发漏洞点,服务器端配置 / 逻辑失误:本应只给获批研究设备签名个性化 cryptex(一种可挂载进系统的加密根文件系统),结果任何人提交自制 cryptex 镜像请求签名,苹果服务器都答应,导致任意设备都能越狱。
任意二进制都能拿到苹果官方签名 + 任意权限(entitlements)+ TL8 最高信任级别,等同于苹果 "盖章" 批准你的代码。
你也理解成这是官方版的越狱泄露,毕竟苹果服务器答应,所以他们说它不算是漏洞,这是官方版的越狱。
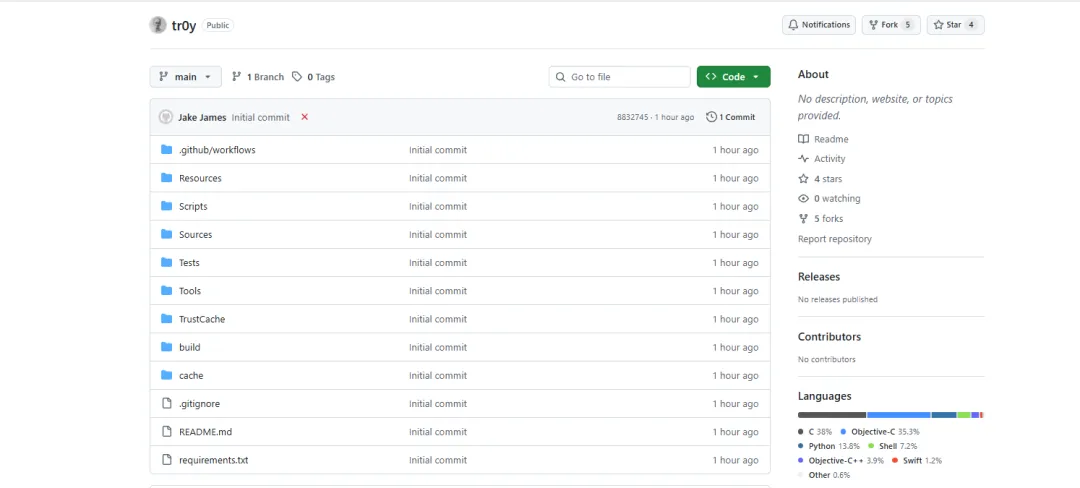
关于 TSS 项目,目前已经公开,Jake James 作者已经公开 TSS 漏洞项目,命名为 tr0y 项目,需要研究的可以前往观看。
地址:github.com/jakeajames/tr0y/
另外!pam 说服 opa334 越狱大佬进行访谈,谈论 TSS 漏洞相关事件,也提到一些越狱事,你们也认真看看,长达 1 小时 12 分访谈。
关注
重播 分享 赞
大概这些内容了,话说!如果苹果允许这种官方越狱你们会喜欢吗?请在文章底部评论区回复,神评可置顶
觉得好看,请点“点赞收藏分享”