ARTICLE · 1163148
数据安全运营手记|凌晨两点的 Excel——一次监管检查前的一夜
01
一个安全运营人员迎检前的普通晚上
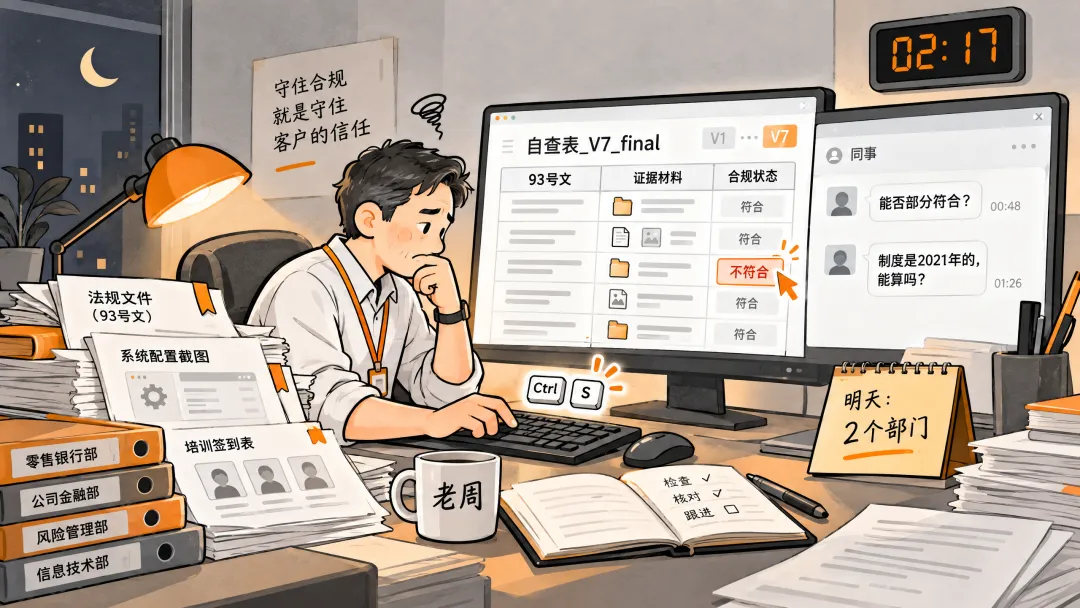
凌晨两点十七分,老周按下了Ctrl+S。
文件名没有变,还是《数据安全自查对照表_V7_final》。从V1到V7,每一版都叫final。老周是这家银行的数据安全合规专员,这张表,是他这两个月的成果。
左边一栏是 93 号文(金融行业发布的数据安全专项行动通知)的自查要点。右边一栏,是他催了两个星期才凑齐的证据,从制度扫描件、系统配置截图到培训签到表照片,按部门归类,塞满了整个文件夹。
对话框里躺着两条没回的消息。
“周老师,这条我们真没有系统做,能不能先写‘部分符合’?”
“周老师,这个制度我们有,但文档是 2021 年的,能算吗?”
他把“部分符合”改回“不符合”,第五次了。
明天,要多跑两个部门。
02
困境剖析
老周这一夜反复面对的困境并非个例,对一线合规人员而言,这项工作存在着三个难点。
其一是条款解读之难。一次合规专项检查,检查点动辄上百项,大多以“是否”开头。但要回答这一百多个“是否”,背后是《数据安全法》《个人信息保护法》《网络数据安全管理条例》等多部法规的交叉引用。把每一项“是否”还原成“查什么、找哪个部门要证据、做到什么程度算符合”,靠的是合规人员逐条研读、手工建表。
其二是证据归集之难。这项工作在实际执行中,第一步就卡住了:先要厘清检查点由哪个部门负责,再找到对口负责人,由他确认本部门是否留有相应证据——证据归谁,往往要问一圈才能明确。找到了人也未必凑得齐:检查点要逐项查找核对,有时收上来才发现对不上,只好退回去重找。于是同一件事要来回问上几轮,跨部门沟通多轮往复,证据也在这一轮轮沟通里才逐步补齐。
其三是口径统一之难。自查由多部门按分工分别作答,同一项要求,有人写“符合”,有人写“部分符合”——而“部分符合”到什么程度可以接受,往往取决于填写人对条款的理解,而不是统一的标准。到了检查通报阶段,口径不一本身就是风险。
三件事叠加,就有了那张V7对照表:不是老周不专业,而是这套流程天然依赖专家的脑力、部门的配合和充足的时间——任何一环短缺,结果就是“检不全”。
03
破局之法:智能合规工具—
标准化、流程化、智能化、闭环化
面对上述现实问题,安华金和在其数据安全运营平台中构建了AIDSOP智能合规模块。该模块以"大模型+RAG检索增强+MCP协议连接"为技术底座,大模型代替人工研读判断,进行文本理解,语义抽取与归纳生成;RAG进行检索增强,解读和自检生成之前先从权威知识库检索依据,使结论有依据可依,可溯源;MCP负责连接内部系统与数据,技术性合规建设情况快速匹配。三者协同,把合规工作组织成标准管理、迎检材料、合规自检、合规报告四个阶段,形成闭环。
标准管理:法规条款的智能拆解与业务化解读
标准管理主要做一件事——把标准拆解成能用的要求。库里的标准有两个来源:内置与录入。
已经内置的标准覆盖两类:一类是《数据安全法》《个人信息保护法》等各行业都要遵守的基础法律与通用要求;另一类是《JR/T 0197-2020 金融数据安全 数据安全分级指南》、《银行保险机构数据安全管理办法》等多个行业的标准规范。此外,内置的标准也会随着行业标准的更新、以及对行业规范理解的加深而更新维护。
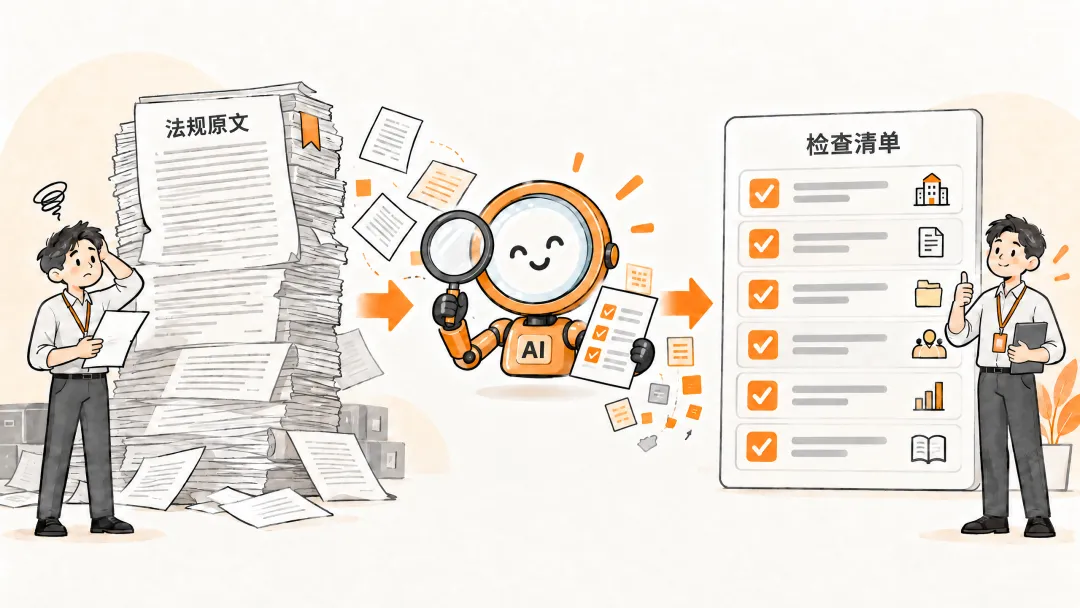
新发布的法规或机构自己的内部规定,可以随时录入。录入后由大模型完成两件事:先拆条目,自动识别法规层级与条款结构,把长篇文本拆解为结构化、可管理的条目;再译要求,调取已有标准解读知识库,结合业务语境解释条款含义,输出通俗、可执行的合规要求说明。不是复述条文,而是明确“这一条要查什么、依据是什么”。
对合规人员而言,法规的落地动作从“专家通读两周、手工建表”,变为“内置的随用随取、新录的入库即拆”。拆完的东西会留在库里,下次遇到相近的条款,不必从零开始——前面拆过的解读,就是这一次的起点。标准这件事,不用再从头做一遍。
迎检材料:流程化搜集
自检比对的另一侧,是"本机构实际做了什么"。这些内容分散在不同地方:制度散落在各部门的文件夹中,安全配置在设备上,运行日志在各系统里,数据资产在台账里,还有各种调研表信息。传统迎检方式每面对一次迎检就要收集一次材料,而系统要做的则是是把它们收拢起来,沉淀为六类知识库——数据安全制度、组织架构、安全设备、安全运维活动、安全策略、调研表,一次收集后续迎检都可以使用。
材料收拢分为两种方式:一类是管理类材料,如制度文档、运维活动、调研表等,以文档、图片、表格等形式存在,此类材料可直接上传原文,通过多模态大模型可自动识别材料内的重要信息,生成大纲或重要活动内容说明。另一类是技术类材料,如安全设备的能力、管理资产、使用部门、重要日志、策略等,此类材料可以通过标准MCP接口获取相关信息,并转换成业务化语言,方便大模型进行合规匹配。
这一步的价值在于:法规那侧说的是"应当如何",这一侧说的是"实际如何",两边本来各说各话;译成同一种语言,才能进行对比。散落的制度、配置与记录,就此成为机器可检索、可与法规条款自动比对的事实库——证据不再依赖报送前的突击归拢,而是平时就沉淀在体系里。
合规自检:智能化评估
合规自检阶段,解决的是口径统一难以及繁琐的自检匹配工作。
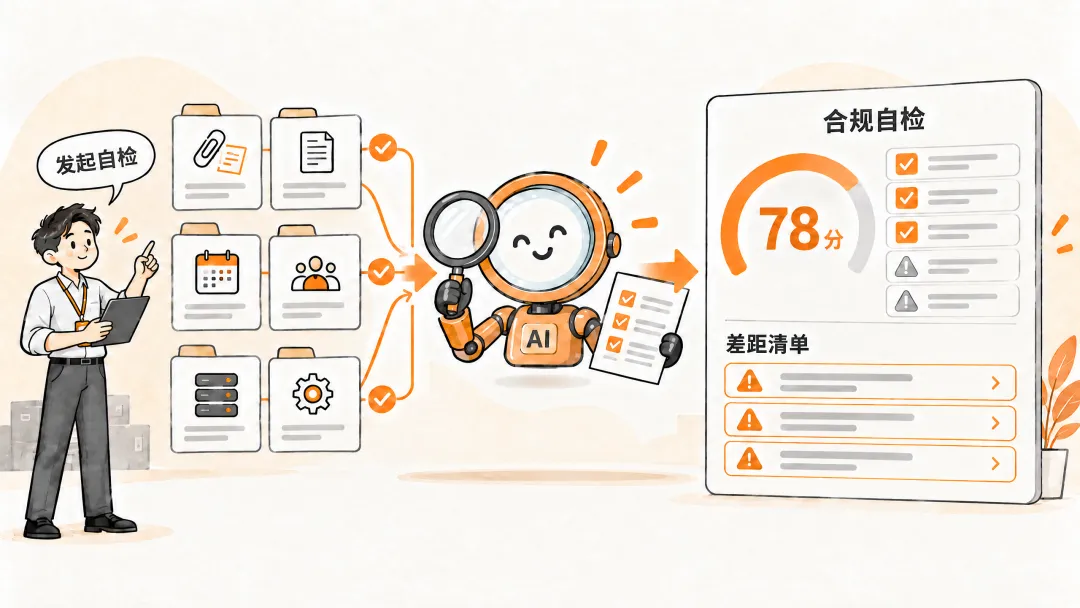
发起自检后,平台自动关联知识库中的建设内容与检查点,由AI逐项评估,输出量化的符合度评分。评估覆盖证据附件与知识库的各个维度,每一项结论均标注依据来源。
更关键的变化在于:评分标准由体系统一执行,不因填写人而改变;未达标项按同一套标准列入差距清单,逐项标注评分依据与所缺材料。
合规报告:合规自检闭环化
合规报告阶段,面向报送与汇报场景。
平台跨模块整合标准、建设成果与自检三方面的数据,一键生成结构完整的合规报告;对报告内容,还可以用自然语言追问,快速定位重点结论与改进方向。
以金融行业为例,93 号文要求提交自查整改情况表、专项行动工作总结、监管检查所需的佐证材料,均从同一份评估结果生成。口径一致,且每一条结论可回溯至法规原文与内部建设数据。这里生成的是自检后的初版报告;整改复检之后,同一份报告会更新为含整改结论的定稿版——两版共用同一套标准,前后可比。
04
破局成效
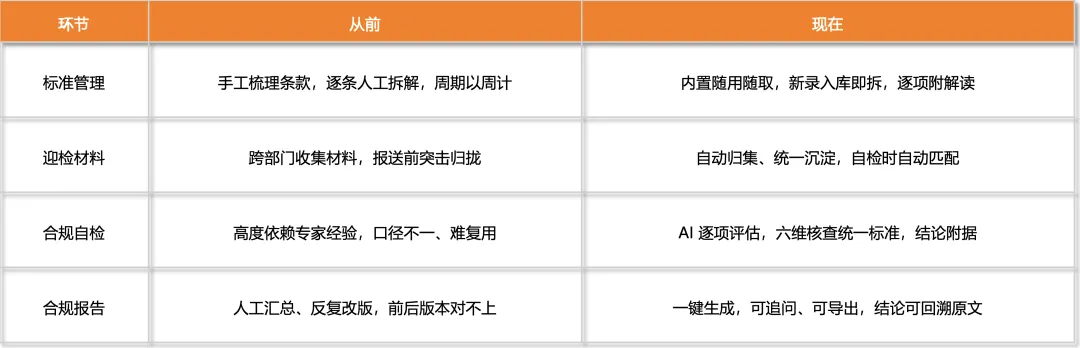
这四件事的变化,收进一张表:
三个月后,六月的一个下午。监管现场检查的进场通知刚下,科技部同事把通知转给老周,附了一句:又要来了。
老周打开平台,把 93 号文连同它的《自查要点》拖进“标准管理”,起身去接了杯水。回来的时候,检查点法律原文已经解读为了一张带评估要素和检查项的清单。他顺手发起自检——符合度评分 78 分,差距清单也逐条列了出来。
他想起三个月前那个凌晨:两个星期,两个人,一张表改到第七版,最后还是漏了四条。这一次,从拖入文件到拿到差距清单,只有一杯水的时间。
他给科技部回了条消息:"材料不用凑了,系统里都有。清单上这几条,我们对一下。"
05
结语:从“检不全”到“检得全、说得清”
监管对数据安全的要求,正在从“每年查一次”转为常态化的自查与定期报送,标准越来越多,颗粒度越来越细。落到每一家机构,这些要求都要靠人去逐条对照——合规的难点不在标准缺失,而在于标准能不能真正落下来。AIDSOP 智能合规模块补上的正是这一环:把散落的法规要求变成可执行的条目,把分散的建设证据汇成可比对的事实,让对标监管文件的合规自检,从以周计的人工盘点,转为快速产出的常态动作。
提速之外,AI 与合规官的分工也更清晰——AI 完成初评,合规官负责复核与定论,效率提升的同时,专业判断并未让位。标准解读、判定口径与证据留存于机构内部,既是自检的依据,也是员工可随时查询的组织知识;每一项判定都留有依据与痕迹,责任可追溯、可核查。
该检的不会再漏,结论也说得清——这是"检不全"与"说不清"的答案。但检出来之后呢?
下期预告:这一次自检,平台给出 78 分。剩下的 22 分,差距清单上写得清清楚楚——但清单不会自己变成整改动作。下一期,讲这 22 分怎么补回来。
往期推荐