ARTICLE · 1190535
数据合规落地实操09:企业AI工具(生成式大模型)数据合规|员工办公AI、API调用、知识库微调全套落地方案
大家好,我是陈佳律师。
如果说前8期的传统数据合规,是企业“必须做”的基础合规;
那从本期开始的AI合规,就是企业“不做必被罚”的新增高危合规。
目前全网95%的企业,都存在裸奔式用AI的致命问题:
员工办公随手打开ChatGPT、豆包、通义千问、各类公有大模型,
直接粘贴:客户手机号、合同底稿、企业财报、项目机密、员工资料、诉讼材料、供应商底价、内部制度。
绝大多数企业老板和行政都认为:
「AI只是办公工具,复制文字而已,能有什么风险?」
但现在已经出现真实司法判例告诉我们:风险是双向的。不光有数据泄露的外部监管风险;管控缺失,还会带来内部劳动用工风险。
真实判例|员工使用AI辅助办公被开除,法院判决公司违法解除
北京某公司一名法务(合规岗位),为完成PPT制作与数据分析工作,将经过自己整理加工后的企业内部数据提交至第三方公有AI平台进行辅助处理。一个月之后,公司以涉嫌泄露商业秘密为由直接将该员工开除。
✅公司解除理由:
该员工属于合规岗位,已经签署保密协议;将内部文件提交外部AI平台,平台存在留存、复用数据的可能性,具备泄露风险,属于严重违反规章制度。
✅员工抗辩意见:
使用AI提效是曾经领导所推荐;提交的数据已经做过加工整理,不属于企业核心机密;公司此前没有任何制度禁止员工使用公有AI办公,也没有开展过对应的风险培训。
✅法院裁判结论:认定公司构成违法解除劳动合同,判决恢复劳动关系,并且补发工资、奖金。裁判核心理由有三点:
1. 主观无恶意:员工行为出发点是提升工作效率完成本职工作,不存在故意泄密的主观意图;
2. 企业无制度依据:公司规章制度当中,没有明文规定禁止将内部数据发送公有AI,缺少处罚的制度基础;
3. 没有实际损害证据:公司无法举证证明已经发生实际的数据泄露后果。
✨案例深度启示:
很多企业以为“员工往AI粘贴内部资料,直接开除就完事”。但现实司法逻辑是:想要对员工AI违规行为进行处分,前提是企业必须先把规则写清楚、做过告知培训。没有制度,即便客观存在风险,企业也很难追责员工。
换一个角度看外部合规:就算员工主观无意,只要涉密内容提交公有大模型,平台缓存、训练复用的风险客观存在。对外,企业要承担数据安全管理失职的监管责任;对内,缺少制度,又无法向员工追责。两头都是坑。
监管逻辑已经非常清晰:
企业数据泄露,不再只看黑客攻击、员工外传;员工主动把涉密数据投喂给公有AI,属于企业数据安全管理失职,全责归企业。
从本期开始,我们正式进入AI数据合规专项系列。
本篇作为AI合规落地第一篇,聚焦企业最普遍、最容易爆雷的员工办公AI场景,手把手落地:禁止上传清单、员工AI管理制度、公有AI风险、API调用红线、知识库微调避坑、自查台账全套可直接落地方案。
一、为什么员工随便用AI,企业要承担全责?
很多人混淆一个核心概念:个人用AI ≠ 企业允许用AI
员工私自投喂企业涉密数据至公有大模型,会触发三重法律风险:
1. 个人信息泄露风险(个保法追责)
客户信息、员工信息、联系方式、身份资料上传公有模型,
会被平台后台收录、缓存、用于模型训练、纳入语料库。
属于未经授权对外提供个人信息,典型行政处罚情形。
2. 商业秘密外泄风险(反不正当竞争法)
报价体系、项目方案、合同底稿、核心业务逻辑,
一旦进入公有大模型,全网可检索、永久留存、不可撤回。
同行通过相似提问即可抓取企业机密,直接造成商业损失。
3. 企业数据安全管理失职(数安法/网安法)
企业未建立AI使用规范、未禁止涉密投喂、未开展员工培训,
监管直接定性:内部数据安全管理制度缺失、管控不到位。
再结合上面北京劳动案件补充一层内部用工风险:
即便员工确实存在高危操作,如果企业事前无制度、无告知、无培训,后续想要警告、处分、解除劳动关系,很有可能得不到司法支持。对外担监管罚,对内追责无依据。
核心结论:
员工私自投喂 = 企业数据主动外泄,企业承担首要主体责任;想要约束员工,必先建好规则。
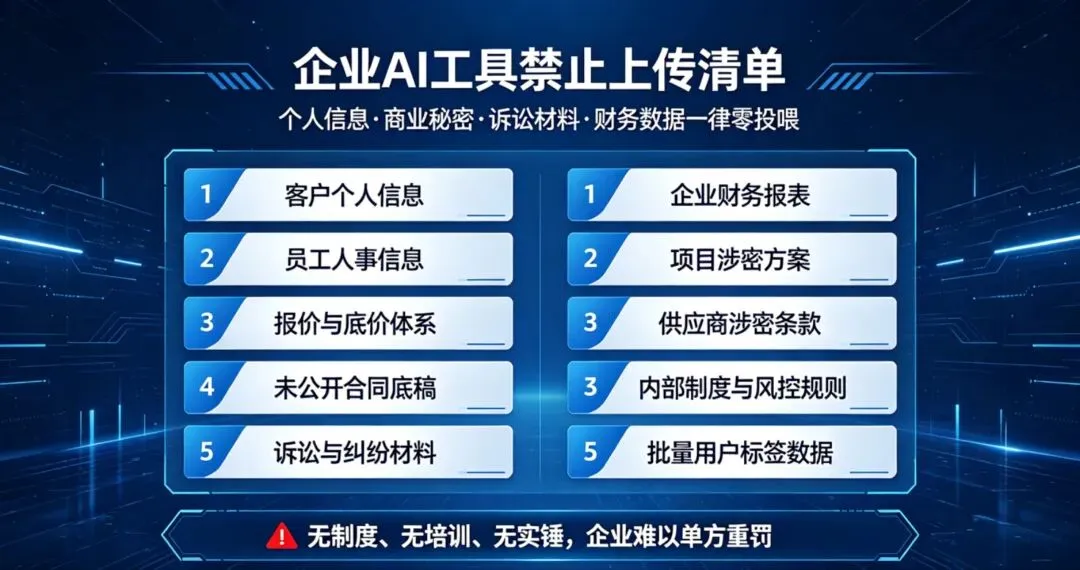
二、高危红线:企业绝对禁止上传AI的10类数据清单(直接落地)
我整理了监管、司法、企业风控统一认可的禁止投喂清单,企业可直接打印上墙、放进员工手册、OA制度:
【绝对禁止|零容忍上传】
1. 全部客户个人信息:手机号、姓名、地址、身份证、消费记录
2. 员工人事涉密:薪资、合同、考勤、简历、内部人员信息
3. 企业商业机密:报价单、底价体系、招投标方案、竞标文书
4. 未公开合同底稿、合作协议、单方草拟文书
5. 诉讼、仲裁、纠纷案件材料、证据、起诉状、庭审思路
6. 企业财务数据:营收、成本、报表、税务底稿
7. 项目涉密方案、立项材料、未上线产品方案
8. 供应链/供应商底价、合作条款、独家资源信息
9. 企业内部制度、考核机制、风控规则、漏洞信息
10. 用户画像、用户标签、批量脱敏用户数据集
【谨慎使用|仅可公开通用内容】
1. 通用法律条文、公开政策
2. 通用公文格式、公开模板
3. 行业通用公开知识
4. 无任何主体信息的空白文书框架
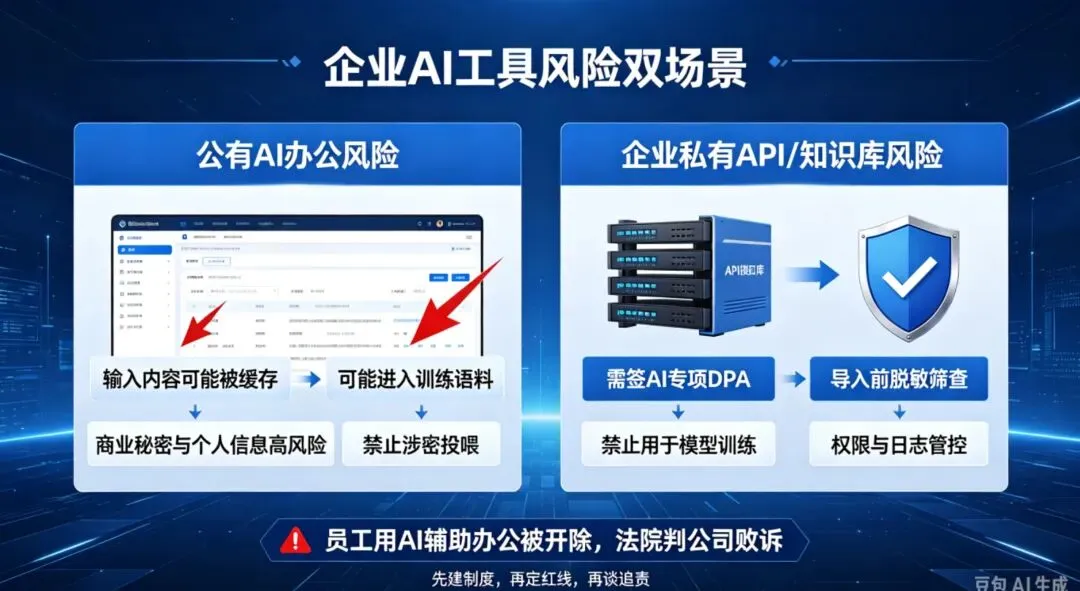
三、两大AI使用场景风险拆解(公有AI VS 业务API AI)
企业AI风险分为两类,管控方式完全不同,切勿混为一谈。
场景1:员工办公公有AI(最高危、无任何防护)
代表:ChatGPT、豆包、文心一言、通义千问等网页版/APP版
致命缺陷:
所有输入内容默认留存、默认进入训练语料、无法彻底删除、无企业隔离环境。
管控原则:能不用则不用,必须用仅可输入公开通用文字。
场景2:企业业务API对接/私有化AI(业务级使用)
代表:企业接入大模型API、私有部署、企业专属知识库
风险点:
1. 上传内部知识库,包含大量历史涉密数据
2. 微调模型带入客户信息
3. API日志留存用户交互数据
管控原则:必须签专项DPA、禁止训练、禁止留存、全程隔离。
四、可直接落地:《企业AI工具使用管理制度(员工版)》全文模板
第一章 总则
1. 为规范本企业生成式AI工具使用,防范数据泄露、商业秘密外泄、个人信息违规外流,同时厘清企业与员工之间权责,避免用工纠纷,依据《网络安全法》《数据安全法》《个人信息保护法》制定本制度。
2. 本制度适用于全体员工、实习生、外包人员、驻场人员。
第二章 禁止性规定
1. 严禁将企业客户信息、员工信息、敏感个人信息投喂至公有生成式AI平台。
2. 严禁上传合同、诉讼、财务、报价、项目涉密资料。
3. 严禁利用AI生成虚假文书、虚假数据、伪造材料。
4. 严禁将AI生成内容直接对外商用、签约、公示,未经法务合规审核。
第三章 合规使用规则
1. 办公使用AI仅限公开通用内容润色、排版、语法优化。
2. 所有涉密文案必须人工脱敏、去标识、去主体信息后,才可使用AI辅助。
3. 禁止企业涉密文件整体复制投喂。
4. 本制度为公司正式规章制度,全体人员知悉后方可开展AI辅助办公;公司组织专项培训,留存培训签到、学习记录。
第四章 责任与追责
1. 员工知悉本制度前提下,仍然违规投喂造成数据泄露、企业损失的,公司有权依据规章制度给予内部处分;造成直接经济损失的,企业保留依法追责、索赔权利。
2. 员工不知情、制度尚未公示生效前,不得直接以AI使用行为对员工作出处罚、解除劳动关系。
3. 造成监管处罚、舆情风险的,按公司保密管理办法追加相应责任。
第五章 附则
1. 本制度全员公示、全员培训、全员签收生效。
2. 本制度纳入年度数据安全自查范围。
五、AI场景专属DPA核心条款(API/服务商签约必加)
普通数据协议已失效,AI必须加三条专属保命条款:
1. 禁止训练条款
甲方通过API/平台输入的所有数据、提示词、知识库内容,乙方不得用于模型训练、不得纳入公共语料、不得二次复用。
2. 禁止留存条款
乙方不得缓存、备份、归档甲方业务交互数据,会话结束后即时清零。
3. 数据隔离条款
甲方数据与公有用户数据隔离,绝不对外公开、绝不检索外泄。
六、企业AI合规自查台账(迎检模板)
台账必备字段:
AI使用场景、使用人员、使用工具类型、是否上传涉密数据、脱敏情况、风险等级、整改情况、检查人、检查日期。
高频自查重点:
1. 市场/销售部是否投喂客户名单
2. 法务/行政是否投喂合同案件材料
3. 财务部是否投喂报表数据
4. 项目组是否投喂方案底稿
额外用工风险自查项:
□ 是否已出台正式AI使用管理制度
□ 是否已完成全员公示签收
□ 是否已开展AI合规培训,留存记录
七、企业AI合规八大铁律
1. 公有AI严禁涉密投喂,是企业第一红线。
2. 所有个人信息、商业秘密,零上传、零复制、零投喂。
3. 对外AI生成内容,必须人工合规审核。
4. 业务接入AI API,必须签署AI专项DPA。
5. 知识库导入前,必须完成涉密筛查与脱敏。
6. 禁止员工私人账号处理企业业务AI工作。
7. AI会话记录禁止截图转发、群内传播。
8. 先立规矩再谈追责;没有制度,不得处罚员工AI违规行为。
八、下期预告
数据合规落地实操10:企业大模型API业务合规|对接流程、数据隔离、禁止训练、数据出境、专项PIA评估全套模板
聚焦企业业务级AI接入风险:系统对接大模型、用户对话数据上传、跨境模型风险、隐私影响评估、业务整改全套落地方案。
我是陈佳律师,专注可落地、可迎检、可整改的企业数据合规全流程实务。