ARTICLE · 1295812
Cursor 插件市场现投毒版 Claude Code:SSH 后门潜伏 11 小时
AI 观察
Cursor 的插件市场在 10 月 29 日混入了一个被篡改的 Claude Code 扩展:版本 2.1.312 和 2.1.313 上线约 11 小时,最多触达约 5000 名用户。攻击者在代码里塞了一把叫 svc-telemetry 的 SSH 公钥,想给中招机器开后门。厂商 Anthropic 说自己没被攻破,问题出在分发渠道。
先把这件事到底发生了什么说清楚,再说它给每个用 AI 编码工具的人提了个什么醒。
▍到底发生了什么
安全公司 Phorion 最先发现:有人往 Cursor 的插件市场上传了篡改版的 Claude Code 扩展,打着官方账号的旗号,覆盖了正常的 2.1.312,又发了 2.1.313。它干的事很直接——在中招机器的 authorized_keys 里加一把攻击者的 SSH 公钥(标注 svc-telemetry),装好持久化脚本,还会回传主机名、用户名、公网 IP、Git 邮箱,以及哪些环境变量"看起来像密钥"。
Cursor 自己的安全通告说,窗口从太平洋时间当天凌晨 2:27 到下午 1:35,约 11 小时;波及最多 5000 人。它随后下架了恶意包、关掉并重建了整个插件市场、轮换了密钥,并联合云厂商把攻击者的服务器打掉了。Anthropic 也跳过了被污染的两个版本号,直接发了干净的 2.1.314。
▍三件事,决定它危不危险
1范围:只活在 Cursor 的插件市场里,VS Code 直装或终端版 Claude Code 不受影响;
2影响:开 SSH 需要管理员权限,扩展通常没有,所以多数机器"后门没真正打开";
3残留:但公钥和持久化脚本已经落到机器上,光卸载扩展清不掉,得手动删。
▍给你的实操清单
如果你在 10 月 29 日那天用 Cursor 装过 Claude Code,别只点更新就完事。先在 authorized_keys 里搜 svc-telemetry 这行,删掉;再查 macOS 的 LaunchAgents、Windows 的启动项、Linux 的 crontab 有没有陌生条目;最后把机器上的 API 密钥、云凭证、SSH 密钥全换一遍,尤其那些环境变量名可能已经暴露的。几个关键动作,直接列出来:
# 中招机器要做的三件事
grep -n 'svc-telemetry' ~/.ssh/authorized_keys   # 1. 删掉这行
# 2. 清持久化:macOS LaunchAgents / Windows 启动项 / Linux crontab
# 3. 轮换:API 密钥、云凭证、SSH 密钥,从干净机器上改
这件事最值得记的,不是那把 SSH 公钥,而是"官方账号"这个信任标记本身不可靠。被攻破的不是 Anthropic,而是它借以分发的市场。AI 编码工具正好是最肥的攻击目标——它们天生就有读代码、跑命令、碰密钥的权限。一个挂着可信出版社名的扩展,用户根本没有信号判断它有没有被改过。
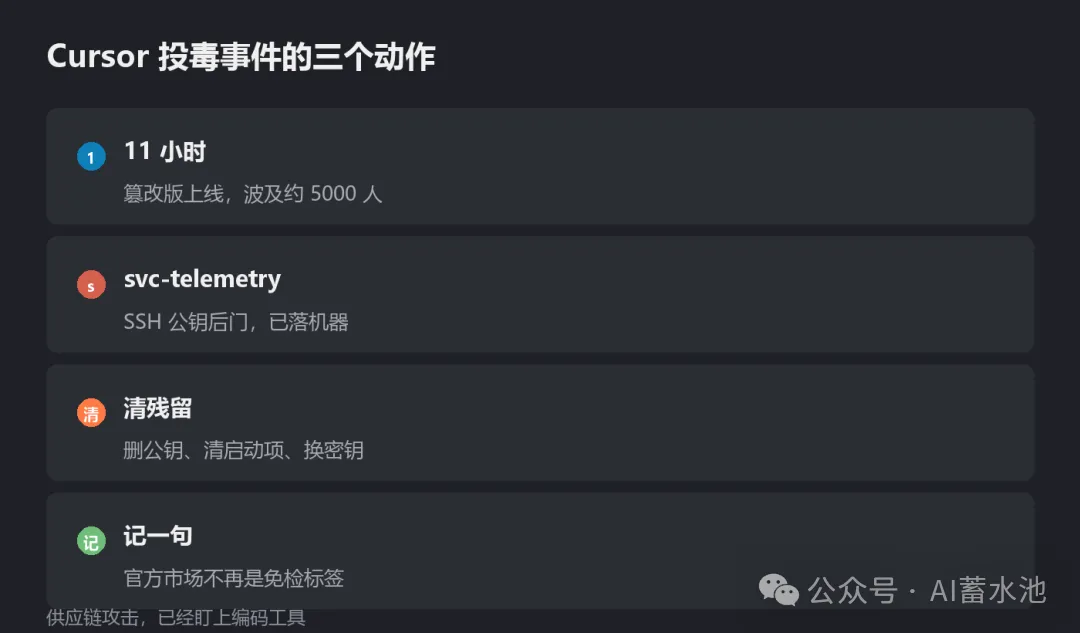
我的判断是:AI 编码工具已经成了供应链攻击的新靶子,而"官方市场"不再是免检标签。对用 Cursor 的人,先按上面的清单查一遍;对所有用这类工具的人,扩展版本钉死、密钥按项目隔离、定期轮换,比事后救火省心得多。