ARTICLE · 1339057
iOS 27.2 终于能越狱了?我翻了一圈,先别急着高兴
iOS 27.2 终于能越狱了?我翻了一圈,先别急着高兴11 月 8 号晚上,GitHub 上多了一个叫 doublera1n 的开源项目。说白了,这是 iOS 27 头一回有能公开下载的越狱环境,跑在一台 iPhone 11 Pro 上,系统是 27.2。从 10 月 16 号 Calif 在巴黎演示到现在,等了二十多天,终于有真东西了。 先看这张实拍。主屏幕上已经装好了 Sileo 和 Filza,App Store 也正常登录着,应用还能窗口化叠着跑。设置里写得明明白白,iPhone 11 Pro,iOS 27.2。讲真,这张图比过去一个月的演示视频都实在,视频能剪,实拍的系统页面剪不了。 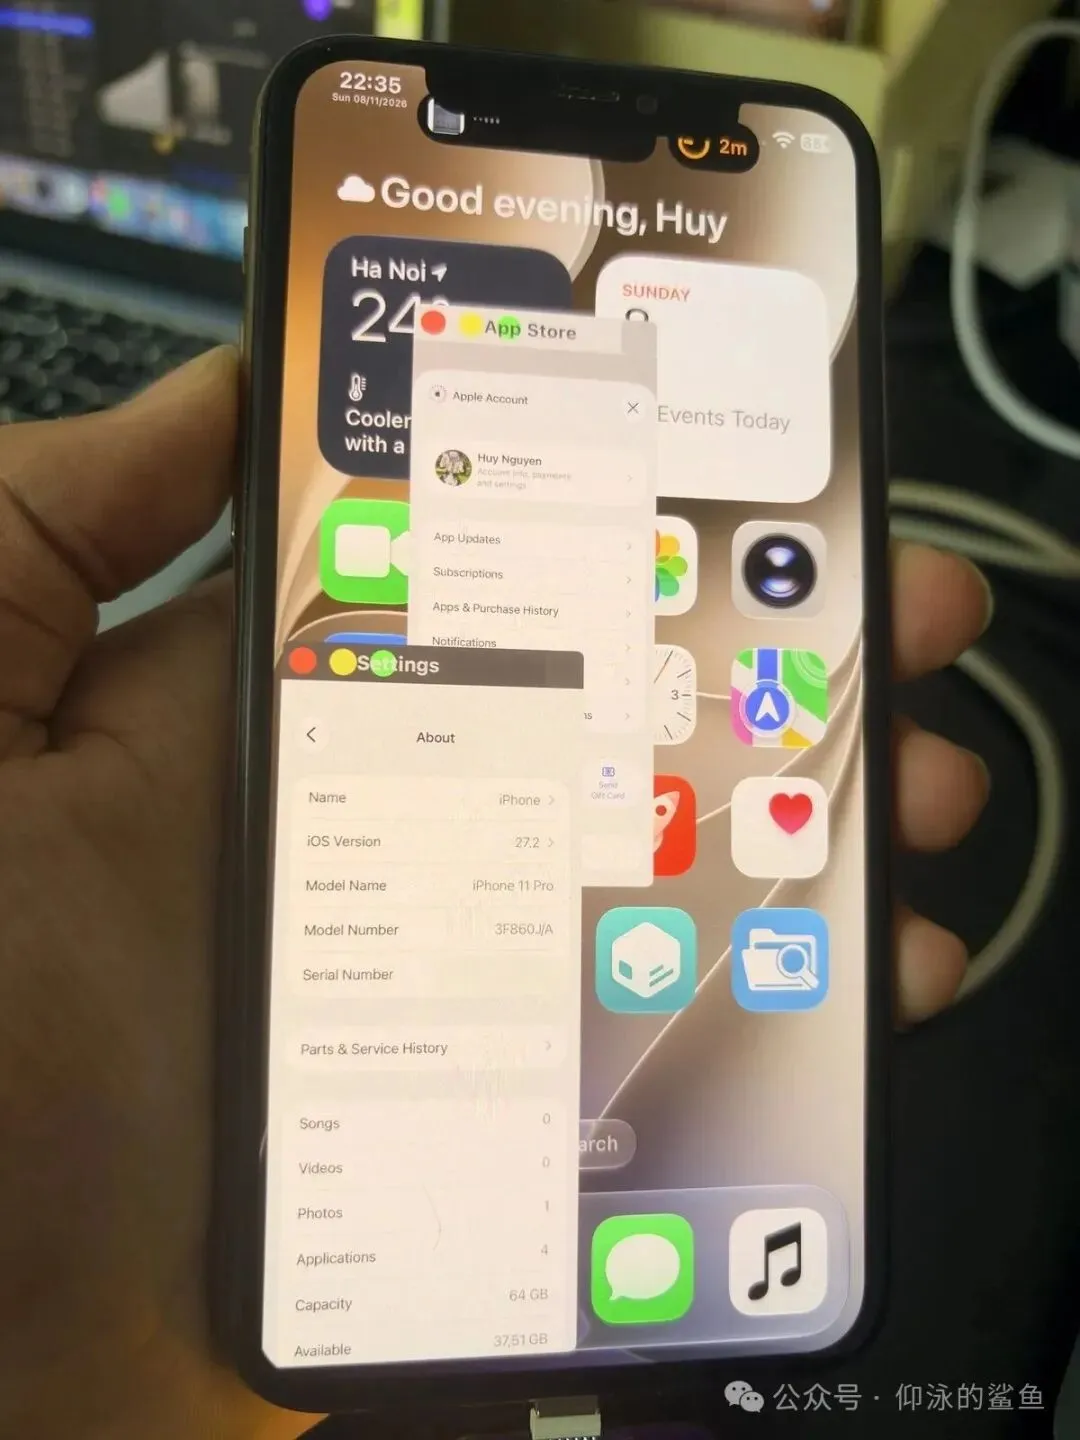
▉ 它到底是个啥 它玩的路子跟以前的越狱不太一样。手机原来的系统分区一点不动,密封着;它另外开了一个数据卷,挂在 /private/var 下面,越狱环境就住在这儿。每次开机,手机先从 DFU 模式引导,打好补丁的内核再把越狱环境拉起来。 代价也在这儿。重启一次,越狱就没了。手机回到干干净净的原装系统。想再进越狱环境,得重新插上线、进 DFU、再跑一遍启动脚本。不是装完就完事的东西,是个得反复折腾的半手工活。 ▉ 想玩,得先凑齐两样东西 第一是一台 Mac,芯片不限,装好 Homebrew 就行,Windows 没份。第二是一块叫 usbliter8 的小板子,基于 RP2350 芯片,插在 Lightning 口上,专门负责把手机送进 pwned DFU 模式。 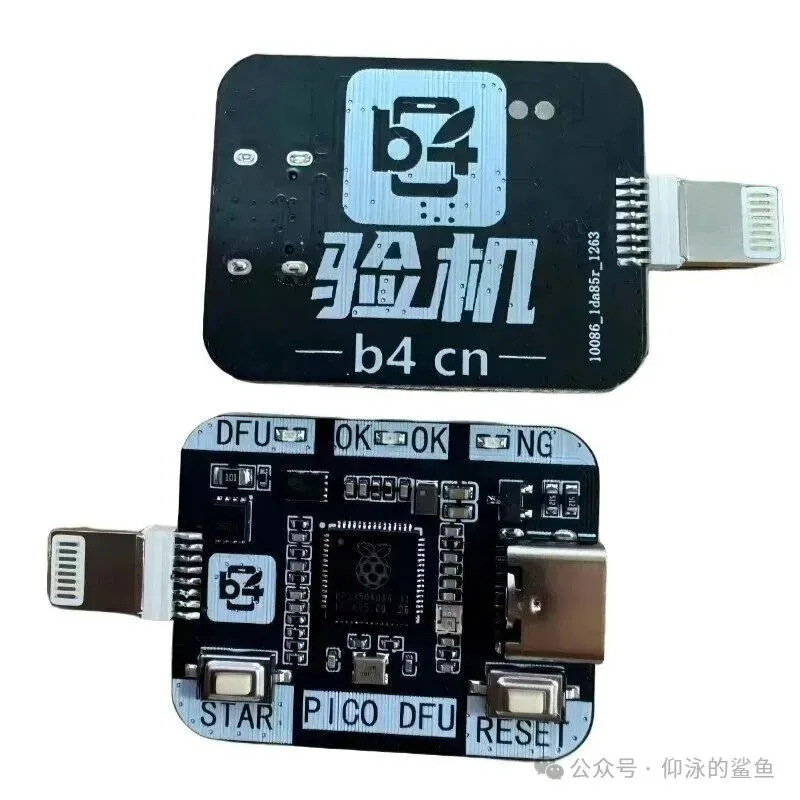
而且这板子不是一次性用品,每次想进越狱环境都得靠它。说白了,手机、板子、电脑,三样缺一不可。少了哪个都进不去。 机器也只认 A13。清单上写着 iPhone 11、11 Pro、11 Pro Max,系统 27.0 到 27.2 都行;SE 2 和 iPad 9 也在名单上,但作者自己都标着没测过。真正跑通过的,到现在只有一台,iPhone 11 Pro,27.2,版本号 24B119。 对了,苹果昨晚又推了个 27.2.1,修了一堆安全问题。清单上只写到 27.2,没提 27.2.1,想试这玩意的,先别手快点了更新,等有人测过再说。 ▉ 能干嘛,不能干嘛 能干的不少。Sileo、Filza 都能装,插件注入也测过,App Store 能登录、能装应用。不能干的也得说清楚,第二数据卷上安全芯片是禁用的,iCloud 登不上去。拿它当主力机的人,这一条就够劝退了。 还有,双系统那个功能还在开发,没在真机上跑通过。别看名字叫 doublera1n 就以为能装俩系统,现在能用的就是越狱环境这一样。 ▉ 为什么 27.2 堵不住它 10 月 26 号的 iOS 27.2 一口气修了 160 多个漏洞,Calif 巴黎演示用的那条软件链,大部分都被堵上了。但 doublera1n 走的根本不是那条路。它用的是 usbliter8,一个藏在 SecureROM 里的硬件漏洞,今年 6 月就公开了。启动代码是出厂就烧进芯片里的,苹果发再多系统更新也改不了。这也是它敢直接跑在 27.2 上的底气。 顺带说一句,Calif 那边答应放出的内核漏洞代码和解析,时间点还在 11 月 10 号前后。Dopamine 的作者也表过态,代码一到,A12、A13 的老机器很快就能跟上。doublera1n 不等它,也替代不了它,一个是给发烧友的硬件方案,一个是未来可能变成大众工具的研究代码。两码事。 说在最后 我的判断很直接:手里有台闲置的 iPhone 11,又不怕折腾,还能接受重启就掉越狱的人,可以去围观一下。拿 11 当主力机、或者用着 16、17、18 的,继续等。16 以后的机型到现在还是零,没有任何公开越狱,网上卖 iOS 27.2 一键越狱的,甭管吹得多真,全是骗子。 你手里还有 iPhone 11 吗?要是 Calif 的代码真在这两天放出来,你会等 Dopamine,还是先拿这块板子试试?评论区说说。