ARTICLE · 1377598
逆向APP上的简单数据完整性校验
逆向APP上的简单数据完整性校验前言 这两年越来越多的APP和web采用了时间戳、随机数等完整性校验方式,增大了渗透人员的工作量同时也拉高了渗透门槛,特出此水文给圈内的友友们分享。 前提条件 1. 已经root且安装burp根证书的安卓手机 2. 安装magisk和LSP框架、算法助手APP 具体的安装方式网上一抓一大把,这里不再一一赘述。 实战样例 这是一个APP的注册短信发送接口,可以看到在history中是可以正常发送的。 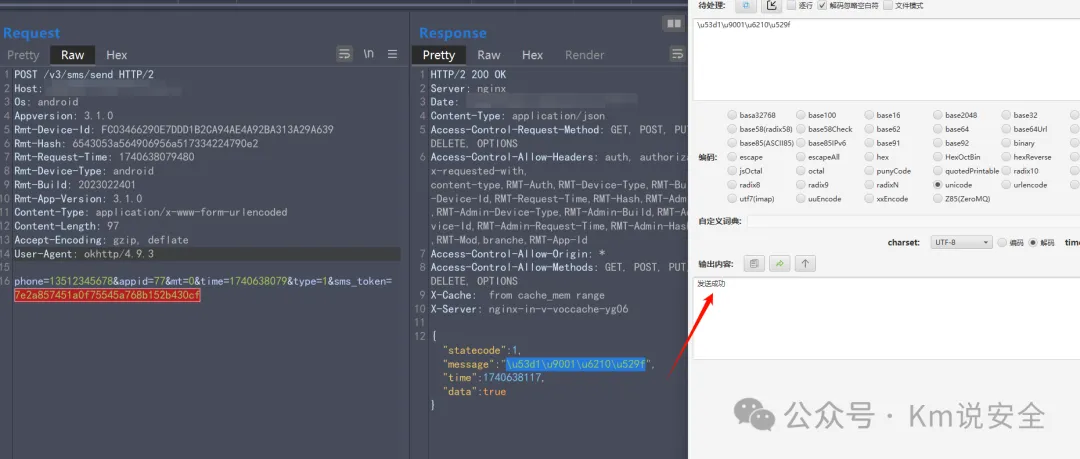
但是当尝试把手机号篡改、时间戳篡改后放到Repeater中,却已经提示鉴权失败或者时间不对,那么这种情况可以直接联想到时间戳、随机数等单次校验机制,那么能触发这种机制的,无非就是hash校验了 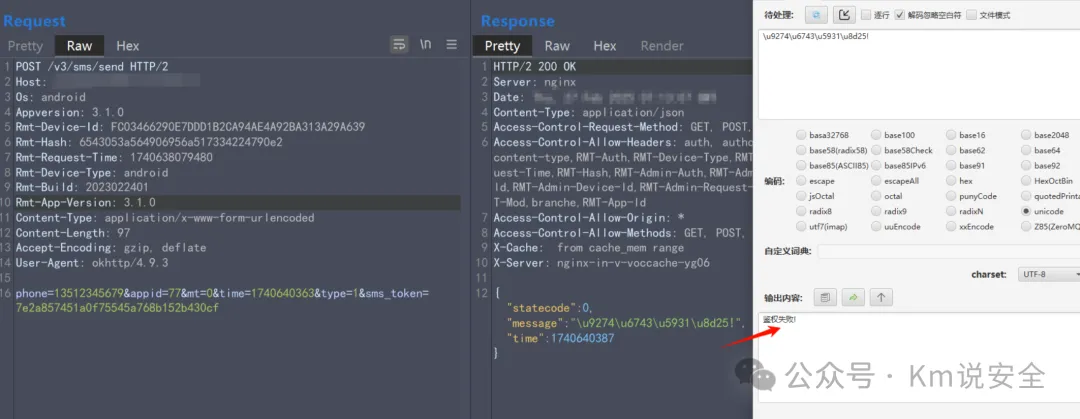
重点把目光放在各种参数和header上 在多点击发送功能之后,已知的情况如下: 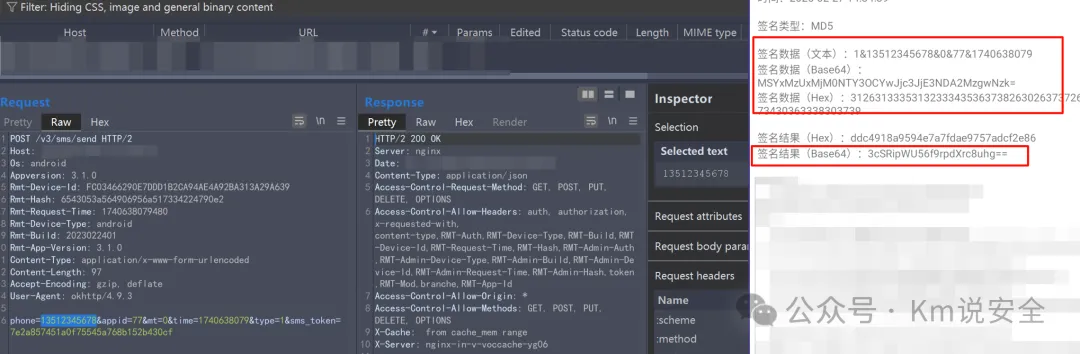
结语 祝大家新的一年赚大把money!技术嘎嘎提升~
Rmt-Device-Id: FC03466290E7DDD1B2CA94AE4A92BA313A29A639 固定不变Rmt-Build: 2023022401 可能为app版本信息Rmt-Request-Time: 时间戳time= 在请求体里的第二个时间戳sms_token 可能为校验tokenphone=13588888886 手机号参数Rmt-Hash 某个未知的hash
在算法助手中对Rmt-Hash: 6543053a564906956a517334224790e2进行捕获,获取到加密前明文
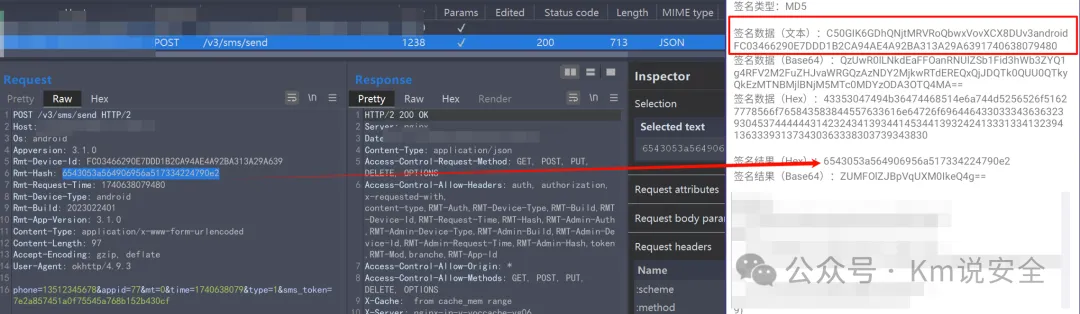
C50GIK6GDhQNjtMRVRoQbwxVovXCX8DUv3androidFC03466290E7DDD1B2CA94AE4A92BA313A29A6391740638079480与请求包对照分析可发现大致分为3段固定ID: C50GIK6GDhQNjtMRVRoQbwxVovXCX8DUv3androidRmt-Device-Id: FC03466290E7DDD1B2CA94AE4A92BA313A29A639Rmt-Request-Time: 1740638079480
多次请求发现首段不会变化,推测为手机id或app内id,同时发现尾段为请求包内的Rmt-Request-Time时间戳,则
Rmt-Hash=MD5('固定ID '+'Rmt-Device-Id'+'Rmt-Request-Time')继续分析第二个hash:sms_token,搜索手机号13512345678
发现是与其他各类参数合并之后成为了一个hex的值和base64编码的值
ddc4918a9594e7a7fdae9757adcf2e863cSRipWU56f9rpdXrc8uhg==
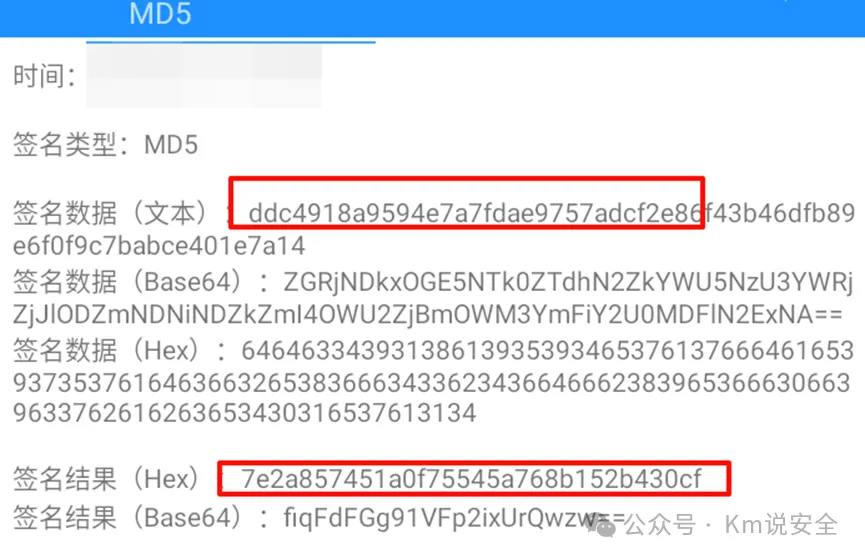
搜索发现base64的值无后续内容,但是hex值出现在另一处作为加密前的数据和另一端疑似hash的数据再做了一次md5加密
ddc4918a9594e7a7fdae9757adcf2e86f43b46dfb89e6f0f9c7babce401e7a14
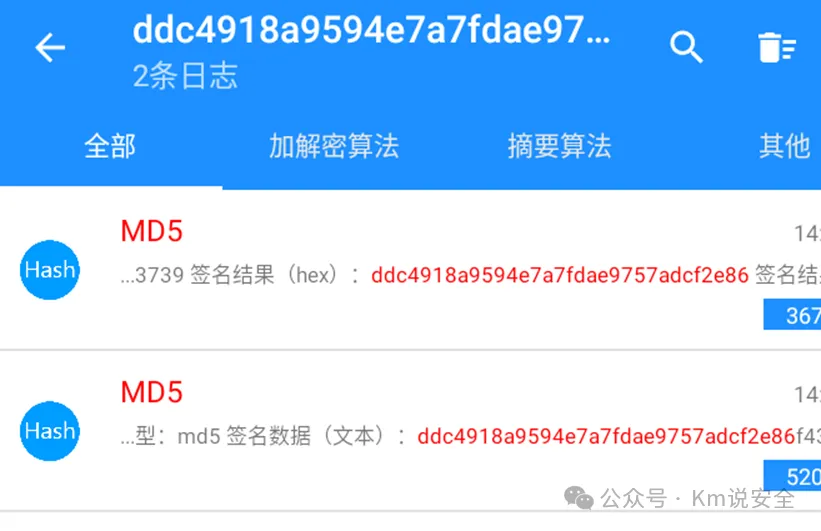
同时多次发包发现后半部分的值并不会改变
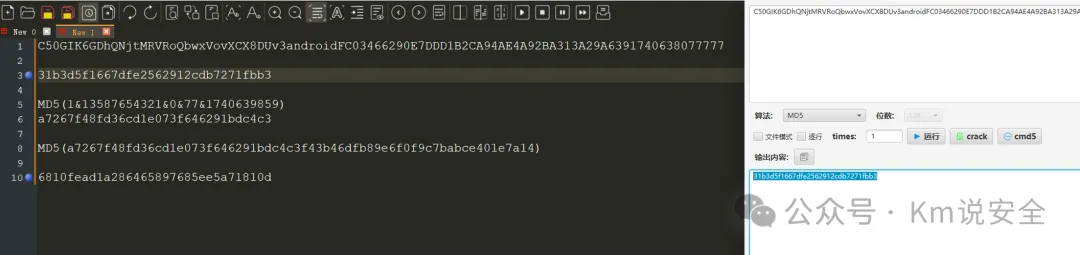
添加上后半部分的固定值计算下,最后生成的md5恰好就是我们的sms_token值
7e2a857451a0f75545a768b152b430cf
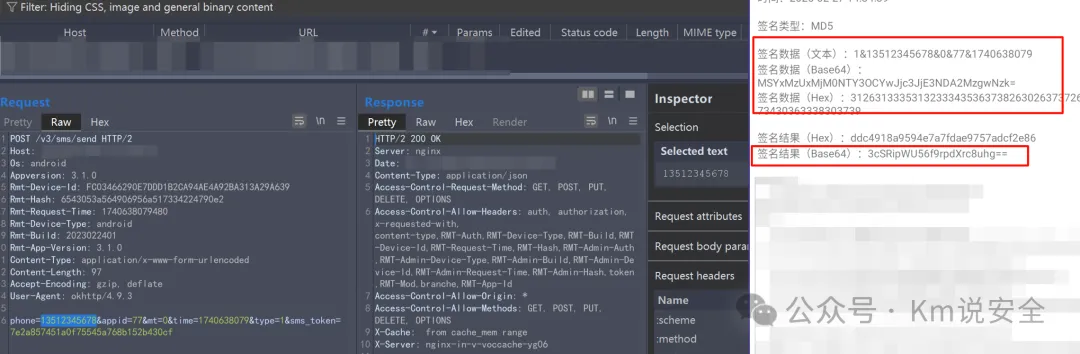
那么结果很显然就是
sms_token=md5(md5('type'&'phone'&'mt'&'appid'&'time')+'f43b46dfb89e6f0f9c7babce401e7a14')修改发包
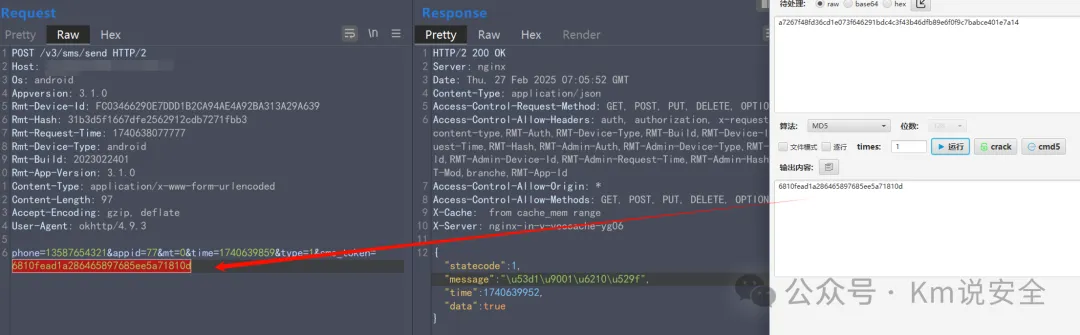
现在我们将后面的时间戳后5位随意修改下,按照加密方式重新走一遍
Rmt-Request-Time: 1740638077777time=1740639859phone=13587654321
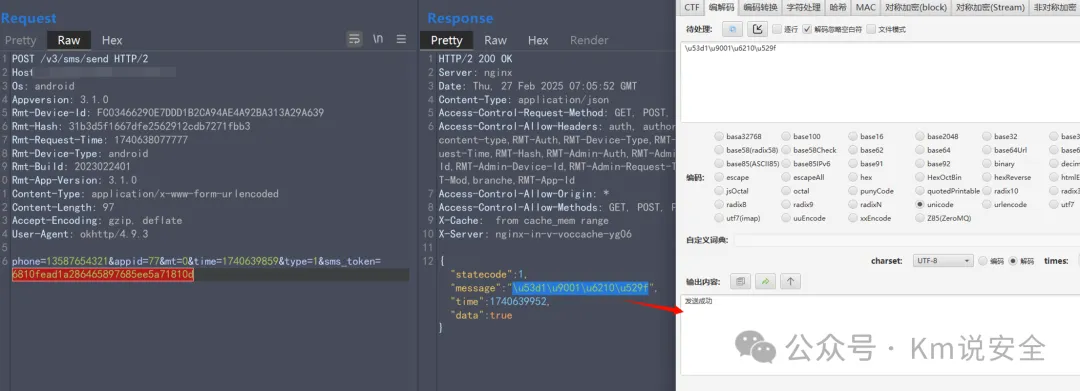
这里把手机号也顺便改了,证明一下有效性