 夜雨聆风
这段时间被反复问起的一个问题是:
OpenClaw 火了,企业到底能不能规模化部署?
每人电脑装一只「龙虾」,算不算企业级落地?
对金融、政务、央国企来说,怎么样才能合规上Claw?国产?管控?
上了Claw,企业内控与安全审计能不能过?
今天我们就来聊聊 OpenClaw 在企业部署会遇到的问题,以及如何解决。
◆ ◆ ◆
1OpenClaw 的问题:养不起、管不住、不安全、不稳定
OpenClaw 在个人端很能打,但搬进企业现场,四类硬伤往往同时出现:
1安全管控风险 API Key、企业数据散落在个人电脑;工具随意调外部系统,Shadow AI 失控,合规审查过不了关。 | 2运行不稳定 端侧单点运行,电脑休眠就断;无集群、无心跳,高峰卡顿、故障难定位,SLA 无法承诺。 |
3员工用不起来 要配环境、写 Prompt、接 MCP——门槛高;好经验锁在个人机器,全公司复制不了。 | 4运维效率低下 几十台「各自为政」的虾,升级、排障、算 Token 账单全靠人工;规模一大,运维成本指数级上涨。 |
一句话:个人端解决的是「我能用」;
企业要的是「全员能用、组织能管、规模好扩」。
◆ ◆ ◆
2解决思路:从野生散养走向规范化管养
下面一张图,能够讲明白企业如何上Claw,看右侧部分。
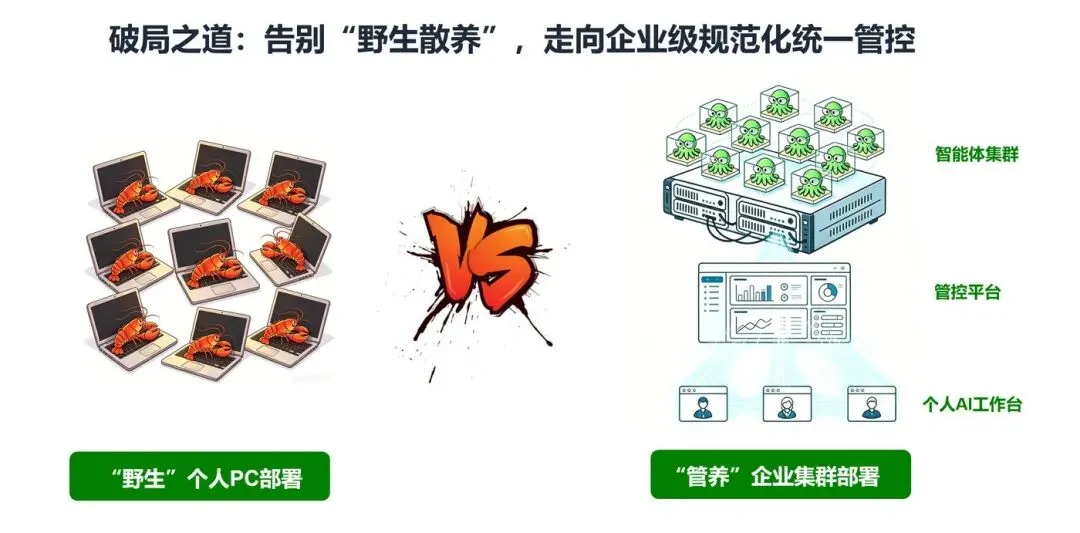
图 1 · 破局之道:告别「野生散养」,走向企业级规范化统一管控
右侧「管养」形态,核心是三层解耦:
- 智能体集群
:执行能力进服务器、进沙箱,多节点运行,可观测、可扩容; - 统一管控平台
:谁能用、用什么模型、能调哪些工具、能不能碰内网知识,统一下发与审计; - 个人 AI 工作台
:员工只消费已授权的 Skill / MCP / 数字员工,零门槛上手,好经验可全员复制。
我们把个人随意安装Claw,转换成服务端规范化管养Claw。
打造出一套 可纳管、可审计、可扩容的标准企业级部署方案。
落到产品上,就是下一章的 OpenOcta Server。
◆ ◆ ◆
3解决方案:OpenOcta Server 企业智能体服务平台
把上面三层收成一套产品:智能体集群 + 统一管控 + 个人 AI 工作台,支持私有化部署在企业内网,让作业安全可控、开箱可用、有监控有审计。
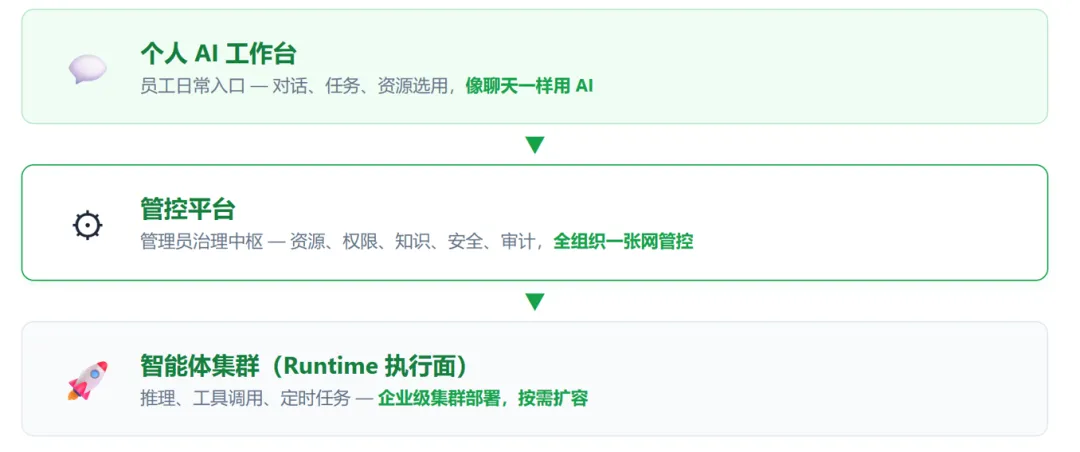
下面按「管控平台 →智能体集群 → 个人AI工作台」展开介绍。
3.1 管控平台:统管企业全部 AI 能力
管控平台是管理员的治理中枢。
一个后台,统管企业全部 AI 能力,告别「各部门各自接 API、各自买账号」的混乱局面。
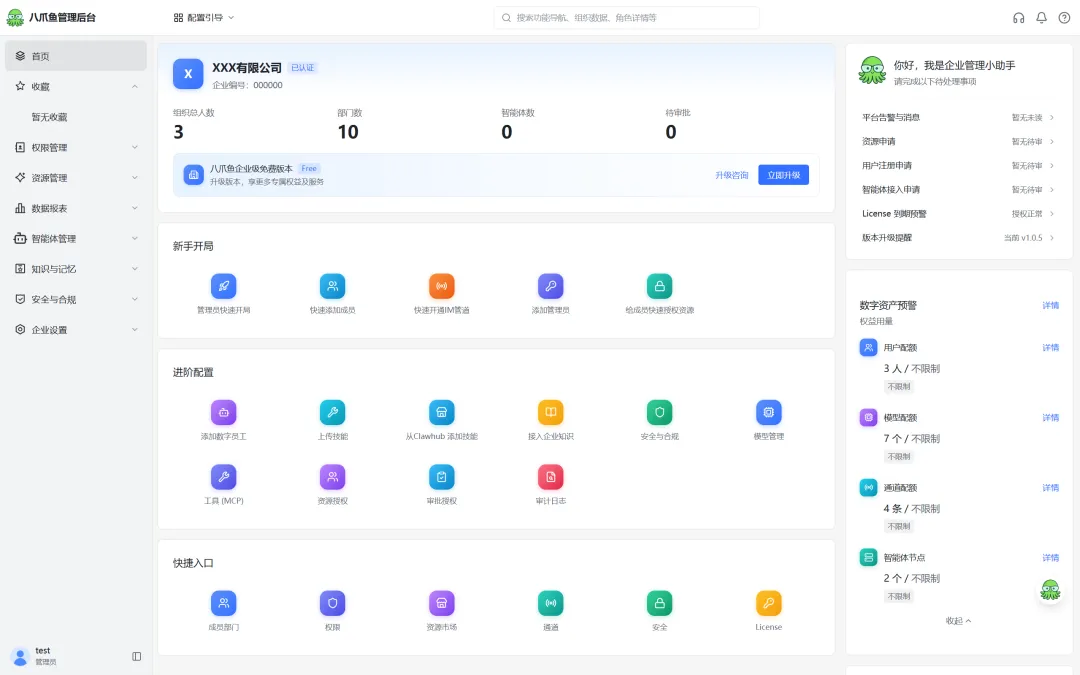
图 2 · OpenOcta AMC 管理后台首页
管理后台核心模块可概括为六块:
- AI 资源市场
:数字员工 · 技能 · 工具 · 模型 · 通道,统一上架与分发; - 智能体管理
:会话监控 · 节点扩容 · 链路追踪; - 知识 & 记忆管理
:企业文档问答 · 跨会话记住用户; - 租户 & 空间
:多部门、多 BU 数据互不干扰; - 安全 & 审批
:谁能用什么、先审后用; - 审计 & 报表
:花了多少钱、谁用了什么,一目了然。
管平台 = 管模型 + 管权限 + 管成本 + 管合规
「能用」不等于「该用」。
资源授权按组织树选择成员或部门,再对技能、工具、数字员工、模型、通道设定不授权 / 查看 / 管理——把最小权限落到 AI 资源上。
图 3 · 资源授权:组织树 + 分级授权
授权之外,模型、Skill、MCP 也都做成可盘点的资源:多厂商接入与联通测试、技能市场上架分发、工具(MCP)市场上架扫描——不是人人默认全开。
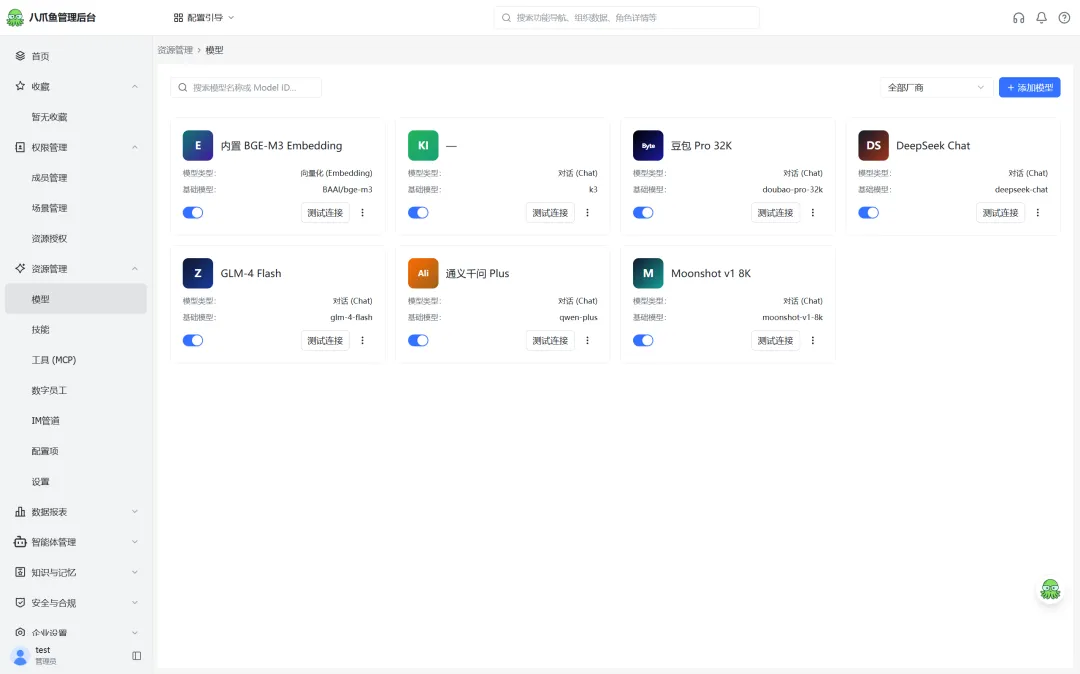
图 4 · 模型管理
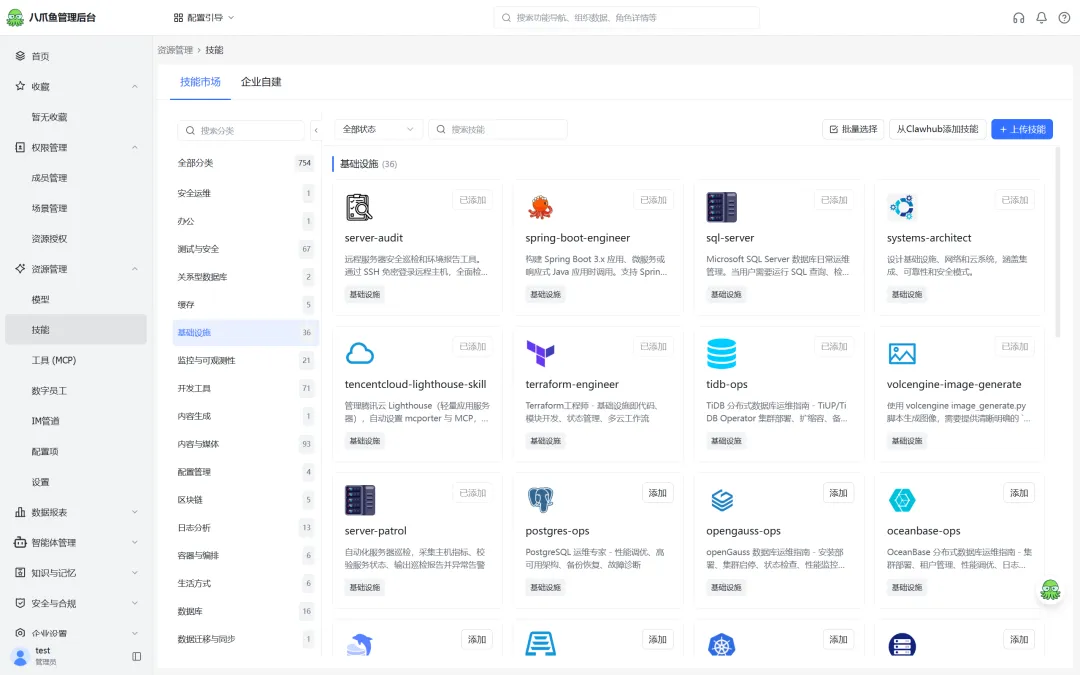
图 5 · 技能市场
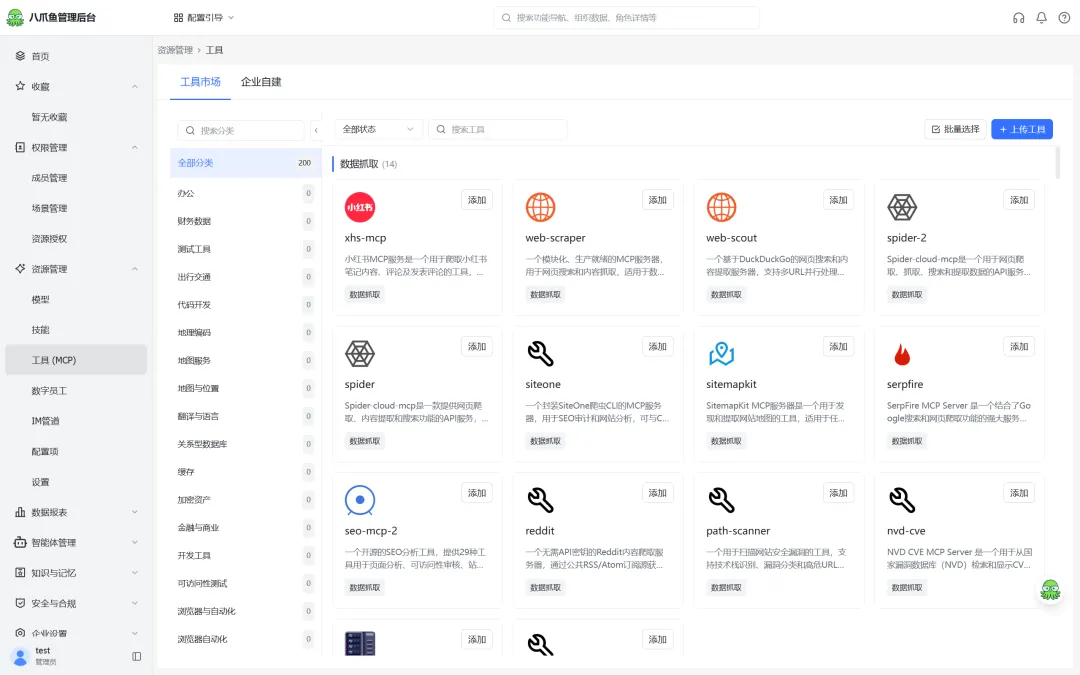
图 6 · 工具(MCP)市场
再往里一层:知识库把企业文档 RAG 产品化;安全策略提供宽松 / 标准 / 严格等全局基线,形成可配置、可恢复的默认安全姿态。
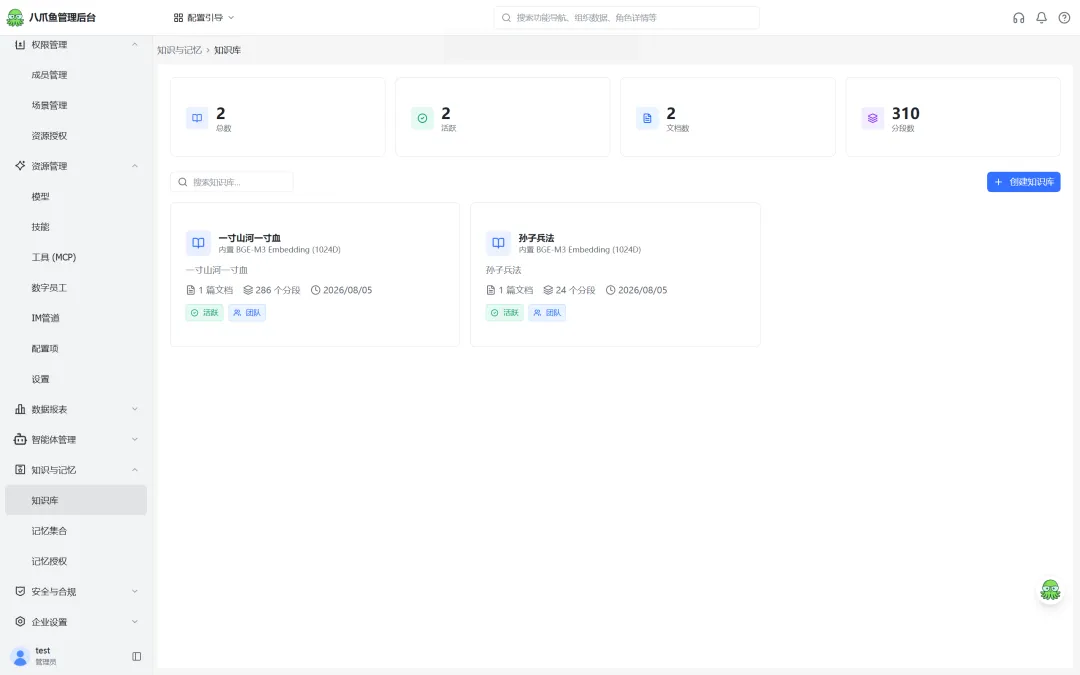
图 7 · 知识库(RAG)
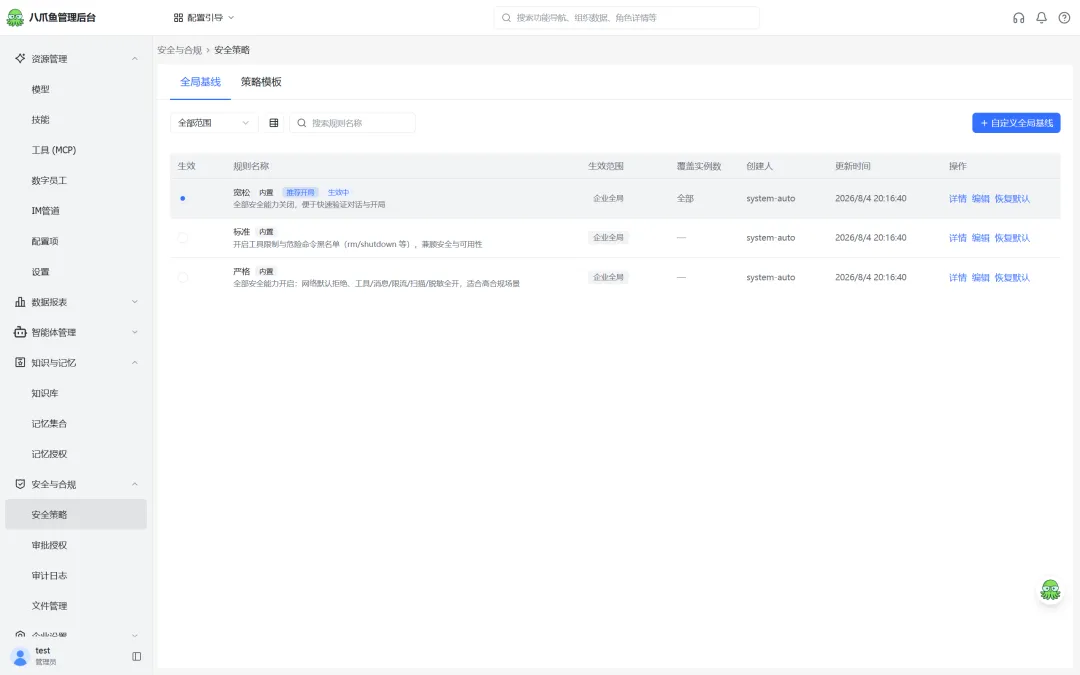
图 8 · 安全策略:全局基线
3.2 智能体集群:扩得开、管得住
平台管规则,集群管执行。推理、工具调用、定时任务跑在服务端,而不是每人本机一只「野生龙虾」。从部门试点到全公司规模化:算力随业务伸缩,运行状态全程可视。
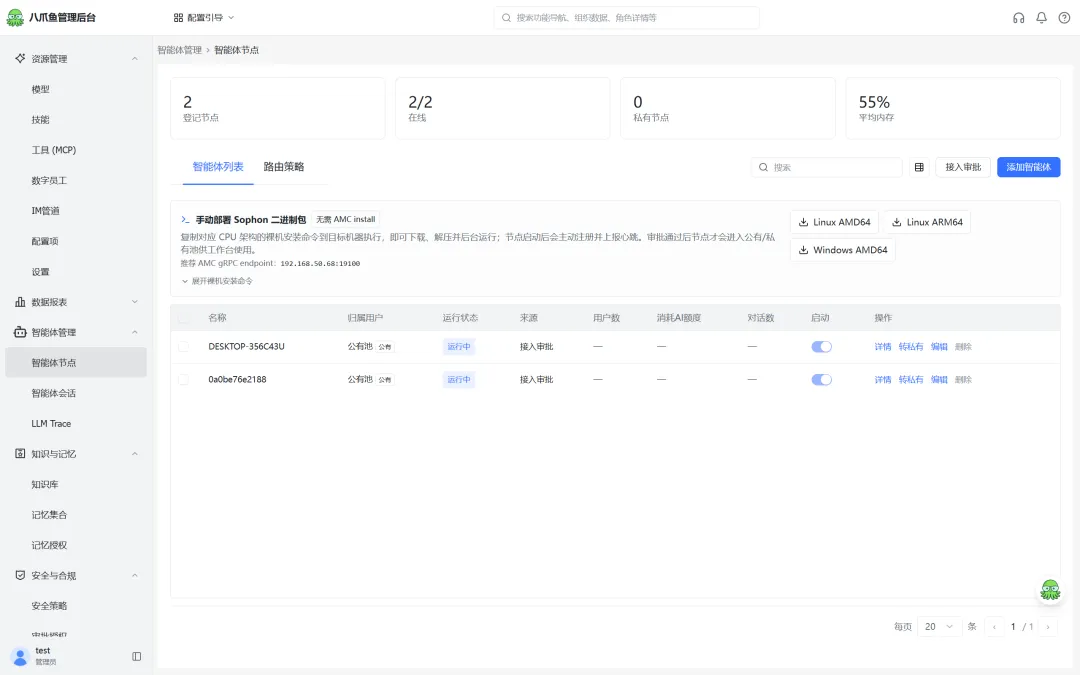
图 9 · 智能体节点:登记、在线与私有节点
集群能力可概括为三点:
- 规模化部署
:多节点统一纳管,支撑全公司并发,告别「单机扛全厂」; - 弹性扩缩容
:业务高峰扩容、低谷释放,算力跟着需求走,成本可控; - 全程可观测
:节点健康、会话留痕、Token 消耗——谁在用什么,一屏掌握。
节点可登记、可启停、可转私有,并对接入做审批;容器沙箱隔离,重启后核心数据不丢——运行面真正「管得住」。
忙时扩、闲时缩 · 看得见、管得住 · 稳运行、少操心
3.3 个人 AI 工作台:像 WorkBuddy 一样简单
规则与算力就位后,员工侧要足够轻。个人 AI 工作台是日常入口:打开即用,选场景、选助手,对话即办理。像 WorkBuddy 一样简单,像专家一样专业——无需配环境、写 Prompt、手工接 MCP。
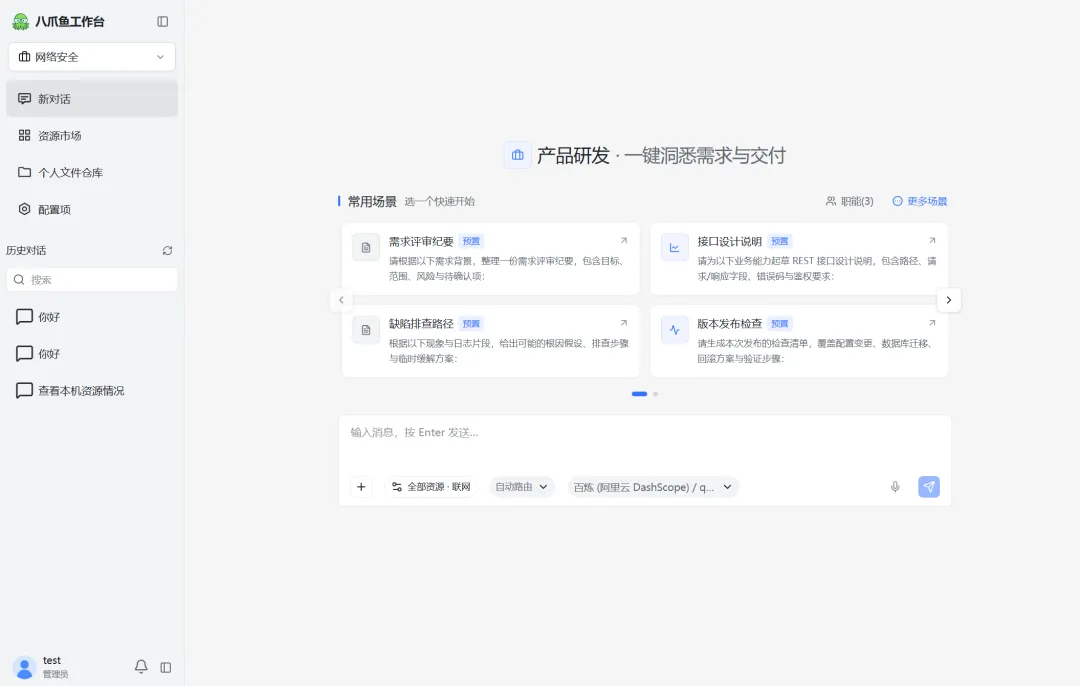
图 10 · 个人 AI 工作台
工作台核心能力:
- 智能对话
:选数字员工即聊;流式输出,支持文档与工具调用; - 定时任务
:巡检、日报、数据拉取设好即跑,AI 按时自动执行; - 资源市场
:Skill、MCP、数字员工模板一键选用,无需自建编排; - 安全策略
:查看生效策略、提交工具申请,全程在企业管控之内。
零门槛上手 · 场景一键触达 · 组织级能力随取随用
◆ ◆ ◆
4功能对比:组织平台 vs 个人端侧
选型先对齐直觉:
OpenOcta Server 面向组织落地;
OpenClaw 面向个人本地实验。
两者不是「装多几台」的差别,而是平台与端侧的差别——一眼对照如下:
◆ ◆ ◆
若你也在评估 OpenClaw 怎么进企业,留言里写下最卡住的一条,我们按高频问题再写一篇对照。