ARTICLE · 1193592
没有源码,也能看懂一个程序? 聊聊Rev 逆向工程
你手机里的 App、电脑上的软件,在你眼里是一个图标,点开就能用。但在逆向工程师眼里,它是一座可以拆开的机器——哪怕没有一行源码,也能一层层拆开,看清它到底是怎么运转的。这篇就带你把这件事看明白。
逆向工程的第一步,就是把一个“黑盒”打开。图为示意插画。
本文目录
什么是逆向工程 顺着做,与倒着推 逆向,到底在“逆”什么 一次完整的逆向,是怎么走完的 工具箱里都有什么 它真正用在哪儿 边界:什么能做,什么不能做 想入门?一条务实的路线
01 什么是逆向工程
Reverse Engineering,圈内常简称为 Rev
先给一个不绕弯的定义:
逆向工程,是在没有设计图纸的情况下,从一个已经做好的成品出发,反推出它的结构、原理和实现方式。 —— 就像拆开一块手表,看齿轮怎么咬合,再画出它的图纸
这个思路并不新鲜。工程师拆解竞品的机器、医生通过症状反推病因、考古学家从残片复原文物,本质上都是逆向。只是到了软件世界,对象变成了一个个程序文件。
为什么软件需要被“逆”?因为我们平时拿到的程序,几乎从来不是源码。
开发者写下的是人类能读懂的代码,比如 C、Java、Kotlin。发布之前,这些代码会被编译成机器能直接执行的二进制文件——一长串 0 和 1。你下载的 .exe、.apk、.ipa,装到手机上的 App,都是这一串 0 和 1。变量名没了,注释没了,原本清晰的结构也被打散重排。
逆向工程师做的事,就是拿着这串 0 和 1,一点点把它翻译回人类能理解的样子,然后回答问题:它是怎么加密数据的?这个功能为什么会崩溃?它有没有偷偷上传我的信息?
💡 Rev 是什么的缩写? 在安全圈和 CTF 比赛里,Reverse 这类题目常被简称为 Rev。所以你看到的 “Rev 题”“做 Rev 的人”,说的就是逆向工程这个方向。
02 顺着做,与倒着推
理解逆向最快的方式,是先看正向
正向开发,是一条从想法到成品的流水线;逆向,则是沿着这条流水线反着走回去。走得越深,看到的东西越接近机器本身,也越难读。
正向开发 从图纸到成品
源代码 → 编译 → 汇编代码 → 机器码 0/1 → 可执行文件
逆向工程 从成品回到图纸
可执行文件 → 反汇编 → 反编译 → 还原逻辑 → 理解意图
正向是“翻译并打包”,逆向是“拆包并翻译回来”——但翻译回来,永远拿不到原文。
这里有个关键的事实需要说清:逆向还原不出原始源码。编译时丢掉的信息(变量名、注释、代码组织方式)是真的丢了,不会凭空回来。逆向得到的是一个“功能等价的推测版本”——逻辑对得上,但长相和原稿完全不同。
打个比方:正向开发是把一篇中文文章翻译成英文再锁进保险箱;逆向是打开保险箱,把英文再翻回中文。意思能对上,但用词和句式,注定不是最初那一篇。
同一个判断,两种长相 · 示意代码
机器视角 · 汇编
; 检查输入是否正确
cmp  eax, 0x2A
jne  fail
mov  eax, 1
ret
fail:
xor  eax, eax
ret
反编译后 · 伪代码
int check(input) {
if (input != 42)
return 0;  // 不通过
return 1;    // 通过
}
左边是机器一步步执行的指令,右边是工具把它“翻译”成人能读的逻辑。逆向的大部分时间,就花在左右对照上。
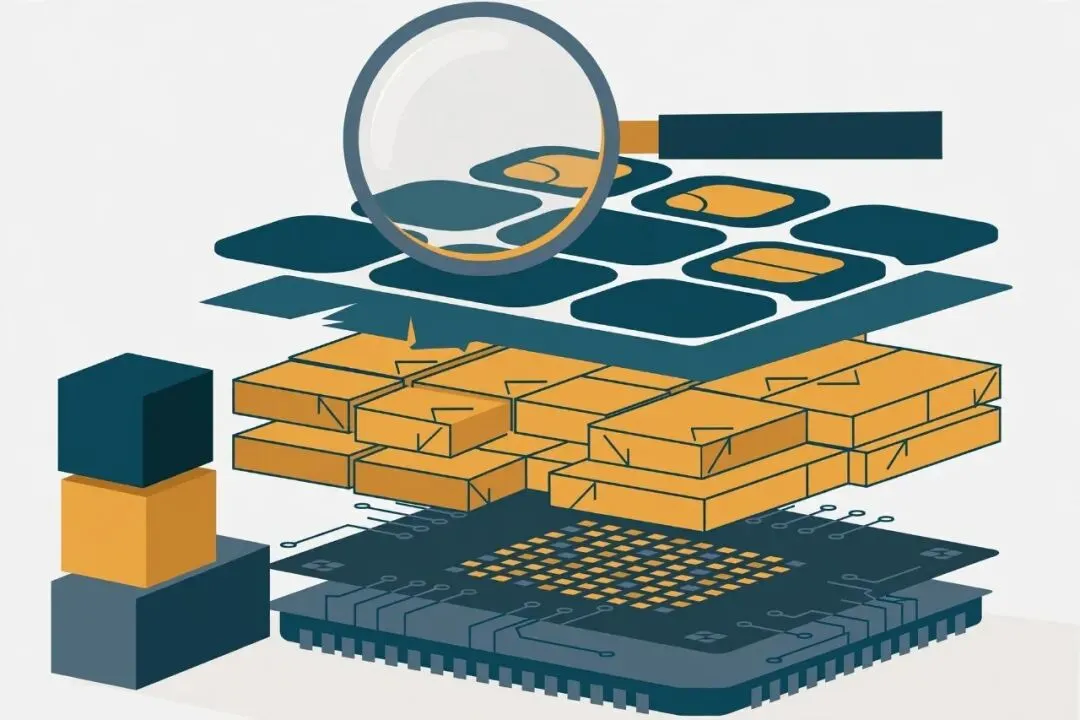
越往下,越接近硬件:应用层 → 逻辑层 → 指令层 → 芯片。逆向就是在这几层之间上下穿行。
03 逆向,到底在“逆”什么
不止是拆程序,四类对象最常见
很多人以为逆向就是“破解软件”,其实它的范围要宽得多。按对象分,最常见的是这四类:
🧩 二进制逆向
最经典的一类。对象是 .exe、.so、.dll 等编译后的文件,目标是看懂它的功能、算法和漏洞所在。安全研究、病毒分析主要做这个。
📱 移动端逆向
对象是安卓的 APK 和苹果的 IPA。除了看逻辑,还常涉及接口签名、数据加密方式、以及 App 如何做自我保护(加固、混淆、反调试)。
📡 协议逆向
不拆程序,拆“对话”。抓取设备与服务器之间的数据包,反推通信格式,让没有官方接口的设备也能被对接和复用。
🔌 硬件与固件逆向
对象是路由器、智能设备里的芯片和固件。要先把固件从芯片里读出来,再回到软件层分析。智能家居、工控安全里很常见。
四类对象不同,用的思维是同一种:先观察外部表现,再提出假设,然后动手验证。逆向本质上是一种侦探工作,只不过证物是代码和数据。
04 一次完整的逆向,是怎么走完的
点开每一步,看看具体在做什么
外行看逆向,觉得是“高手敲几下键盘就破解了”。真实的过程要慢得多,而且高度流程化。下面这五步,几乎是所有逆向任务的通用骨架:
1. 侦察:先看,别急着拆
确认它是什么、用什么做的、有没有壳
拿到一个文件,第一件事不是打开反汇编器,而是做“体检”:它是什么平台的?32 位还是 64 位?用什么语言和编译器生成的?有没有被加壳或混淆?常用 file、Detect It Easy 这类工具看文件头和字符串。这一步决定后面所有工作的方向,走错了会白费几个小时。
2. 静态分析:不运行,先读懂
反汇编 + 反编译,在纸面上理解结构
把程序放进 IDA 或 Ghidra,不运行它,只看它被翻译出来的汇编和伪代码。重点找三样东西:程序的入口在哪、关键函数之间怎么调用、有哪些显眼的字符串(报错信息、网址、密钥片段往往就藏在里面)。静态分析像读一本没有目录的书,要自己把章节理出来。
3. 动态调试:让它跑起来,边跑边看
下断点、看寄存器、改走向
读不懂的地方,就让程序真的跑起来。用调试器在关键位置下断点,程序会停在那里,让你看清此刻内存里、寄存器里到底是什么值;也可以单步跟踪,看它输入什么、算出什么。静态是“看图纸”,动态是“通电试机”,两者必须配合。
4. 定位关键逻辑:找到那“一行”
验证、加密、校验,通常就藏在少数几个函数里
一个程序可能有几万个函数,但真正要找的往往只有几个:比如校验序列号的那一个、加密通信数据的那一组。通过追踪输入数据的流向——你的输入被谁读走、经过什么运算、最后和什么比较——就能顺藤摸瓜找到它们。这是逆向里最需要耐心、也最有成就感的一步。
5. 验证与记录:结论要能复现
写脚本重现逻辑,整理成别人能看懂的报告
猜到逻辑不等于证明了逻辑。最后要用脚本把推测的算法自己实现一遍,拿真实数据验证输出是否一致;一致,结论才成立。之后把过程、证据和结论写成报告——在正规的安全工作中,这份报告才是最终交付物,而不是“我破解了”一句话。
🧭 一个常被忽略的真相:逆向里 80% 的时间在“看”和“想”,真正动手改程序的时间很少。它拼的不是手速,是把碎片信息拼成完整逻辑的推理能力。
一张典型的逆向工作台:左边是硬件与电路,中间是逻辑流程,右边是来回穿梭的网络数据。
05 工具箱里都有什么
点标签切换类别,都是行业里真实在用的工具
逆向不靠蛮力,靠工具把机器码翻译成人话。不同阶段用不同的家伙,按用途分大概是这几类:
反汇编 / 反编译
IDA Pro(行业标杆|商业):功能最全的反汇编与反编译平台,能把二进制翻译成接近 C 的伪代码,并画出函数调用图。安全公司与研究机构的标配。 Ghidra(NSA 开源出品|免费):美国国家安全局开源的逆向框架,反编译效果好、完全免费,是现在新手入门和日常分析最主流的选择之一。 Binary Ninja(体验现代|商业):界面与交互更现代,自动化分析能力强,提供多层中间表示,适合写脚本批量处理。 radare2 / Cutter(命令行老炮|免费):开源命令行逆向框架,轻量、可脚本化。Cutter 是它的图形界面版,适合喜欢终端工作流的人。
动态调试
x64dbg(Windows 首选|免费):Windows 上最常用的开源调试器,下断点、看内存、追踪执行流都很顺手,常与 IDA 搭配使用。 OllyDbg(经典老工具|免费):一代经典调试器,很多老教程都以它为例。虽然年代久远,但理解调试原理时仍常被提及。 GDB / LLDB(Linux · macOS|免费):Linux 与 macOS 生态的标配调试器,命令行操作,配合插件(如 pwndbg)后体验大幅提升。 Frida(动态插桩|免费):不修改文件、在程序运行时“注入”自己的脚本,实时观察和改变函数行为。移动端逆向里几乎必用。
移动端
jadx(APK 反编译|免费):把安卓 APK 直接反编译成接近原始的 Java/Kotlin 代码,还能搜字符串、跳引用,是安卓逆向的第一站。 Apktool(拆包与重打包|免费):拆解 APK 的资源与清单文件,改完还能重新打包。分析 App 结构、权限与配置时常用。 Frida(移动端)(运行时 Hook|免费):在手机上动态 Hook 任意函数,看它真实传入传出了什么,是绕过“静态看不懂”的关键手段。 Hopper(iOS 常用|商业):macOS 上常用的反汇编器,对苹果生态的 Mach-O 文件支持好,常用于 iOS 应用分析。
抓包与辅助
Wireshark(抓包之王|免费):抓取并解析网络数据包,协议逆向的核心工具。能把设备与服务器的每一次对话都摊开来看。 mitmproxy(中间人代理|免费):让 App 的流量先经过你这里再转发,方便查看和记录 HTTPS 请求的内容结构(需在自己设备与授权范围内使用)。 十六进制编辑器(看文件本体|免费):以十六进制直接查看和修改文件的每一个字节。分析未知文件格式、固件时,这是最底层的眼睛。 Detect It Easy(文件侦察|免费):快速识别文件类型、编译器、是否加壳。逆向第一步的“体检仪”,几秒钟给出方向。
说明:工具本身是中性的,同工具有人用来做安全研究,也有人用来做坏事——区别从来不在工具,在使用它的人和目的。下一节会专门讲这条边界。
06 它真正用在哪儿
远不止“破解”两个字
如果只用一个词概括逆向的价值,那就是“在没有配合的情况下,搞懂一个系统”。这种能力,在很多正经场合里是刚需:
1. 恶意软件分析
病毒和勒索软件不会附带源码。安全团队只能靠逆向,搞清它怎么传播、偷什么数据、和哪个服务器通信,才能做出查杀和阻断方案。每一次重大病毒事件背后,都有一群人在连夜逆向样本。
2. 漏洞挖掘与产品安全
在产品发布前(或被攻击前)先逆向自己的程序,从攻击者视角找漏洞。很多大厂的安全团队、独立的安全研究员,日常工作就是这个,成果会以漏洞报告的形式提交给厂商修复。
3. 兼容与互通
老设备停产了、原厂倒闭了、接口文档丢了——但系统还得继续用。这时逆向它的通信协议和文件格式,是让新旧系统重新对接的唯一办法。不少开源驱动、格式解析器就是这样诞生的。
4. 软件维护与取证
接手一个没有源码的老系统要修 bug,或者在一起纠纷、案件中需要确认某个程序“到底做过什么”,逆向是还原事实的技术手段。司法鉴定、软件审计里都会用到。
5. 学习与竞赛
读高手写的程序是怎么实现的,是极好的学习方式。CTF 安全竞赛专门设有 Reverse 类别,出的就是一个个需要逆向的小程序——它也是很多人进入安全行业的入口。
07 边界:什么能做,什么不能做
技术中性,但行为有界
必须把话说在前面:逆向是一项受法律和授权约束的技术。“我能拆开”不等于“我可以拆开”。判断标准其实不复杂,核心就一条——你有没有权利碰这个程序,以及你拿结论去做什么。
✅ 通常站得住脚的
分析自己购买、自己拥有使用权的软件与设备 在厂商授权范围内做安全测试(众测、SRC、渗透合同) 出于安全研究目的分析恶意样本,并负责任地披露漏洞 为实现互通、兼容而做的协议与格式逆向 CTF 竞赛、靶场、自己写的练习程序
⛔ 明确越界的
绕过付费、授权验证后传播或牟利(盗版与破解分发) 未经授权侵入、分析他人的系统并利用漏洞 逆向后窃取他人的代码、算法、用户数据 制作外挂、木马等破坏他人系统与公平性的工具 违反软件许可协议中明确的禁止性条款并造成损失
不同国家和地区对逆向的法律规定并不完全相同(例如对“为互通目的的逆向”常有例外条款),但原则一致:先有授权,再谈技术;先想用途,再动手。真正以此为业的人,最在意的恰恰是这条线——因为一旦越界,技术越强,代价越大。
08 想入门?一条务实的路线
不用一上来就啃汇编,按这个顺序走
逆向的门槛不在工具,在地基。它默认你懂程序是怎么跑起来的。下面这条路线,是多数从业者的共识顺序:
先会写,再学拆 第 1 阶段
至少熟练一门语言(推荐 C,再加一门 Python 做脚本)。没写过程序的人看反编译结果,就像没学过语法的人读外文——每个字母都认识,连起来不知道在说什么。
补上计算机的“底层常识” 第 2 阶段
理解内存、栈、寄存器、函数调用是怎么回事,知道一个程序从双击到运行经历了什么。不需要成为专家,但这层地基决定你后面能走多远。
认识汇编,能读就行 第 3 阶段
不用手写汇编,目标是“读得懂”:看到一段汇编,知道它在比较什么、跳转去哪。先从 x86/x64 入手,这是桌面程序最常见的架构。
上手工具,从小样本练 第 4 阶段
装好 Ghidra(免费)和一个调试器,找 crackme 这类专门给人练习的小程序练手——它们就是为逆向练习设计的,难度分级,还附带社区解析。
去打 CTF,用题目逼自己 第 5 阶段
找历届 CTF 的 Rev 题目从易到难刷。题目的好处是有明确目标和验证标准,做对了立刻知道,比漫无目的看教程有效得多。
⏳ 预期管理: 逆向是公认上手慢的方向,前几个月大概率在“看不懂”里度过,这是正常的。它回报你的,是对程序近乎“透视”的理解力——学成之后,你看任何软件的眼光都会不一样。
读完考一考 · 30 秒自测
不用记笔记,凭理解选。选完立刻告诉你对错和原因。
Q:逆向工程师拿到一个程序后,最准确的说法是哪一个?
A. 可以一键还原出开发者写的原始源码,连注释都一样 B. 能还原出逻辑等价的近似版本,但变量名、注释等信息已经丢失 C. 只能看到一串 0 和 1,什么都分析不出来
答案:B。 编译会永久丢掉变量名、注释和原始结构,逆向只能得到逻辑等价的近似版本——这正是它既强大、又注定“不完美”的地方。源码里的变量名和注释在编译时就被丢掉了,不可能凭空恢复;但工具能把机器码翻译成可读的逻辑,所以也不是“什么都看不出来”。
逆向工程教人的, 不只是怎么拆开一个程序, 而是面对任何黑盒时, 都有办法把它想明白。
从观察开始,提出假设,小心验证——这套方法用在软件上叫逆向,用在生活里,叫搞清楚一件事到底是怎么回事。
本文为技术科普,文中代码与流程均为示意,帮助理解概念,不构成任何操作指导。 工具名称归各自权利方所有,提及仅为说明用途。