ARTICLE · 1037468
第 118 篇:安全插件怎么选?
第 118 篇:安全插件怎么选?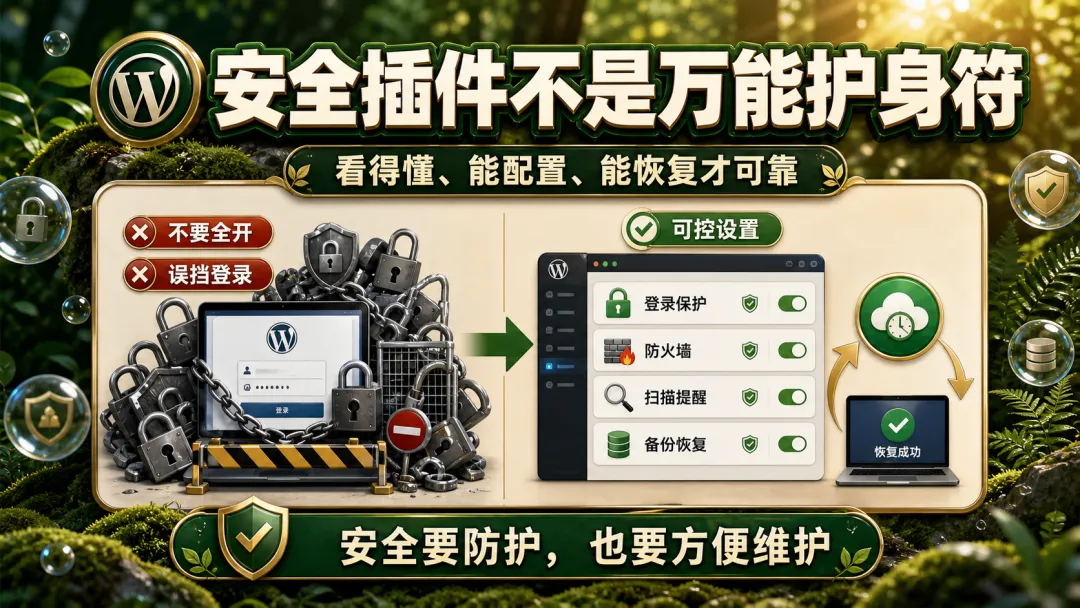
安全插件可以帮你减少风险,但它不是万能护身符。很多新手一看到“防火墙、扫描、登录保护、验证码”就全部打开,结果正常登录变麻烦,后台操作也可能被拦截。 选安全插件,重点不是功能越多越好,而是你能看懂、能配置、出问题能恢复。 WordPress 最常见的风险之一,是后台登录被反复尝试。安全插件至少要能做登录限制,例如限制错误次数、记录异常 IP、必要时加验证码。 但验证码不要一开始就设置得太复杂。开启后要自己用电脑和手机登录一次,确认管理员能正常进入后台,客户或协作者也不会被误挡。 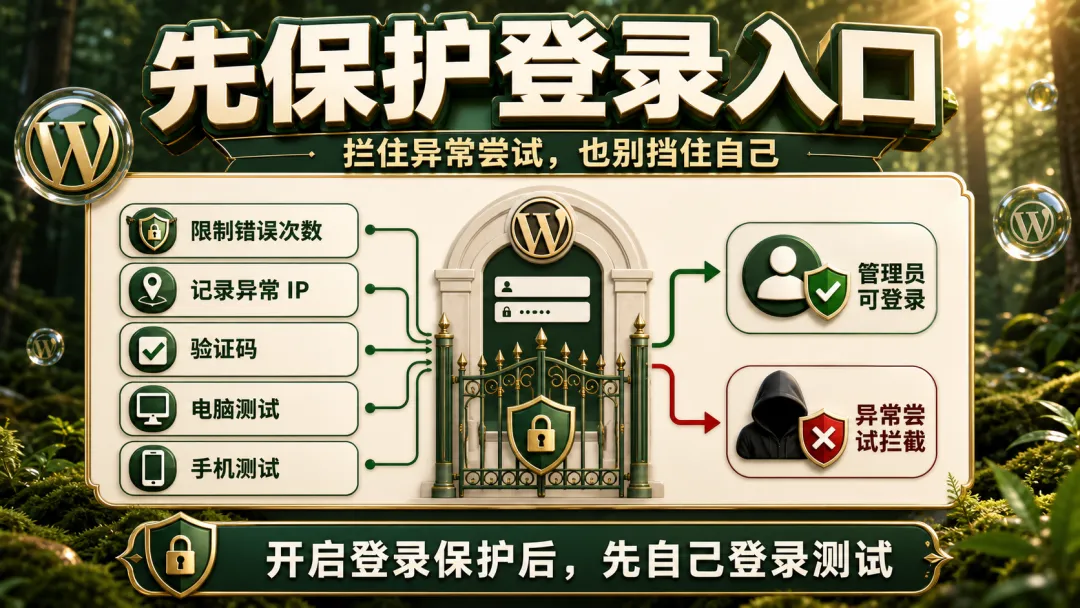
防火墙可以拦截可疑请求,扫描功能可以提醒文件异常、插件风险或恶意代码。问题是,新手如果看不懂提示,就容易误删文件或忽略真正风险。 选择时要看报告是否清楚:它发现了什么,风险等级如何,建议怎么处理。只会弹出一堆警告,却不说明原因的插件,后期会让人很焦虑。 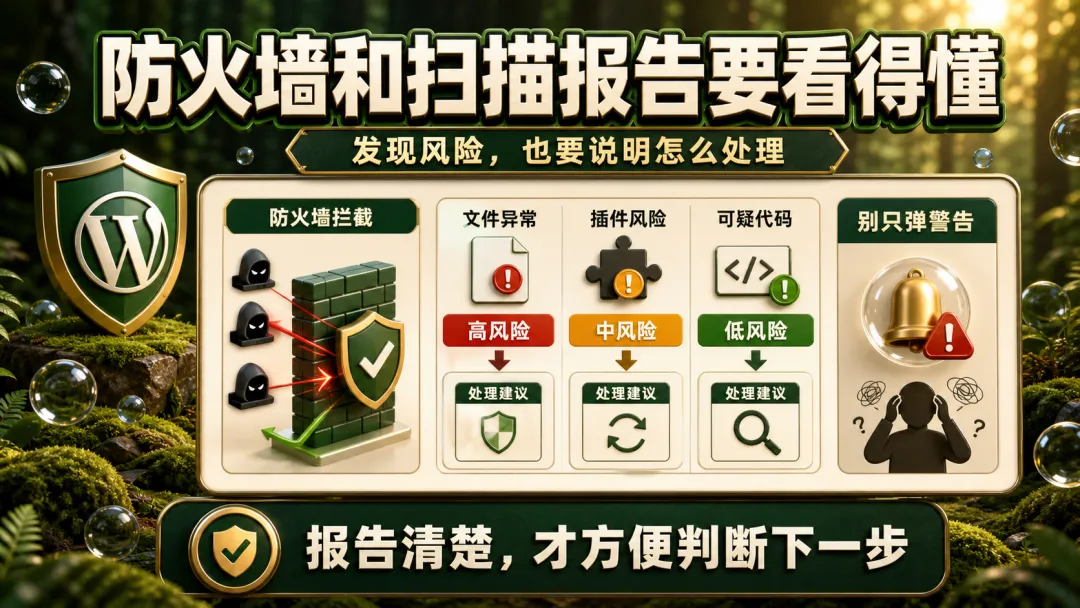
安全插件通常有很多开关,比如隐藏登录地址、禁止文件编辑、限制 REST API、阻止 XML-RPC、强制双重验证。它们不是不能用,但要逐项开启。 每开一项,都检查登录、发布文章、上传图片、表单提交和接口功能是否正常。一次全开,出问题时很难定位是哪条规则造成的。 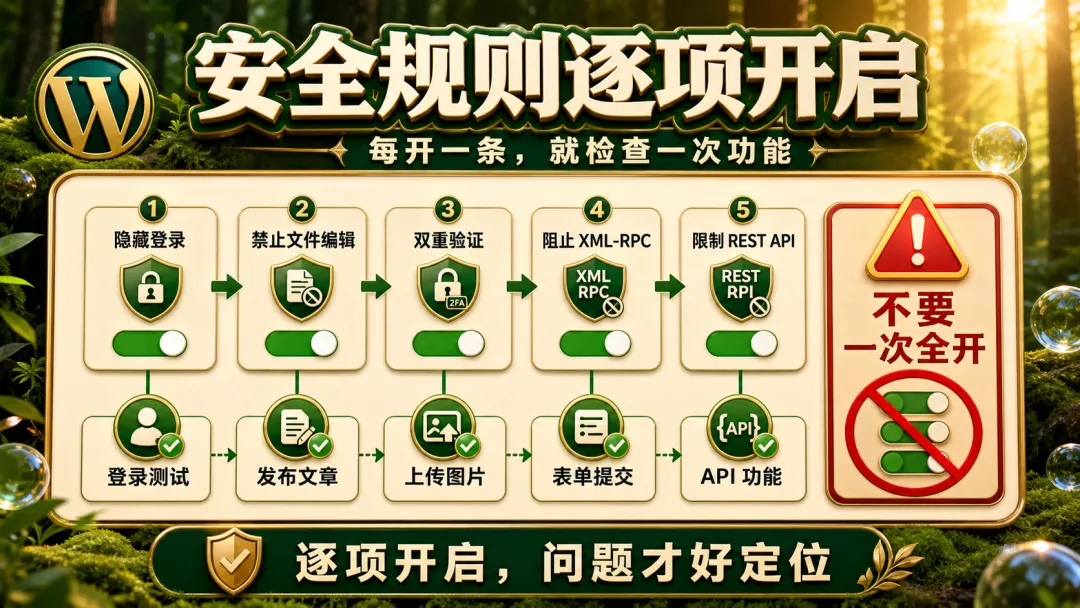
安全插件只是辅助。强密码、少给管理员权限、及时更新主题插件、定期备份、使用可靠主机,这些才是网站安全的底层基础。 如果账号密码随便共享,插件再强也会留下漏洞。网站负责人要掌握管理员账号、邮箱和恢复方式,不要完全交给临时协助的人。 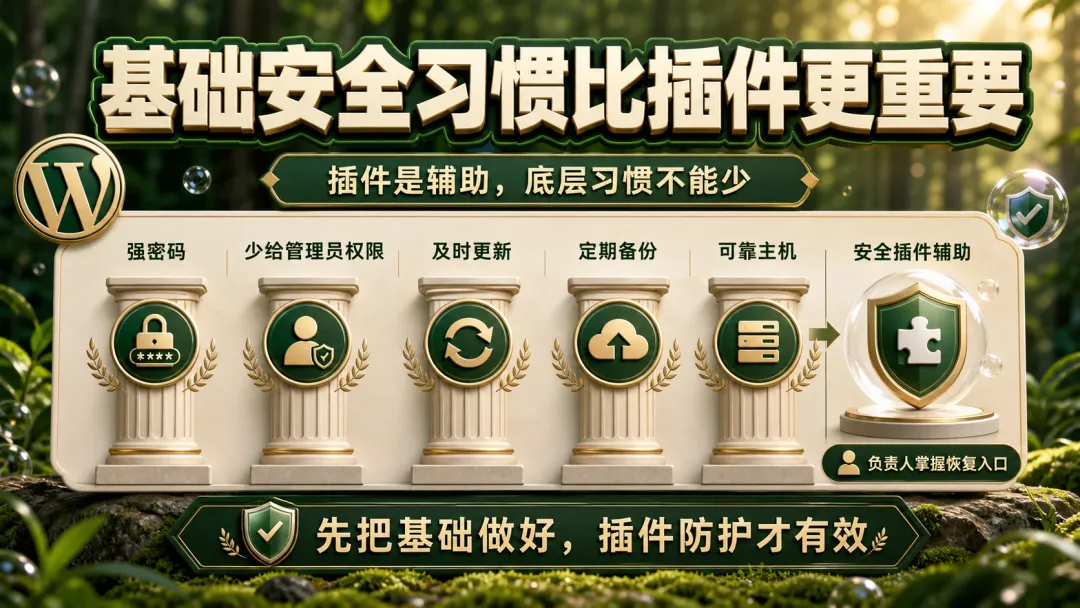
安全插件要优先看更新频率、兼容性、文档说明和恢复方式。最好选择设置层级清楚、能导出配置、能临时关闭防护的插件。 新站可以先开启登录保护、基础防火墙、扫描提醒和通知。等网站稳定后,再根据风险逐步增加规则。安全不是把门锁全焊死,而是既能防护,也能正常维护。
## 先保护登录入口
## 防火墙和扫描要能看懂
## 不要一次打开所有规则
## 基础习惯比插件更重要