ARTICLE · 1243633
Web3项目方委托开发区块链钱包,源码交付后,项目方自行修改后用于违法犯罪,技术方是否担责?
引 言
团队承接了一家Web3项目方的区块链钱包开发业务,双方签署正式的委托开发合同,源码交付时在交付包内以技术手段固化了版本标记,合同明确约定交付范围、后续由项目方自行维护。
客户想确认的是,如果项目方在该版本基础上自行修改并用于违法犯罪,技术方是否仍须承担法律责任。
这个问题其实可以拆成两层:
一、技术方的行为是否进入刑法的评价范围;
二、事先的合同安排与版本标记,能在多大程度上阻断或缓释这一风险。
咱们今天逐一拆解。
一、刑法评价的不是【交付】这一个时点,而是一条行为线
办案机关对技术方的审查,通常覆盖三个时点:
(一)签约与需求评审阶段
委托方提出的功能需求是否指向特定非法用途。
比如明确要求免KYC、内置混币功能(将不同来源的资金混合起来以切断链上追踪)、批量生成资金归集地址,这类功能本身即具有明确的用途指向。
(二)交付阶段
交付物本身的属性,是通用的开发成果,还是专门用于违法犯罪的工具。
(三)交付之后
尾款结清不等于法律关系终结。
项目方修改代码时是否向你寻求技术支持,钱包上线后是否由你继续运维,以及是否向你提出按交易流水支付技术顾问费,你接没接、做没做,均是独立的事实评价对象。
技术方是否承担刑事责任,不取决于项目方后续实施了何种犯罪,而取决于技术方在这三个时点上的行为与认知。
二、技术方可能涉及的罪名
在这一框架下,技术方可能触及的罪名并非单一:
(一)帮助信息网络犯罪活动罪【帮信罪】
《刑法》规定,明知他人利用信息网络实施犯罪,为其犯罪提供技术支持,情节严重的,处三年以下有期徒刑或者拘役。
依照《关于办理非法利用信息网络、帮助信息网络犯罪活动等刑事案件适用法律若干问题的解释》(法释〔2019〕15号)第十二条,为三个以上对象提供帮助、违法所得一万元以上等情形均构成【情节严重】。
这是技术外包场景下最容易触及的罪名,入罪门槛低于多数人的直觉。
(二)提供侵入、非法控制计算机信息系统程序、工具罪
《刑法》第285条第3款评价的是【提供工具】行为本身:
提供专门用于侵入、非法控制计算机信息系统的程序、工具,或者明知他人实施此类违法犯罪仍为其提供的,情节严重即构成该罪;情节特别严重的,处三年以上七年以下有期徒刑。
(三)上游犯罪的共同犯罪
《刑法》规定,共同犯罪是指二人以上共同故意犯罪。
技术方明知项目方实施诈骗、传销、非法吸收公众存款等犯罪,仍持续提供技术支持,尤其是参与收益分成的,即脱离帮信罪的轻罪评价,直接进入上游犯罪的共犯体系。
诈骗、集资诈骗等罪名的量刑档次,与帮信罪完全不在一个量级。
(四)涉币监管的衔接条款
即便刑事层面争取到有利结果,行政责任未必同步豁免。《反电信网络诈骗法》第38条规定,为电信网络诈骗活动提供帮助、尚不构成犯罪的,仍可处拘留、没收违法所得、罚款。
三、【技术中立】不能阻却犯罪要件的构成
技术圈有一句话:技术无罪。也就是说,写代码的管不着用代码的。
但这句话在刑法上只能对一半,刑法理论中确有【中立帮助行为】的出罪讨论:具有正常业务属性、符合职业相当性的日常行为,不因他人滥用而当然归责。
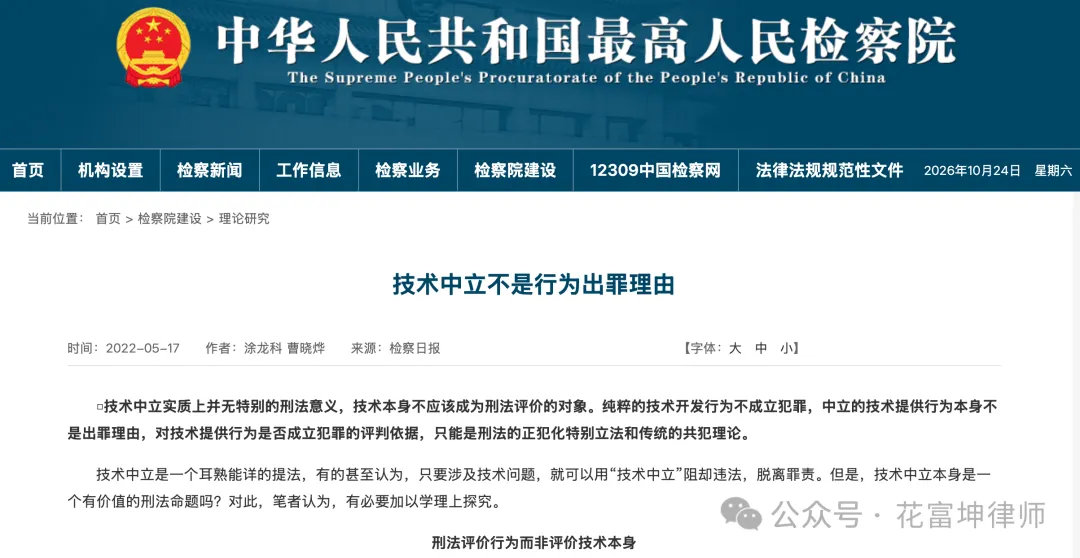
但最高人民检察院对此也有明确表态:技术中立不是行为出罪的理由。刑法评价的对象不是代码本身是否中立,而是该行为对他人犯罪是否起到实质帮助作用,以及行为人主观上是否明知。
真正的区分标准,在于工具的用途。
具有正当用途的通用软件被他人用于犯罪,不能仅凭滥用结果倒推开发者的明知;专门用于违法犯罪、不存在合法应用场景的工具,其制作与提供本身即可推定明知,因为你无法给出它合法存在的理由。
区块链钱包开发的判断同理:通用钱包框架落入前者;而内置免KYC、混币、防链上追踪、绕过监管接口等功能的定制成果,则可能直接落入后者。
四、交付之后的行为,才是真正的分水岭
即便交付物本身经得起用途的检验,问题仍未终结。合同、版本标记、交付清单,固定的是【交付】这一个时点,只能回答一半的问题。
若签约时需求正当、交付物为通用钱包、交付后双方彻底断开、技术方对项目方后续行为一无所知,则帮助行为至此终结,项目方自主的修改与利用属于独立的介入因素,因果链条就此中断,刑事归责难以成立。
但是,介入因素能否中断因果关系,学界与实务存在讨论,并非所有办案人员持同一尺度。真正重要的在于,技术方的行为是否确实到此为止。
如果交付之后若出现以下动作,性质逐渐恶化:就项目方的修改需求提供针对性技术支持;钱包运行后持续运维,对其上的非法资金流水视而不见;最严重的,是按流水、按用户量参与分成,分成本身即表明行为人从犯罪所得中获利,在办案机关的评价中已接近共同犯罪的实锤,辩护空间被大幅压缩。
【交付即免责】成立的真正前提,是交付之后技术方确实退出了。
五、主观【明知】的认定:七项推定与反证
【不知情】不依赖于当事人陈述,前述司法解释第十一条列明了七种可以推定明知的情形,其中四项与技术外包场景高度对应:
1、交易价格或者交易方式明显异常,比如开发功能普通的钱包应用,委托方开出显著高于市场的报价,坚持以USDT结算、拒绝走对公账户。
2、提供专门用于违法犯罪的程序、工具,即前文所述用途的问题。
3、为他人逃避监管或者规避调查提供技术支持、帮助,比如委托方提出“做一个能绕过的功能”,你做了。
4、经监管部门告知后仍然实施有关行为,已被提醒、警示,仍继续。
除此之外,实务中还有几类证据出现频率极高:需求文档与聊天记录中直白的功能表述,【不要留KYC】【资金要能快速打散】,此类文字即是用途认知的直接证据;不签合同、不留纪要、要求删除沟通记录、全程采用阅后即焚的加密通信,此类规避动作本身,亦会反过来成为推定明知的素材。
当然,推定也允许反驳,但反驳依靠的不是陈述,而是留存的证据:正常的市场报价、对公结算记录、完整的需求评审纪要、书面拒绝越界功能的记录。
【确实不知道】的成立,需要用证据撑拖。
六、拆解第二层:委托开发合同与版本标记的意义
(一)合同的【三项能】与【三项不能】
合同能够承担的三项功能:
1、固定行为边界,以书面明确承诺交付的内容与排除的功能,是【我的行为到此为止】的最佳书面证明;
2、固化交付时点与版本,与代码哈希值(可理解为代码的指纹,任一字符变动指纹即变)共同构成一份【交付快照】;
3、佐证主观状态,合同中的合法性承诺与排除条款,均在还原【签约时不知情】的事实。
但合同也有三项不能:
1、刑事责任具有人身专属性,不因约定而转移,明知对方作恶仍提供技术支持,再完备的免责条款也不能阻却;
2、合同约束不了交付之后的行为,此后的每一次响应均是新的事实;
3、约定与履行是两回事,合同写明不参与运维、实际长期在维护群内答疑的,办案机关会以实际履行为准。
(二)版本标记须区分两种法律意义完全相反的做法:
在交付包上锁定哈希值与版本号并经双方签认,属于时间戳性质的证据固定,配合电子数据取证中的完整性校验规则,可证明【链上运行的涉案版本并非我方交付】,此做法可取。
而在成品代码内埋设身份水印、使执法机关得以追溯【此系我方团队开发】,则须慎重;埋设过深可能被评价为隐蔽留痕甚至后门,更现实的问题是,这等于主动向侦查机关递上一条追溯到己的线索。
标记的正当功能仅限于证明版本归属,而非宣示归属。
七、技术方的合规要点
交付前完成客户尽调,项目背景与资金方来源应当看得明白,报价与结算方式保持正常,对公账户与市场定价本身即是隔离带;
交付时范围写得越细越好,特别是写明【不包含何种功能】,哈希值留档;
交付后管住手,不深度介入后续运维,对可疑需求书面拒绝并留痕,绝不按流水分成,因为那是收益分成,不是服务费。
对技术方而言,真正有效的保护从来不是合同条款本身,而是行为合规与证据留存的结合,让代码、合同与记录中的每一处痕迹,在必要时都能为自己作证。

END
本文作者
【联系方式】
微信:fortunefukun