ARTICLE · 1293416
透明加密和文档加密有什么区别
"透明加密"和"文档加密"经常被混用,但它们是两种不同的东西。普通文档加密(如压缩包加密、Office文档密码、手动加密工具)需要用户主动操作,加密和解密都要手动完成;透明加密在驱动层自动完成,用户打开编辑保存全程无感知,文件一离开授权环境就自动不可读。本文说清两者的区别、各自的适用场景,以及为什么企业级数据保护通常选透明加密。
一、一句话区别
文档加密:用户主动给文件加个锁。加锁、解锁都要自己动手,加过锁的文件换个环境要输密码才能开。
透明加密:系统在文件落盘时自动加锁,用户完全感觉不到。在授权环境里正常打开编辑,一旦离开授权环境(拷到私人电脑、发给外部),自动就是不可读的。
关键词是"透明"——用户无感知。这正是两者最本质的区别。
二、六个维度的对比
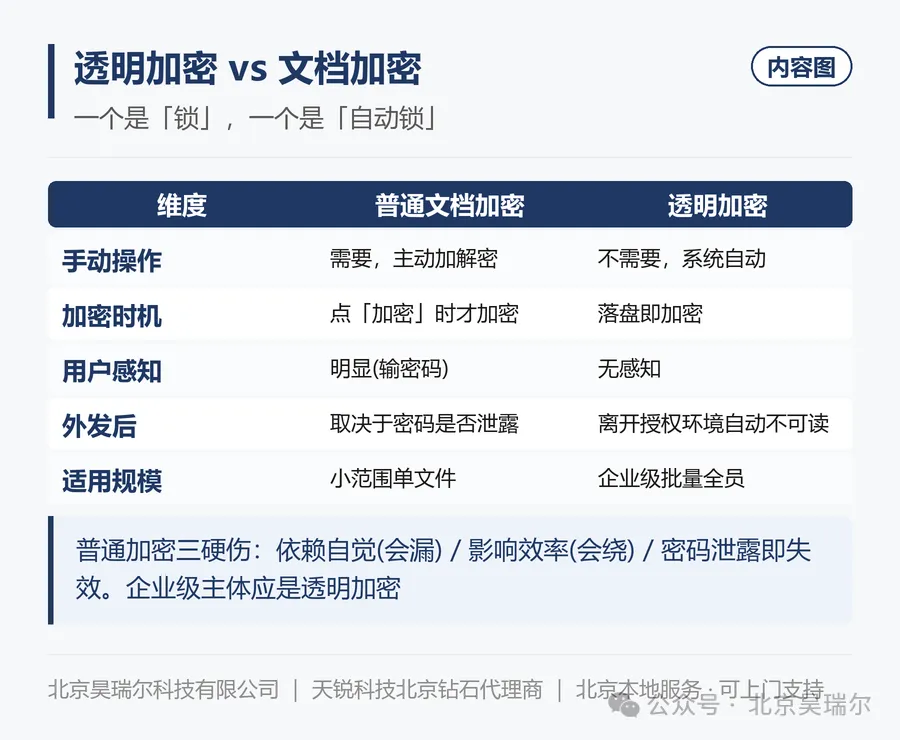
是否需手动操作
普通文档加密:需要,用户主动加密/解密
透明加密:不需要,系统自动完成
加密时机
普通文档加密:用户点"加密"时才加密
透明加密:文件落盘即加密
用户感知
普通文档加密:明显(要输密码、要选加密)
透明加密:无感知(打开编辑保存照常)
文件外发后
普通文档加密:取决于是否加密、密码是否泄露
透明加密:离开授权环境自动不可读
适用规模
普通文档加密:小范围、单个文件
透明加密:企业级、批量、全员
管理成本
普通文档加密:高(靠人自觉,易漏加密)
透明加密:低(策略统一,自动执行)
三、为什么企业级保护通常选透明加密
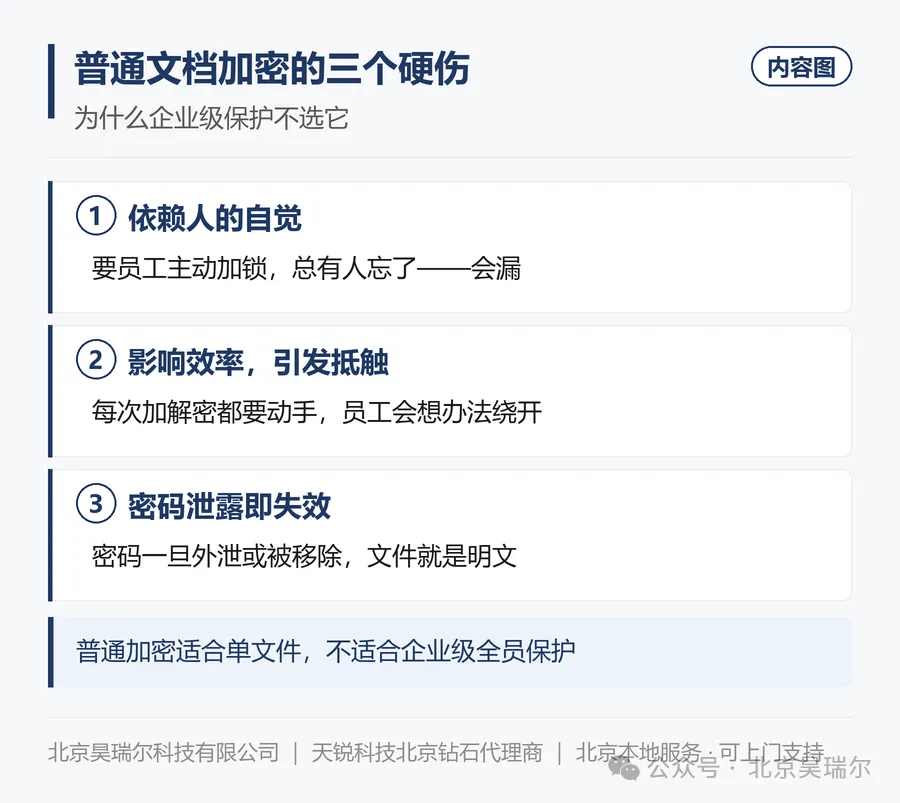
普通文档加密不是不好,它有自己的用途(比如给一个压缩包设密码发给别人)。但作为企业级的数据保护方案,它有三个硬伤:
硬伤一:依赖人的自觉。
普通加密要用户主动去加密。问题是——没人会记得给每个文件都加密。 研发人员写完代码、存好文件,谁会专门去点一下"加密"?结果就是:重要文件里,一部分加密了、一部分忘了,保护出现大量缺口。
透明加密不需要用户做任何事,文件一存下来就是加密的,不存在"忘了加密"这回事。
硬伤二:影响效率,引发抵触。
普通加密每次打开都要解密、输密码,编辑完再加密。对高频操作的文件,这个流程很烦人。用户嫌麻烦,就会想办法绕——比如干脆不加密,或者把密码设成最简单的。
透明加密在驱动层自动完成,打开、编辑、保存全程无感知,用户感觉不到加密的存在,也就没有抵触和绕开的动机。
硬伤三:密码泄露即失效。
普通文档加密的安全性,全系于一个密码。密码一旦被告诉别人、被记在本子上、被猜出来,加密就形同虚设。而且同一个密码往往被多人共用,出了事也追不到具体是谁。
透明加密不依赖用户密码,而是基于授权环境——在授权终端上能正常用,脱离授权环境就不可读。管控的是"环境"和"权限",不是一个能被泄露的密码。
四、透明加密是怎么做到"无感"的
简单说,透明加密工作在驱动层(操作系统底层),而不是应用层。
• 写入时:文件保存到磁盘的瞬间,驱动层自动加密。用户看到的是正常保存,实际落盘的是密文。
• 读取时:授权用户打开文件,驱动层自动解密到内存,用户看到的是正常内容。
• 离开授权环境:文件被拷到未授权的电脑、发给外部,因为没有对应的解密环境,打开就是乱码。
天锐绿盾采用的正是自研的第四代驱动层加密技术,配合三重加密算法,支持国密与信创环境(数据来源:天锐科技)。"落盘即加密、非法外发即乱码"说的就是这个机制。
⚠️ 需要说明:透明加密"无感知"是指操作流程上无感知(不用手动加解密)。但作为驱动层技术,它与某些专业软件的兼容性、对读写密集操作的性能影响,因环境而异,需要通过POC实测验证,不能一概而论说"零影响"。
五、两者各自的适用场景
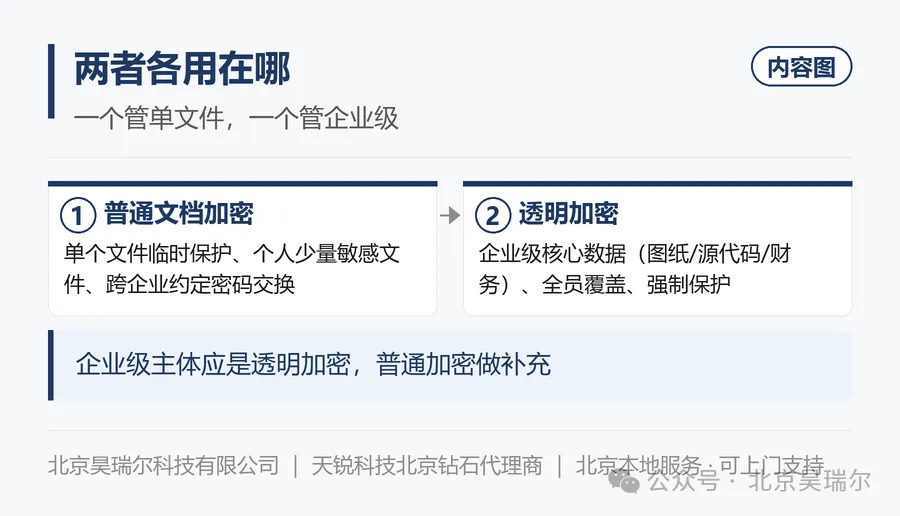
普通文档加密适合:
• 单个文件的临时保护(给一个压缩包设密码发出去)
• 个人层面的少量敏感文件
• 跨企业交换时的"信封加密"(配合约定密码)
透明加密适合:
• 企业级的核心数据保护(研发图纸、源代码、财务数据)
• 需要全员覆盖、批量保护的场景
• 不希望依赖员工自觉、要求强制保护的场景
多数企业的数据保护,主体应该是透明加密,普通文档加密作为个别场景的补充。
六、一个常见的误解
有人问:"我们给重要文件都设了Office密码,算不算加密了?"
算,但不够。Office文档密码属于普通文档加密,它的问题是:
• 密码可以被移除(有专门的工具)
• 文件内容一旦被打开,复制出来就是明文
• 密码容易泄露、容易共用
• 依赖用户主动设置,覆盖率上不去
它防的是"文件被别人打开",防不住"内容被复制走""文件被转发"。 而透明加密配合外发管控、水印,防的是整个数据流转链路。
七、一句话总结
文档加密是"给文件上一把要手动操作的锁",透明加密是"文件一落地就自动上锁、离开家就打不开"。
对企业来说,透明加密的价值在于"强制"和"无感"——不依赖员工自觉,不影响员工效率,文件从生成的那一刻起就受保护。
这也是为什么企业级的数据防泄密,透明加密通常是底座能力。但要记住:它是底座,不是全部——还要配合外发管控、行为审计、水印溯源,才是完整的保护。
我们的产品与服务
名字听起来差不多,管的事其实不一样:一个管文件离开公司还打不开,一个管文件存在哪里、谁有权看。两者不是二选一,是各管一段。
• 功能:自研第四代驱动层加密,落盘即加密;打开、编辑、保存全程无感,非法外发即乱码。
• 优势:驱动层实现而非应用层,兼容 CAD/EDA/编译器等专业软件;支持国密与信创环境。
• 效果:核心图纸、源代码、财务数据始终以密文存放,员工操作习惯不变。
• 适用场景:透明加密管的是文件本体:在电脑上存着就是密文,员工用起来没感觉,拷走或发到外部环境就打不开。
• 功能:文档集中存储、权限管控、自动云备份与多版本回溯;文档分享权限可控。
• 优势:私有云平台,把散落在个人设备的副本收归统一管理。
• 效果:数据从「散在各人手里」变成「集中管、可追溯、可回收」。
• 适用场景:文档安全管理平台(绿盘)管的是文件的存放和流转:文档集中存在企业自己的服务器上,谁能看、能不能下载、能不能分享都可控,还带自动备份和历史版本。
③ #全通道外发管控(#蓝盾 DLP 数据防泄密系统)|管「拿不走」
• 功能:内容级实时检测,覆盖 U盘/IM/邮件/网盘/AI上传 等全通道;外发需审批,敏感文件可做受控外发。
• 优势:按对象、按内容分级放行,正常业务不误伤;核心机密重点拦截。
• 效果:敏感文件拿不走,正常外发仍走审批通道,业务不停。
• 适用场景:文件要发给外部的时候,再加一道外发管控:限定打开期限和次数,禁止转发与打印。
选型时建议按「你最怕什么」倒推该配哪几样,而不是按产品名单凑功能。
关于落地:产品是标准品,效果取决于策略是否贴合业务。北京昊瑞尔科技有限公司成立于2006年,是厦门天锐科技股份有限公司(证券代码:838408)北京地区钻石代理商,自有售前与技术实施团队,从数据资产盘点、策略规划到部署上线、运维巡检全程自主完成;北京本地服务、可上门支持。需要针对本企业做差距分析的,可以预约上门沟通。