ARTICLE · 1379792
员工私用大模型粘贴内部文档:影子 AI,最高发的数据泄露风险
员工私用大模型粘贴内部文档:影子 AI,最高发的数据泄露风险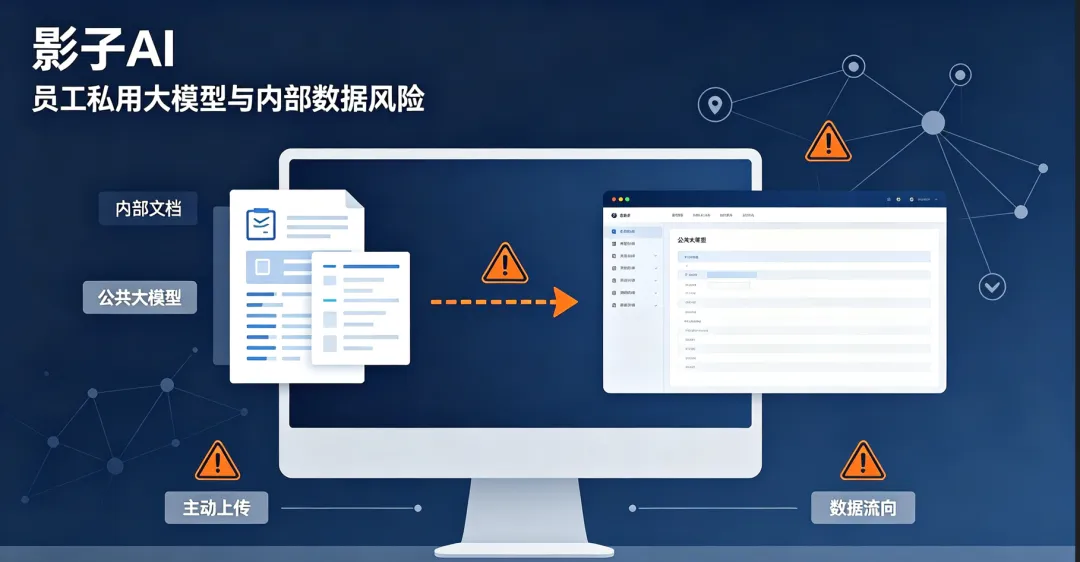 在日常项目服务过程中,我经常遇到一类很容易被忽视的风险:影子 AI。 它不是什么高深的攻防漏洞,场景非常朴素:员工在办公电脑、手机上,私自打开网页版公共大模型,把合同、工单、业务台账、运维日志、内部方案直接粘贴进去提问、总结、改写。 不少企业已经配齐 WAF、防火墙、IDS 等边界安全设备,却依然会遇到这类数据外泄隐患。本文所有思路,都来自一线的真实交流经验,不吹万能方案,同时讲清楚每种管控手段的边界与局限。
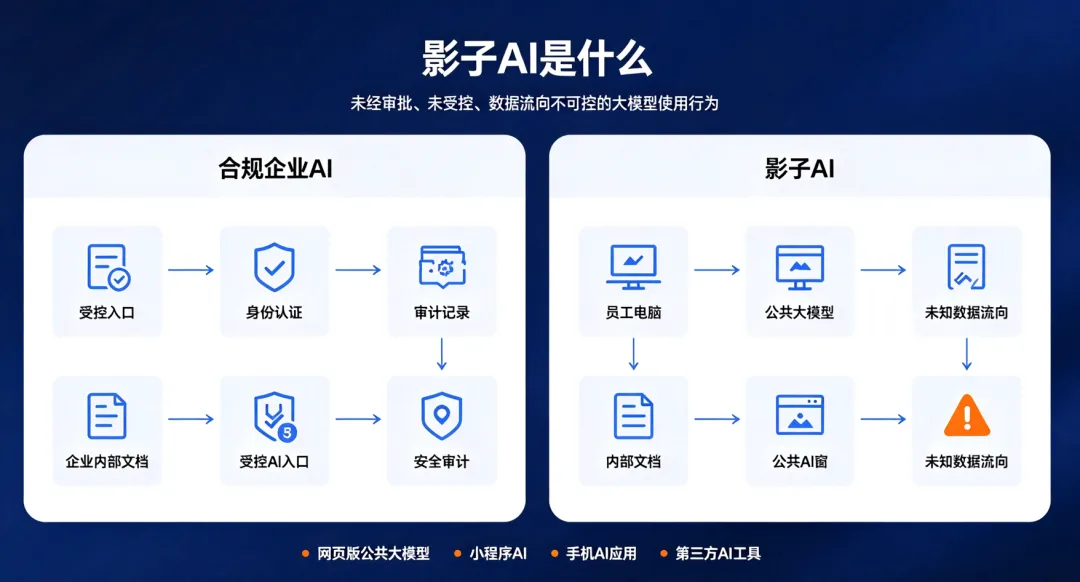
先把概念说清楚,避免混淆: 我们所说的影子 AI,指没有经过企业安全审批、没有纳入统一管控、没有配套数据防护和审计机制的大模型服务。 包含:员工私自使用的网页版公共大模型、小程序端 AI、手机 AI 应用、各类第三方 AI 工具。 和它对应的,是企业正式引入、统一对接、完成鉴权、脱敏、审计配置的私有化大模型或者官方 API 接入服务。 二者最大区别:前者不受企业管控,提交的数据流向不可控;后者是纳入企业安全体系内、受控使用的 AI 能力。 很多管理者存在一个误区:只要我们不主动部署私有化大模型,就不存在 AI 安全风险。现实恰恰相反,员工自发使用的影子 AI,才是风险源头。 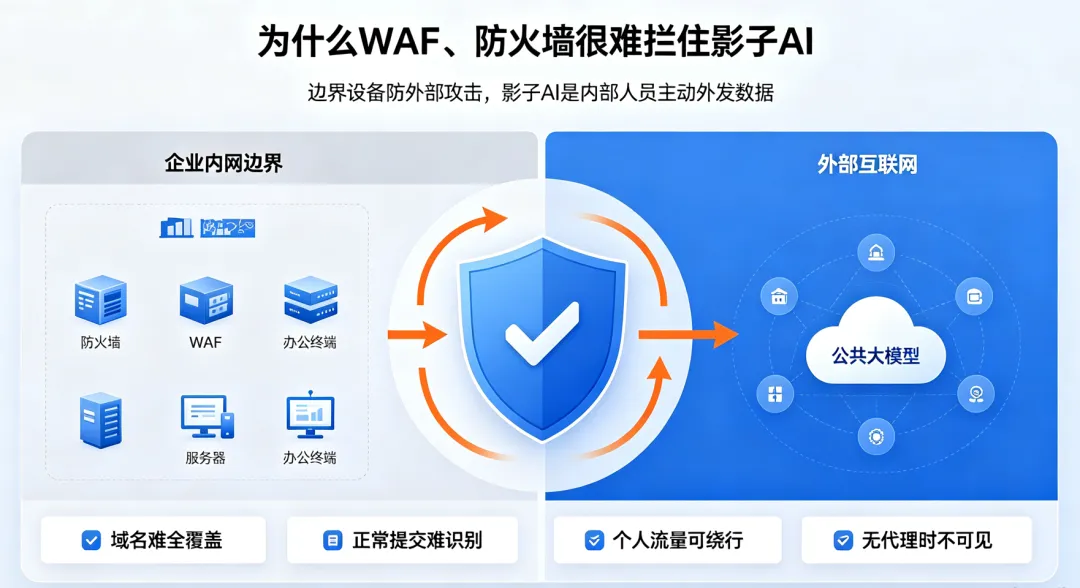
很多客户都会问这个问题,这里客观讲清楚底层逻辑,不否定传统安全设备本身的价值: 防火墙、WAF 的防护逻辑,依托已知业务、已知域名、已知 IP、已知 Web 业务流量特征做访问控制、攻击检测。它的设计目标,偏向防护对外业务系统、阻断外部攻击、管控已经登记在册的业务访问。 影子 AI 难以拦截,来自几个现实原因: 公共大模型域名更新快、节点多,域名黑名单很难持续覆盖;员工还可以通过镜像站、小程序、APP 访问,单纯域名封禁永远存在滞后; 员工粘贴文档提交内容,属于正常的网页 POST 文本提交,流量特征和普通网页浏览差别很小,不属于攻击载荷,WAF 常规攻击规则不会触发告警; 存在绕行渠道:员工使用个人手机热点、移动流量访问 AI 工具,流量完全绕开办公网出口,企业边界设备无法感知; 终端没有强制代理时,访问流量不经过企业审计链路,企业侧看不到访问行为。 传统边界安全设备,主要用来抵御外部攻击进入内网;而影子 AI 风险,是内部人员主动把内部数据向外发送,属于主动外发类风险,本身不在边界防护的核心覆盖范围。不是设备性能不足,而是防护场景本身不一样。 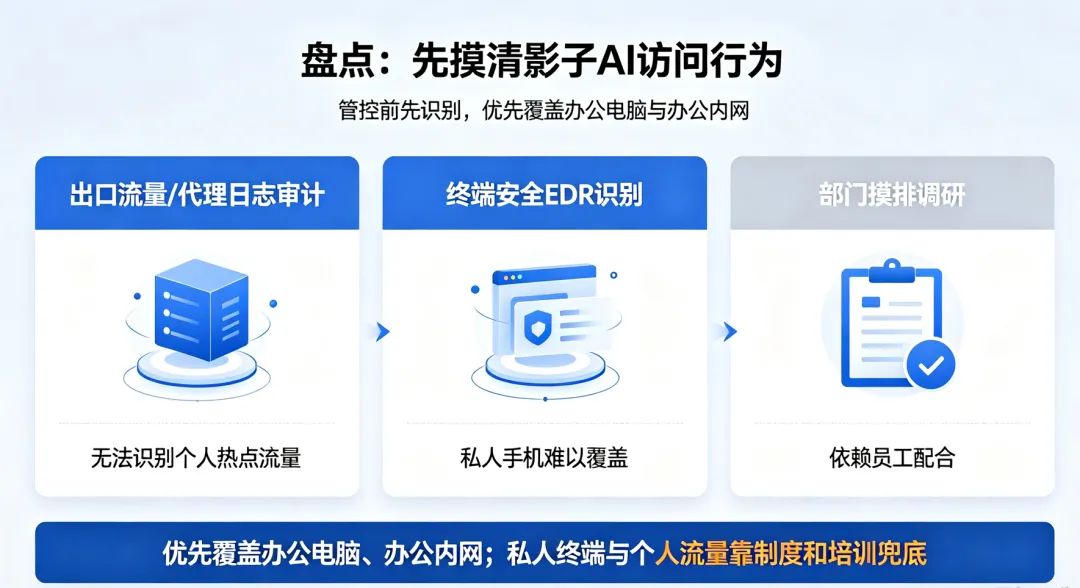
管控之前优先盘点,不要一上来直接一刀切封禁。下面是落地可用的手段,同时标注各自的局限性: 出口流量 / 代理日志审计:办公内网流量统一经过企业代理网关,基于域名、UA 特征识别大模型访问记录。 局限:识别不到走个人热点、移动流量的访问行为。 终端安全 EDR:在办公终端范围内,识别浏览器访问记录、相关进程,统计 AI 网站访问行为。 局限:员工私人手机不在 EDR 管控覆盖范围内。 部门摸排调研:和各部门负责人沟通,了解员工日常是否使用 AI 工具处理工作资料。 局限:结果依赖员工主动配合,存在隐瞒的可能。 落地建议:优先覆盖办公电脑、办公内网;私人终端、个人流量属于管控难点,依靠制度和安全意识培训兜底,不要指望技术手段实现全覆盖。 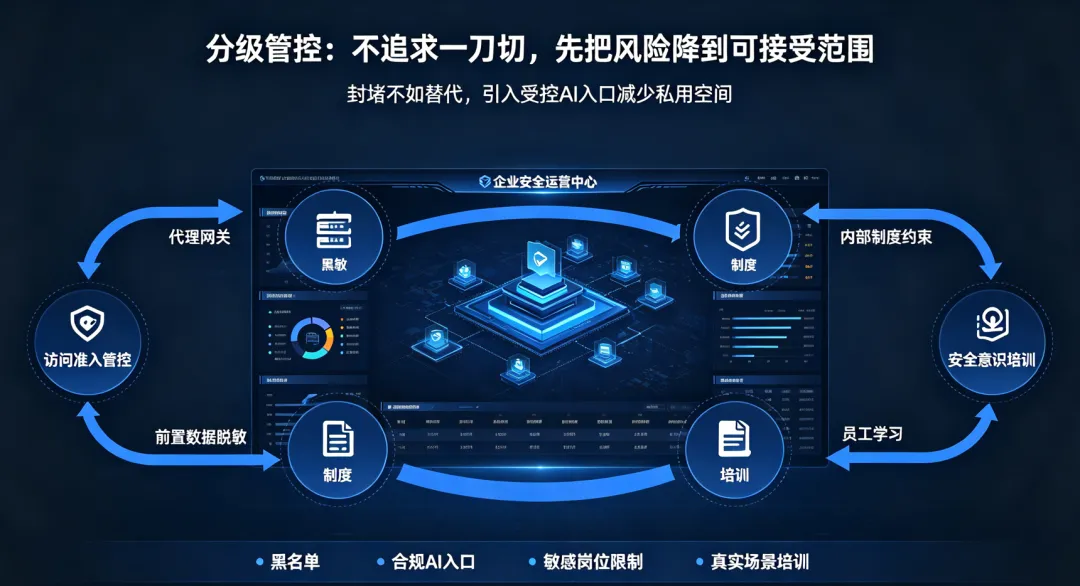
不存在能够一次性彻底根治的办法,建议客户采用分级管控思路,结合自身预算、业务需求选择适配方式: 访问准入管控:具备条件的单位,内网统一走代理上网,持续维护主流公共大模型域名黑名单; 如果业务确实需要 AI 能力,不建议单纯封堵,而是引入企业侧合规大模型,统一入口,替代员工私自寻找外部公共模型。堵不如疏,这是落地阻力最小的思路。 前置数据脱敏:如果业务确实需要把文档送入大模型,提交前先做脱敏处理:手机号、身份证、项目敏感编号、客户标识、内部专属标记全部清除。 需要注意:脱敏只能降低泄露造成的影响,无法完全消除风险,脱敏后的内容依然不建议随意上传外部公共大模型。 内部制度约束:在企业信息安全、数据安全相关管理制度中补充影子 AI 使用条款,明确哪些内部资料禁止上传外部 AI 工具,同时约定违规行为对应的处置规则。 针对承载敏感信息的岗位,提出更高使用要求,这类岗位原则上不允许使用公共大模型处理工作资料。 安全意识培训:培训不讲空洞的大道理,聚焦真实场景:粘贴内部文档提交给公共大模型之后,提交内容会被平台接收,存在外泄风险。 很多员工并不是有意泄密,只是不清楚公共大模型会接收、留存输入的内容。 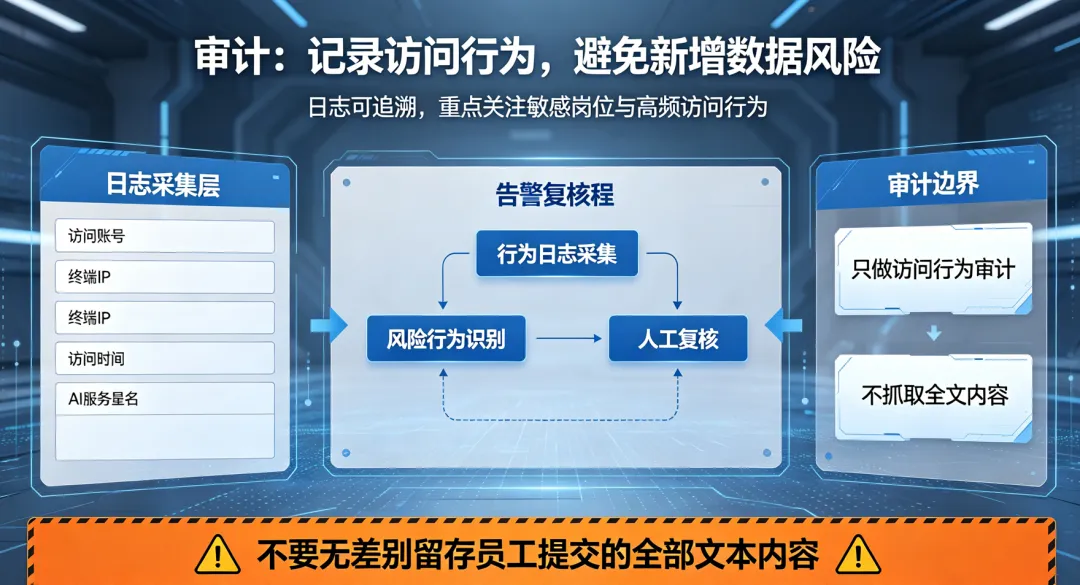
审计是管控闭环里很关键的一环,同样客观说明边界: 审计对象:访问外部 AI 工具的行为、通过企业官方 AI 服务提交的行为; 日志至少保留:访问账号、终端 IP、访问时间、访问的 AI 服务域名; 告警策略:重点关注核心业务部门、敏感岗位高频访问公共大模型的行为,安排人工复核; 重要提醒:不要无差别抓取、留存员工提交的全部文本内容,会带来新的数据安全隐患,我们只做访问行为审计,不做内容全量留存。 很多团队容易踩坑:为了监控,把员工上传的所有文字全部存储,反而新增风险,这点一定要避开。 很多客户会问,能不能彻底杜绝影子 AI? 客观来讲:做不到 100% 杜绝。只要员工手里存在独立上网渠道,就存在使用的可能性。 我们做安全建设,目标不是消灭全部风险,而是把风险降到自身可接受范围、行为过程可审计、违规行为可追溯。 影子 AI 这个风险,刚好是传统边界安全和 AI 安全的衔接点。给客户设计方案的时候,不用一上来就推荐大量新设备,可以优先从流量盘点、代理管控、制度培训、引入受控 AI 替代这几个方向循序渐进落地。
如果你负责企业安全运营、安全建设,影子 AI 是当下很容易被忽略的数据风险点。 欢迎关注【勇哥聊安全】,持续分享政企安全集成、安全运营、AI 安全一线落地经验。 你有没有遇到员工私用大模型带来的风险问题?评论区一起交流。
在日常项目服务过程中,我经常遇到一类很容易被忽视的风险:影子 AI。 它不是什么高深的攻防漏洞,场景非常朴素:员工在办公电脑、手机上,私自打开网页版公共大模型,把合同、工单、业务台账、运维日志、内部方案直接粘贴进去提问、总结、改写。 不少企业已经配齐 WAF、防火墙、IDS 等边界安全设备,却依然会遇到这类数据外泄隐患。本文所有思路,都来自一线的真实交流经验,不吹万能方案,同时讲清楚每种管控手段的边界与局限。一、到底什么是影子 AI(企业安全视角)
二、重点:为什么 WAF、防火墙很难拦住影子 AI?
三、第一步:怎么盘点、发现企业里的影子 AI 访问行为
四、一套可落地的影子 AI 分级管控方案
五、审计策略:日志要记录什么、告警和留存要求
六、最后说几句落地的真心话
END
喜欢请顺手分享、点赞、在看!